Știri
Știri din categoria Securitate cibernetică

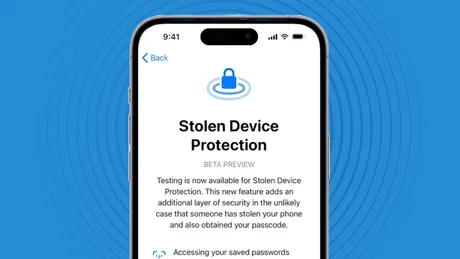
Apple activează implicit funcția Stolen Device Protection în iOS 26.4 , o măsură care întărește securitatea iPhone-urilor în cazul furtului fizic al dispozitivului, potrivit MacRumors . Actualizarea a fost anunțată pe 16 februarie 2026 și marchează o schimbare importantă: protecția nu va mai trebui activată manual, ci va fi pornită automat pentru toți utilizatorii. Apple a introdus Stolen Device Protection în 2023, după apariția unei metode de furt prin care infractorii urmăreau victimele pentru a le afla codul de acces, apoi le sustrăgeau telefonul. Cu parola, aceștia puteau accesa parole salvate, conturi bancare și dezactiva funcția Find My. Ce schimbă iOS 26.4 Odată activată implicit, funcția impune autentificare biometrică – Face ID sau Touch ID – pentru acțiuni sensibile. Printre acestea: accesarea parolelor și cheilor de autentificare din iCloud Keychain; dezactivarea modului Lost Mode; ștergerea completă a telefonului; utilizarea metodelor de plată salvate în Safari; configurarea unui dispozitiv nou folosind iPhone-ul. Pentru aceste operațiuni nu mai există alternativă prin introducerea codului de acces. În plus, anumite modificări critice – precum schimbarea parolei Apple ID, modificarea codului iPhone-ului, dezactivarea Find My sau a protecției în sine – sunt supuse unei întârzieri de securitate de o oră și necesită două autentificări biometrice succesive. Flexibilitate pentru locații familiare Utilizatorii pot dezactiva întârzierea de securitate atunci când iPhone-ul se află într-o locație familiară, cum ar fi acasă, păstrând însă protecția activă în afara acestor zone. În prezent, iOS 26.4 este disponibil doar pentru dezvoltatori. O versiune beta publică este așteptată în curând, iar lansarea oficială este programată pentru primăvara anului 2026. Prin activarea automată a acestei funcții, Apple mută responsabilitatea securității de la utilizator la sistem, într-un context în care furturile de dispozitive mobile au devenit mai sofisticate și mai bine organizate. [...]

Un nou backdoor Android, Keenadu, a fost descoperit preinstalat în firmware-ul mai multor tablete , oferind atacatorilor control aproape total asupra dispozitivelor, potrivit CyberInsider , care citează o analiză realizată de Kaspersky. Amenințarea, documentată public pe 17 februarie 2026, nu este distribuită prin aplicații malițioase obișnuite, ci este integrată direct în sistemul de operare al tabletelor încă din faza de construire a firmware-ului, ceea ce indică o posibilă compromitere a lanțului de aprovizionare. Cum funcționează Keenadu Spre deosebire de programele malițioase clasice, Keenadu: este introdus în firmware în timpul procesului de dezvoltare; modifică o bibliotecă de bază a sistemului Android, încărcată de fiecare aplicație; se injectează în procesul Zygote, responsabil de lansarea aplicațiilor; ocolește mecanismele standard de izolare și control al permisiunilor. Această metodă îi permite să ruleze în interiorul tuturor aplicațiilor instalate pe dispozitiv, fără a fi detectat ușor. Infecții au fost identificate în imagini de firmware pentru mai multe mărci de tablete, inclusiv modele Alldocube. Chiar și versiuni lansate după ce furnizorii au recunoscut probleme anterioare conțineau backdoor-ul, iar semnarea digitală a firmware-ului sugerează că infectarea a avut loc în faza de dezvoltare, nu printr-un server de actualizare compromis. Platformă modulară cu scopuri multiple Keenadu funcționează ca un încărcător în mai multe etape. După activare, contactează servere controlate de atacatori, transmite date despre dispozitiv și descarcă module suplimentare, uneori la săptămâni distanță, pentru a evita detectarea. Printre funcționalitățile observate: redirecționarea căutărilor din Google Chrome către motoare controlate de atacatori; generarea frauduloasă de venituri din publicitate; simularea de clicuri pentru monetizarea descărcărilor; furt de date de autentificare din aplicații precum Telegram și Instagram. Deși accentul pare pus pe fraudă publicitară, accesul la nivel de sistem permite și spionaj sau instalarea altor programe malițioase. Legături cu rețele cunoscute Cercetătorii au identificat conexiuni tehnice între Keenadu și rețelele BADBOX, Triada și Vo1d, sugerând infrastructură sau instrumente comune. În total, 13.715 utilizatori la nivel global au întâlnit Keenadu sau modulele sale, cele mai multe cazuri fiind raportate în Rusia, Japonia, Germania, Brazilia și Țările de Jos. Eliminarea este dificilă Pentru că este stocat într-o partiție de sistem doar pentru citire, Keenadu nu poate fi șters ca o aplicație obișnuită. Ștergerea manuală poate bloca definitiv dispozitivul. Kaspersky recomandă: instalarea exclusivă a actualizărilor oficiale de la producător; utilizarea unor soluții de securitate mobilă reputate; evitarea folosirii dispozitivelor pentru care nu există firmware curat disponibil; dezinstalarea aplicațiilor terțe suspecte. Cazul evidențiază un risc major: compromiterea dispozitivelor direct din fabrică, înainte ca utilizatorul să le pornească pentru prima dată. [...]