Știri

Știri din categoria Securitate cibernetică
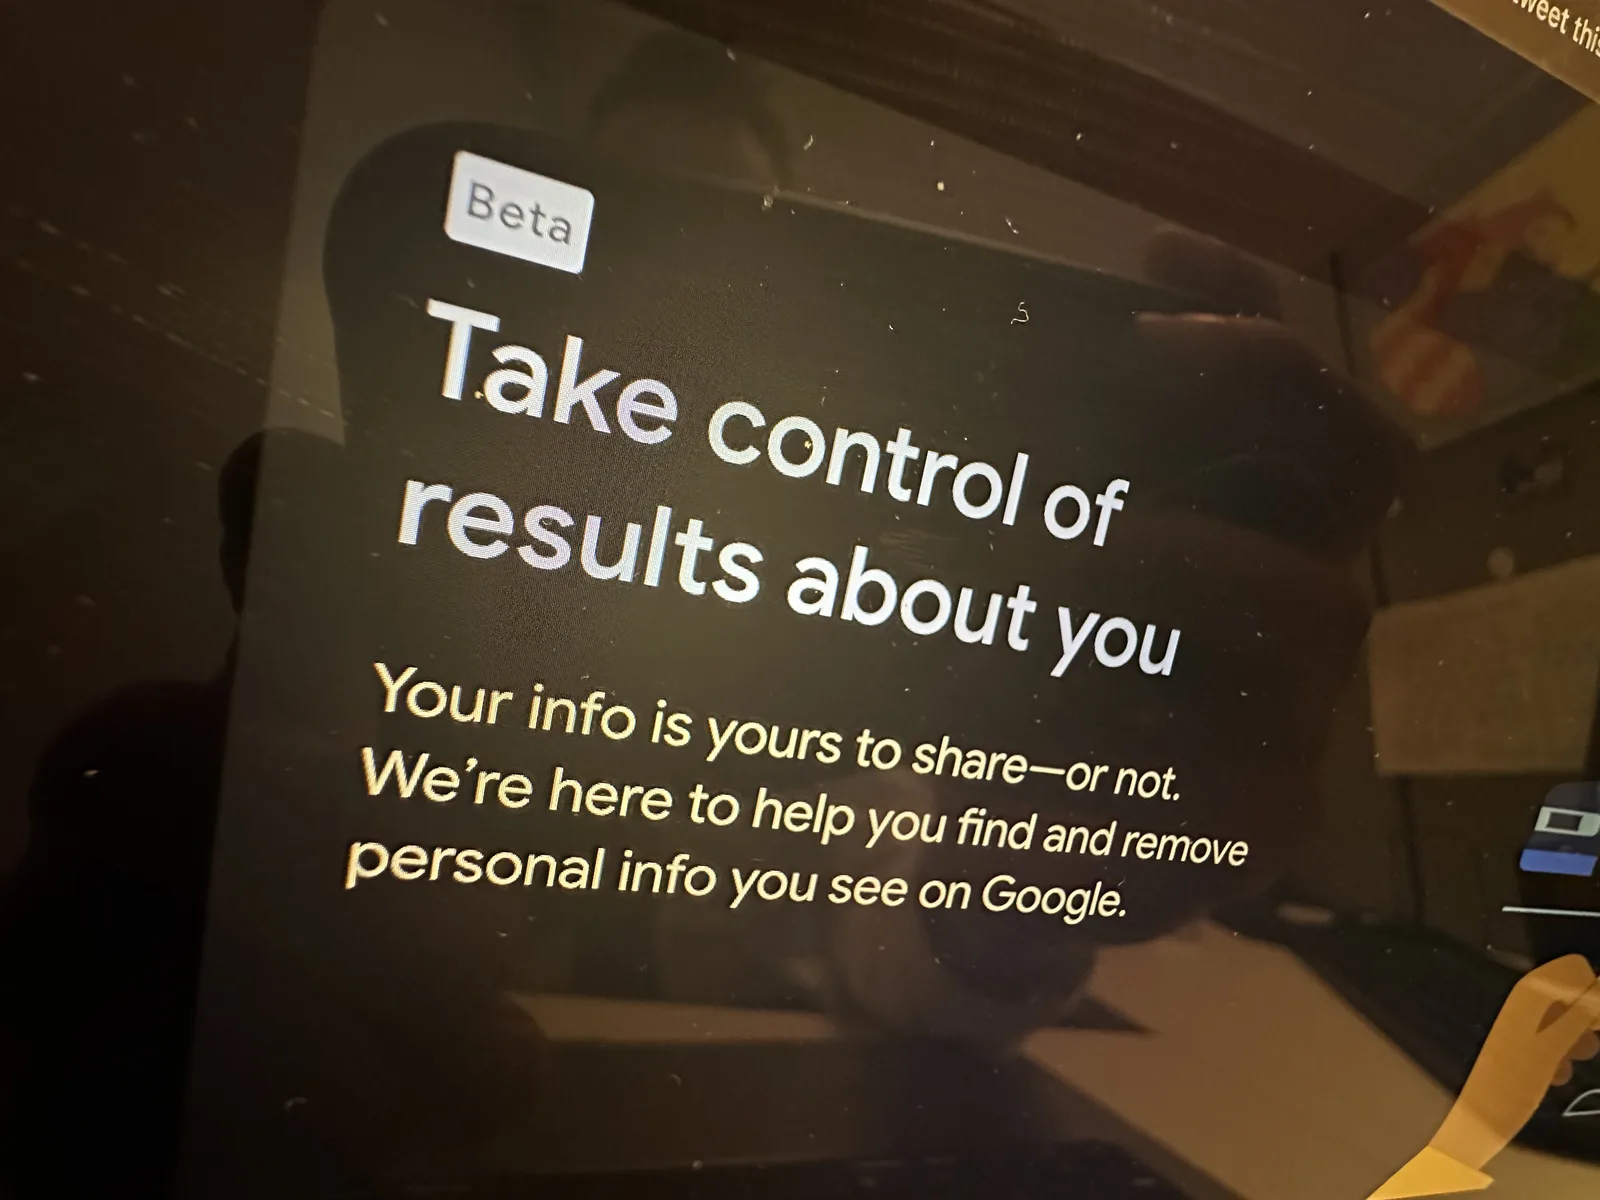
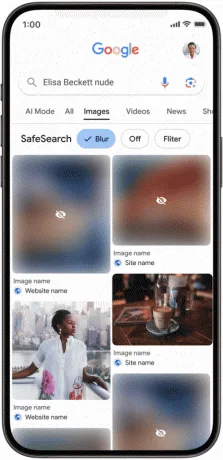
Google Search extinde opțiunile de eliminare a fotografiilor cu date personale din rezultate, potrivit Google, care descrie actualizări ale instrumentelor de protecție a confidențialității în căutare. Miza este reducerea expunerii neautorizate a informațiilor sensibile (de la acte de identitate la imagini intime), într-un context în care astfel de materiale se pot răspândi rapid și pot fi replicate inclusiv cu ajutorul inteligenței artificiale.
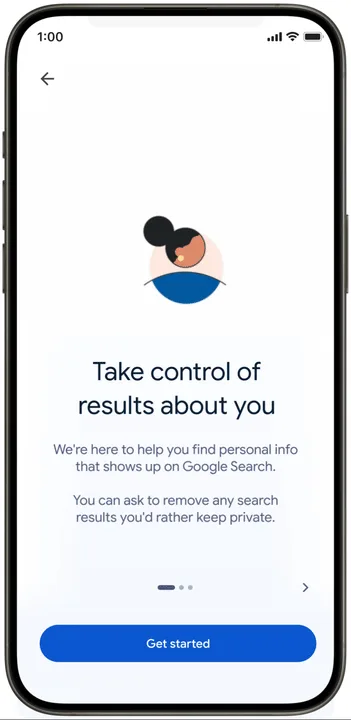
Schimbarea vizează în primul rând protecția datelor personale în Google Search: utilizatorii pot solicita eliminarea din rezultate a unor imagini care îi privesc și care conțin nuditate, conținut sexual sau documente precum pașapoarte și cărți de identitate. Instrumentele sunt prezentate ca o aliniere mai strictă la normele europene, cu accent pe limitarea distribuirii fotografiilor intime, inclusiv a celor „fictive”, generate cu inteligență artificială.
„Google nu ȘTERGE informaţiile de pe site-ul original, ci nu îl mai face vizibil în Search.”
Din descrierea funcționalității reiese că solicitarea se face direct din interfața rezultatelor: utilizatorul apasă meniul cu trei puncte de lângă imagine și alege opțiunea „Elimină rezultatul”, apoi selectează motivul (de exemplu, dacă este o imagine cu caracter sexual). Conținutul intră ulterior într-un proces de moderare, iar cererea poate include mai multe imagini într-o singură solicitare.
În paralel, instrumentul „Results About you” este poziționat ca un mecanism de monitorizare a apariției datelor personale în web și în rezultatele Google Search. Concret, utilizatorul introduce datele pe care vrea să le urmărească, iar Google începe scanarea după astfel de apariții; compania afirmă că peste 10 milioane de oameni au folosit deja funcția pentru a verifica expunerea adresei și a numărului de telefon, iar acum sunt incluse și fotografii cu pașapoarte și buletine.
Pe scurt, actualizarea aduce trei elemente relevante pentru protecția datelor personale în Search:
Recomandate
Arestarea fostului șef al BND, August Hanning, riscă să reducă fluxul de informații către Germania din partea aliaților , într-un moment în care Berlinul mizează pe cooperarea externă pentru a-și calibra răspunsul la amenințări precum Rusia, potrivit G4Media , care preia o analiză DW. Hanning, fost președinte al serviciului german de informații externe (Bundesnachrichtendienst – BND), a fost arestat împreună cu fostul său șef de cabinet, Manfred D. Acesta din urmă este acuzat că i-ar fi vândut lui Hanning aproximativ 2.000 de documente strict secrete pe parcursul a 12 ani, inclusiv după ce Hanning a părăsit BND în 2005. Manfred D. a rămas în instituție și a lucrat pentru succesorii lui Hanning, inclusiv pentru actualul șef al BND, Martin Jäger , până la pensionarea sa din martie. Procurorul susține că, într-un caz, Hanning ar fi folosit informații secrete furnizate de Manfred D. pentru a redacta o analiză destinată „unui ofițer al unui serviciu de informații străin”. Riscul major: pierderea încrederii partenerilor și „secarea” schimbului de informații Miza principală, potrivit analiștilor citați, este felul în care partenerii externi ai Germaniei vor interpreta cazul. Florian Flade, reporter al postului public ARD, spune că multe dintre documente ar fi fost rapoarte săptămânale pe care BND le transmitea guvernului german și care includeau și informații provenite de la servicii partenere. În podcastul „Berlin Briefing” al DW, Flade a indicat că scurgerea ar include și informații despre: programul nuclear iranian; armata rusă; războiul din Ucraina. În acest context, o temere este că aliații ar putea limita volumul și sensibilitatea informațiilor împărtășite cu Berlinul. Textul notează că, în trecut, CIA a furnizat informații despre islamiști radicali din Germania, care ar fi contribuit la prevenirea unor atacuri teroriste. Nu există, deocamdată, indicii că informațiile ar fi ajuns la Rusia sau China, însă simpla posibilitate ar putea submina relațiile de cooperare, mai ales în condițiile în care BND consideră relația cu omologul american drept „vitală”. Impact operațional: evaluare de prejudiciu și măsuri interne de securitate În interiorul BND se derulează o evaluare a prejudiciului, iar instituția discută cu partenerii pentru a stabili dacă informațiile lor ar fi putut fi transmise mai departe. Flade afirmă că Martin Jäger ar fi convocat o ședință cu toți oficialii BND pentru a sublinia gravitatea consecințelor și că sunt puse în aplicare noi măsuri de securitate internă. Cazul vine într-un moment complicat pentru conducerea BND: pe de o parte, se pregătesc legi pentru extinderea competențelor agenției, inclusiv cu obiectivul de a-i îmbunătăți credibilitatea în fața partenerilor externi; pe de altă parte, un alt proces de trădare este deja în derulare la Berlin, în care un agent BND ( Carsten L .) și un om de afaceri (Arthur E.) sunt judecați pentru transmiterea de documente clasificate către serviciul secret rus în 2022. Discuția de reglementare: ce restricții ar trebui pentru foștii oficiali Cazul a reaprins și dezbaterea despre activitățile permise foștilor oficiali din servicii după ieșirea din funcție. După plecarea din BND, Hanning și-a înființat o firmă de consultanță în securitate, folosindu-și contactele și expertiza – o practică descrisă ca legală și tolerată, dar contestată public. Timo Lange, de la ONG-ul LobbyControl, cere interzicerea pe viață a activității de consultanță în securitate pentru foștii oficiali din servicii, argumentând că aceasta poate deveni o „poartă” pentru influență străină nelegitimă și poate afecta interesele de securitate ale Germaniei și ale Uniunii Europene. În același timp, Flade notează că astfel de trasee profesionale nu sunt neobișnuite: foștii oficiali încearcă să monetizeze rețelele și evaluările de securitate, inclusiv lucrând pentru companii sau chiar pentru alte state, ca consultanți. În perioada următoare, consecințele imediate depind de rezultatele anchetei și de concluziile evaluării de prejudiciu din BND, dar și de reacția partenerilor externi, care ar putea ajusta – în sus sau în jos – nivelul de informații împărtășite cu Germania. [...]
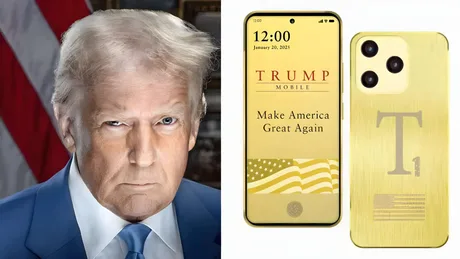
Un atac informatic ar fi expus datele tuturor celor 3.615 abonați Trump Mobile , iar compania ar fi răspuns că „nu are o echipă” care să gestioneze situația, potrivit Wccftech . Episodul ridică semne de întrebare despre capacitatea operațională a operatorului virtual ( MVNO ) de a gestiona incidente de securitate și obligațiile aferente protecției datelor. Grupul de hackeri BYOD susține că, după ce a informat Trump Mobile despre breșă, compania a răspuns cu mesajul „We have no team to handle this” („Nu avem o echipă care să se ocupe de asta”) și ar fi calificat orice atacator drept „terorist”, conform declarației publicate de BYOD pe un site de pe dark web unde ar fi fost încărcate datele. Ce date ar fi fost compromise Conform unei analize realizate de Straight Arrow, citată de publicație, setul de date scurs ar include informații personale și detalii de telecomunicații. Printre elementele menționate se numără: nume și prenume; adrese de e-mail; numere de telefon; adrese de domiciliu; detalii despre comenzi plasate la Trump Mobile. Wccftech notează că ar fi vorba despre toți cei 3.615 clienți ai Trump Mobile, ceea ce ar indica o bază de abonați redusă, dar cu expunere integrală a datelor pentru întregul portofoliu. De ce contează: risc operațional și de conformitate pentru un MVNO Trump Mobile este prezentat ca un MVNO (operator virtual de telefonie mobilă), adică o companie care oferă servicii mobile folosind infrastructura altor operatori. În acest model, gestionarea datelor clienților și răspunsul la incidente implică, de regulă, procese interne și coordonare cu furnizori terți. În acest context, mesajul atribuit companiei – că nu ar avea o echipă care să gestioneze criza – sugerează o vulnerabilitate operațională majoră: lipsa unei funcții minime de răspuns la incidente (investigare, limitarea impactului, comunicare către clienți și parteneri). Context: un nou episod după o breșă anterioară Publicația amintește că, în luna mai, Trump Mobile ar fi fost asociat cu o altă scurgere de date care ar fi vizat informații personale ale unor clienți timpurii, inclusiv persoane care ar fi plătit un avans de 100 de dolari (aprox. 460 lei) pentru rezervarea telefonului T1. În acel caz, compania ar fi indicat că problema ar fi fost cauzată de un furnizor terț de platformă și ar fi spus că încă evaluează dacă trebuie să își informeze clienții afectați. Wccftech mai precizează că, potrivit Straight Arrow, nu ar fi fost identificate date legate de membri ai familiei Trump în setul de informații scurs, însă nu este clar dacă acest lucru se datorează lipsei unor astfel de abonamente sau altor motive. [...]
IBM și Red Hat spun că au identificat și remediat peste 400 de vulnerabilități necunoscute anterior în biblioteci Java larg folosite , folosind inițiativa open-source Lightwell, potrivit WinFuture . Miza pentru companii este una operațională: accelerarea verificării și corectării componentelor open-source din lanțul de aprovizionare software, acolo unde dependențele sunt numeroase și greu de auditat intern. Ce este Lightwell și de ce contează pentru lanțul de aprovizionare software Lightwell este un proiect în care IBM și Red Hat folosesc „agenți” de inteligență artificială (software autonom care execută sarcini specializate) pentru a scana biblioteci și alte componente în căutarea de slăbiciuni. Obiectivul declarat este reducerea riscurilor din lanțul de aprovizionare al software-ului open-source, unde vulnerabilitățile dintr-o dependență pot afecta rapid multe produse și organizații. Companiile susțin că numărul problemelor descoperite a crescut rapid într-un interval scurt: cu doar câteva zile înainte de anunț era vorba de „peste 300”, iar acum de „peste 400”. Ce informații lipsesc: bibliotecile afectate și severitatea IBM și Red Hat nu au detaliat, până acum, care sunt bibliotecile Java vizate și nici cât de grave sunt vulnerabilitățile individuale. În lipsa acestor date, impactul concret pentru utilizatori (ce produse sunt expuse și în ce măsură) nu poate fi evaluat din informațiile publice prezentate. Lightwell Clearinghouse devine disponibil pentru companii În paralel cu anunțul, IBM și Red Hat au făcut disponibil public serviciul „Lightwell Clearinghouse”, prin care firmele pot trimite spre analiză, cu prioritate, dependențele lor open-source. Ținta sunt în special organizațiile care folosesc volume mari de cod de la terți și nu pot verifica integral, pe cont propriu, securitatea fiecărei componente. De ce „micile” vulnerabilități pot deveni o problemă majoră Un argument central al inițiativei este schimbarea profilului de risc: partenerii estimează că agenți autonomi bazați pe inteligență artificială ar putea ajunge să combine mai multe vulnerabilități aparent minore într-un atac semnificativ mai periculos. În acest context, viteza cu care sunt găsite și reparate problemele din dependențe devine un factor critic pentru securitatea operațională a companiilor. [...]
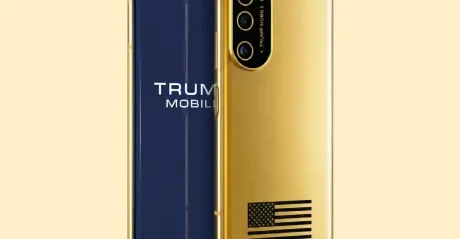
Baza de date a Trump Mobile a fost compromisă, iar datele personale a 3.615 abonați au ajuns publice , un incident care ridică semne de întrebare despre capacitatea operațională de securitate a unui MVNO (operator mobil virtual) aflat la început de drum, potrivit Mobile World Live . Atacul ar fi avut loc săptămâna trecută și este atribuit entității de criminalitate cibernetică BYOD , conform Straight Arrow News, citată de publicație. Aceeași sursă susține că BYOD a afirmat că Trump Mobile i-ar fi transmis că „nu are o echipă de securitate cibernetică”, după ce atacatorii au informat compania despre breșă. Cum ar fi fost obținut accesul și ce s-a întâmplat cu datele PCMag a relatat că BYOD ar fi reușit să intre în posesia datelor prin malware (software malițios) instalat pe dispozitivul unui angajat Liberty Mobile, MVNO-ul din spatele Trump Mobile. Straight Arrow News a mai raportat că lista de clienți a fost făcută accesibilă public. Reprezentanții Trump Mobile ar fi comparat acțiunile BYOD cu terorismul, notează Mobile World Live, citând Straight Arrow News. Cine apare în scurgere și ce context are compania După o analiză a datelor furate, Straight Arrow News a indicat că scurgerea include detalii personale despre Eric Brunnett, vicepreședinte și CIO al Trump Organisation, însă nu ar include membri ai familiei președintelui. Incidentul vine după un alt episod: informații sensibile ale clienților au fost expuse în luna mai, când compania a început livrările de dispozitive, mai arată publicația. Trump Mobile a fost anunțată de Donald Trump Jr. și Eric Trump, odată cu prezentarea T1 Phone, în iunie 2025. Telefonul avea un preț de 499 dolari (aprox. 2.250 lei), iar compania a luat avansuri de 100 dolari (aprox. 450 lei) de la un număr estimat de 600.000 de persoane, vizând primele livrări în august sau septembrie 2025. Ulterior, afirmația că dispozitivul este „proiectat și construit cu mândrie în Statele Unite” a fost eliminată din materialele de presă și de pe site. CNN a relatat anterior că dispozitivul seamănă puternic cu un telefon chinezesc vândut la mai puțin de 200 dolari (aprox. 900 lei) la Walmart, conform Mobile World Live. [...]
Cloudflare vrea să facă certificatele TLS „rezistente la cuantic” disponibile în masă, fără costuri suplimentare și fără penalizări de performanță , printr-o schimbare de arhitectură care ar putea rescrie modul în care web-ul își validează identitatea site-urilor, potrivit Ars Technica . Compania spune că plănuiește să emită certificate TLS „quantum-proof” (concepute să reziste atacurilor posibile cu ajutorul calculatoarelor cuantice), devenind una dintre primele autorități care fac acest pas. Abordarea se bazează pe o platformă open-source care emite atât certificate TLS clasice, cât și o variantă post-cuantică numită „Merkle Tree Certificates”. Cloudflare afirmă că aceste certificate hibride vor fi gratuite atât pentru clienții plătitori, cât și pentru cei neplătitori. De ce contează: schimbarea nu e „un algoritm nou”, ci o reconstrucție a WebPKI Miza este protejarea WebPKI (infrastructura de chei publice a web-ului, care stă la baza autentificării site-urilor și a HTTPS) într-o lume în care semnăturile criptografice clasice ar putea deveni vulnerabile. Cloudflare descrie tranziția ca pe un efort de durată, care implică un număr foarte mare de ingineri și organizații din ecosistem: sisteme de operare, browsere, autorități de certificare și furnizori de infrastructură Internet. Un obstacol major: semnăturile „quantum-proof” ar fi greu de transportat în cererile web și de înregistrat în jurnalele de transparență (mecanisme publice care ajută la detectarea certificatelor false). În plus, articolul notează că o versiune „post-cuantică” a certificatelor X.509 de azi ar crește de aproximativ 40 de ori volumul de date necesar pentru un „TLS handshake” (negocierea inițială a conexiunii securizate), ceea ce ar adăuga costuri de calcul și trafic care „ar strica Internetul așa cum îl știm”. Cum încearcă Cloudflare să evite costul de performanță: Merkle Trees și certificate hibride Soluția prezentată se bazează pe „Merkle Trees” (structuri ierarhice care folosesc funcții hash pentru a verifica volume mari de informații cu o cantitate mică de date). În februarie, Google a anunțat această direcție, iar Google și Cloudflare au testat-o în programe pilot limitate, potrivit materialului. În loc să înlocuiască lanțurile actuale de semnături (considerate vulnerabile la cuantic) cu unele rezistente, dar „prea grele”, modelul folosește dovezi compacte bazate pe Merkle Trees. Ideea este că o autoritate de certificare semnează un singur „tree head” care poate reprezenta milioane de certificate, iar browserul verifică un „landmark” – o dovadă „ușoară” că certificatul se află undeva în arbore. Cloudflare susține că, astfel, volumul de date din handshake ar coborî la circa 40 kilobytes, „aproximativ cât se procesează acum”. Pașii operaționali: achiziția unui root de încredere și integrarea cu logurile de transparență Pentru a accelera adoptarea, Cloudflare spune că va achiziționa un „certificate root” deja de încredere de la CA GlobalSign. Ținta declarată este ca „milioane de site-uri” să poată activa certificate post-cuantice „la o apăsare de buton”, fără costuri suplimentare de performanță. Un alt element important este legarea mai strânsă a emiterii de certificate de „certificate transparency logs” – registre publice append-only (în care se pot adăuga înregistrări, dar nu se pot modifica retroactiv) folosite pentru a detecta certificate emise abuziv. În modelul Merkle Tree Certificates, „logarea” devine parte centrală a emiterii, nu un proces separat. Cloudflare o citează pe inginerul Mari Galicer: „Prin cuplarea emiterii și logării, transparența devine o cerință de funcționare, nu un adaos.” Contextul acestor loguri vine din incidente precum compromiterea DigiNotar din 2011, când au fost create 500 de certificate contrafăcute pentru Google și alte site-uri, unele folosite pentru spionarea utilizatorilor web din Iran, notează articolul. Calendar: când ar putea începe emiterea Cloudflare precizează că nu emite încă aceste certificate și că va mai dura până va începe efectiv, dar își asumă public proiectul și promite actualizări pe măsură ce atinge etape intermediare. Compania se așteaptă să înceapă emiterea în primul trimestru din 2027. În paralel, planul include și utilizarea ACME (Automated Certificate Management Environment), un mecanism open-source pentru emiterea și reînnoirea automată a certificatelor înainte de expirare, precum și un mecanism prin care semnăturile ar putea fi livrate „out-of-band” (pe o cale separată, de exemplu printr-un update de browser) dacă apar probleme tehnice care împiedică obținerea actualizărilor necesare. [...]
Achizițiile recente ale instituțiilor românești pentru software de criminalistică digitală Oxygen ridică un risc operațional și de conformitate , după ce autoritățile americane au acuzat compania că a fost controlată în secret din Rusia, potrivit HotNews . Miza imediată este dacă instrumentul folosit la extragerea și analiza datelor din telefoane și computere poate rămâne în uz fără o evaluare suplimentară, în condițiile în care proprietatea și lanțul de dezvoltare au fost prezentate ca fiind ascunse. Departamentul de Justiție al SUA a acuzat Oxygen Forensics, companie cu sediul oficial în Virginia, că a mascat faptul că era deținută și operată de ruși. Software-ul companiei este folosit în „criminalistică digitală” (procesul prin care anchetatorii extrag și analizează date din dispozitive), iar procurorii americani susțin că, după sancțiunile impuse Rusiei în 2022, proprietarii ruși ar fi ascuns atât controlul asupra firmei, cât și faptul că dezvoltarea continua în Rusia. Ce spun autoritățile americane și ce nu susțin acuzațiile Un comunicat al Departamentului de Justiție, citat în material, arată că dezvoltarea și gestionarea software-ului ar fi fost coordonate din Rusia sub conducerea cetățeanului rus Oleg Sergeyevich Davydov, în timp ce compania se prezenta ca fiind condusă de Lee Reiber, un american de 55 de ani din Boise, Idaho. Reiber a fost arestat în SUA, iar Davydov a fost arestat pe Aeroportul Heathrow din Londra, înainte de un zbor spre Istanbul, potrivit aceleiași surse. Totodată, site-ul Oxygen Forensic a fost confiscat de guvernul SUA. Important, plângerea Departamentului de Justiție nu afirmă că software-ul Oxygen ar fi conținut cod malițios și nici că firma ar fi folosit produsul pentru acces neautorizat la sistemele sau datele clienților. În schimb, anchetatorii americani au confiscat conturi bancare ale companiei, 57 de domenii și alte elemente de infrastructură cibernetică despre care spun că au fost folosite „în sprijinul faptelor presupuse”. Cum a ajuns Oxygen în proiecte finanțate de UE Conform documentelor publice analizate de Politico , compania a fost implicată în cel puțin două proiecte finanțate de Uniunea Europeană, orientate spre îmbunătățirea colectării, procesării și partajării probelor electronice în anchete penale. EVIDENCE (2014–2016), proiect care a primit peste 1,9 milioane de euro, a inclus Oxygen printre companiile consultate, într-o rețea care a implicat și Europol, Eurojust și unitatea de criminalistică digitală a Oficiului European de Luptă Antifraudă. INSPECTr (programul Orizont 2020) a urmărit centralizarea și analiza probelor digitale și a dezvoltat un software care putea prelua probe extrase cu instrumente precum Oxygen. Un purtător de cuvânt al Comisiei Europene a declarat că Oxygen Forensics nu a fost membră a vreunui consorțiu și, prin urmare, nu a primit finanțare de la Comisie în aceste proiecte. Același oficial a mai spus că, de la începutul războiului declanșat de Rusia împotriva Ucrainei, entitățile cu sediul în Rusia nu pot participa la proiectele Orizont Europa. Achiziții în România: DNA, DIICOT și o unitate a MApN Publicația NewsCenter a relatat că DNA, DIICOT și o unitate a Ministerului Apărării au achiziționat sau reînnoit în ultimele săptămâni licențe pentru Oxygen Forensic Detective , folosit la extragerea și analiza datelor din telefoane confiscate. Conform datelor din SICAP citate de NewsCenter: DNA a atribuit în august un acord-cadru în care un lot este identificat explicit drept „Oxygen Forensics – Oxygen Forensic Detective”, prin furnizorul român Q-East Software, cu o valoare estimată de 66.300 de lei (link către anunțul de atribuire: e-licitatie.ro ). DIICOT are înregistrată o reînnoire a licenței în valoare de 75.651,84 lei , valabilă pentru perioada noiembrie 2026 – noiembrie 2029 . UM 02499 din București (MApN) a cumpărat în august, pentru 107.725,73 lei , o soluție identificată explicit drept Oxygen Forensic Detective. Legătura dintre achizițiile recente și cazul din SUA a fost semnalată public, potrivit materialului, de jurnalistul Marius Comper, într-o postare pe Facebook. De ce contează: risc de continuitate și verificări suplimentare Dincolo de faptul că acuzațiile americane nu indică explicit existența unui cod malițios, cazul pune presiune pe instituțiile care folosesc produsul să clarifice rapid: dacă licențele și suportul pot continua fără întreruperi, în contextul măsurilor luate de SUA (inclusiv confiscarea site-ului); ce verificări suplimentare sunt necesare privind proveniența, dezvoltarea și lanțul de control al furnizorului; dacă sunt necesare suspendări temporare sau auditări, așa cum cere Access Now, prin vocea consilierei juridice Natalia Krapiva, care solicită guvernelor ce folosesc aceste instrumente să le suspende și să investigheze modul în care o companie deținută de ruși a operat timp de un deceniu în zona forțelor de ordine occidentale. Niciuna dintre agențiile naționale de poliție menționate în material nu a răspuns solicitărilor de a transmite un punct de vedere, potrivit informațiilor citate. [...]