Știri
Știri din categoria Securitate cibernetică
Știri Securitate cibernetică
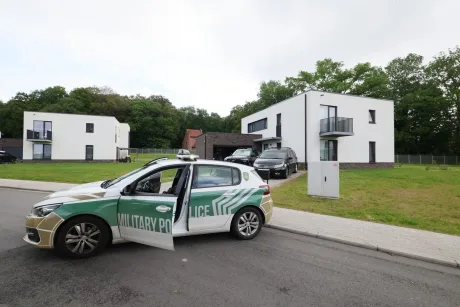
Parchetul federal belgian a arestat o stagiară NATO, cetățean canadian de origine chineză, suspectată de spionaj - Ancheta vizează SHAPE, cartierul general militar al operațiunilor Alianței
Arestarea unei stagiare la cartierul general militar al NATO ridică presiunea pe controalele de securitate și accesul la informații sensibile , după ce o cetățeană canadiană de origine chineză a fost reținută în Belgia sub suspiciunea de „spionaj în beneficiul unei țări terțe”, potrivit HotNews . Femeia era stagiară la Comandamentul Suprem al Forțelor Aliate din Europa (SHAPE), de lângă Mons, descris ca fiind cartierul general militar central al operațiunilor Alianței, responsabil de planificarea și desfășurarea acestora. Parchetul Federal Belgian a transmis că suspecta este vizată pentru „acte de spionaj în beneficiul unei țări terțe” și pentru „participare la o organizație criminală”. Autoritățile nu au oferit detalii despre natura exactă a faptelor sau despre țara în beneficiul căreia ar fi acționat. Cum a pornit cazul și cine investighează Conform comunicatului citat, suspecta a intrat în atenția serviciilor de securitate ale SHAPE, care au semnalat situația către Serviciul General de Informații și Securitate (SGRS) . Dosarul a fost preluat de parchet, care a încredințat ancheta poliției judiciare federale din Charleroi. Joi au avut loc percheziții la domiciliul suspectei și la locul de muncă, iar vineri judecătoarea de instrucție a emis un mandat de arestare pe numele acesteia. De ce contează operațional Cazul indică un risc direct pentru gestionarea accesului la informații în structuri militare multinaționale: chiar și pozițiile de stagiar pot implica prezența într-un mediu unde circulă date sensibile, iar semnalările interne ale serviciilor de securitate pot declanșa rapid investigații penale. În acest stadiu, autoritățile belgiene nu au comunicat ce tip de informații ar fi fost vizate și nici dacă ar exista alte persoane investigate. [...]