Știri

Știri din categoria Securitate cibernetică
Autoritățile lituaniene spun că GRU a coordonat o tentativă de incendiu în 2024, cu ținte inclusiv în România, relatează Digi24, citând informații atribuite poliției și procurorilor din Vilnius.
Potrivit articolului, serviciul de informații al armatei ruse (GRU) ar fi fost responsabil pentru o tentativă de incendiere a unei fabrici din Lituania care furnizează scanere de unde radio armatei ucrainene. În legătură cu incidentul, șase cetățeni din Spania, Columbia, Cuba, Rusia și Belarus au fost acuzați, iar grupul ar fi încercat atacuri similare și în Polonia, România și Republica Cehă, conform Sky News.
Materialul descrie un tipar de recrutare online, prin aplicații de mesagerie precum Telegram sau prin site-uri de jocuri, pentru a transforma persoane în „agenți de unică folosință”, folosiți pentru incendieri, vandalism și alte acțiuni ostile. Adjunctul șefului poliției criminale din Lituania, Saulius Briginas, a declarat că infracțiunile ar fi fost coordonate de persoane aflate în Rusia, cu legături cu GRU.
Un raport al grupului de reflecție Royal United Services Institute (RUSI) indică faptul că banii reprezintă un motivator-cheie, iar plata ar fi adesea promisă în criptomonede, ceea ce îngreunează urmărirea sursei fondurilor. Raportul susține că modelul s-ar fi mutat de la agenți instruiți, specifici Războiului Rece, la „misiuni la distanță”, externalizate către executanți recrutați online.
Kremlinul a negat anterior acuzațiile occidentale privind o campanie de sabotaj și alte acțiuni hibride, însă, conform datelor citate de Sky News, numărul actelor de incendiere și sabotaj grav asociate Rusiei în Europa ar fi crescut în 2024 față de anii anteriori. Autorii raportului RUSI cer NATO și UE să își îmbunătățească răspunsul, inclusiv prin clarificarea definiției sabotajului și folosirea instrumentelor antiteroriste pentru a urmări canalele de finanțare ilicită.
Recomandate
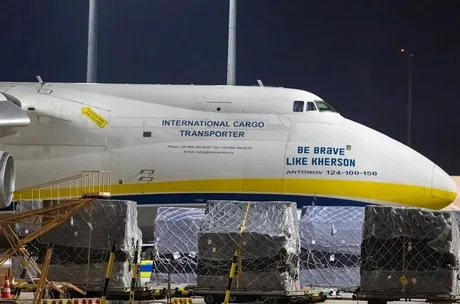
Ancheta germană indică o rețea transfrontalieră de sabotaj cu drone în spatele atacului eșuat asupra aeroportului Leipzig-Halle, cu implicații directe pentru securitatea infrastructurii logistice europene, potrivit Adevărul , care citează documente confidențiale și oficiali germani din domeniul securității. Autoritățile germane îi suspectează, „cu un grad ridicat de probabilitate”, pe un cetățean rus și pe un cetățean bielorus, ambii cu presupuse legături cu serviciile militare de informații ale Rusiei, că au pregătit atacul cu drone din luna august. Informațiile sunt prezentate de POLITICO și de publicația germană Welt, care ar fi analizat dosare ale anchetei nepublicate și ar fi discutat cu oficiali de rang înalt. De ce contează: vulnerabilitatea nodurilor logistice și costul operațional al protecției Ținta a fost un aeroport cargo major, iar anchetatorii susțin că o detonare ar fi putut distruge o parte din aeroport. Dincolo de dimensiunea de securitate, cazul ridică o problemă de continuitate operațională pentru lanțurile de aprovizionare: un incident major într-un hub de marfă poate bloca fluxuri de transport, poate genera întârzieri și costuri suplimentare pentru operatori și clienți. În plus, ancheta sugerează o tactică bazată pe mijloace relativ accesibile (componente comerciale), ceea ce complică prevenția: barierele de intrare sunt mai mici, iar protecția trebuie extinsă de la perimetre fizice la detectarea și contracararea dronelor. Ce s-a întâmplat la Leipzig-Halle Atacul a avut loc în seara de 4 august, când o dronă încărcată cu explozibili a fost descoperită în apropierea unui avion cargo Antonov ucrainean și a fost dezamorsată în siguranță. Anchetatorii au găsit resturile altor două drone în apropierea aeroportului. Potrivit a doi oficiali implicați direct în anchetă, încărcătura ar fi putut provoca „o explozie de proporții” și ar fi distrus o parte din aeroport. În material se menționează că ar fi fost pregătite aproximativ 1,8 kilograme de explozibil Semtex pentru trei drone (circa 600 de grame pentru fiecare), iar aeronava vizată avea aproximativ 25.000 de litri de combustibil de aviație. Explozia nu s-a produs deoarece detonatorul s-a desprins. Suspecții și modul de operare indicat de anchetă Conform documentelor citate, suspectul rus ar avea legături cu GRU (serviciul rus de informații militare) și ar fi fost responsabil de planificare și logistică. Acesta ar fi intrat în Germania din Turcia, prin aeroportul Berlin-Brandenburg, apoi ar fi plecat spre Serbia, iar în prezent s-ar afla din nou în Rusia. Un oficial german afirmă că autoritățile știau încă de la intrarea sa în țară că era asociat cu GRU, dar nu a fost pus sub supraveghere din cauza resurselor limitate și a faptului că nu se așteptau la un atac iminent. Suspectul bielorus ar fi intrat în spațiul Schengen prin Letonia pe 28 iulie, cu aproximativ o săptămână înainte de incident. Autoritățile îl descriu drept posibil „agent de unică folosință” – un infractor recrutat pentru acte de sabotaj – iar coordonarea ar fi fost asigurată de cetățeanul rus, inclusiv în privința explozibililor. Piste tehnice și cooperare internațională În anchetă sunt implicate mai multe instituții germane, între care Oficiul Federal pentru Protecția Constituției , Oficiul Federal de Poliție Criminală și Serviciul Federal de Informații. Pe fondul unor posibile legături cu alte cazuri de sabotaj din Europa, autoritățile germane colaborează cu anchetatori din Lituania, Polonia, Letonia și Finlanda și ar fi în contact și cu FBI, potrivit materialului. Anchetatorii au identificat urme de ADN pe resturi ale unei mănuși găsite pe o structură cu antenă, despre care se crede că ar fi fost folosită pentru controlarea dronelor; ADN-ul ar fi fost înregistrat anterior în Finlanda și Lituania, iar suspectul bielorus ar avea antecedente în aceste țări. În Polonia, autoritățile ar suspecta implicarea sa într-un incendiu la un magazin de bricolaj din Łódź, clasificat drept sabotaj de parchetul local, potrivit unui oficial citat. Separat, anchetatorii ar considera că explozibilii folosiți la Leipzig au fost transportați în Germania prin Bulgaria și Serbia, posibil în compartimente ascunse ale unor camioane, apoi depozitați în ascunzători subterane. După analiza datelor unei mașini închiriate folosite de suspecți, poliția a identificat posibile ascunzători în zona aeroportului, însă spațiile verificate ar fi fost goale. Drone artizanale din componente comerciale Examinarea dronei găsite pe pistă arată că era un dispozitiv artizanal, realizat din componente disponibile în comerț, unele fabricate cu ajutorul unei imprimante 3D. Motoarele ar fi fost produse de o companie chineză și ar fi comercializate inclusiv în magazine online din Rusia specializate în „tehnologii de luptă”. Explozibilul ar fi fost ascuns într-o conservă alimentară, fixată de dronă cu un suport. Pe baza probelor, ministrul german de Externe, Johann Wadephul, și ministrul de Interne, Alexander Dobrindt, au atribuit Rusiei responsabilitatea pentru atac la o conferință de presă comună, pe 1 septembrie, în timp ce Rusia a negat implicarea, conform materialului. [...]
SRI și DIICOT au dejucat o tentativă de sabotaj cu componentă „hibridă”, iar cazul ridică miza de securitate operațională pentru infrastructura militară și critică din România, potrivit Antena 3 . Un cetățean rus stabilit în România, aflat în monitorizarea SRI din februarie 2026, ar fi fost instruit să fotografieze și să filmeze obiective militare și strategice, inclusiv baze folosite de aliații NATO și aeronave cargo ucrainene Antonov. Bărbatul este audiat marți de procurorii DIICOT, iar SRI spune că acțiunea a fost prevenită împreună cu autorități române și servicii partenere externe, pe baza documentării activităților suspecte derulate în perioada monitorizării. Ce ar fi vizat suspectul și de ce contează operațional Conform informațiilor prezentate, autoritățile au documentat activități prin care cetățeanul rus ar fi colectat materiale foto-video despre: centre de comunicații; baze militare naționale utilizate de aliații NATO; sedii ale unor instituții din Sistemul Național de Apărare, Ordine Publică și Siguranță Națională; obiective de infrastructură critică; aeronave cargo ucrainene Antonov, în perioada în care acestea s-ar fi aflat pe teritoriul României. Investigația ar fi indicat că acesta primea instrucțiuni de la un intermediar pentru realizarea materialelor, iar legătura operațională s-ar fi derulat prin servicii online de mesagerie criptată (aplicații care folosesc criptarea pentru a face conținutul mesajelor greu de interceptat). Încadrarea DIICOT și pașii următori în dosar DIICOT precizează că cetățeanul rus, în vârstă de 40 de ani, este cercetat pentru tentativă la acte de diversiune. Potrivit procurorilor, în perioada februarie–iulie 2026, „în perspectiva comiterii unor acte de diversiune/sabotaj, de tip hibrid”, ar fi identificat, supravegheat și colectat informații cu caracter militar și ar fi transmis fotografii privind tehnica forțelor armate române/aliate, precum și deplasarea personalului și a tehnicii de luptă. Obiectivele menționate de DIICOT sunt situate în județele Cluj, Constanța, Călărași, Ilfov și în municipiul București. Procurorii susțin că faptele „prin natura lor, au pus în pericol securitatea națională”. Bărbatul urmează să fie prezentat Curții de Apel București cu propunere de arestare preventivă pentru 30 de zile. Cooperarea interinstituțională invocată de SRI SRI afirmă că prevenirea operațiunii s-a realizat în cooperare cu DIICOT, Direcția de Combatere a Criminalității Organizate din cadrul MAI (MAI-DCCO), Direcția Generală de Informații a Apărării (MApN-DGIA) și servicii partenere externe. În același context, SRI susține că modul de operare ar fi similar celui folosit de rețele de sabotori coordonate de entități din Federația Rusă în alte state europene și face referire la operațiuni dejucate în România în 2024 și 2025. Totodată, serviciul afirmă că Rusia continuă să recruteze persoane din „categorii vulnerabile” pentru astfel de activități ilegale. [...]
Apple a remediat peste 200 de vulnerabilități în macOS 27, 26.7 și 15.8 , iar pentru companii și utilizatori care amână actualizările miza este reducerea riscului de compromitere prin execuție de cod la nivel de kernel/root și ocolirea mecanismelor de protecție, potrivit 9to5Mac . Apple a publicat listele complete de remedieri de securitate pentru macOS 27 Golden Gate, macOS Tahoe 26.7 și macOS Sequoia 15.8, care acoperă „mai mult de 200” de probleme. În mod notabil, în lista de mulțumiri apar și echipe de securitate axate pe inteligență artificială, inclusiv OpenAI Codex Security, NVIDIA AI Red Team și Anthropic Research. Ce tip de riscuri acoperă actualizările În cazul macOS 27 Golden Gate, remedierile vizează vulnerabilități care ar fi putut permite, între altele: execuție de cod arbitrar cu privilegii de kernel sau root (niveluri de acces foarte ridicate în sistem); ieșirea din „sandbox” (mecanismul care izolează aplicațiile pentru a limita daunele); ocolirea protecțiilor Gatekeeper (filtrul macOS pentru aplicații descărcate din afara surselor de încredere); modificarea fișierelor de sistem protejate; acces la date sensibile ale utilizatorilor. Publicația dă și exemple punctuale: o problemă în AVEVideoEncoder ar fi putut permite unei aplicații din sandbox să execute cod cu privilegii de kernel, iar o vulnerabilitate în sistemul de fișiere UDF ar fi putut duce la un rezultat similar. Apple a remediat și vulnerabilități care ar fi putut permite execuție de cod de la distanță prin Bluetooth, CUPS și WebDAV. Ce se schimbă pentru versiunile mai vechi (Tahoe 26.7 și Sequoia 15.8) macOS Tahoe 26.7 și macOS Sequoia 15.8 corectează multe dintre aceleași clase de probleme (kernel/root, ieșire din sandbox, ocolire Gatekeeper, execuție de cod de la distanță). În plus, sistemele mai vechi includ și unele remedieri care nu apar listate pentru macOS 27, inclusiv o vulnerabilitate ImageIO în macOS Sequoia 15.8 care ar fi putut permite execuție de cod arbitrar la procesarea unei imagini special create. Unde sunt detaliile oficiale Apple a publicat paginile dedicate „conținutului de securitate” pentru fiecare actualizare: About the security content of macOS Golden Gate 27 About the security content of macOS Tahoe 26.7 About the security content of macOS Sequoia 15.8 [...]
Beijing ul extinde controlul asupra dronelor până la interzicerea deținerii , o măsură cu impact direct de reglementare pentru utilizatori și pentru piața locală, potrivit Economica . Noile reguli intră în vigoare la 15 noiembrie și vizează întreg teritoriul administrativ al capitalei Chinei. Autoritățile locale au anunțat că vor interzice „deținerea sau depozitarea aparatelor de zbor fără pilot” în Beijing. Orașul, cu circa 22 de milioane de locuitori, găzduiește sediul guvernului și sediul central al Partidului Comunist Chinez, fiind considerat o zonă sensibilă, cu măsuri de securitate stricte, notează Agerpres . Ce se schimbă pentru proprietari: termen-limită și sancțiuni Deși zborurile cu drone erau deja interzise în capitală, cu excepția situațiilor cu autorizație specială, noul set de reguli merge mai departe și vizează posesia în sine. Proprietarii trebuie: să renunțe la drone sau să le mute în afara capitalei până la 15 noiembrie. În caz contrar, autoritățile pot confisca dispozitivele și pot aplica amenzi. Context: restricții în escaladare și argumentul de securitate Măsura vine după o serie de limitări introduse în 2026. Din mai 2026, Beijingul a interzis vânzarea de drone în oraș; proprietarii aveau obligația de înregistrare, dar li se permitea să păstreze dispozitivele. Îngrijorările privind securitatea spațiului aerian au revenit în iunie, după ce un avion de mici dimensiuni s-a izbit de cea mai înaltă clădire din Beijing, incident soldat cu moartea pilotului și rănirea altor 13 persoane. Excepții: utilizări permise, dar strict controlate Regulile prevăd că pot exista excepții pentru utilizări specifice, inclusiv: lupta împotriva terorismului, menținerea ordinii publice, răspuns la situații de urgență, agricultură, cercetare științifică. În paralel, popularitatea dronelor a crescut în China în ultimii ani, atât pentru agrement (inclusiv în rândul turiștilor), cât și pentru utilizări profesionale, ceea ce face ca noua interdicție de deținere să aibă efecte directe asupra utilizatorilor din capitală și asupra activităților care depindeau de astfel de echipamente. [...]
Atacul care a blocat aproape o lună tranzacțiile imobiliare împinge instituțiile publice spre monitorizare cibernetică „la pachet” , după ce mai mulți șefi de instituții au cerut includerea integrală a rețelelor în sistemul „Țițeica”, potrivit Ziarul Financiar . Miza este una operațională: trecerea de la supraveghere parțială, pe „componente”, la acoperire extinsă, pentru a reduce riscul ca sisteme critice să rămână în afara monitorizării. Cererea vine după atacul informatic din 14 iulie asupra infrastructurii ANCPI (autoritatea care administrează cadastrul și publicitatea imobiliară), atac care a afectat funcționarea pieței imobiliare, prin blocarea tranzacțiilor pentru aproape o lună. „După evenimentul ANCPI, mai mulţi şefi de instituţii din cele 122 pentru care operăm SOC-ul au venit şi au zis «nu mai vrem doar componenta asta, băgaţi-ne cu toată reţeaua; nu mă interesează dacă IT-ul se plânge că două-trei zile nu merge».” Declarația îi aparține lui Anton Rog , șeful Centrului Național Cyberint, făcută la audierea comună a comisiilor de tehnologia informației din Camera Deputaților și Senat, convocată pentru analiza atacului. Ce este „Țițeica” și de ce contează „lista” resurselor protejate Sistemul „Țițeica” este un centru de monitorizare continuă a securității informatice (un „Security Operations Center” – structură care supraveghează permanent rețele și sisteme IT pentru a detecta atacuri și vulnerabilități), operat de SRI prin Centrul Național Cyberint și construit din fonduri europene pentru 122 de instituții beneficiare. Funcționarea lui explică, în același timp, cum a putut rămâne vulnerabilă o platformă critică: participarea este voluntară, iar fiecare instituție decide ce include în perimetrul supravegheat. „Noi nu mergem cu forţă; fiecare instituţie decide, prin acord, ce protejează.” Concret, centrul monitorizează doar resursele înscrise de instituția beneficiară; ce nu este trecut pe listă rămâne în afara supravegherii. Cazul ANCPI: beneficiar, dar cu o platformă critică în afara supravegherii ANCPI era unul dintre cei 122 de beneficiari ai proiectului, însă – potrivit informațiilor din articol – nu trecuse niciodată platforma e-Terra pe lista resurselor protejate în cadrul sistemului „Țițeica”. Din această perspectivă, efectul atacului nu este doar unul de „lecție învățată”, ci o schimbare de comportament instituțional: după incident, mai mulți conducători cer acum includerea „cu toată rețeaua”, acceptând inclusiv posibile întreruperi temporare în activitatea IT pentru a face integrarea. [...]
Revolut a confirmat o breșă de securitate care a dus la divulgarea unor date sensibile către o terță parte neautorizată , într-un incident pe care compania îl descrie drept o „înșelătorie sofisticată de impersonare”, potrivit Ziarul Financiar . Cazul pune presiune pe controalele operaționale și de conformitate ale fintech-ului într-un moment de expansiune accelerată și cu discuții despre o posibilă listare. Atacul ar fi fost declanșat de solicitări frauduloase transmise de pe o adresă de e-mail asociată domeniului legitim al unei agenții guvernamentale, conform informațiilor publicate de Reuters și TechCrunch, citate de ZF. Revolut spune că, după identificarea incidentului, a blocat adresa și a notificat agenția guvernamentală vizată, autoritățile de aplicare a legii, autoritățile pentru protecția datelor și organismele de reglementare financiară. „Sistemele Revolut şi fondurile clienţilor nu sunt afectate.” Ce tip de date ar fi fost expuse Informațiile obținute de atacatori au inclus date personale și de contact, iar o notificare către clienții afectați, analizată de TechCrunch, indică faptul că ar fi fost expuse, între altele: data nașterii, adresa poștală, adresa de e-mail și numărul de telefon; copii ale unor documente de identitate, inclusiv pașapoarte și permise de conducere. În anumite cazuri, potrivit aceleiași surse, datele compromise ar fi putut include și selfie-uri folosite la verificarea identității, extrase de cont și istoricul tranzacțiilor. Revolut a transmis că numărul persoanelor afectate este „limitat”, fără să publice o cifră. Compania nu a precizat nici dacă incidentul vizează o piață anume și nu a dezvăluit numele agenției guvernamentale al cărei domeniu de e-mail ar fi fost folosit în solicitările frauduloase. De ce contează: test de guvernanță și risc reputațional în plină expansiune Incidentul apare într-un moment în care Revolut își extinde operațiunile pe piețe precum India, Mexic, Franța și Emiratele Arabe Unite, iar compania are peste 80 de milioane de clienți la nivel global și operează ca bancă în peste 30 de țări, potrivit informațiilor publicate de companie și citate de TechCrunch. Tot în acest context, Revolut a primit recent aprobarea condiționată din partea Office of the Comptroller of the Currency (OCC) pentru înființarea unei bănci naționale în SUA, cu o lansare estimată pentru prima jumătate a anului 2027. În paralel, compania analizează posibilitatea unei listări publice, iar evaluarea avută în vedere ar putea ajunge la 200 de miliarde de dolari (aprox. 906 mld. lei), potrivit Reuters și TechCrunch, citate de ZF, față de o evaluare privată de 75 de miliarde de dolari (aprox. 340 mld. lei) stabilită în noiembrie 2025. Un cercetător din zona securității criptomonedelor, ZachXBT , a sugerat că incidentul ar putea să fi vizat în special clienți cu averi ridicate, însă această caracterizare nu a fost confirmată oficial de Revolut. [...]

