Știri

Știri din categoria Securitate cibernetică
Suspiciunile Casei Albe că un grup legat de China ar fi avut acces la modelele avansate Mythos și Fable ale Anthropic au stat, potrivit The Verge, la baza deciziei SUA de a impune restricții de export — un semnal că reglementarea AI începe să fie tratată ca măsură de securitate națională, nu doar ca politică industrială.
Informația pornește dintr-un raport Semafor, citat de publicație, care susține că temerile privind un posibil acces al unui grup conectat la China la Mythos au influențat decizia administrației americane. Miza, în scenariul descris, este ca un astfel de acces să permită utilizarea modelului în scopuri considerate sensibile de guvernul SUA.
Materialul indică faptul că, dacă guvernul chinez ar fi avut acces la Mythos 5 sau Fable 5, riscul invocat ar fi unul de securitate națională. În plus, este menționată posibilitatea de „distilare” — o tehnică prin care un model mai simplu („elev”) este antrenat pe ieșirile unui model mai avansat pentru a-i reproduce comportamentul — ceea ce ar putea facilita „reconstruirea” funcțională a modelului.
Casa Albă nu a confirmat raportul, iar o postare pe X a consilierului lui Trump, David Sacks, nu a menționat China. În schimb, Sacks s-a concentrat pe o presupusă posibilitate ca Fable și Mythos să poată fi „jailbreak-uite” (adică ocolite mecanismele de siguranță), lucru pe care Anthropic l-a negat.
Anthropic nu a răspuns solicitării de comentarii, însă un purtător de cuvânt a declarat pentru Semafor că guvernul SUA nu a adus în discuție China în conversațiile despre controalele la export.
Publicația amintește că nu ar fi prima breșă jenantă legată de cel mai puternic model al Anthropic: un grup de pe Discord ar fi avut acces la Mythos timp de două săptămâni, înainte ca Anthropic să descopere incidentul și să taie accesul. Compania a susținut, în același context, că Mythos este prea periculos și prea puternic pentru a fi oferit publicului larg.
În lipsa unei confirmări oficiale din partea Casei Albe, rămâne de urmărit dacă suspiciunile privind accesul „China-linked” vor fi detaliate public și dacă vor conduce la extinderea controalelor de export pentru alte modele AI de vârf.
Recomandate
Beijing ul extinde controlul asupra dronelor până la interzicerea deținerii , o măsură cu impact direct de reglementare pentru utilizatori și pentru piața locală, potrivit Economica . Noile reguli intră în vigoare la 15 noiembrie și vizează întreg teritoriul administrativ al capitalei Chinei. Autoritățile locale au anunțat că vor interzice „deținerea sau depozitarea aparatelor de zbor fără pilot” în Beijing. Orașul, cu circa 22 de milioane de locuitori, găzduiește sediul guvernului și sediul central al Partidului Comunist Chinez, fiind considerat o zonă sensibilă, cu măsuri de securitate stricte, notează Agerpres . Ce se schimbă pentru proprietari: termen-limită și sancțiuni Deși zborurile cu drone erau deja interzise în capitală, cu excepția situațiilor cu autorizație specială, noul set de reguli merge mai departe și vizează posesia în sine. Proprietarii trebuie: să renunțe la drone sau să le mute în afara capitalei până la 15 noiembrie. În caz contrar, autoritățile pot confisca dispozitivele și pot aplica amenzi. Context: restricții în escaladare și argumentul de securitate Măsura vine după o serie de limitări introduse în 2026. Din mai 2026, Beijingul a interzis vânzarea de drone în oraș; proprietarii aveau obligația de înregistrare, dar li se permitea să păstreze dispozitivele. Îngrijorările privind securitatea spațiului aerian au revenit în iunie, după ce un avion de mici dimensiuni s-a izbit de cea mai înaltă clădire din Beijing, incident soldat cu moartea pilotului și rănirea altor 13 persoane. Excepții: utilizări permise, dar strict controlate Regulile prevăd că pot exista excepții pentru utilizări specifice, inclusiv: lupta împotriva terorismului, menținerea ordinii publice, răspuns la situații de urgență, agricultură, cercetare științifică. În paralel, popularitatea dronelor a crescut în China în ultimii ani, atât pentru agrement (inclusiv în rândul turiștilor), cât și pentru utilizări profesionale, ceea ce face ca noua interdicție de deținere să aibă efecte directe asupra utilizatorilor din capitală și asupra activităților care depindeau de astfel de echipamente. [...]
Furtul de tokenuri Claude poate trece neobservat luni întregi din cauza lipsei unui consum detaliat , iar asta se traduce direct în costuri și întreruperi operaționale pentru abonați, potrivit TechCrunch . Un consultant independent din Marea Britanie spune că i-a crescut consumul pe abonamentul Claude Max 20x deși nu folosea serviciul, iar Anthropic a confirmat ulterior activitate neautorizată. Cazul îl privește pe Grant De Swardt, consultant AI din East Sussex, care pe 4 august a observat că „token usage” (consumul din cota inclusă în abonament) urca în lipsa oricărei activități. A doua zi a dezactivat tot ce avea conectat la Claude și nu a lucrat deloc, însă consumul a crescut din nou. El a cerut Anthropic o listă detaliată a consumului, dar compania nu i-a furnizat una; în schimb, i-a suspendat contul plătit, i-a invalidat sesiunile și tokenurile Claude Code de pe server și i-a acordat o rambursare parțială de 44,49 lire sterline pentru timpul rămas din abonamentul de 200 de dolari pe lună. Impact operațional: suspendarea contului i-a blocat activitatea De Swardt spune că suspendarea i-a afectat direct businessul. El lucrează cu firme mici și mijlocii pentru a configura „agenți” (automatizări care execută sarcini în numele utilizatorului) pentru activități precum încărcarea automată a datelor din comenzi primite pe e-mail în software-ul de contabilitate. Ca PFA, afirmă că folosește astfel de agenți și intern, pentru sarcini administrative, site, programare. Ce a identificat Anthropic: tokenuri OAuth generate dintr-o sesiune compromisă După investigație, Anthropic i-a transmis că o cheie de sesiune Claude compromisă a fost folosită pentru a genera tokenuri OAuth neautorizate pentru Claude Code. Compania ar fi indicat că acel cont „părea să fi fost folosit de un serviciu terț cu aspect neautorizat” pentru activitate în beneficiul altor persoane, fără să poată stabili cum a fost obținut accesul. În esență, un atacator ar fi putut folosi contul pentru a „sifona” tokenuri fără ca utilizatorul să aibă o vizibilitate fină asupra consumului. Miza practică, în acest tablou, este că suportul urmărește consumul total, nu și unul detaliat pe activități; astfel, chiar și la cerere, utilizatorul nu poate vedea exact ce a consumat tokenurile, iar furtul ar putea continua mult timp fără să fie depistat. Semnale similare de la alți utilizatori și avertizări despre „infostealer” După ce și-a publicat experiența pe Reddit (link în sursă), De Swardt spune că a descoperit și alte relatări similare: utilizatori care reclamă creșteri bruște ale consumului, inclusiv cazuri în care utilizarea ar fi sărit rapid de la 0% la 100% sau de la 0 la 49% în 12 minute, în condițiile unei utilizări minime. Un alt utilizator a deschis și un raport pe GitHub (link în sursă) după ce ar fi rămas fără tokenuri maxime zilnic, timp de trei zile, fără să folosească serviciul, iar în discuții au apărut și e-mailuri atribuite Anthropic în care compania ar fi avertizat că tokenurile sunt furate. În acele mesaje, Anthropic ar fi indicat existența unui „bad actor” care folosește malware de tip „infostealer” (programe care fură parole salvate, date de sesiune și credențiale) pentru a prelua sesiuni de autentificare Claude de pe calculatoarele utilizatorilor și a consuma apoi utilizarea din cont. Compania ar fi precizat că malware-ul nu provine din folosirea Claude în sine și că poate fi contractat din multiple surse online, de la descărcarea de software infectat până la accesarea unor reclame infectate. Când a detectat activitate suspectă, Anthropic ar fi deconectat utilizatorii, invalidat autorizările existente, acordat unele rambursări și i-ar fi avertizat că ar putea avea malware. Ce urmează: utilizatorii rămân fără instrumente de verificare, iar Anthropic nu oferă ghidaj public De Swardt afirmă că nu a primit unul dintre e-mailurile de avertizare și susține că nu a găsit indicii că dispozitivul i-ar fi fost compromis, rămânând fără o explicație verificabilă despre cum a fost obținut accesul. Contul i-a fost reactivat după aproximativ două săptămâni, însă el spune că lipsa unui consum detaliat și dificultatea de a obține rapid ajutor l-au determinat să își anuleze abonamentul și să treacă la Cursor, invocând și posibilitatea de a folosi mai multe modele, inclusiv opțiuni open-source mai ieftine. Întrebată cum pot utilizatorii identifica abuzul, Anthropic a refuzat să comenteze, potrivit sursei. [...]
Un caz de spionaj industrial cu miză strategică pune sub presiune protecția know-how-ului european în semiconductori , după ce un fost manager al producătorului belgian Belgan a fost plasat în arest preventiv, suspectat că ar fi transferat către China secrete comerciale și proprietate intelectuală, potrivit WinFuture . Bărbatul, în vârstă de 52 de ani și cu dublă cetățenie chineză și belgiană, este acuzat că ar fi transmis neautorizat informații despre industria semiconductorilor, în special despre procese de fabricație pentru cipuri pe bază de nitrură de galiu (GaN). WinFuture citează informații relatate de Reuters, care arată că suspectul a fost reținut încă din luna mai și se află de atunci în detenție. Ce tehnologie ar fi fost vizată și de ce contează Belgan, compania afectată, producea semiconductori GaN, un tip de material folosit în electronica de putere. Acest segment este relevant atât economic, cât și din perspectiva securității, deoarece cipurile GaN sunt utilizate în: vehicule electrice; industria aerospațială; aplicații militare. Belgan a fost declarat insolvent în iulie 2024, însă ancheta sugerează că accesul la know-how și informații confidențiale ar fi fost exploatat înainte sau în paralel cu declinul companiei. Suspiciunea-cheie: rol dublu și o firmă chineză apărută „la timp” Potrivit procuraturii, suspectul ar fi fost manager la Belgan, dar ar fi avut simultan o funcție de conducere într-o companie chineză care producea tot semiconductori GaN. Acea firmă ar fi fost înființată la câteva luni după ce acesta a început la Belgan și ar fi fost finanțată de un fond chinez de investiții. Pe acest fond, anchetatorii suspectează că poziția de la Belgan ar fi putut fi folosită pentru a transfera către compania chineză cunoștințe tehnice și informații interne. Ce se știe despre arestare și ce rămâne neclar Bărbatul a fost reținut pe aeroportul Bruxelles-Zaventem, în timp ce ar fi încercat să plece spre Beijing. Procurorii mai caută un al doilea suspect, care, potrivit informațiilor disponibile, nu este în custodie. Autoritățile belgiene nu au precizat ce date sau tehnologii ar fi fost transmise concret și nici care ar fi amploarea prejudiciului. De asemenea, ambasada Chinei în Belgia nu ar fi răspuns unei solicitări de comentariu, conform informațiilor citate. [...]
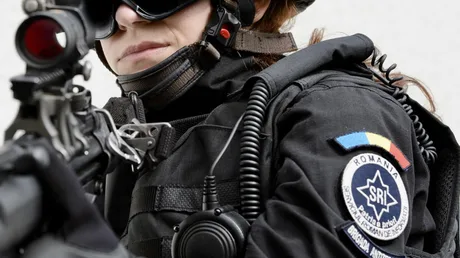
SRI și DIICOT au dejucat o tentativă de sabotaj cu componentă „hibridă”, iar cazul ridică miza de securitate operațională pentru infrastructura militară și critică din România, potrivit Antena 3 . Un cetățean rus stabilit în România, aflat în monitorizarea SRI din februarie 2026, ar fi fost instruit să fotografieze și să filmeze obiective militare și strategice, inclusiv baze folosite de aliații NATO și aeronave cargo ucrainene Antonov. Bărbatul este audiat marți de procurorii DIICOT, iar SRI spune că acțiunea a fost prevenită împreună cu autorități române și servicii partenere externe, pe baza documentării activităților suspecte derulate în perioada monitorizării. Ce ar fi vizat suspectul și de ce contează operațional Conform informațiilor prezentate, autoritățile au documentat activități prin care cetățeanul rus ar fi colectat materiale foto-video despre: centre de comunicații; baze militare naționale utilizate de aliații NATO; sedii ale unor instituții din Sistemul Național de Apărare, Ordine Publică și Siguranță Națională; obiective de infrastructură critică; aeronave cargo ucrainene Antonov, în perioada în care acestea s-ar fi aflat pe teritoriul României. Investigația ar fi indicat că acesta primea instrucțiuni de la un intermediar pentru realizarea materialelor, iar legătura operațională s-ar fi derulat prin servicii online de mesagerie criptată (aplicații care folosesc criptarea pentru a face conținutul mesajelor greu de interceptat). Încadrarea DIICOT și pașii următori în dosar DIICOT precizează că cetățeanul rus, în vârstă de 40 de ani, este cercetat pentru tentativă la acte de diversiune. Potrivit procurorilor, în perioada februarie–iulie 2026, „în perspectiva comiterii unor acte de diversiune/sabotaj, de tip hibrid”, ar fi identificat, supravegheat și colectat informații cu caracter militar și ar fi transmis fotografii privind tehnica forțelor armate române/aliate, precum și deplasarea personalului și a tehnicii de luptă. Obiectivele menționate de DIICOT sunt situate în județele Cluj, Constanța, Călărași, Ilfov și în municipiul București. Procurorii susțin că faptele „prin natura lor, au pus în pericol securitatea națională”. Bărbatul urmează să fie prezentat Curții de Apel București cu propunere de arestare preventivă pentru 30 de zile. Cooperarea interinstituțională invocată de SRI SRI afirmă că prevenirea operațiunii s-a realizat în cooperare cu DIICOT, Direcția de Combatere a Criminalității Organizate din cadrul MAI (MAI-DCCO), Direcția Generală de Informații a Apărării (MApN-DGIA) și servicii partenere externe. În același context, SRI susține că modul de operare ar fi similar celui folosit de rețele de sabotori coordonate de entități din Federația Rusă în alte state europene și face referire la operațiuni dejucate în România în 2024 și 2025. Totodată, serviciul afirmă că Rusia continuă să recruteze persoane din „categorii vulnerabile” pentru astfel de activități ilegale. [...]
Peste 100 de companii cer guvernelor și mediului privat să pregătească noi apărări împotriva atacurilor cibernetice cu inteligență artificială , într-o scrisoare deschisă care avertizează că astfel de atacuri vor deveni „mult mai răspândite și sofisticate” în lunile următoare, potrivit TechCrunch . Semnatarii includ OpenAI , Anthropic , Google și Microsoft, alături de companii de securitate cibernetică precum CrowdStrike, Okta și Fortinet, dar și instituții financiare și firme de infrastructură de internet. Mesajul central: apărarea „tradițională” nu mai este suficientă, iar răspunsul trebuie coordonat între sectorul privat și autorități, inclusiv la nivel „local, național și internațional”. De ce cer companiile o schimbare de abordare Scrisoarea susține că organizațiile și serviciile publice de care depind comunitățile — de la spitale la stații de tratare a apei și infrastructura care susține internetul — sunt expuse unui risc crescut pe măsură ce modelele de inteligență artificială devin mai capabile. În argumentație sunt invocate și incidente recente în care „agenți” de IA ar fi atacat companii, ceea ce, în viziunea semnatarilor, arată că domeniul securității cibernetice a fost „fundamental” schimbat și că sunt necesare soluții comerciale noi pentru a limita aceste riscuri. Ce măsuri propune scrisoarea Documentul cere o „mobilizare” sub forma unui răspuns colectiv, cu parteneriate noi menite să ridice standardele de securitate și să găsească soluții pentru amenințările emergente. În același timp, textul încurajează colaborarea guvernelor pe mai multe niveluri administrative pentru coordonare în zona de securitate. Un element notabil, potrivit publicației, este poziția „conflictuală” a unor semnatari: mai multe dintre companiile care cer întărirea apărării continuă să dezvolte modele de IA tot mai avansate, dar promovează și programe care folosesc IA de vârf în scop defensiv, inclusiv OpenAI (Daybreak), Anthropic (Mythos) și Microsoft (platforma Perception). [...]
Atacul care a blocat aproape o lună tranzacțiile imobiliare împinge instituțiile publice spre monitorizare cibernetică „la pachet” , după ce mai mulți șefi de instituții au cerut includerea integrală a rețelelor în sistemul „Țițeica”, potrivit Ziarul Financiar . Miza este una operațională: trecerea de la supraveghere parțială, pe „componente”, la acoperire extinsă, pentru a reduce riscul ca sisteme critice să rămână în afara monitorizării. Cererea vine după atacul informatic din 14 iulie asupra infrastructurii ANCPI (autoritatea care administrează cadastrul și publicitatea imobiliară), atac care a afectat funcționarea pieței imobiliare, prin blocarea tranzacțiilor pentru aproape o lună. „După evenimentul ANCPI, mai mulţi şefi de instituţii din cele 122 pentru care operăm SOC-ul au venit şi au zis «nu mai vrem doar componenta asta, băgaţi-ne cu toată reţeaua; nu mă interesează dacă IT-ul se plânge că două-trei zile nu merge».” Declarația îi aparține lui Anton Rog , șeful Centrului Național Cyberint, făcută la audierea comună a comisiilor de tehnologia informației din Camera Deputaților și Senat, convocată pentru analiza atacului. Ce este „Țițeica” și de ce contează „lista” resurselor protejate Sistemul „Țițeica” este un centru de monitorizare continuă a securității informatice (un „Security Operations Center” – structură care supraveghează permanent rețele și sisteme IT pentru a detecta atacuri și vulnerabilități), operat de SRI prin Centrul Național Cyberint și construit din fonduri europene pentru 122 de instituții beneficiare. Funcționarea lui explică, în același timp, cum a putut rămâne vulnerabilă o platformă critică: participarea este voluntară, iar fiecare instituție decide ce include în perimetrul supravegheat. „Noi nu mergem cu forţă; fiecare instituţie decide, prin acord, ce protejează.” Concret, centrul monitorizează doar resursele înscrise de instituția beneficiară; ce nu este trecut pe listă rămâne în afara supravegherii. Cazul ANCPI: beneficiar, dar cu o platformă critică în afara supravegherii ANCPI era unul dintre cei 122 de beneficiari ai proiectului, însă – potrivit informațiilor din articol – nu trecuse niciodată platforma e-Terra pe lista resurselor protejate în cadrul sistemului „Țițeica”. Din această perspectivă, efectul atacului nu este doar unul de „lecție învățată”, ci o schimbare de comportament instituțional: după incident, mai mulți conducători cer acum includerea „cu toată rețeaua”, acceptând inclusiv posibile întreruperi temporare în activitatea IT pentru a face integrarea. [...]

