Știri
Știri
Știri de actualitate
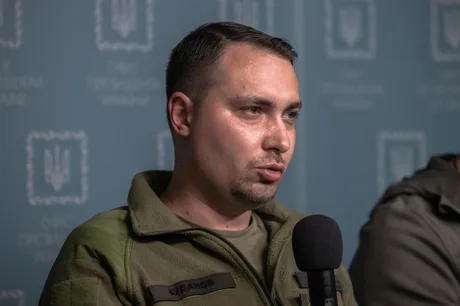
Kievul susține că Rusia va fi nevoită să accepte garanții de securitate SUA pentru Ucraina - negocierile reflectă presiunea internațională asupra Moscovei
Negociatorii Rusiei știu că vor trebui să accepte garanțiile de securitate ale SUA pentru Ucraina , a declarat șeful biroului prezidențial ucrainean, Kirilo Budanov , într-un interviu citat de Euromaidan Press , susținând că Moscova nu poate obține o victorie militară și va fi forțată să accepte un cadru de securitate impus de realitățile negocierilor. Budanov afirmă că planul american de pace a creat pentru prima dată premise reale pentru încheierea războiului, deși negocierile rămân complexe și fără termene clare. El consideră că sancțiunile împotriva Rusiei trebuie menținute și după încetarea ostilităților, iar activele ruse înghețate ar trebui folosite pentru reconstrucția Ucrainei. În același timp, oficialul ucrainean susține că obiectivul Kremlinului rămâne controlul întregii Ucraine, nu doar al unor teritorii, iar cedările nu ar opri expansiunea. Într-o poziție radicală, Budanov a spus într-un interviu pentru publicația libaneză Al Modon că Rusia ar trebui să înceteze să existe ca imperiu și să se transforme în mai multe state regionale, considerând că doar astfel ar dispărea ambițiile expansioniste. El a subliniat că Ucraina se vede drept „scutul Europei” împotriva Rusiei și mizează pe sprijinul aliaților, în special al Statelor Unite, indiferent de administrație. În paralel, negocierile continuă după discuțiile ucraineano-americane de la Geneva, unde, potrivit declarațiilor citate de Euromaidan Press , se lucrează la parametrii de securitate și la decizii economice care ar putea sta la baza unui viitor acord trilateral cu Rusia. Mesajul central al Kievului este că pacea nu poate veni prin concesii teritoriale, ci prin presiune militară și politică, garanții de securitate occidentale și menținerea sancțiunilor până la schimbarea comportamentului Rusiei. [...]