Știri

Știri din categoria Internet

DIGI intră pe piața britanică cu tarife sub nivelul uzual, lansând oficial servicii de internet fix prin fibră în Marea Britanie, potrivit Mobilissimo.
Operatorul a activat site-ul local și a pus în vânzare pachete de internet în bandă largă, după o fază pilot pregătită la final de martie. Extinderea în UK este prezentată ca parte a unui plan mai amplu, după prezența deja consolidată în România, Italia, Portugalia, Spania și Belgia.

În prima etapă, oferta din Marea Britanie vizează internetul fix, pe o rețea „full-fibră” (fibră optică până la locuință), cu accent pe viteză și stabilitate. Abonamentele anunțate sunt:
Mobilissimo citează o comparație din MoneySupermarket, potrivit căreia un abonament de tip „Fiber 1 Gbps” ar costa în mod obișnuit între 25 și 40 de lire pe lună în UK, de regulă cu contract pe 24 de luni, existând și oferte care pot coborî spre 20 de lire. În acest context, nivelul de 15 lire/lună pentru 1 Gbps plasează DIGI într-o zonă de preț semnificativ mai joasă decât intervalul uzual menționat.
Compania spune că va duce fibra „pas cu pas”, „stradă cu stradă” și „cartier cu cartier”. Cei interesați pot verifica disponibilitatea serviciului prin căutare după cod poștal și adresă, conform informațiilor din articol.
Recomandate
Diferențele de calitate între furnizorii de internet fix rămân mari , iar în 2025 Digi a avut de departe cea mai mare frecvență a reclamațiilor raportată la numărul de conexiuni, în timp ce Vodafone a coborât la un nivel aproape nul, potrivit datelor ANCOM citate de Economica . Pentru utilizatori, miza este direct operațională: probabilitatea de a ajunge la sesizări legate de funcționarea serviciului sau de facturare diferă semnificativ în funcție de operator. Internet fix: Digi conduce la reclamații, Vodafone are cele mai puține În 2025, Digi a înregistrat cea mai mare frecvență a reclamațiilor la internet fix, cu o medie de 206 sesizări la 1.000 de conexiuni . Urmează Nextgen (aprox. 112 ) și Orange ( 95 ), în timp ce Vodafone a avut 2,5 reclamații la 1.000 de conexiuni . Comparativ cu 2024, situația a rămas relativ stabilă la Digi, dar s-a deteriorat la Orange (de la aprox. 66 la 95 ) și la Nextgen (creștere mai redusă). Pe intervalul 2021–2025, Vodafone și Nextgen au avut cele mai mari reduceri ale reclamațiilor, Vodafone coborând de la aprox. 78 (2021) la 2,5 (2025), iar Nextgen reducând cu circa două treimi (de la peste 320 la aprox. 112 ). Probleme tehnice vs. facturare: lideri diferiți la internet fix Raportul ANCOM separă reclamațiile privind deranjamentele (întreruperi și probleme tehnice) de cele privind corectitudinea facturării, iar ierarhiile se schimbă: Deranjamente internet fix (2025): Digi – 185 reclamații la 1.000 de conexiuni; Nextgen – 76 ; Orange – aprox. 28 ; Vodafone – 0,2 . Facturare internet fix (2025): Orange – 37,3 reclamații la 1.000 de conexiuni; Nextgen – aprox. 36 ; Digi – 3,4 ; Vodafone – valori nule . ANCOM notează că Orange și Nextgen au avut constant niveluri mai ridicate ale reclamațiilor privind facturarea decât ceilalți furnizori de internet fix. În cazul Orange, nivelul maxim anual a fost în 2023 (aproape 50 la 1.000), apoi a scăzut în 2024 și a crescut din nou în 2025. Internet mobil: diferențe mai mici, dar cu „vârfuri” pe segmente La internet mobil, diferențele între operatori sunt mai mici decât la fix, însă apar lideri diferiți în funcție de tipul reclamației: Reclamații totale internet mobil (2025): Orange – 4,7 la 1.000 de conexiuni; Digi – aprox. 3,2 ; Vodafone – 2,5 ; Telekom – aprox. 2 . Deranjamente internet mobil (2025): Telekom și Digi – aprox. 2 reclamații la 1.000 de conexiuni fiecare; Vodafone și Orange – sub 1 la 1.000. Facturare internet mobil (2025): Orange – 1,25 ; Vodafone – 1,1 ; Digi și Telekom – valori aproape nule . Pe perioada 2021–2025, Vodafone a avut cea mai importantă îmbunătățire la reclamațiile de internet mobil (de la aprox. 18 la 2,5 ), în timp ce Orange a crescut de la aprox. 2,8 (2021) la 4,7 (2025). Termene de remediere și respectarea lor ANCOM a analizat și termenele asumate contractual pentru remedierea deranjamentelor: Internet fix: Digi – termen maxim 48 de ore ; Orange, Vodafone și Nextgen – 72 de ore . Internet mobil: Orange și Vodafone – 24 de ore ; Digi – 48 de ore ; Telekom – 72 de ore . În 2025, Orange a remediat în termenul contractual toate deranjamentele valide, atât la internet fix, cât și la mobil. La internet fix, ceilalți furnizori au rezolvat aprox. 99% dintre deranjamente în termenul asumat, iar la mobil procentul a variat între 71% și 98% . [...]

Google va permite, din 4 august, folosirea adreselor IP ale utilizatorilor din SEE, Marea Britanie și Elveția pentru măsurarea și personalizarea reclamelor , o schimbare care mută o parte importantă din responsabilitatea de conformare către advertiseri și riscă să complice respectarea regulilor de consimțământ din GDPR, potrivit TechRadar . Până acum, Google folosea adresele IP în aceste regiuni în principal pentru rutarea traficului și afișarea reclamelor. De la 4 august, însă, va permite terților să livreze reclame mai personalizate prin urmărirea activității utilizatorilor pe baza IP-ului, conform unei relatări Bleeping Computer citate de publicație. De ce schimbarea ridică probleme de conformare și costuri operaționale În UE și Marea Britanie, IP-ul este considerat „date cu caracter personal” în sensul GDPR, ceea ce înseamnă că, pentru personalizarea reclamelor pe baza IP-ului, companiile trebuie să obțină consimțământul utilizatorilor. În plus, urmărirea IP-urilor este tratată în UE drept o formă de „amprentare” (fingerprinting) – o tehnică de profilare invazivă care poate lega activitatea digitală de un utilizator și de dispozitivele sale. În acest context, TechRadar notează că IP-urile pot ajuta la identificarea dispozitivului, facilitând construirea de profiluri persistente și expunând utilizatorii la mai multe reclame țintite, dar și la riscuri suplimentare dacă datele ajung la actori rău intenționați. Google mută responsabilitatea către advertiseri Potrivit articolului, Google le transmite advertiserilor că ei trebuie să se asigure că respectă regulile din regiuni precum UE și Marea Britanie, inclusiv politica proprie a companiei privind consimțământul utilizatorilor ( EU User Consent Policy ). Practic, povara obținerii consimțământului și a gestionării utilizării IP-urilor pentru publicitate este împinsă mai mult către companiile care cumpără și operează campanii. O consecință anticipată în material este că bannerele de consimțământ ar putea fi implementate neclar sau „împinse” spre acceptare, ceea ce ar putea atrage atenția autorităților de reglementare asupra validității consimțământului. Context: virajul Google pe „fingerprinting” și poziția autorității britanice TechRadar amintește că Google a avut în trecut o poziție opusă: în 2019, compania descria „fingerprinting” drept „greșit”, pe motiv că subminează libertatea de alegere a utilizatorilor. Ulterior, în 2024, Google a ridicat interdicția privind folosirea „fingerprinting” de către advertiseri, iar autoritatea britanică de protecție a datelor (ICO) a catalogat schimbarea drept „iresponsabilă”. Articolul mai subliniază că evoluția vine la o lună după ce ICO a publicat ghidajul său pentru 2026, reiterând că urmărirea activității digitale pe mai multe site-uri pentru construirea unui profil comportamental va continua să necesite consimțământ explicit. Ce opțiuni au utilizatorii și ce urmează TechRadar susține că un VPN (rețea privată virtuală) poate reduce urmărirea prin „mascarea” adresei IP, prin rutarea traficului prin servere la distanță. Publicația mai menționează și alte măsuri tehnice, precum funcții anti-urmărire/anti-fingerprinting oferite de unele servicii VPN și utilizarea unui browser orientat spre confidențialitate (de exemplu, Mozilla Firefox ). Din perspectiva pieței de publicitate online, schimbarea anunțată pentru 4 august poate însemna procese suplimentare pentru obținerea consimțământului și un risc mai mare de neconformare pentru advertiseri, într-un moment în care autoritățile europene și britanice mențin standarde ridicate privind profilarea și urmărirea utilizatorilor. [...]
Comisia Europeană a acceptat planul Temu de conformare la Digital Services Act , la cinci luni după ce a amendat platforma cu 200 milioane de euro pentru că nu a evaluat corect riscul produselor ilegale, potrivit The Next Web . Decizia contează pentru că fixează un calendar și obligații concrete de control al riscurilor, într-un moment în care Bruxelles-ul își întărește aplicarea DSA asupra marilor platforme. Planul Temu acoperă cinci direcții de lucru, inclusiv o evaluare de risc specifică platformei, folosirea mai bună a datelor pentru a măsura dacă măsurile de protecție funcționează și o verificare mai strictă a sistemelor de moderare a conținutului. Compania va analiza și dacă sistemul de recomandări ajută produsele ilegale să ajungă la cumpărători și cum ar putea vânzătorii să exploateze intenționat funcțiile platformei pentru a promova listări ilegale. Temu are acum patru luni pentru a depune o evaluare intermediară a riscurilor, care trebuie să acopere o perioadă de șase luni încheiată la 30 noiembrie 2026. Documentul trebuie să arate că măsurile planificate au fost implementate. De ce a fost amendată Temu și ce a găsit Comisia Amenda de 200 milioane de euro, emisă pe 28 mai, a venit după ce Comisia a concluzionat că evaluarea de risc din 2024 a Temu s-a bazat pe informații generale despre cumpărăturile online, nu pe dovezi specifice platformei. În consecință, compania ar fi subestimat probabilitatea ca utilizatorii din UE să întâlnească produse ilegale. În cadrul investigației, achiziții-test realizate de un laborator independent au constatat că multe încărcătoare nu au trecut verificări de bază privind siguranța. De asemenea, unele jucării pentru bebeluși au prezentat riscuri medii până la ridicate, inclusiv expunere la substanțe chimice interzise și pericol de sufocare din cauza pieselor mici. Comisia a criticat și faptul că Temu nu a evaluat adecvat cum algoritmii de recomandare și programul de promovare prin influenceri ar putea contribui la răspândirea produselor ilegale. Context: presiune în creștere sub DSA Investigația a început în octombrie 2024, iar Comisia și-a împărtășit concluziile preliminare cu Temu în iulie 2025. În procedura DSA, Temu a avut termen până la 28 august pentru a depune planul de conformare, care a fost apoi analizat de un consiliu al autorităților naționale de reglementare a serviciilor digitale înainte de decizia finală a Comisiei. „Evaluările de risc nu sunt exerciții de bifat căsuțe; ele sunt coloana vertebrală a DSA”, a declarat în mai Henna Virkkunen , vicepreședinte executiv al Comisiei pentru suveranitate tehnologică. Temu a contestat amenda inițială, susținând că este disproporționată și că dosarul vizează prima sa evaluare de risc din 2024, fără să reflecte sistemele folosite în prezent. DSA permite Comisiei să amendeze platformele online mari cu până la 6% din cifra de afaceri anuală globală pentru încălcări și să aplice penalități periodice dacă firmele nu se conformează. În iulie, Bruxelles-ul a amendat AliExpress cu 550 milioane de euro, cea mai mare sancțiune de până acum în baza acestui regulament. [...]
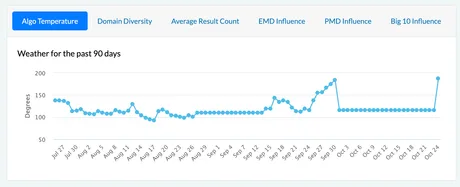
O nouă rundă de volatilitate în Google Search, observată pe 24 octombrie, poate produce oscilații bruște de trafic pentru site-uri , într-un context în care instrumentele de monitorizare și comunitatea SEO raportează mișcări puternice ale clasamentelor, potrivit Search Engine Roundtable . Publicația notează că semnalele cumulate sugerează o ajustare neconfirmată a algoritmului, pornită vineri și continuată sâmbătă. Mișcarea vine după alte episoade recente de „update” neconfirmat raportate pe 20–21 octombrie și pe 16 octombrie. În paralel, autorul reamintește că „Google September 2026 spam update” (o actualizare oficială axată pe combaterea spamului) a rulat între 24 septembrie și 8 octombrie 2026 și ar fi avut trei valuri de volatilitate: 25–27 septembrie, 30 septembrie și 4–6 octombrie. Ce înseamnă pentru companii: trafic imprevizibil și semnale amestecate Dincolo de fluctuațiile de poziții în rezultate, discuțiile din industrie indică efecte operaționale directe: scăderi sau schimbări rapide ale traficului din Search, Discover și Google News , inclusiv pe intervale de câteva ore. În comentariile citate de publicație apar plângeri despre: prăbușiri ale traficului „across the board” (pe mai multe site-uri simultan); Discover care ar trimite trafic către un articol pentru mai puțin de șase ore; percepția că Google News și Discover ar afișa conținut „învechit” sau „ciudat”; „bounce” puternic al clasamentelor (poziții care urcă și coboară rapid). Un element relevant pentru zona de business este că unii administratori de site-uri spun că observă o decuplare între trafic și rezultate comerciale (de exemplu, trafic mai mic pe site, dar comenzi/încasări la nivel normal), ceea ce complică folosirea traficului ca indicator de cerere. Semnalele din instrumentele de monitorizare Search Engine Roundtable arată că volatilitatea a fost surprinsă de „multe” instrumente terțe de urmărire a Google, prezentând capturi și linkuri către o serie de servicii folosite în industrie (de la Mozcast și SEMrush, la Sistrix, Similarweb sau AccuRanker). Publicația adaugă însă un avertisment de context: în ultima lună, aceste instrumente „s-au chinuit” (au avut dificultăți), deși „mulți” spun că și-au atenuat între timp problemele. Context: update-uri neconfirmate peste un update oficial de spam Autorul leagă noul episod de volatilitate de succesiunea de mișcări neconfirmate din octombrie și de update-ul oficial de spam din septembrie–octombrie. În lipsa unei confirmări publice din partea Google pentru 24 octombrie, concluzia rămâne una de probabilitate, bazată pe corelarea dintre: creșterea „chatter”-ului (discuțiilor) din comunitatea SEO despre trafic și clasamente; datele din instrumentele de tracking. Pentru site-urile care depind de trafic organic (publisheri, e-commerce, servicii), mesajul practic este că pot apărea variații rapide ale vizibilității și ale volumelor de vizite, fără un anunț oficial care să explice cauza sau durata. [...]
Meta își extinde dreptul contractual de a „crawla” site-urile firmelor care îi folosesc serviciile , o schimbare care poate muta costuri și riscuri juridice către companii și publisheri, prin simpla acceptare a unor termeni comerciali mai largi, potrivit Gizmodo . Actualizarea, care intră în vigoare pe 30 octombrie, permite Meta „sau oricărei entități care acționează în numele nostru” să folosească software automatizat (inclusiv „web scrapers”, boți și „crawlers”) pentru a accesa, indexa, stoca temporar (cache), analiza, colecta și extrage conținut din domenii și pagini „asociate” produselor sau serviciilor unui „utilizator comercial” și să „tragă periodic actualizări” de acolo. Termenii prevăd și posibilitatea de a crea „credite de test” pentru acces. Cine intră sub „utilizator comercial” și de ce contează Definiția Meta pentru „utilizatori comerciali” este amplă și include conturi care fac publicitate, marketing, vând sau listează produse, dezvoltă aplicații, creează ori folosesc cataloage de produse, administrează o pagină sau un grup de business sau folosesc produse precum Meta Business Suite (consola de administrare a conturilor). În practică, această formulare poate acoperi o parte mare din companiile care folosesc Facebook/Instagram în scop profesional, chiar și fără a cumpăra reclame. Miza operațională și economică: acceptarea acestor termeni poate oferi Meta o bază contractuală pentru a colecta și utiliza conținut de pe site-urile firmelor pentru a-și „furniza, dezvolta, îmbunătăți, cerceta, antrena și menține integritatea” produselor și funcțiilor sale, inclusiv în zona de inteligență artificială. Ce ar putea obține Meta: de la recomandări comerciale la antrenarea AI Gizmodo notează că Meta deja colectează date de pe web la scară mare, iar extinderea termenilor pare să întărească poziția legală a companiei pe măsură ce își leagă viitorul de agenți care navighează web-ul, precum Muse AI. În interpretarea largă, clauzele ar putea permite indexarea site-urilor de business pentru ca astfel de sisteme să „înțeleagă” structura operațiunilor comerciale reale sau să susțină activitatea de publicitate și recomandări în platformă. Publicația citează Ars Technica , care apreciază că mișcarea ar putea ajuta Meta să evite plata a „multe milioane de dolari” în taxe de licențiere pentru conținut. Separat, Nieman Lab a relatat că noii termeni ar putea condiționa accesul organizațiilor de presă la audiențele Meta de acceptarea colectării conținutului de pe site-urile lor. Disputa: „robots.txt” vs. „credite de test” și conținut cu acces restricționat Un punct sensibil este formularea privind „creditele de test”, pe care profesorul James Grimmelmann (Cornell Law School) a interpretat-o, potrivit Nieman Lab, ca putând permite înregistrarea pe site-uri pentru a obține acces la conținut „gated” (restricționat), ceea ce ar putea include și materiale din spatele paywall-urilor. Meta, prin purtătorul de cuvânt Andy Stone, a susținut pe X că un rezumat Techmeme al relatării Nieman Lab este „fals” și că utilizarea „web crawlers” rămâne aceeași, adăugând că proprietarii de conținut pot folosi fișierul robots.txt pentru a-și indica preferințele. Stone a mai spus că actualizarea urmărește să permită extragerea de informații corecte despre produse de vânzare pe site-uri terțe pentru recomandări de reclame și conținut în platformă, „nu” colectarea site-urilor de știri. În același timp, Search Engine Journal a observat că termenii Meta permiteau deja colectarea site-urilor advertiserilor, inclusiv pentru antrenare, iar noutatea din octombrie ar fi extinderea către business-uri care nu cumpără publicitate. Ce urmează pentru companii și publisheri Schimbarea ridică întrebări de aplicare și executare juridică. Avocatul Matt Topic (Loevy & Loevy) a spus pentru Nieman Lab că este o prevedere „remarcabilă” de ascuns în termeni, având în vedere valoarea potențială a materialelor într-o piață de licențiere, și a avertizat că publisherii ar trebui să presupună că ar putea fi aplicabilă. News/Media Alliance, prin CEO-ul Danielle Coffey, a calificat noii termeni drept „scandaloși și probabil ilegali”, într-o declarație publică disponibilă aici . Pentru utilizatorii comerciali, miza imediată este practică: acceptarea termenilor poate deveni o condiție de utilizare a produselor Meta, iar refuzul poate însemna pierderea accesului la instrumente esențiale de administrare și distribuție. În lipsa unor clarificări suplimentare, companiile și publisherii trebuie să trateze actualizarea ca pe o schimbare de guvernanță a datelor: ce conținut de pe site poate fi accesat automat, în ce scopuri poate fi folosit și ce opțiuni reale există pentru limitare. [...]
Circulația de grafice neverificate despre „boții ruși” riscă să distorsioneze evaluarea impactului atacurilor asupra infrastructurii digitale , arată o analiză publicată de The Verge , în contextul unor lovituri cu drone care au scos din funcțiune centre de date din Rusia și au afectat servicii Yandex. În ultimele zile, pe rețelele sociale s-a răspândit un grafic care invocă date Cloudflare și indică o scădere abruptă a „traficului de boți” după atacuri asupra serverelor Yandex, companie descrisă frecvent drept „Google-ul Rusiei”. Interpretarea dominantă a fost că ar fi fost lovite ferme de boți folosite pentru dezinformare și propagandă. Potrivit antibot4navalny, un cont cunoscut pentru expunerea activității de tip „troll farm”, această concluzie este greșită: datele „nu au nimic de-a face cu rețelele sociale”. Ce măsoară, de fapt, datele invocate Într-un fir de discuție pe X, antibot4navalny susține că graficul reflectă, în realitate, cereri generate de „crawleri” (roboți de indexare) ai Yandex – programe automate folosite pe scară largă pentru a scana și indexa site-uri pentru motoare de căutare, dar și pentru alte funcții, inclusiv suport pentru clienți. Acești boți pot fi utilizați și abuziv (de exemplu, pentru spam sau atacuri asupra conturilor), însă nu sunt echivalentul rețelelor de conturi care distribuie conținut manipulator pe platforme sociale. În plus, graficul este specific traficului bazat pe Yandex, nu „activității de boți din Rusia” în ansamblu, care – potrivit Cloudflare, citat de publicație – a rămas în mare parte neschimbată după atacurile asupra centrelor de date. Exemple de amplificare: un grafic atribuit AfD, suspectat ca fiind generat de AI The Verge notează și circulația altor diagrame care pretind aceeași scădere a „boților de dezinformare”. Una dintre ele a fost distribuită pe X de europarlamentarul Tomáš Zdechovský, care a afirmat că activitatea online în jurul partidului de extremă dreapta Alternative für Deutschland (AfD) ar fi scăzut puternic după atacuri. Informaticianul Raphael Wimmer spune că suspectează că diagrama folosită este generată cu ajutorul inteligenței artificiale, indicând neconcordanțe, inclusiv un punct de date pentru o zi din viitor (15 octombrie). Imaginea ar fi apărut inițial pe Threads, postată de utilizatorul Robin Schlingheider, însă sursa datelor nu este stabilită, iar versiunea originală nu ar include vreo referire la AfD, potrivit lui Wimmer. „Putem (și mai ales politicienii, jurnaliștii și oamenii de știință, care ar trebui să știe mai bine) să nu mai distribuim imagini neverificate?”, a spus Wimmer. Impact operațional: servicii Yandex încă indisponibile, inclusiv plăți Dincolo de disputa privind interpretarea „traficului de boți”, publicația arată că o parte semnificativă a sistemelor operate de Yandex ar fi încă offline după cel mai recent atac. Printre serviciile afectate se numără Yandex Pay, iar utilizatorii nu ar putea transfera bani, verifica solduri sau face cumpărături. Șeful Yandex Fintech, Dima Pirogov, a transmis într-o declarație (tradusă de publicație) că nu poate oferi un termen precis pentru restabilirea serviciului, dar că echipa lucrează până la remediere. [...]

