Știri

Știri din categoria Internet
Comisia Europeană a acceptat planul Temu de conformare la Digital Services Act, la cinci luni după ce a amendat platforma cu 200 milioane de euro pentru că nu a evaluat corect riscul produselor ilegale, potrivit The Next Web. Decizia contează pentru că fixează un calendar și obligații concrete de control al riscurilor, într-un moment în care Bruxelles-ul își întărește aplicarea DSA asupra marilor platforme.
Planul Temu acoperă cinci direcții de lucru, inclusiv o evaluare de risc specifică platformei, folosirea mai bună a datelor pentru a măsura dacă măsurile de protecție funcționează și o verificare mai strictă a sistemelor de moderare a conținutului. Compania va analiza și dacă sistemul de recomandări ajută produsele ilegale să ajungă la cumpărători și cum ar putea vânzătorii să exploateze intenționat funcțiile platformei pentru a promova listări ilegale.
Temu are acum patru luni pentru a depune o evaluare intermediară a riscurilor, care trebuie să acopere o perioadă de șase luni încheiată la 30 noiembrie 2026. Documentul trebuie să arate că măsurile planificate au fost implementate.
Amenda de 200 milioane de euro, emisă pe 28 mai, a venit după ce Comisia a concluzionat că evaluarea de risc din 2024 a Temu s-a bazat pe informații generale despre cumpărăturile online, nu pe dovezi specifice platformei. În consecință, compania ar fi subestimat probabilitatea ca utilizatorii din UE să întâlnească produse ilegale.
În cadrul investigației, achiziții-test realizate de un laborator independent au constatat că multe încărcătoare nu au trecut verificări de bază privind siguranța. De asemenea, unele jucării pentru bebeluși au prezentat riscuri medii până la ridicate, inclusiv expunere la substanțe chimice interzise și pericol de sufocare din cauza pieselor mici.
Comisia a criticat și faptul că Temu nu a evaluat adecvat cum algoritmii de recomandare și programul de promovare prin influenceri ar putea contribui la răspândirea produselor ilegale.
Investigația a început în octombrie 2024, iar Comisia și-a împărtășit concluziile preliminare cu Temu în iulie 2025. În procedura DSA, Temu a avut termen până la 28 august pentru a depune planul de conformare, care a fost apoi analizat de un consiliu al autorităților naționale de reglementare a serviciilor digitale înainte de decizia finală a Comisiei.
„Evaluările de risc nu sunt exerciții de bifat căsuțe; ele sunt coloana vertebrală a DSA”, a declarat în mai Henna Virkkunen, vicepreședinte executiv al Comisiei pentru suveranitate tehnologică.
Temu a contestat amenda inițială, susținând că este disproporționată și că dosarul vizează prima sa evaluare de risc din 2024, fără să reflecte sistemele folosite în prezent.
DSA permite Comisiei să amendeze platformele online mari cu până la 6% din cifra de afaceri anuală globală pentru încălcări și să aplice penalități periodice dacă firmele nu se conformează. În iulie, Bruxelles-ul a amendat AliExpress cu 550 milioane de euro, cea mai mare sancțiune de până acum în baza acestui regulament.
Recomandate
Comisia Europeană a acceptat planul X, dar impune implementare în 6 luni și monitorizare sporită , un semnal că aplicarea Regulamentului privind Serviciile Digitale (DSA) intră într-o fază mai strictă pentru platformele mari, cu efect direct asupra modului în care acestea își deschid datele și explică funcționarea algoritmilor, potrivit Economica . Comisia a anunțat că a acceptat planul de acțiune al platformei X pentru a se conforma obligațiilor de transparență și pentru a facilita accesul cercetătorilor la date, în baza DSA (Digital Services Act – Regulamentul UE privind serviciile digitale). Executivul comunitar susține că măsurile aprobate ar trebui să crească transparența asupra sistemelor X, inclusiv pentru monitorizarea „riscurilor sistemice” și evaluarea impactului asupra utilizatorilor și societății europene. Ce presupune decizia pentru X: audit, termen și supraveghere Potrivit Comisiei Europene, X s-a angajat ca planul să fie supus unui audit extern și independent. În plus, platforma are la dispoziție șase luni pentru implementare și va intra sub un regim de monitorizare sporită. Contextul este unul de presiune de reglementare: anul trecut, Comisia Europeană a amendat X cu 120 de milioane de euro (aprox. 600 milioane lei) pentru lipsa de transparență a algoritmilor. Context politic: acuzații de „cenzură” și tensiuni cu UE În material este menționat și faptul că Elon Musk a acuzat anterior Uniunea Europeană de cenzură. În februarie, el a distribuit pe X un raport al Comisiei Juridice a Camerei Reprezentanților a SUA, care susține că, după intrarea în vigoare a DSA în 2023, Comisia Europeană ar fi exercitat presiuni asupra rețelelor sociale pentru a cenzura conținut înaintea unor alegeri, inclusiv în România și în alte state europene, precum și înaintea alegerilor europarlamentare. În perioada următoare, miza practică va fi dacă X își respectă termenul de șase luni și dacă auditul extern confirmă că măsurile asumate duc la transparența cerută de DSA, în condițiile unei supravegheri mai strânse din partea Comisiei. [...]
Comisia Europeană pregătește o interdicție etapizată pentru accesul minorilor la „social media plus”, mutând presiunea de conformare pe platforme , potrivit Gizmodo . Președinta Comisiei, Ursula von der Leyen , a anunțat că un raport de experți a fost finalizat, iar propunerea legislativă ar urma să fie prezentată „după vară”, ceea ce deschide un nou front de reglementare cu impact direct asupra modului în care companiile digitale își proiectează și monetizează produsele în UE. Ce ar însemna „social media plus” și cine ar fi vizat Raportul recomandă o restricție armonizată la nivelul UE care să interzică accesul la rețele sociale și alte servicii digitale pentru copiii sub 13 ani , inclusiv „companioni” bazați pe inteligență artificială. Conceptul de „social media plus”, descris de von der Leyen într-un briefing de presă, sugerează că măsurile nu s-ar limita la platformele clasice de socializare, ci ar putea acoperi și alte zone ale internetului unde există conținut nepotrivit vârstei sau funcții considerate „adictive”. În același set de recomandări, experții susțin că: sub 3 ani copiii nu ar trebui expuși deloc la ecrane; între 3 și 13 ani , accesul la servicii „potrivite vârstei” ar trebui să fie limitat în timp și permis doar cu acordul părinților sau în scop educațional; între 13 și 18 ani , utilizarea ar urma să fie introdusă gradual, inclusiv prin posibile restricții naționale „de precauție”, pentru a asigura conținut adecvat vârstei. Schimbarea de filozofie: platformele trebuie să demonstreze că „nu fac rău” Un element cu impact operațional și juridic pentru industrie este inversarea sarcinii: von der Leyen a spus că platformele ar trebui să dovedească UE că serviciile lor nu produc prejudicii . Raportul merge în aceeași direcție și recomandă ca furnizorii să nu aibă acces la minori până când nu demonstrează funcții sigure și adecvate vârstei, iar acolo unde există o versiune „sigură implicit”, funcțiile pentru adulți să fie activate doar după verificări eficiente ale vârstei. Instrumentul-cheie: verificarea vârstei la nivel european În context, Comisia mizează și pe o aplicație de verificare a vârstei la nivel european, prezentată anterior de von der Leyen, care ar urma să fie unul dintre instrumentele folosite pentru aplicarea interdicției. Detaliile despre cum va funcționa în practică și ce servicii vor intra exact sub umbrela „social media plus” rămân neclare în acest moment. Ce urmează în procesul legislativ și de ce contează pentru piață După ce Comisia va reveni cu propunerea „mai târziu în acest an”, aceasta va avea nevoie de aprobarea Parlamentului European și a statelor membre. Dacă trece, măsurile s-ar aplica în toate cele 27 de state ale UE, ceea ce ar putea rescrie regulile de funcționare pentru o parte importantă a economiei digitale europene: de la designul produselor (funcții precum derularea infinită sau redarea automată) până la obligații de verificare a vârstei și limitări de acces pentru minori. Gizmodo notează că există și opoziție: unii critici consideră măsurile insuficiente, alții spun că verificarea vârstei este prea intruzivă. Von der Leyen a admis că soluțiile nu vor fi „infailibile” și că efectele se vor vedea în timp, dar a susținut necesitatea stabilirii unei vârste de la care copiii pot intra pe rețele sociale. [...]
Autoritatea germană care coordonează aplicarea Digital Services Act (DSA) în UE investighează eBay pentru posibile încălcări ce pot aduce amenzi de până la 6% din cifra de afaceri globală , pe fondul unor acuzații privind raportarea greoaie a conținutului ilegal și lipsa de transparență pentru utilizatori, potrivit WinFuture . În centrul criticilor se află modul în care utilizatorii pot semnala conținut sau produse ilegale ori contrafăcute. Supraveghetorul susține că, în special în versiunea desktop, fluxul de raportare este complicat și greu de parcurs, ceea ce ar îngreuna intervenția împotriva ofertelor ilegale. În plus, ar lipsi explicații ușor de înțeles în cazul suspendărilor de cont, iar informațiile obligatorii și datele de contact ale comercianților ar fi dificil de găsit. Ce reclamă autoritatea și de ce contează operațional Conform materialului, Digital Services Coordinator (DSC) din cadrul Bundesnetzagentur (autoritatea germană de reglementare în domeniul rețelelor) indică trei probleme principale: proceduri deficitare de raportare și remediere pentru conținuturi ilegale; justificări insuficiente pentru măsuri precum suspendarea conturilor; trasabilitate slabă a comercianților (identificarea și urmărirea vânzătorilor). Miza este una practică: dacă raportarea e dificilă și datele vânzătorilor sunt opace, crește riscul de fraudă și scade capacitatea cumpărătorilor de a-și apăra drepturile, inclusiv în situații de garanție sau litigii. Stadiul anchetei și riscul de sancțiuni Bundesnetzagentur arată că investigația este în derulare din ianuarie 2026, pornind de la reclamații ale cumpărătorilor și informații transmise de autoritatea franceză de protecție a consumatorilor. Pentru că eBay are sediul principal european în Germania, competența revine autorității germane, care coordonează și cooperarea între supraveghetorii europeni. O evaluare juridică finală nu a fost încă anunțată. Totuși, în cazul constatării unor încălcări, DSA permite amenzi de până la 6% din veniturile anuale globale. Articolul notează că, raportat la un venit de circa 10 miliarde de dolari (aprox. 43,5 miliarde lei), plafonul teoretic ar ajunge la 600 milioane de dolari (aprox. 2,6 miliarde lei). Reacția eBay eBay respinge acuzațiile și susține că a implementat cu atenție cerințele legale, iar criticile ar viza „chestiuni de detaliu” legate de informațiile despre comercianți și căile de raportare. Compania spune că este în dialog cu autoritatea. DSA se aplică tuturor serviciilor online din februarie 2024 și impune reguli unitare în UE pentru combaterea conținutului ilegal și a contrafacerilor; în acest caz, ancheta poate forța ajustări concrete de interfață și proceduri, cu efect direct asupra modului în care utilizatorii raportează probleme și înțeleg deciziile platformei. [...]
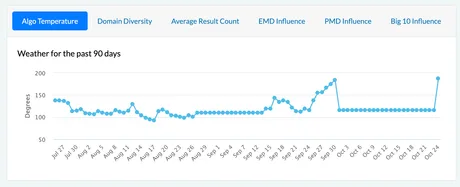
O nouă rundă de volatilitate în Google Search, observată pe 24 octombrie, poate produce oscilații bruște de trafic pentru site-uri , într-un context în care instrumentele de monitorizare și comunitatea SEO raportează mișcări puternice ale clasamentelor, potrivit Search Engine Roundtable . Publicația notează că semnalele cumulate sugerează o ajustare neconfirmată a algoritmului, pornită vineri și continuată sâmbătă. Mișcarea vine după alte episoade recente de „update” neconfirmat raportate pe 20–21 octombrie și pe 16 octombrie. În paralel, autorul reamintește că „Google September 2026 spam update” (o actualizare oficială axată pe combaterea spamului) a rulat între 24 septembrie și 8 octombrie 2026 și ar fi avut trei valuri de volatilitate: 25–27 septembrie, 30 septembrie și 4–6 octombrie. Ce înseamnă pentru companii: trafic imprevizibil și semnale amestecate Dincolo de fluctuațiile de poziții în rezultate, discuțiile din industrie indică efecte operaționale directe: scăderi sau schimbări rapide ale traficului din Search, Discover și Google News , inclusiv pe intervale de câteva ore. În comentariile citate de publicație apar plângeri despre: prăbușiri ale traficului „across the board” (pe mai multe site-uri simultan); Discover care ar trimite trafic către un articol pentru mai puțin de șase ore; percepția că Google News și Discover ar afișa conținut „învechit” sau „ciudat”; „bounce” puternic al clasamentelor (poziții care urcă și coboară rapid). Un element relevant pentru zona de business este că unii administratori de site-uri spun că observă o decuplare între trafic și rezultate comerciale (de exemplu, trafic mai mic pe site, dar comenzi/încasări la nivel normal), ceea ce complică folosirea traficului ca indicator de cerere. Semnalele din instrumentele de monitorizare Search Engine Roundtable arată că volatilitatea a fost surprinsă de „multe” instrumente terțe de urmărire a Google, prezentând capturi și linkuri către o serie de servicii folosite în industrie (de la Mozcast și SEMrush, la Sistrix, Similarweb sau AccuRanker). Publicația adaugă însă un avertisment de context: în ultima lună, aceste instrumente „s-au chinuit” (au avut dificultăți), deși „mulți” spun că și-au atenuat între timp problemele. Context: update-uri neconfirmate peste un update oficial de spam Autorul leagă noul episod de volatilitate de succesiunea de mișcări neconfirmate din octombrie și de update-ul oficial de spam din septembrie–octombrie. În lipsa unei confirmări publice din partea Google pentru 24 octombrie, concluzia rămâne una de probabilitate, bazată pe corelarea dintre: creșterea „chatter”-ului (discuțiilor) din comunitatea SEO despre trafic și clasamente; datele din instrumentele de tracking. Pentru site-urile care depind de trafic organic (publisheri, e-commerce, servicii), mesajul practic este că pot apărea variații rapide ale vizibilității și ale volumelor de vizite, fără un anunț oficial care să explice cauza sau durata. [...]
Meta își extinde dreptul contractual de a „crawla” site-urile firmelor care îi folosesc serviciile , o schimbare care poate muta costuri și riscuri juridice către companii și publisheri, prin simpla acceptare a unor termeni comerciali mai largi, potrivit Gizmodo . Actualizarea, care intră în vigoare pe 30 octombrie, permite Meta „sau oricărei entități care acționează în numele nostru” să folosească software automatizat (inclusiv „web scrapers”, boți și „crawlers”) pentru a accesa, indexa, stoca temporar (cache), analiza, colecta și extrage conținut din domenii și pagini „asociate” produselor sau serviciilor unui „utilizator comercial” și să „tragă periodic actualizări” de acolo. Termenii prevăd și posibilitatea de a crea „credite de test” pentru acces. Cine intră sub „utilizator comercial” și de ce contează Definiția Meta pentru „utilizatori comerciali” este amplă și include conturi care fac publicitate, marketing, vând sau listează produse, dezvoltă aplicații, creează ori folosesc cataloage de produse, administrează o pagină sau un grup de business sau folosesc produse precum Meta Business Suite (consola de administrare a conturilor). În practică, această formulare poate acoperi o parte mare din companiile care folosesc Facebook/Instagram în scop profesional, chiar și fără a cumpăra reclame. Miza operațională și economică: acceptarea acestor termeni poate oferi Meta o bază contractuală pentru a colecta și utiliza conținut de pe site-urile firmelor pentru a-și „furniza, dezvolta, îmbunătăți, cerceta, antrena și menține integritatea” produselor și funcțiilor sale, inclusiv în zona de inteligență artificială. Ce ar putea obține Meta: de la recomandări comerciale la antrenarea AI Gizmodo notează că Meta deja colectează date de pe web la scară mare, iar extinderea termenilor pare să întărească poziția legală a companiei pe măsură ce își leagă viitorul de agenți care navighează web-ul, precum Muse AI. În interpretarea largă, clauzele ar putea permite indexarea site-urilor de business pentru ca astfel de sisteme să „înțeleagă” structura operațiunilor comerciale reale sau să susțină activitatea de publicitate și recomandări în platformă. Publicația citează Ars Technica , care apreciază că mișcarea ar putea ajuta Meta să evite plata a „multe milioane de dolari” în taxe de licențiere pentru conținut. Separat, Nieman Lab a relatat că noii termeni ar putea condiționa accesul organizațiilor de presă la audiențele Meta de acceptarea colectării conținutului de pe site-urile lor. Disputa: „robots.txt” vs. „credite de test” și conținut cu acces restricționat Un punct sensibil este formularea privind „creditele de test”, pe care profesorul James Grimmelmann (Cornell Law School) a interpretat-o, potrivit Nieman Lab, ca putând permite înregistrarea pe site-uri pentru a obține acces la conținut „gated” (restricționat), ceea ce ar putea include și materiale din spatele paywall-urilor. Meta, prin purtătorul de cuvânt Andy Stone, a susținut pe X că un rezumat Techmeme al relatării Nieman Lab este „fals” și că utilizarea „web crawlers” rămâne aceeași, adăugând că proprietarii de conținut pot folosi fișierul robots.txt pentru a-și indica preferințele. Stone a mai spus că actualizarea urmărește să permită extragerea de informații corecte despre produse de vânzare pe site-uri terțe pentru recomandări de reclame și conținut în platformă, „nu” colectarea site-urilor de știri. În același timp, Search Engine Journal a observat că termenii Meta permiteau deja colectarea site-urilor advertiserilor, inclusiv pentru antrenare, iar noutatea din octombrie ar fi extinderea către business-uri care nu cumpără publicitate. Ce urmează pentru companii și publisheri Schimbarea ridică întrebări de aplicare și executare juridică. Avocatul Matt Topic (Loevy & Loevy) a spus pentru Nieman Lab că este o prevedere „remarcabilă” de ascuns în termeni, având în vedere valoarea potențială a materialelor într-o piață de licențiere, și a avertizat că publisherii ar trebui să presupună că ar putea fi aplicabilă. News/Media Alliance, prin CEO-ul Danielle Coffey, a calificat noii termeni drept „scandaloși și probabil ilegali”, într-o declarație publică disponibilă aici . Pentru utilizatorii comerciali, miza imediată este practică: acceptarea termenilor poate deveni o condiție de utilizare a produselor Meta, iar refuzul poate însemna pierderea accesului la instrumente esențiale de administrare și distribuție. În lipsa unor clarificări suplimentare, companiile și publisherii trebuie să trateze actualizarea ca pe o schimbare de guvernanță a datelor: ce conținut de pe site poate fi accesat automat, în ce scopuri poate fi folosit și ce opțiuni reale există pentru limitare. [...]
Circulația de grafice neverificate despre „boții ruși” riscă să distorsioneze evaluarea impactului atacurilor asupra infrastructurii digitale , arată o analiză publicată de The Verge , în contextul unor lovituri cu drone care au scos din funcțiune centre de date din Rusia și au afectat servicii Yandex. În ultimele zile, pe rețelele sociale s-a răspândit un grafic care invocă date Cloudflare și indică o scădere abruptă a „traficului de boți” după atacuri asupra serverelor Yandex, companie descrisă frecvent drept „Google-ul Rusiei”. Interpretarea dominantă a fost că ar fi fost lovite ferme de boți folosite pentru dezinformare și propagandă. Potrivit antibot4navalny, un cont cunoscut pentru expunerea activității de tip „troll farm”, această concluzie este greșită: datele „nu au nimic de-a face cu rețelele sociale”. Ce măsoară, de fapt, datele invocate Într-un fir de discuție pe X, antibot4navalny susține că graficul reflectă, în realitate, cereri generate de „crawleri” (roboți de indexare) ai Yandex – programe automate folosite pe scară largă pentru a scana și indexa site-uri pentru motoare de căutare, dar și pentru alte funcții, inclusiv suport pentru clienți. Acești boți pot fi utilizați și abuziv (de exemplu, pentru spam sau atacuri asupra conturilor), însă nu sunt echivalentul rețelelor de conturi care distribuie conținut manipulator pe platforme sociale. În plus, graficul este specific traficului bazat pe Yandex, nu „activității de boți din Rusia” în ansamblu, care – potrivit Cloudflare, citat de publicație – a rămas în mare parte neschimbată după atacurile asupra centrelor de date. Exemple de amplificare: un grafic atribuit AfD, suspectat ca fiind generat de AI The Verge notează și circulația altor diagrame care pretind aceeași scădere a „boților de dezinformare”. Una dintre ele a fost distribuită pe X de europarlamentarul Tomáš Zdechovský, care a afirmat că activitatea online în jurul partidului de extremă dreapta Alternative für Deutschland (AfD) ar fi scăzut puternic după atacuri. Informaticianul Raphael Wimmer spune că suspectează că diagrama folosită este generată cu ajutorul inteligenței artificiale, indicând neconcordanțe, inclusiv un punct de date pentru o zi din viitor (15 octombrie). Imaginea ar fi apărut inițial pe Threads, postată de utilizatorul Robin Schlingheider, însă sursa datelor nu este stabilită, iar versiunea originală nu ar include vreo referire la AfD, potrivit lui Wimmer. „Putem (și mai ales politicienii, jurnaliștii și oamenii de știință, care ar trebui să știe mai bine) să nu mai distribuim imagini neverificate?”, a spus Wimmer. Impact operațional: servicii Yandex încă indisponibile, inclusiv plăți Dincolo de disputa privind interpretarea „traficului de boți”, publicația arată că o parte semnificativă a sistemelor operate de Yandex ar fi încă offline după cel mai recent atac. Printre serviciile afectate se numără Yandex Pay, iar utilizatorii nu ar putea transfera bani, verifica solduri sau face cumpărături. Șeful Yandex Fintech, Dima Pirogov, a transmis într-o declarație (tradusă de publicație) că nu poate oferi un termen precis pentru restabilirea serviciului, dar că echipa lucrează până la remediere. [...]

