Știri

Știri din categoria Inteligență artificială
YouTube extinde la toți adulții un instrument care poate declanșa eliminarea deepfake-urilor cu fața ta, o schimbare operațională care mută protecția „anti-impersonare” din zona creatorilor și a persoanelor publice către utilizatorul obișnuit, potrivit The Verge.
Funcția, numită „likeness detection” (detecția asemănării), folosește o scanare de tip selfie a feței pentru a căuta pe YouTube videoclipuri cu potriviri faciale. Dacă sistemul găsește o potrivire, utilizatorul este alertat și poate cere platformei să elimine conținutul.
YouTube a testat inițial instrumentul cu creatori de conținut, apoi l-a extins către oficiali guvernamentali, politicieni, jurnaliști și, ulterior, către industria de divertisment. Extinderea la „orice utilizator de 18 ani sau mai mult” este, conform publicației, un pas major: practic, oricine poate solicita monitorizarea continuă a platformei pentru posibile deepfake-uri care îi folosesc chipul.
Un purtător de cuvânt al YouTube, Jack Malon, a precizat că nu există cerințe privind ce înseamnă „creator” pentru eligibilitate și a argumentat că protecția ar trebui să fie aceeași indiferent de vechimea pe platformă.
„Prin această extindere, clarificăm că, indiferent dacă creatorii încarcă pe YouTube de un deceniu sau abia încep, vor avea acces la același nivel de protecție”, a transmis Malon într-un e-mail.
Cererile de eliminare sunt analizate în baza politicii de confidențialitate a YouTube. Compania spune că ia în calcul criterii precum:
Există excepții pentru parodie sau satiră. În plus, instrumentul acoperă doar asemănarea facială, nu și alte elemente de identificare, precum vocea.
Utilizatorii se pot retrage din program, iar YouTube afirmă că poate șterge datele asociate. Platforma a mai spus anterior că numărul cererilor de eliminare identificate prin acest program a fost „foarte mic”, fără a oferi cifre în materialul citat.
Deși deepfake-urile vizează frecvent celebrități și politicieni, riscul se extinde și la persoane private. The Verge amintește cazuri în care adolescenți au fost „deepfăcuți” de colegi și menționează un proces intentat de trei adolescenți împotriva xAI, care susțin că chatbotul Grok ar fi generat materiale de abuz sexual asupra copiilor (CSAM) cu ei.
Pentru YouTube, extinderea instrumentului înseamnă și o creștere potențială a volumului de sesizări și a complexității moderării, într-un context în care platformele sunt presate să gestioneze mai strict conținutul generat de inteligența artificială.
Recomandate
Inteligența artificială ar putea împinge PIB-ul SUA la 44.000 de miliarde de dolari până în 2030 , potrivit unui model economic intern al Anthropic , relatează news.ro . Estimarea ar însemna o creștere de la „puțin peste 30.000 de miliarde de dolari” în prezent, pe fondul accelerării capacităților AI. Declarațiile au fost făcute de Jack Clark , cofondator al Anthropic, sâmbătă, la reuniunile anuale ale Fondului Monetar Internațional și Băncii Mondiale, organizate la Bangkok. Clark a spus că îmbunătățirea rapidă a AI va accelera schimbările „în toate domeniile de activitate”. „Știu că pare foarte puțin plauzibil, dar aceasta este una dintre implicațiile faptului că tehnologia continuă să se îmbunătățească.” Ce ar presupune, economic, un astfel de scenariu Potrivit lui Clark, o expansiune de această magnitudine ar implica apariția unor industrii și invenții noi, care să susțină o creștere puternică a producției economice americane. El a argumentat, totodată, că AI contribuie deja la accelerarea semnificativă a descoperirilor științifice. Miza pentru companii și autorități: reguli mai stricte În același timp, cofondatorul Anthropic a avertizat că amploarea transformărilor generate de AI impune o cooperare internațională mai strânsă pentru stabilirea unor reguli de reglementare „neobişnuit de stricte şi serioase”, adaptate impactului tehnologiei. Estimarea privind PIB-ul este prezentată ca rezultat al unui model intern al companiei și este tratată chiar de autorul ei ca fiind, cel puțin la prima vedere, dificil de crezut; materialul nu oferă detalii despre metodologia modelului sau despre ipotezele folosite. [...]
Bill Gates pregătește o extindere a campaniei pentru siguranța inteligenței artificiale, mizând pe influența directă asupra directorilor executivi , potrivit The Next Web , care citează un material Axios bazat pe surse anonime. Miza este una de reglementare: Gates ar urmări reguli mai ferme într-un moment în care, susțin sursele, consideră că autoritățile reacționează prea lent la accelerarea capabilităților modelelor și la incidentele de securitate. Conform relatării, Gates „se sprijină personal” pe lideri de business și ia în calcul o mobilizare majoră a resurselor sale pentru această agendă, fără ca forma exactă a campaniei să fie încă definită. Axios notează și o replică atribuită lui Gates, spusă unei persoane consultate pe tema siguranței IA: „Pot ajunge la directori executivi pe tema asta mai bine decât poți tu.” De ce își schimbă Gates abordarea Sursele citate de Axios spun că Gates a devenit tot mai îngrijorat de trei evoluții: creșterea capabilităților modelelor, incidente de securitate „alarmante” și ceea ce el percepe drept reglementare slabă. În timp ce își pregătea argumentele pentru reguli mai stricte, ar fi discutat pe larg cu directori din domeniul IA, cercetători și susținători ai siguranței, inclusiv cu CEO-ul Anthropic, Dario Amodei . Acest proces l-ar fi făcut să considere limitarea riscurilor IA drept una dintre cele mai importante teme ale vieții sale, potrivit acelorași surse. Ce propuneri a avansat deja Materialul trece în revistă poziționări recente ale lui Gates, care indică direcția posibilă a demersului: în 2023, a scris că „riscurile IA sunt reale, dar gestionabile”; în august, a cerut instituții noi pentru coordonarea politicilor de IA, „locuri de muncă rezervate oamenilor” și o taxă pe „jetoane IA” și roboți; luna trecută, a avertizat că IA ar putea provoca „un miliard de decese” și a dus argumentele în podcastul lui Ezra Klein. Presiune pe reglementare, tensiune cu Washingtonul Axios mai susține că apelurile lui Gates pentru reglementare puternică l-ar putea aduce în conflict cu administrația Trump, descrisă ca favorizând o abordare mai relaxată. Potrivit relatării, administrația ar fi organizat un grup de oficiali de rang înalt care să „supravegheze industria” printr-un pact voluntar de siguranță. Separat, unele persoane cu care Gates ar fi discutat au descris această ofensivă drept un „comeback tour”, interpretat ca o încercare de refacere a moștenirii sale publice afectate de asocierea din trecut cu Jeffrey Epstein. Gates a spus, potrivit Axios, că înțelege că unii îi pot respinge avertismentele din acest motiv. [...]
Amazon mizează pe „dispozitive ambientale” cu AI care ar putea reduce dependența de aplicații , iar pariul are implicații operaționale directe: hardware care rulează „în fundal”, captează context din viața utilizatorului și livrează automat sarcini, mementouri și informații. La TechCrunch Disrupt, Panos Panay , SVP Devices, Alexa & Leo, a descris această direcție ca următorul pas în calculul personal, potrivit TechCrunch . Panay a susținut că interacțiunea actuală cu smartphone-ul presupune ca utilizatorul „să-și amintească” ce să ceară dispozitivului, în timp ce viitorul ar porni de la „dispozitive ambientale” care folosesc senzori și inteligență artificială pentru a identifica ce e de făcut, fără comenzi explicite. „Cred că ne îndreptăm spre o lume care începe cu dispozitive ambientale.” Ce înseamnă „ambient” în viziunea Amazon: Bee, înregistrare pasivă și note automate Cea mai concretă intrare a Amazon în această zonă este setul de dispozitive Bee prezentat joi: o brățară purtabilă (care poate fi detașată și purtată ca pandantiv) și un dispozitiv de mărimea unui card, care se prinde magnetic pe spatele smartphone-ului. TechCrunch le leagă de lansarea noilor purtabile AI Bee (context publicat separat, în același site). Funcțional, aceste gadgeturi: înregistrează pasiv audio și generează note despre zi; extrag „to-do”-uri, mementouri și „insight”-uri (informații utile) la care utilizatorul poate reveni ulterior. Miza operațională: AI care „înțelege ce ai nevoie”, nu „dă-mi aplicația” Panay a descris o tranziție în care cererea „dă-mi aplicația pentru asta” devine mai puțin relevantă, pe măsură ce tot mai multe sarcini sunt rezolvate prin AI, pe baza contextului captat de senzori. „Da, cred că transformarea asta vine. Cred că asta este următoarea generație.” În același timp, el a nuanțat că nu vede un singur tip de dispozitiv care să înlocuiască toate celelalte (de exemplu, smartphone-ul), ci mai degrabă un „strat de inteligență” care le conectează și trebuie să fie util în practică. Confidențialitatea, condiție de funcționare pentru dispozitivele care „ascultă” Pentru a limita riscurile de confidențialitate, TechCrunch notează că dispozitivele Bee nu stochează audio brut din conversații: procesează în timp real și șterg apoi. Transcrierile sunt criptate cu chei create și controlate de dispozitiv, iar accesul altor persoane — inclusiv angajați Amazon — nu ar fi posibil fără partajare intenționată din partea utilizatorului. Panay a spus că protecția datelor a fost o considerentă-cheie în proiectarea acestor dispozitive și că utilizatorii trebuie să aibă control. „Trebuie să le oferi clienților acel control.” [...]
Nvidia ia în calcul oprirea livrărilor de cipuri AI către clienții care dezvoltă sisteme nesigure , potrivit WinFuture – o poziție care poate schimba practic accesul la infrastructura de calcul pentru companiile ce construiesc produse de inteligență artificială, într-o piață în care cipurile Nvidia sunt esențiale. Jensen Huang a spus, într-o discuție la Londra cu Bloomberg, că scenariul este „ipotetic”, dar că răspunsul este „da” la întrebarea dacă Nvidia ar tăia aprovizionarea unui client care construiește AI nesigură. Înainte de o astfel de decizie, Huang afirmă că ar încerca mai întâi o discuție cu clientul și subliniază că Nvidia „nu poate controla companiile altora”, iar tehnologia sa are utilizări multiple, nu doar în aplicații cu risc. Precedent: liste de cumpărători aprobați și verificări mai dure în Asia Publicația notează că restricționarea accesului la produse Nvidia nu este doar teorie. Anul trecut, compania a introdus o listă de cumpărători aprobați în Singapore, Malaezia și Japonia, iar înăsprirea verificărilor a dus la pierderea aprobării pentru mai mult de jumătate dintre clienții care fuseseră anterior livrați în aceste piețe. „Dureri de creștere” și control intern pentru agenți AI Huang califică îngrijorările actuale privind siguranța drept „dureri de creștere” ale unei tehnologii noi și spune că o parte din temeri au fost generate chiar de industrie. Soluția pe care o indică este accelerarea dezvoltării de sisteme care să limiteze și să monitorizeze AI, inclusiv folosirea inteligenței artificiale ca instrument de control. În acest context, Nvidia construiește un „propriu” grup intern care să verifice agenții AI înainte de utilizare, pentru a identifica riscuri de securitate. În evaluarea lui Huang, problema devine tot mai puțin performanța tehnică și tot mai mult încrederea companiilor că pot opera aceste sisteme în siguranță. Fără reglementare de stat, în viziunea lui Huang În același timp, șeful Nvidia respinge măsuri stricte de reglementare guvernamentală pentru sector. El a susținut anterior, la conferința Dreamforce, că nu sunt necesare legi noi și că firmele ar trebui să continue dezvoltarea, oprindu-se doar când un produs devine nesigur. Poziția contrazice, între alții, pe Dario Amodei (Anthropic), care a cerut o încetinire la nivel de industrie și standarde comune de siguranță. Pentru companii, mesajul are o consecință operațională directă: accesul la cipuri ar putea depinde nu doar de capacitatea de plată sau de conformarea comercială, ci și de modul în care își gestionează riscurile de siguranță ale produselor AI – într-un domeniu în care, după cum admite chiar Huang, „nu există niciodată siguranță sută la sută”, iar criteriile concrete rămân de văzut. [...]
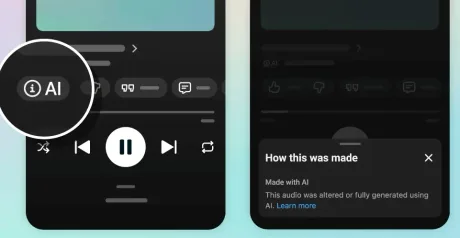
YouTube începe să eticheteze piesele generate cu inteligență artificială , într-o mișcare care poate schimba modul în care platforma gestionează valul de conținut muzical sintetic și presiunea asupra artiștilor și caselor de discuri, potrivit The Verge . Eticheta „Made with AI” va fi aplicată pieselor care au fost „modificate sau generate integral” cu ajutorul instrumentelor de inteligență artificială. YouTube indică faptul că nu orice utilizare de instrumente AI în producție va declanșa automat etichetarea, dar include explicit situații precum folosirea unui model generativ pentru a crea compoziția și vocile. Implementarea începe „de astăzi” în aplicația YouTube Music și urmează să se extindă ulterior în aplicația principală YouTube. Utilizatorii vor putea apăsa pe etichetă, direct din pagina playerului, pentru a vedea detalii suplimentare despre rolul AI în piesa respectivă. Ce se schimbă operațional pentru încărcarea și identificarea pieselor YouTube spune că a stabilit reguli pentru partenerii muzicali care își încarcă piesele pe platformă, inclusiv cum trebuie declarată utilizarea AI generative. Dacă nu există o astfel de declarare, compania afirmă că poate folosi „alte semnale” pentru a decide dacă o piesă este generată cu AI. În paralel, YouTube precizează că lucrează împreună cu parteneri din industria muzicală și folosește propriile instrumente de detecție pentru a identifica piesele generate cu AI, aplicând principii similare cu cele folosite deja pentru etichetarea conținutului video. „Colaborăm cu parteneri muzicali și folosim propriile instrumente de detecție pentru a identifica piesele generate cu AI (...). Scopul nostru este să le fie cât mai ușor posibil spectatorilor și ascultătorilor să aibă informațiile potrivite și claritate în privința muzicii pe care o ascultă.” Context: platformele de streaming își construiesc propriile „garduri” pentru muzica AI Măsura vine într-un context în care și alte servicii introduc mecanisme de semnalare sau filtrare a muzicii generate cu AI. The Verge notează că: Spotify a lansat anul acesta o etichetă AI voluntară și a spus că nu va recomanda melodii de la „personaje AI”; Apple Music ar pregăti, potrivit relatărilor citate, un marcaj pentru conținutul AI; Deezer a introdus un comutator pentru filtrarea pieselor AI; Bandcamp a interzis complet muzica generată cu AI, tot anul acesta. Pentru YouTube, eticheta „Made with AI” funcționează ca un instrument de transparență, dar și ca un mecanism operațional de clasificare a conținutului, într-o perioadă în care diferențierea dintre producția umană și cea generată algoritmic devine tot mai greu de făcut la scară. [...]
O metodă bazată pe inteligență artificială a extins de circa 40 de ori estimarea conversiei CO2 într-un model de laborator pentru obținerea de combustibili, după ce a identificat mii de etape chimice pe care abordările clasice le omit, potrivit Mediafax . Implicația practică este una operațională: proiectarea catalizatorilor pentru transformarea dioxidului de carbon în produse utile ar putea deveni mai precisă, cu efect direct asupra eficienței proceselor. Cercetarea a fost realizată de o echipă de la Institutul Indian de Știință (IISc) , care a folosit inteligența artificială și simulări computerizate avansate pentru a cartografia reacțiile ce au loc pe suprafața unui catalizator din cupru. Informațiile sunt atribuite de Mediafax publicației ScienceDaily , iar studiul este publicat în Nature Communications. De ce contează: modelele „scurte” pot greși produsul principal Miza este hidrogenarea CO2, un proces considerat promițător pentru „reciclarea” dioxidului de carbon: CO2 reacționează cu hidrogenul, în prezența unui catalizator, și poate genera substanțe precum metanolul. Problema, arată cercetătorii, este că procesul include foarte multe reacții posibile, iar simularea completă ar necesita resurse de calcul foarte mari. În consecință, modelele convenționale aleg doar reacțiile considerate esențiale, riscând să rateze etape critice. „Am pornit de la o preocupare familiară oricui studiază mecanismele de reacție: cum știi că rețeaua ta de reacții nu a omis tocmai etapa care contează?”, a explicat Anand Mohan Verma, autorul principal al studiului. Ce a făcut IA: de la 152 de reacții la 9.389 Echipa a pornit de la simulări de mecanică cuantică, construind o bază de date inițială cu 152 de reacții. Pe acest set, cercetătorii au antrenat modele de inteligență artificială pentru a identifica transformări suplimentare posibile. Rezultatul a fost o rețea extinsă la 9.389 de reacții chimice , după analiza a 105 specii chimice prezente pe suprafața catalizatorului. Diferența față de modelul inițial a fost majoră: acesta indica greșit acidul formic drept produs principal (în locul metanolului) și subestima cantitatea de CO2 ce putea fi transformată. După extinderea rețelei, estimarea conversiei CO2 a crescut de aproximativ 40 de ori , iar produsele principale identificate au devenit metanolul și monoxidul de carbon, în linie cu rezultate experimentale. „Abia când am extins rețeaua pentru a include mii de reacții suplimentare, ignorate anterior, predicțiile au ajuns să corespundă cu ceea ce observăm noi și alți cercetători în experimente”, a explicat Ananth Govind Rajan, profesor asociat la IISc. Un mecanism neașteptat, cu potențial de eficientizare Cercetătorii au identificat și un mecanism surprinzător legat de rolul hidrogenului: în anumite etape, acesta poate fi transferat către compuși intermediari ca moleculă H2, fără separarea prealabilă în atomi individuali — o ipoteză care contrazice ceea ce este predat, de regulă, în domeniu. „Ideea că hidrogenul poate fi transferat ca moleculă intactă, fără să se descompună mai întâi în atomi, contrazice ceea ce am învățat majoritatea dintre noi”, a declarat Shivam Chaturvedi, coautor al studiului. În interpretarea autorilor, această abordare ar putea ajuta la dezvoltarea unor catalizatori mai eficienți pentru producerea metanolului din CO2 și ar putea fi aplicată și altor procese industriale, inclusiv reducerii azotului și descompunerii apei. [...]

