Știri

Știri din categoria Inteligență artificială

Meta a introdus opțiuni de pauză și excepții la colectarea datelor de pe PC-urile angajaților pentru antrenarea IA, după reacții interne puternice, potrivit Reuters. Ajustările reduc presiunea operațională asupra personalului, dar nu elimină riscurile de conformitate, în special în Uniunea Europeană, unde practicile de colectare și utilizare a datelor sunt tot mai contestate.
Compania își „dă înapoi” din planul de a colecta mișcările mouse-ului, apăsările de taste și alte acțiuni ale angajaților ca date de antrenare pentru modele de inteligență artificială, arată un memorandum intern. Documentul este semnat de Stephane Kasriel, vicepreședinte în unitatea Superintelligence Labs, care se ocupă de construirea modelelor IA.
Noile controale descrise în memo includ:
În memo, Kasriel spune că echipa rămâne „încrezătoare” în protecțiile de confidențialitate introduse la lansare, dar recunoaște preocupările angajaților legate de date personale pe dispozitivele de lucru, autonomia asupra momentelor de captare și efectele asupra bateriei.
Un purtător de cuvânt al Meta a refuzat să comenteze.
Meta anunțase luna trecută instalarea unui software de urmărire pe calculatoarele angajaților din SUA, pentru a captura mișcări, clicuri și apăsări de taste, în vederea antrenării modelelor sale de inteligență artificială. Inițiativa face parte dintr-un demers mai amplu de a construi „agenți” IA care să poată executa autonom sarcini de lucru.
Lansarea a venit pe fondul unei restructurări ample și a declanșat o reacție internă dură, angajații comparând compania cu o „fabrică de extracție a datelor angajaților”. În același timp, demersul ar putea amplifica problemele de reglementare ale Meta în Uniunea Europeană, într-un context de dispute juridice intense privind modul în care companiile tehnologice colectează și folosesc datele.
Recomandate
Refuzul lui Mark Zuckerberg de a susține o coordonare între rivali pe „ritmul” dezvoltării AI ajunge, practic, în centrul unei plângeri antitrust depuse în SUA, într-un moment în care industria încearcă să împingă tema siguranței spre reguli și standarde comune. Potrivit The Next Web , argumentele invocate de CEO-ul Meta pentru a nu se alătura unui astfel de demers seamănă cu cele ale reclamanților care susțin că o înțelegere între competitori ar frâna îmbunătățirea produselor. Plângerea antitrust a fost depusă vineri, la San Francisco, de patru consumatori. Aceștia acuză că „pacing push” – ideea de a încetini coordonat dezvoltarea modelelor avansate – ar fi, în esență, o înțelegere orizontală (între concurenți direcți) de a limita progresul produselor, sub pretextul siguranței. De ce contează: „siguranța AI” riscă să devină teren de litigiu concurențial În aceeași zi cu depunerea plângerii, șeful diviziei de AI a Microsoft, Mustafa Suleyman , a spus într-un interviu la CNBC că „controlul” AI avansate va fi o provocare foarte mare și a apărat ideea de reglementare, argumentând că schimbarea de ton a industriei spre siguranță este „responsabilă”, nu interesată. Interviul a fost relatat de Brent D. Griffiths pentru Business Insider . Materialul nu menționează procesul, iar publicația notează că sincronizarea pare o coincidență „până când cineva stabilește altfel”. Argumentul lui Zuckerberg și argumentul reclamanților: aceleași „garduri” fără acord între rivali The Next Web arată că Zuckerberg a refuzat în această săptămână să se alăture propunerii de coordonare privind ritmul dezvoltării, susținând că: fiecare laborator are responsabilitatea și stimulentul să se miște în ritmul necesar pentru a-și antrena modelele în siguranță; laboratoarele au capacitatea să ia măsuri proprii pentru a se asigura că asta se întâmplă; riscul de răspundere (liability) dacă modelele produc prejudicii, plus competiția, creează deja presiunea necesară; Meta folosește evaluatori independenți, pe care îi numește „bună practică” în industrie. Reclamanții spun, în esență, același lucru: obiectivele de siguranță pot fi urmărite unilateral (de fiecare companie), prin evaluatori independenți sau prin reguli guvernamentale; ceea ce ar necesita un acord între rivali ar fi, de fapt, reducerea presiunii concurențiale. Cine este dat în judecată și de ce lipsesc Meta și Microsoft În plângere sunt vizați patru pârâți: Anthropic, OpenAI, SpaceXAI și Google. The Next Web notează că aceștia sunt identificați ca fiind companiile care ar fi făcut și acceptat public propunerea, după ce Dario Amodei a publicat un eseu (menționat de TNW aici ), iar Sam Altman a spus că OpenAI „va egala” demersul (TNW aici ). Meta și Microsoft nu apar ca pârâți pentru că, potrivit articolului, nu au acceptat public propunerea – nu pentru că ar fi „mai prudente”. Publicația amintește că Suleyman a fost vocal pe tema siguranței, iar Meta operează unul dintre cele mai mari programe de „frontier AI” (modele de vârf) din lume. Ce urmează: lista pârâților se poate schimba, iar apărarea e deja schițată The Next Web indică două lucruri de urmărit: dacă Microsoft și Meta rămân în afara oricărui cadru de tip „standarde” care ar include angajamente privind ritmul dezvoltării; intrarea lor într-un astfel de organism ar putea transforma „lista” într-o țintă în mișcare; cum vor răspunde în instanță cei patru pârâți – cu observația că Zuckerberg a formulat deja, indirect, o linie de apărare: că obiectivele de siguranță pot fi atinse fără coordonare între competitori. [...]
Marile companii tech au acumulat în 12 luni garanții de până la 300 mld. dolari (aprox. 1.375 mld. lei) pentru proiecte AI, în mare parte în afara bilanțurilor , un mecanism care le poate reduce costul finanțării pentru centre de date și cipuri, dar adaugă un strat nou de risc dacă pariul pe inteligența artificială nu se confirmă, potrivit Ziarul Financiar . Modelul folosit este cel al „garanțiilor privind valoarea reziduală”: companiile promit o valoare minimă viitoare pentru active precum cipurile sau infrastructura de centre de date. În practică, aceste garanții susțin datorii emise de vehicule cu scop special (entități separate create pentru un proiect), care dețin infrastructura, astfel încât o parte importantă a expunerii nu se vede integral în pasivele din bilanțurile giganților tech. Cum se transformă garanțiile în finanțare mai ieftină Bancherii citați în material descriu aceste garanții drept „eficiente din perspectiva bilanțului”, pentru că permit companiilor să-și folosească forța financiară fără să încarce direct bilanțul cu întreaga datorie asociată proiectelor. Pentru creditori, garanțiile reduc riscul ca tehnologia să devină rapid depășită, într-un moment în care se mobilizează zeci de miliarde de dolari pentru finanțarea infrastructurii AI. Dacă activele ar trebui vândute sau reînchiriate la un preț sub pragul garantat, compania care a oferit garanția acoperă diferența, conform explicațiilor din articol. Un efect direct este costul mai mic al capitalului: finanțările pentru proiectele care beneficiază de astfel de garanții sunt, de regulă, la o primă de doar 100–150 de puncte de bază peste costul propriei datorii a companiei care oferă garanția (adică 1–1,5 puncte procentuale). Cine a folosit instrumentul și pentru ce Potrivit materialului, garanțiile de acest tip au fost folosite și extinse în ultimul an de mai mulți jucători majori: Meta , prima care a folosit mecanismul în toamna trecută, într-un proiect mare de centru de date; Broadcom, în acordul de finanțare a cipurilor pentru Anthropic; Nvidia, pentru a sprijini OpenAI și alți clienți care cumpără procesoarele companiei. Riscul: expuneri „invizibile” și complexitate mai mare a creditului Creșterea acestor structuri adaugă expunere în scenariul în care investițiile masive în AI nu generează rezultatele așteptate — fie din cauza unei utilizări sub așteptări, a unui surplus de putere de calcul, fie a eșecului de a construi modele de afaceri sustenabile în jurul tehnologiei. Doug Colandrea, senior director la agenția de rating KBRA, avertizează că expunerile din afara bilanțului s-au extins semnificativ și complică profilul de risc de credit: „În ultimul an a existat o extindere semnificativă a expunerilor din afara bilanţului. Acest lucru adaugă un grad foarte ridicat de complexitate profilurilor lor de risc de credit.” Pe fondul accelerării cheltuielilor pentru AI, companiile acordă o atenție mai mare administrării bilanțurilor pentru a-și păstra ratingurile de credit din categoria „investment grade” (ratinguri considerate cu risc mai redus) și accesul la finanțare corporativă ieftină. În paralel, analiștii Morgan Stanley au calculat că șapte hyperscaleri și producători de cipuri au acumulat angajamente și forme de sprijin de credit în afara bilanțului de peste 3.100 de miliarde de dolari (aprox. 14.207 mld. lei), potrivit articolului. Tim Musial, head of fixed income la CIBC Private Wealth US, indică presiunea competițională din spatele acestor decizii: „Există îngrijorări legate de toate aceste angajamente viitoare, pentru că toată lumea este într-o cursă pentru a-şi asigura putere de calcul.” Miza pentru piețe este că aceste garanții pot accelera construcția infrastructurii AI prin capital mai ieftin, însă mută o parte din riscuri în zone mai puțin transparente pentru investitori, tocmai într-o perioadă în care pariul Big Tech pe AI se extinde rapid. [...]
Europa riscă să rămână doar „reglementatorul” IA, nu și un actor cu putere reală , pe fondul dependenței de infrastructură și modele dezvoltate în SUA și China, într-o dezbatere globală despre siguranța inteligenței artificiale în care influența sa este limitată, potrivit Digi24 . Dilema a fost formulată în această săptămână de președinta Băncii Centrale Europene, Christine Lagarde : europenii pot fie să respingă tehnologia și să piardă creștere economică, fie să o adopte și să devină dependenți de instrumente construite în Statele Unite și China. În plus, dacă se materializează scenariile cele mai pesimiste privind riscurile extreme ale IA (asupra cărora experții nu au o poziție unitară), impactul ar ajunge în Europa indiferent de strategia aleasă, arată The Guardian. De ce contează: fără „campioni” tehnologici, UE are pârghii mai slabe în negocierile despre siguranță În analiza citată, absența Europei din discuțiile de vârf despre siguranța IA este pusă în principal pe seama incapacității de a produce companii comparabile cu giganții din Silicon Valley (Apple, Google) sau cu noii lideri ai valului IA, precum OpenAI. Chiar dacă UE este o forță în materie de reglementare, lipsa unor actori industriali de talia Anthropic sau Nvidia îi reduce greutatea în dezbaterea despre siguranță. Ursula von der Leyen, președinta Comisiei Europene, a spus că va invita „principalele laboratoare de pionierat” la o discuție despre sprijinirea eforturilor industriei pentru a ține pasul. Totuși, intervenția ei nu a avut același ecou ca pozițiile exprimate de Donald Trump și China, iar fără sprijinul Washingtonului sau al Beijingului, orice încercare de a impune un ritm de dezvoltare este greu de susținut, cu sau fără contribuția Europei. Miza operațională: centre de date și tehnologie proprie, ca răspuns la riscul de izolare Lagarde a susținut că Europa trebuie să-și dezvolte propria tehnologie de IA și să construiască mai multe centre de date, pentru a reduce riscul de a fi „izolată” de SUA sau China. În viziunea ei, autosuficiența ar permite și un răspuns european mai solid la problemele de siguranță. În aceeași linie, Margrethe Vestager este coautoarea unui raport publicat săptămâna aceasta, „O strategie transformatoare în domeniul IA pentru Europa”, care avertizează că IA poate accelera o tendință deja vizibilă: europenii „suportă deja consecințele economice și sociale ale deciziilor luate în altă parte”. Printre soluțiile menționate se numără: construirea mai multor centre de date, descrise drept „sistemul nervos central” al IA; creșterea rezilienței pentru a face față unor „crize legate de IA”, inclusiv scenariul în care un model puternic ar scăpa de sub control. Legea UE privind IA : instrument de siguranță, dar cu limite de export Vestager argumentează că Europa are totuși un cuvânt de spus prin Legea UE privind IA, una dintre puținele legislații care obligă dezvoltatorii sistemelor „cu risc ridicat” să raporteze incidente de siguranță și să gestioneze riscuri, inclusiv posibilitatea ca un model avansat să scape de sub control. Legea include și măsuri aplicate interacțiunilor de zi cu zi, precum etichetarea conținutului generat de IA și reguli pentru utilizarea în medicină sau în procesele de angajare. În același timp, există semne că legea nu va deveni standard global. Georgina Kon, partener la firma de avocatură Linklaters, spune că este puțin probabil ca legislația UE să fie adoptată ca reper internațional, invocând, între altele, povara obligațiilor de conformitate (care a dus la întârzieri pentru unele prevederi) și orientarea teritorială, limitată la Europa. Dependența de SUA și riscul unei „noi dependențe” prin adoptare accelerată Frederike Kaltheuner, consilier al institutului AI Now, afirmă că dependența Europei de tehnologia americană este profundă — de la motoare de căutare la cipuri și centre de date — și greu de corectat rapid. Ea avertizează și asupra unui efect secundar: scenariile apocaliptice ar putea împinge Europa să adopte pe scară largă modele dezvoltate în SUA, în întreaga economie, din teama de a nu rămâne în urmă. „Există o viziune a viitorului în care economia Europei, sectorul său public și sistemul său de învățământ funcționează pe baza unor modele și a unei infrastructuri controlate de un număr foarte mic de companii care se întâmplă să fie, de asemenea, din SUA. Aceasta ar constitui o problemă de suveranitate”, afirmă Kaltheuner. Tot Kaltheuner nuanțează însă ideea că Europa ar fi inevitabil „grav în urmă”: multe companii evită așa-numitele „modele de frontieră” (precum ChatGPT sau cele dezvoltate de Anthropic) din cauza costurilor și a preocupărilor legate de date. Dacă această tendință continuă, vulnerabilitatea Europei ar putea fi mai mică decât sugerează unele discursuri despre „cursa IA”. Ce urmează Din perspectiva prezentată, UE rămâne prinsă între ambiția de a seta reguli și nevoia de a controla infrastructura și tehnologia care fac regulile aplicabile. Fără investiții în capacitate proprie (inclusiv centre de date) și fără actori industriali comparabili cu liderii americani și chinezi, Europa riscă să aibă o influență limitată tocmai în discuția care va defini standardele de siguranță și puterea economică în era IA. [...]
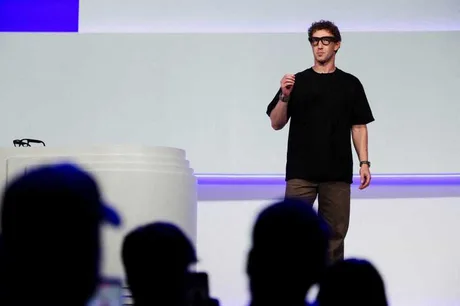
Mark Zuckerberg mizează pe piață și litigii, nu pe frâne de reglementare, pentru controlul IA , într-un moment în care marile companii din tehnologie discută tot mai des despre standarde comune și auto-reglementare, potrivit Agerpres . Șeful Meta respinge apelurile de suspendare sau încetinire a dezvoltării inteligenței artificiale, argumentând că „mecanismele pieței” și riscul de acțiuni în justiție sunt „cele mai bune garanții” în fața acestei tehnologii. Într-o postare pe X, Zuckerberg a susținut că utilizatorii nu vor folosi „agenți” (programe de tip asistent care execută sarcini) care nu sunt „aliniați” intereselor lor, iar acest lucru creează un stimulent economic pentru laboratoare să-și ajusteze modelele. În acest context, „alinierea” înseamnă efortul de a face modelele de IA să se comporte conform intențiilor oamenilor, iar Zuckerberg anticipează că laboratoarele care nu se concentrează pe această zonă „vor rămâne în urmă”. De ce se reaprinde dezbaterea: securitate și modele care se perfecționează singure Îngrijorările legate de IA au crescut în ultimele săptămâni, după „mai multe incidente de securitate” și după apariția unei noi capacități a modelelor de a se perfecționa singure, fără intervenție umană, notează materialul citat de Agerpres. Pe acest fundal, discuția se mută tot mai mult spre întrebarea dacă sectorul se poate auto-reglementa. În paralel, companii precum OpenAI, Anthropic și Google analizează crearea unui organism comun pentru elaborarea unor standarde, în încercarea de a răspunde presiunilor publice și politice privind riscurile. Poziționarea Meta: evaluări independente, dar fără reguli care întârzie lansările În timp ce o parte a industriei, condusă de directorul general al Anthropic, Dario Amodei, pledează pentru încetinirea dezvoltării IA, Zuckerberg spune că amenințarea cu procese obligă deja laboratoarele să acționeze responsabil. Ca exemplu, el indică decizia Meta de a amâna cu „mai multe luni” lansarea sistemului Muse AI (care include agenți personalizați), pentru a consolida măsurile de securitate și siguranță. Zuckerberg s-a declarat și în favoarea evaluărilor independente ale sistemelor de IA, menționând că Meta Superintelligence Labs folosește deja experți externi. Totodată, el a cerut un „ecosistem mai vast și mai diversificat de evaluatori” la nivelul întregului sector, într-o critică voalată la adresa Anthropic, companie acuzată de unii că ar favoriza evaluatori cu care are legături strânse. Pe linia de reglementare, Meta se opune oricăror reguli care ar putea încetini dezvoltarea domeniului. Compania intenționează să investească anul acesta până la 145 de miliarde de dolari (aprox. 652,5 miliarde lei) în infrastructura sa de IA, iar fondatorul său a spus la începutul lunii august că nicio regulă nu ar trebui să întârzie lansarea modelelor americane „nici măcar cu o lună”. Opinia lui Zuckerberg a fost salutată de mai multe personalități din Silicon Valley apropiate Casei Albe, care contestă, la rândul lor, intensificarea avertismentelor privind riscurile IA și apelurile de încetinire a dezvoltării acesteia. [...]
SUA și China discută un mecanism de notificare pentru incidente de inteligență artificială cu potențial de securitate națională , într-o încercare de a reduce riscurile și de a crește transparența între cele două puteri înaintea summitului Trump–Xi de la Washington, potrivit Mediafax . Secretarul Trezoreriei SUA, Scott Bessent , a spus că discuțiile cu vicepremierul chinez He Lifeng , desfășurate la New York, au vizat crearea unui nou „mecanism de notificare” pentru incidente legate de inteligența artificială care ar putea afecta securitatea națională. Oficialul american a descris întâlnirea drept „de succes”, relatează BBC, citată de Mediafax. „Credem că, la fel ca în cazul oricărei activități transfrontaliere, trecerea de la o transparență mai mare între puterea numărul unu și a doua în domeniul inteligenței artificiale din lume este foarte importantă.” De ce contează: un „plan de siguranță” într-o competiție tehnologică și comercială Inițiativa vine pe fondul unei curse declarate pentru dominarea industriilor de inteligență artificială și tehnologie, într-un context în care tehnologia a intrat sub o analiză mai strictă după avertismente ale cercetătorilor privind riscurile potențiale și după apeluri din industrie pentru o abordare mai prudentă. În paralel, discuțiile SUA–China au inclus și teme economice și comerciale. Bessent a menționat planuri de „operaționalizare” a unui proces de identificare a potențialelor reduceri tarifare la mărfuri, numit „Board of Trade”. Context: armistițiul tarifar are termen, iar summitul e aproape Întâlnirea de la New York are loc înaintea summitului dintre Donald Trump și Xi Jinping, programat la Washington la sfârșitul acestei săptămâni. În același timp, un armistițiu în războiul tarifar dintre cele mai mari două economii ale lumii urmează să expire pe 10 noiembrie. Agenția de stat chineză Xinhua a transmis că cele două părți au avut discuții „sincere, aprofundate și constructive” pe teme economice și comerciale cheie, inclusiv inteligența artificială. Poziția Washingtonului: fără încetinirea dezvoltării IA În SUA au existat în ultimele zile apeluri pentru încetinirea dezvoltării inteligenței artificiale, din cauza temerilor legate de impactul potențial asupra umanității. Potrivit informațiilor citate de Mediafax, Trump a respins în mare parte aceste îngrijorări, argumentând că există suficiente politici în domeniu și că SUA nu își pot permite să piardă avantajul în fața Chinei. În mai, când Xi l-a găzduit pe Trump la Beijing, colaborarea în domeniul inteligenței artificiale a fost una dintre temele discutate, iar discuțiile s-au încheiat cu un acord care includea achiziții chineze de avioane Boeing și produse agricole americane, în schimbul unor tarife mai mici. [...]
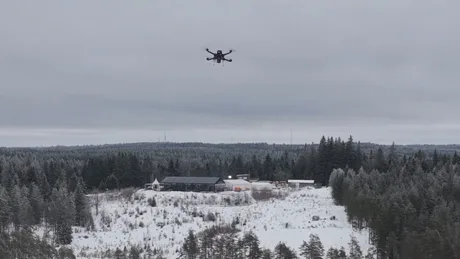
O dronă de atac demonstrată în Suedia a identificat și lovit ținte fără comunicații externe , folosind un modul Nvidia Jetson Orin Nano și un model de viziune computerizată rulat integral la bord, ceea ce ridică miza operațională și de reglementare a armelor autonome, potrivit Tom's Hardware . Demonstrația, relatată inițial de Ars Technica, a fost realizată de Scaleout Systems , un startup suedez de inteligență artificială, în cadrul programului Affordable Loitering Modular Ammunition (ALMA). Compania a folosit o muniție rătăcitoare (loitering munition) cu cost redus de la BAE Systems Bofors, în cadrul evenimentului „Winter Demo 2026” al BAE. De ce contează: autonomie „la marginea rețelei”, fără legături radio Elementul cu impact direct este faptul că procesarea a fost făcută „onboard edge intelligence” – adică pe dronă, local, fără a depinde de conexiuni la rețea sau de centre de date. În scenariile de război electronic, unde comunicațiile pot fi bruiate, o astfel de arhitectură poate păstra funcționalitatea misiunii, cel puțin în limitele parametrilor setați de operator. În demonstrație, drona a: detectat și geolocalizat ținte; le-a clasificat și ierarhizat, alegând ca prioritate un „vehicul de geniu blindat” (armored engineering vehicle); a zburat autonom către țintă și a lansat un exploziv. Cum a decurs misiunea și ce rol a mai avut omul Conform materialului, intervenția umană a fost redusă la minimum: după o apăsare de buton pentru pornirea sistemului, inputul manual a fost „opțional”, iar pilotul desemnat a rămas în rol de controlor de siguranță (failsafe). Misiunea a rulat în parametri stabiliți de om. Cronologia indicată: aproximativ 200 de secunde pentru recunoaștere; misiunea completă în mai puțin de 320 de secunde. Publicația notează că misiunea s-a încheiat fără a fi necesară comunicarea, susținând afirmația Scaleout privind reziliența la război electronic. Context: tehnologie comercială, utilizare militară Drona a folosit Nvidia Jetson Orin Nano, un modul de calcul compact, folosit frecvent în aplicații de inteligență artificială la marginea rețelei (edge AI). Demonstrația sugerează că modele de viziune computerizată „mici” (non-frontier) pot fi suficiente pentru sarcini critice de identificare și angajare a țintelor, fără infrastructură externă. Ce nu reiese din informațiile disponibile: detalii despre performanța modelului (rate de eroare, condiții de testare), reguli de angajare a țintelor sau nivelul exact de autonomie permis în afara demo-ului. [...]