Știri

Știri din categoria Securitate cibernetică

Microsoft a remediat o pană care a blocat configurarea MFA și accesul la My Sign-Ins, un incident cu impact operațional direct pentru organizațiile care se bazează pe autentificarea cu mai mulți factori pentru accesul utilizatorilor, potrivit BleepingComputer.
Problema a afectat utilizatori care nu au putut seta MFA sau accesa site-ul mysignins.microsoft.com, iar în centrul de administrare Microsoft incidentul a fost urmărit sub codul MO1329260. Conform actualizărilor din admin center, cei afectați au întâlnit erori „504 Gateway Timeout” la accesarea serviciului.
Microsoft a confirmat incidentul în jurul orei 5:00 AM ET (12:00, ora României) și l-a încadrat ca „incident în desfășurare”, etichetă folosită pentru probleme critice cu impact vizibil asupra utilizatorilor.
Pentru limitarea efectelor, compania a trecut inițial pe „infrastructură alternativă” considerată sănătoasă și a început monitorizarea telemetriei (indicatori tehnici ai funcționării serviciului) pentru a urmări revenirea completă. În paralel, Microsoft a indicat că analizează măsuri suplimentare, inclusiv optimizarea modului în care sunt procesate cererile către serviciu, pe fondul persistenței unor rate ridicate de erori.
Într-o actualizare din 1 iunie, ora 08:41 EDT (15:41, ora României), Microsoft a transmis că a restabilit accesul la My Sign-Ins și a pus incidentul pe seama unei schimbări recente de configurare a cache-ului (mecanism de stocare temporară pentru accelerarea răspunsurilor), care a necesitat un failover (comutare pe infrastructură de rezervă).
„Am identificat că o schimbare recentă de configurare a cache-ului a necesitat un failover.”
În timpul failover-ului, serviciul a înregistrat utilizare ridicată de CPU și memorie, pe fondul unui vârf de trafic din Europa, ceea ce a împiedicat MySignIn să proceseze volumul de solicitări. Microsoft spune că a revenit asupra acțiunilor de atenuare și a readus traficul pe infrastructura inițială.
Compania nu a precizat ce regiuni au fost afectate, menționând doar contextul unui vârf de trafic din UE în perioada failover-ului. Pentru organizații, incidentul evidențiază un risc operațional: indisponibilitatea temporară a fluxurilor de înrolare MFA și a accesului la pagina My Sign-Ins poate întârzia onboarding-ul utilizatorilor și poate complica gestionarea accesului în intervalul afectat.
Recomandate
Ocolirea filtrelor de e-mail prin caractere invizibile a ajuns la scară de milioane de mesaje pe zi , după ce Microsoft a observat o creștere bruscă a acestei tehnici începând din februarie 2026, potrivit Mediafax . Cercetătorii companiei descriu o campanie de amploare în care expeditorii inserează caractere speciale, aproape imposibil de văzut de utilizatori, în cuvinte frecvente din mesajele comerciale nedorite. Scopul este ca sistemele automate să nu mai recunoască termenii „sensibili” și să nu mai marcheze mesajele ca suspecte. Metoda folosește un bloc de caractere Unicode numit „tag characters”, ale căror coduri pot reprezenta litere obișnuite, dar care rămân practic invizibile pentru oameni. În practică, un cuvânt precum „finanțare” poate conține un astfel de caracter între litere, fără să se observe la citire, însă pentru unele filtre cuvântul nu mai este identificat ca o expresie continuă. Creștere rapidă în februarie și o campanie de circa trei luni Microsoft spune că utilizarea tehnicii a crescut brusc începând cu 9 februarie 2026: de la aproximativ 21.000 de mesaje detectate pe zi la peste 1,3 milioane pe zi, iar pe 11 februarie a depășit 2,3 milioane. Campania de mare volum a continuat aproximativ trei luni, înainte ca numărul mesajelor să scadă puternic după jumătatea lunii mai. Mesajele identificate aveau în principal teme financiare, inclusiv oferte legate de finanțarea unor afaceri sau linii de credit, iar caracterele invizibile erau introduse în termeni-cheie pentru a îngreuna analiza automată. Impact operațional: filtrele bazate pe analiză de limbaj pot fi păcălite mai ușor Problema este relevantă mai ales pentru sistemele moderne de filtrare care folosesc analiză automată a limbajului: inserarea unor caractere invizibile poate schimba felul în care textul este „segmentat” și interpretat, reducând eficiența regulilor care se bazează pe detectarea unor cuvinte sau expresii. Microsoft precizează însă că tehnica nu este suficientă, singură, pentru a trece de toate mecanismele de protecție. Compania afirmă că peste 99% dintre mesajele analizate au fost blocate de alte sisteme, inclusiv evaluări de reputație pentru expeditor, domeniu și adrese IP, clasificare automată, verificări de autentificare și detectarea tentativelor de imitare a unor mărci. Ce recomandă Microsoft: „normalizarea” textului înainte de verificări Pentru a limita eficiența metodei, Microsoft recomandă normalizarea textului înainte de verificarea cuvintelor și a „semnăturilor” de securitate (indicatori tehnici folosiți pentru identificarea amenințărilor), inclusiv eliminarea caracterelor invizibile sau neafișate. De asemenea, apariția neobișnuită a acestor caractere ar trebui tratată ca un posibil indicator al unei tentative de evitare a filtrelor. Compania notează că manipularea interpretării textului prin astfel de artificii nu este complet nouă: în trecut au fost folosite și spații cu lățime zero, cratime invizibile sau caractere care seamănă vizual cu cele obișnuite, însă elementul care atrage acum atenția este scara la care metoda a fost folosită. [...]
Peste 100 de companii cer guvernelor și mediului privat să pregătească noi apărări împotriva atacurilor cibernetice cu inteligență artificială , într-o scrisoare deschisă care avertizează că astfel de atacuri vor deveni „mult mai răspândite și sofisticate” în lunile următoare, potrivit TechCrunch . Semnatarii includ OpenAI , Anthropic , Google și Microsoft, alături de companii de securitate cibernetică precum CrowdStrike, Okta și Fortinet, dar și instituții financiare și firme de infrastructură de internet. Mesajul central: apărarea „tradițională” nu mai este suficientă, iar răspunsul trebuie coordonat între sectorul privat și autorități, inclusiv la nivel „local, național și internațional”. De ce cer companiile o schimbare de abordare Scrisoarea susține că organizațiile și serviciile publice de care depind comunitățile — de la spitale la stații de tratare a apei și infrastructura care susține internetul — sunt expuse unui risc crescut pe măsură ce modelele de inteligență artificială devin mai capabile. În argumentație sunt invocate și incidente recente în care „agenți” de IA ar fi atacat companii, ceea ce, în viziunea semnatarilor, arată că domeniul securității cibernetice a fost „fundamental” schimbat și că sunt necesare soluții comerciale noi pentru a limita aceste riscuri. Ce măsuri propune scrisoarea Documentul cere o „mobilizare” sub forma unui răspuns colectiv, cu parteneriate noi menite să ridice standardele de securitate și să găsească soluții pentru amenințările emergente. În același timp, textul încurajează colaborarea guvernelor pe mai multe niveluri administrative pentru coordonare în zona de securitate. Un element notabil, potrivit publicației, este poziția „conflictuală” a unor semnatari: mai multe dintre companiile care cer întărirea apărării continuă să dezvolte modele de IA tot mai avansate, dar promovează și programe care folosesc IA de vârf în scop defensiv, inclusiv OpenAI (Daybreak), Anthropic (Mythos) și Microsoft (platforma Perception). [...]
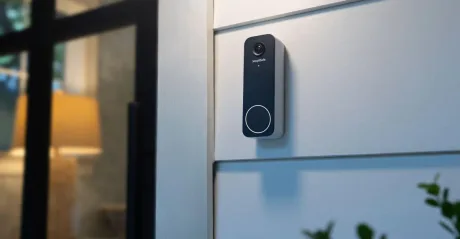
SimpliSafe mută „paznicul” în sonerie, contra abonament : noua cameră Video Doorbell Series 2 este vândută cu 199,99 dolari (aprox. 920 lei), dar funcția care o diferențiază — monitorizarea proactivă cu agenți umani — vine doar printr-un plan lunar de la 49,99 dolari (aprox. 230 lei), potrivit The Verge . Miza economică este trecerea de la un dispozitiv „one-off” la un cost recurent, într-o zonă sensibilă: supravegherea video a locuinței. Serviciul se numește Active Guard Outdoor Protection și combină analiză automată (inclusiv recunoaștere facială) cu intervenția unui agent de monitorizare, care poate intra pe fluxul live pentru a „vedea, vorbi și încerca să descurajeze” potențiali intruși sau hoți de colete, atunci când camera detectează activitate suspectă. Ce cumperi, de fapt: hardware + condiții de utilizare Video Doorbell Series 2 este o sonerie cu alimentare pe fir, cu specificații orientate spre identificare mai bună a persoanelor și a coletelor: rezoluție 2K; zoom 10x; unghi de 150 de grade, cu cadru „cap-picioare”; audio bidirecțional și sirenă integrată; alerte pentru persoane și colete; până la 5 secunde de înregistrare înainte de eveniment (pre-roll); Wi‑Fi pe două benzi. Pentru a funcționa, dispozitivul are nevoie de stația de bază și tastatura SimpliSafe și este compatibil cu orice plan monitorizat SimpliSafe. Poate fi folosit și în regim de auto-monitorizare, cu înregistrare video. Abonamentul: când poate „intra” agentul și cât costă Active Guard este opțional, iar agentul poate vedea imagini live doar când sistemul este armat și a fost declanșat. Funcția cere un plan Pro sau Plus, cu prețuri „începând de la 49,99 dolari pe lună” (aprox. 230 lei), conform articolului. SimpliSafe susține că, pe lângă descurajarea intrușilor, sistemul poate oferi serviciilor de urgență informații mai precise. Confidențialitate și semnalizare vizibilă Compania indică existența unei pagini de confidențialitate care explică faptul că imaginile sunt criptate „în repaus și în tranzit”, dar nu „cap-la-cap” (end-to-end). De asemenea, SimpliSafe afirmă că nu va partaja imaginile cu forțele de ordine decât dacă legea o cere. Soneria are și indicatoare LED: albastru când proprietarul urmărește transmisia live și chihlimbar când este conectat un agent de monitorizare. Context competitiv: cât valorează „omul din buclă” The Verge notează că Ring are o funcție similară, Virtual Guard, la 99 dolari pe lună. Publicația punctează că prezența unui om care poate verifica dacă există un pericol real poate avea valoare, inclusiv în zone unde alarmele false sunt sancționate, dar că pentru majoritatea utilizatorilor ar putea fi „prea mult”. În practică, diferența majoră nu este camera în sine, ci modelul de cost: dispozitivul devine poarta de intrare într-un serviciu lunar de supraveghere „hibridă” (automatizare + agent uman), cu implicații directe de buget și de confidențialitate pentru utilizatori. [...]
Atacuri la scară mare vizează magazine online pe WordPress printr-un plugin WooCommerce terț , după ce atacatorii exploatează o vulnerabilitate critică ce permite încărcarea neautentificată de fișiere și instalarea unui „backdoor” (ușă din spate) în PHP, potrivit BleepingComputer . Vizați sunt administratorii care folosesc plugin-ul premium „WooCommerce Wholesale Lead Capture”. Problema de securitate, urmărită ca CVE-2026-27540, afectează versiunile 2.0.3.1 și mai vechi și a fost descoperită de cercetătorul Teemu Saarentaus . Exploatarea poate duce la compromiterea completă a site-ului, deoarece permite încărcarea de „webshell”-uri (scripturi care oferă control de la distanță asupra serverului) și execuție de cod. Ce se întâmplă, pe scurt: vulnerabilitate de încărcare fișiere, fără autentificare Din punct de vedere tehnic, breșa este legată de o acțiune AJAX neautentificată, „wwlc_file_upload_handler”, care verifică extensiile permise pe baza unei liste furnizate printr-un parametru controlat de utilizator („file_settings”). Astfel, un atacator poate adăuga „php” la tipurile acceptate, iar plugin-ul ajunge să permită încărcarea de fișiere executabile PHP. În scenariile descrise, atacatorii încarcă un fișier de tip webshell care face recunoaștere (colectează detalii despre sistem), dar poate fi folosit și pentru a introduce „payload”-uri suplimentare (alte componente malițioase). Indicator de impact: peste 100.000 de tentative blocate de Wordfence Compania de securitate WordPress Defiant avertizează că firewall-ul web Wordfence a blocat peste 100.000 de atacuri asociate CVE-2026-27540. Conform Wordfence, activitatea de exploatare a avut vârfuri între 4 și 17 iunie, precum și pe 1 iulie și 30 august. Wordfence a publicat și o listă de adrese IP „high-offender” (surse cu zeci de mii de încercări), recomandând administratorilor să le blocheze. Ce ar trebui să facă administratorii (măsuri operaționale) Vulnerabilitatea a fost remediată în versiunea 2.0.3.2 a plugin-ului, lansată pe 20 februarie. Recomandările din analiză vizează atât reducerea riscului imediat, cât și verificarea unei posibile compromiteri: actualizarea plugin-ului la versiunea 2.0.3.2 sau mai nouă; verificarea directoarelor de încărcare pentru fișiere PHP neașteptate sau create recent; analizarea jurnalelor pentru cereri către /wp-admin/admin-ajax.php care invocă wwlc_file_upload_handler ; eliminarea conturilor de administrator necunoscute. Dacă există confirmarea compromiterii, recomandarea este restaurarea site-ului dintr-un backup sigur, deoarece eliminarea completă a mecanismelor de persistență, a utilizatorilor creați fraudulos și a „backdoor”-urilor poate fi dificilă. [...]
Apple a remediat peste 200 de vulnerabilități în macOS 27, 26.7 și 15.8 , iar pentru companii și utilizatori care amână actualizările miza este reducerea riscului de compromitere prin execuție de cod la nivel de kernel/root și ocolirea mecanismelor de protecție, potrivit 9to5Mac . Apple a publicat listele complete de remedieri de securitate pentru macOS 27 Golden Gate, macOS Tahoe 26.7 și macOS Sequoia 15.8, care acoperă „mai mult de 200” de probleme. În mod notabil, în lista de mulțumiri apar și echipe de securitate axate pe inteligență artificială, inclusiv OpenAI Codex Security, NVIDIA AI Red Team și Anthropic Research. Ce tip de riscuri acoperă actualizările În cazul macOS 27 Golden Gate, remedierile vizează vulnerabilități care ar fi putut permite, între altele: execuție de cod arbitrar cu privilegii de kernel sau root (niveluri de acces foarte ridicate în sistem); ieșirea din „sandbox” (mecanismul care izolează aplicațiile pentru a limita daunele); ocolirea protecțiilor Gatekeeper (filtrul macOS pentru aplicații descărcate din afara surselor de încredere); modificarea fișierelor de sistem protejate; acces la date sensibile ale utilizatorilor. Publicația dă și exemple punctuale: o problemă în AVEVideoEncoder ar fi putut permite unei aplicații din sandbox să execute cod cu privilegii de kernel, iar o vulnerabilitate în sistemul de fișiere UDF ar fi putut duce la un rezultat similar. Apple a remediat și vulnerabilități care ar fi putut permite execuție de cod de la distanță prin Bluetooth, CUPS și WebDAV. Ce se schimbă pentru versiunile mai vechi (Tahoe 26.7 și Sequoia 15.8) macOS Tahoe 26.7 și macOS Sequoia 15.8 corectează multe dintre aceleași clase de probleme (kernel/root, ieșire din sandbox, ocolire Gatekeeper, execuție de cod de la distanță). În plus, sistemele mai vechi includ și unele remedieri care nu apar listate pentru macOS 27, inclusiv o vulnerabilitate ImageIO în macOS Sequoia 15.8 care ar fi putut permite execuție de cod arbitrar la procesarea unei imagini special create. Unde sunt detaliile oficiale Apple a publicat paginile dedicate „conținutului de securitate” pentru fiecare actualizare: About the security content of macOS Golden Gate 27 About the security content of macOS Tahoe 26.7 About the security content of macOS Sequoia 15.8 [...]
Beijing ul extinde controlul asupra dronelor până la interzicerea deținerii , o măsură cu impact direct de reglementare pentru utilizatori și pentru piața locală, potrivit Economica . Noile reguli intră în vigoare la 15 noiembrie și vizează întreg teritoriul administrativ al capitalei Chinei. Autoritățile locale au anunțat că vor interzice „deținerea sau depozitarea aparatelor de zbor fără pilot” în Beijing. Orașul, cu circa 22 de milioane de locuitori, găzduiește sediul guvernului și sediul central al Partidului Comunist Chinez, fiind considerat o zonă sensibilă, cu măsuri de securitate stricte, notează Agerpres . Ce se schimbă pentru proprietari: termen-limită și sancțiuni Deși zborurile cu drone erau deja interzise în capitală, cu excepția situațiilor cu autorizație specială, noul set de reguli merge mai departe și vizează posesia în sine. Proprietarii trebuie: să renunțe la drone sau să le mute în afara capitalei până la 15 noiembrie. În caz contrar, autoritățile pot confisca dispozitivele și pot aplica amenzi. Context: restricții în escaladare și argumentul de securitate Măsura vine după o serie de limitări introduse în 2026. Din mai 2026, Beijingul a interzis vânzarea de drone în oraș; proprietarii aveau obligația de înregistrare, dar li se permitea să păstreze dispozitivele. Îngrijorările privind securitatea spațiului aerian au revenit în iunie, după ce un avion de mici dimensiuni s-a izbit de cea mai înaltă clădire din Beijing, incident soldat cu moartea pilotului și rănirea altor 13 persoane. Excepții: utilizări permise, dar strict controlate Regulile prevăd că pot exista excepții pentru utilizări specifice, inclusiv: lupta împotriva terorismului, menținerea ordinii publice, răspuns la situații de urgență, agricultură, cercetare științifică. În paralel, popularitatea dronelor a crescut în China în ultimii ani, atât pentru agrement (inclusiv în rândul turiștilor), cât și pentru utilizări profesionale, ceea ce face ca noua interdicție de deținere să aibă efecte directe asupra utilizatorilor din capitală și asupra activităților care depindeau de astfel de echipamente. [...]