Știri

Știri din categoria Securitate cibernetică
La 16 zile de la atac, Cadastrul rămâne fără termen de repornire, deși e-Terra a fost mutată în Cloudul Guvernamental, iar redeschiderea este condiționată de o etapă finală de validare și testare, potrivit Ziarul Financiar. Blocajul continuă să afecteze piața imobiliară, în lipsa unei date ferme pentru repunerea în funcțiune a sistemelor.
Guvernul susține că „reconstrucția infrastructurii informatice și migrarea aplicației e-Terra în Cloudul Guvernamental au fost finalizate”, iar aplicația „a fost instalată și configurată” în noua infrastructură centralizată. Următorul pas este testarea, însă autoritățile nu avansează nici acum un calendar de reluare a serviciilor.
Cu trei zile înainte, în informarea din 27 iulie, migrarea era încă în lucru, iar Guvernul transmitea că „nu putem încă anunța o oră sau o dată fermă de repunere în funcțiune”.
Conform mesajului citat, „în prezent se desfășoară etapa finală de validare”, iar testele de „securitate, funcționalitate și performanță” sunt realizate independent de specialiști din:
Obiectivul este identificarea vulnerabilităților sau neconformităților care ar putea afecta „securitatea, stabilitatea ori disponibilitatea serviciilor”. Procesul este descris ca iterativ: problemele identificate sunt remediate și retestate, iar platformele ar urma să fie repuse în funcțiune doar după confirmarea îndeplinirii cerințelor operaționale și a gestionării riscurilor de securitate.
Guvernul afirmă că va comunica „momentul repunerii în funcțiune” după finalizarea cu succes a testelor și validărilor tehnice, fără să indice un interval.
În paralel, Guvernul, împreună cu DNSC și STS, a transmis o informare către instituțiile publice centrale și locale, prezentată ca demers de creștere a rezilienței cibernetice și de prevenire a unor incidente similare.
Documentul include „recomandări tehnice și organizatorice” și „instrucțiuni privind îndeplinirea obligațiilor prevăzute de legislația în vigoare” și cere verificări cu prioritate privind:
În textul prezentat de ZF, informarea nu stabilește un termen-limită, nu prevede obligație de raportare a rezultatului și nu descrie consecințe pentru instituțiile care nu se conformează.
ZF notează că obligațiile invocate în informare sunt deja în vigoare, în contextul transpunerii directivei europene NIS2 în România prin OUG 155/2024 (finalul anului 2024). Actul normativ stabilește cerințe pentru entitățile esențiale și importante, de la managementul riscurilor și audit de securitate până la planuri de continuitate și notificarea incidentelor.
În același material sunt citate poziții ale unor specialiști care critică „conformitatea pe hârtie” în lipsa verificărilor tehnice. Adrian Munteanu, auditor de securitate cibernetică atestat de DNSC, este citat astfel:
„Ne-am obişnuit să confundăm existenţa unei hârtii cu existenţa unui control. În securitate, hârtia nu opreşte atacatorul.”
Tot el indică necesitatea demonstrării funcționării măsurilor, nu doar declararea conformității:
„Nu este suficient ca instituţia să declare că este conformă. Trebuie să demonstreze că măsurile funcţionează.”
Andrei Avădănei, fondator și CEO al Bit Sentinel, declara la ZF Live că autoritățile publice centrale intră sub NIS2, dar că nu este sigur că toate au început să aplice cerințele, „dovada fiind și genul acesta de incident”.
Mesajul Guvernului nu include măsuri intermediare pentru deblocarea activității cât timp sistemul rămâne oprit și nici o referire la consultări cu profesiile afectate direct, potrivit ZF. Colegiul Geodezilor din România a spus la ZF Live că nu a fost chemat la discuții de la producerea atacului; Mihnea Mitrache, vicepreședintele organizației, a declarat:
„Nu am fost solicitaţi. Le stăm la dispoziţie tuturor.”
Și a adăugat:
„Noi cerem orice soluţie care ne-ar putea reda activitatea, dar, din păcate, nu se implementează nimic.”
Recomandate
Creșterea atacurilor care exploatează vulnerabilități nereparate schimbă prioritățile de securitate ale organizațiilor , într-un context în care România rămâne expusă suplimentar prin poziționarea pe flancul estic al NATO, potrivit Mediafax , care citează date din buletinul trimestrial al Directoratului Național de Securitate Cibernetică (DNSC). La nivel global, presiunea atacurilor continuă să urce: în trimestrul al doilea din 2026, o organizație a fost ținta, în medie, a 2.175 de atacuri pe săptămână, cu 9,6% peste aceeași perioadă din 2025. În iunie, media a ajuns la 2.270 de atacuri pe organizație și pe săptămână, cu 17% peste iunie 2025. Vulnerabilitățile au devenit principala „ușă” de intrare Raportul DNSC indică o schimbare relevantă pentru companii și instituții: exploatarea vulnerabilităților nereparate a ajuns la 31% dintre vectorii inițiali ai breșelor de securitate, depășind folosirea abuzivă a credențialelor (13%). Concluzia operațională este că viteza de aplicare a actualizărilor și corecțiilor (patch-uri) devine critică, în condițiile în care atacurile pornesc tot mai des de la probleme cunoscute, dar neadresate la timp. Explozie pe „ device-code phishing ” și rolul inteligenței artificiale DNSC semnalează o creștere de 1.380% a atacurilor de tip „device-code phishing”, o formă de phishing (tentativă de fraudă prin mesaje-capcană) concepută inclusiv pentru ocolirea autentificării multifactor. Atacatorii folosesc kituri comerciale care pot genera automat mesaje personalizate, ceea ce permite extinderea campaniilor la scară mai mare. România: fără incident major confirmat, dar cu alerte și campanii de fraudă Pentru România, DNSC precizează că sursele publice consultate nu indică, în trimestrul al doilea, un incident major confirmat care să fi afectat o instituție publică, un spital sau un operator de infrastructură critică. În schimb, au existat amenințări concrete: 12 alerte DNSC privind vulnerabilități critice, dintre care patru erau exploatate activ; avertizări privind campanii de fraudă online, inclusiv mesaje SMS false trimise în numele Ghișeul.ro , care invocau presupuse amenzi restante. Raportul notează și un element de pregătire: 1.126 de entități și-au autoevaluat nivelul de maturitate cibernetică printr-un proiect finanțat prin PNRR. De ce contează pentru organizații DNSC atrage atenția că poziționarea României pe flancul estic al NATO aduce riscuri suplimentare, de la operațiuni hacktiviste pro-ruse până la potențiale activități de spionaj cibernetic. În acest context, raportul pune accent pe gestionarea rapidă a vulnerabilităților și pe actualizarea sistemelor, pe fondul creșterii atacurilor care folosesc tocmai aceste puncte slabe ca punct de intrare. [...]
Orange Cyberdefense își extinde capacitățile de detecție și răspuns la incidente prin integrarea treptată a modelului Mistral Large 4 , într-un demers care pune accent pe controlul datelor și pe utilizarea infrastructurii europene, potrivit The Next Web . Compania franceză de securitate cibernetică a intrat joi în programul de „design partners” pentru Mistral Large 4, devenind primul furnizor european de servicii de securitate gestionate (managed security services provider) care participă. Ținta inițială a implementării sunt clienții din mediul de afaceri și sectorul public, iar termenii financiari ai acordului nu au fost făcuți publici. Ce se schimbă operațional: audit, testare și investigații mai rapide Orange Cyberdefense spune că va folosi cel mai nou model Mistral pentru a testa sistemele clienților în căutarea vulnerabilităților, pentru a investiga breșe și pentru a accelera răspunsul la atacuri cibernetice. Primele utilizări anunțate vizează: audituri tehnice; testare de penetrare (penetration testing), adică simularea unor atacuri pentru a identifica puncte slabe; evaluarea modului în care un atacator ar putea obține acces; investigarea incidentelor după o breșă, pentru a înțelege ce s-a întâmplat și a răspunde mai rapid. De ce contează: controlul datelor și infrastructură europeană Un element central al aranjamentului este că Orange Cyberdefense își va rula modelele de securitate pe computere din centrele de date europene ale Mistral. Compania susține că această abordare îi ajută pe clienți să păstreze controlul asupra datelor, aspect tot mai important când inteligența artificială este folosită în activități sensibile de securitate. În același context, Mistral își poziționează strategia în jurul flexibilității de implementare și a controlului datelor, ca argument pentru utilizarea modelelor „deschise”, în opoziție cu dependența de sisteme de inteligență artificială închise. Publicația amintește și discuția despre „closed AI systems” într-un material separat, disponibil aici: The Next Web . Context: ce este Mistral Large 4 și în ce fază e varianta pentru securitate Mistral a lansat Large 4 la începutul lunii octombrie, descriindu-l ca un model cu un trilion de parametri, iar ulterior a pus la dispoziție „weights” (ponderile modelului) pentru descărcare, astfel încât dezvoltatorii să îl poată rula și adapta pe cont propriu. O versiune orientată spre securitate cibernetică este testată în prezent de un grup restrâns de parteneri, cu restricția de a o folosi doar pe sisteme pe care le dețin sau pentru care au permisiune de evaluare. Orange Cyberdefense își justifică parteneriatul și prin experiența anterioară: din aprilie 2025, compania folosește un instrument de la Qevlar AI în centrele sale operaționale de securitate, unde sunt monitorizate sistemele clienților pentru amenințări. „Această alianță între Orange Cyberdefense și Mistral AI consolidează fundația securității cibernetice augmentate de o inteligență artificială de încredere”, a declarat Anis Trabelsi, șeful de inovație și AI la Orange Cyberdefense. [...]
CodeRabbit își extinde analiza de securitate dincolo de modificările punctuale dintr-un pull request , folosind GPT‑6.1 Sol pentru a corela comportamente între fișiere și componente în baze de cod complexe, potrivit OpenAI . Miza operațională este reducerea „unghiurilor moarte” din revizuirea codului, acolo unde o schimbare aparent minoră poate afecta biblioteci comune, dependențe și mecanisme de protecție din alte zone ale aplicației. Modelul GPT‑6.1 Sol este folosit ca model principal în „agentul de securitate” al CodeRabbit, cu rolul de a extinde revizuirea dincolo de diferențele (diff) dintr-un singur set de modificări. Conform descrierii, Sol ajută la conectarea efectelor unei schimbări între fișiere și componente, pentru a scoate la iveală potențiale probleme de securitate care altfel ar putea trece neobservate. Un element important pentru echipele de inginerie și securitate este poziționarea produsului față de instrumentele existente: revizuirea CodeRabbit este „independentă de agentul care a scris codul” și „completează scanerele consacrate”, iar sistemul mai folosește și alte modele avansate și instrumente de securitate. OpenAI nu oferă însă în material detalii despre rate de detecție, comparații cantitative sau metodologii de evaluare. Cum este folosit Sol în fluxul de lucru Integrarea este descrisă pe mai multe niveluri, în funcție de profunzimea investigației: Pull-request review : Sol analizează schimbările pe măsură ce dezvoltatorii lucrează, în timpul revizuirii unui pull request. Deep Scan : suportă investigații mai ample la nivel de depozit (repository), inclusiv dependențe și interacțiuni între componente. CodeRabbit Secure : extinde investigația către depozite conectate (de exemplu, o bibliotecă de autentificare partajată), pentru a evalua cum o slăbiciune poate afecta un sistem mai larg. De la identificare la remediere, cu „omul în control” OpenAI notează că CodeRabbit folosește GPT‑6.1 Sol pentru a semnala probleme legate de securitate în „mii de depozite și organizații”, iar constatările sunt introduse în fluxurile de pull request pe care dezvoltatorii le folosesc deja pentru revizuire și îmbunătățire. Componenta „Secure” leagă investigația de remediere: pentru constatările selectate de utilizator, sistemul poate încerca verificarea exploatării într-un „sandbox” izolat, fără a testa sisteme de producție. Pentru anumite tipuri de probleme, poate și redacta un pull request cu o propunere de fix, care rămâne de revizuit și aprobat de o persoană. Materialul insistă că responsabilitatea finală rămâne la oameni: revizorii umani decid ce schimbări sunt livrate în producție. Linkuri menționate în sursă Detalii despre GPT‑6.1 Sol: https://openai.com/index/introducing-gpt-6-1-sol/ Detalii despre CodeRabbit Secure: https://www.coderabbit.ai/security [...]
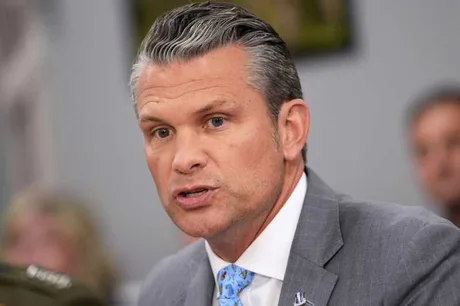
Pentagonul a trecut Institutele Confucius pe lista amenințărilor la securitatea națională , o decizie care poate accelera restricțiile asupra colaborărilor universitare și a accesului la resurse în campusuri, potrivit Agerpres . Departamentul american al Apărării a desemnat centrele culturale finanțate de China din campusurile universitare, cunoscute ca Institutele Confucius, drept o amenințare la adresa securității naționale a SUA. Anunțul a fost făcut vineri de secretarul apărării Pete Hegseth , într-o informație relatată de Reuters și preluată de Agerpres. Ce invocă Pentagonul și ce măsuri spune că a luat Într-un videoclip postat pe rețelele sociale, Hegseth a susținut că Institutele Confucius ar funcționa „sub acoperire” în universitățile americane și că Pentagonul le-a adăugat pe lista instituțiilor considerate o amenințare la securitatea națională. „Se pare că au apărut 80 de noi celule de propagandă în 30 de universități, folosind nume și statute diferite, dar cu aceeași misiune: să fure proprietate intelectuală și să infiltreze mințile studenților americani.” Tot el a afirmat că, în ultimele două luni, Departamentul Apărării a „demontat sistematic” fiecare dintre aceste organizații, fără ca materialul citat de Agerpres să ofere detalii despre mecanismul concret al acestor acțiuni sau despre instituțiile vizate. Context și reacții Washingtonul acuză de mai mult timp Institutele Confucius că ar fi instrumente de propagandă chineză și a luat măsuri pentru a le limita, notează aceeași sursă. Ambasada Chinei la Washington nu a răspuns imediat unei solicitări de comentariu din partea Reuters, conform informațiilor preluate de Agerpres. [...]
Un atac de tip DDoS a provocat probabil întreruperi de internet în Coreea de Nord , blocând timp de circa 32 de ore accesul la zeci de site-uri oficiale, potrivit informațiilor publicate de HotNews , care citează o analiză a companiei americane de monitorizare a rețelelor Kentik . Analiza Kentik indică mai multe valuri de trafic care au venit simultan din două țări și au coincis cu momentul în care site-urile nord-coreene au început să cadă. Doug Madory, director de analiză a internetului la Kentik, a declarat pentru Reuters că vârfurile de trafic au început marți, în jurul orei 11:00 (ora locală), și că „este cu siguranță un atac DDoS (Distributed Denial-of-Service)”, adică o supraîncărcare intenționată a serverelor printr-un volum foarte mare de cereri. Totuși, datele analizate nu indică identitatea autorilor, iar Kentik a evaluat doar o parte din traficul direcționat către Coreea de Nord, ceea ce limitează concluziile privind originea exactă și amploarea atacului. Ce a fost afectat Întreruperile au vizat peste 40 de site-uri oficiale care folosesc domeniul național „.kp”, inclusiv paginile Ministerului Afacerilor Externe și ale agenției de presă de stat KCNA, potrivit presei sud-coreene citate în material. Ipoteze alternative și ce nu pare să fie cauza Presa sud-coreeană a menționat și o posibilă explicație non-cibernetică: experți în securitate au indicat că o alimentare instabilă cu energie electrică ar fi putut contribui la problemele de funcționare. În același timp, căderile din Coreea de Nord „nu par” să fie legate de problemele globale apărute ulterior în săptămână, generate de dezvăluirea unor vulnerabilități în limbajul de programare PHP, potrivit informațiilor din analiză. Context: nu este un incident izolat Rețeaua de internet a Coreei de Nord, strict controlată, a mai fost paralizată și în trecut. Un exemplu menționat este finalul anului 2014, când țara a avut o întrerupere completă de câteva ore, pe fondul tensiunilor legate de o comedie a Sony Pictures despre asasinarea fictivă a liderului Kim Jong Un. [...]
Pentagonul își extinde capabilitățile de „război în umbră” în zona cibernetică , după ce a înființat în secret, în aprilie, o structură dedicată sabotajului tehnologic și perturbării proiectelor din străinătate, potrivit Antena 3 , care citează Politico. Miza, conform materialului, este accelerarea operațiunilor „agresive” în afara SUA, inclusiv potențiale atacuri cibernetice, într-un cadru despre care sursa notează că a fost ținut departe de supravegherea publică. Noua entitate se numește „ Biroul de Sprijin Tehnologic ” (Technology Support Office – TSO) și, până acum, nu a fost menționată public nici de secretarul Apărării, Pete Hegseth, nici de alți oficiali de rang înalt. Informațiile despre TSO ar fi greu de găsit pe site-urile Pentagonului, iar agenția apare doar în câteva documente ale Departamentului Apărării. Ce ar face TSO și de ce contează operațional Potrivit articolului, TSO ar fi fost creat pentru a intensifica activități clandestine care vizează sabotarea sau perturbarea proiectelor tehnologice externe considerate amenințări la adresa superiorității militare a SUA. În această logică, agenția ar urma să acopere o plajă mai largă de acțiuni, de la zona cibernetică până la operațiuni de dezinformare și perturbarea lanțurilor logistice. Publicația menționează că TSO nu ar avea autoritatea legală de a desfășura direct operațiuni clandestine, însă ar colabora cu ofițeri superiori militari și de informații pentru a dezvolta instrumente și strategii care să limiteze accesul adversarilor la tehnologii critice de apărare sau să le submineze „de la distanță”. Cum ar fi fost construită agenția și cine a coordonat înființarea Politico afirmă că a discutat, sub anonimat, cu 12 foști și actuali oficiali americani din securitatea națională, inclusiv persoane implicate în înființarea agenției sau care au lucrat îndeaproape cu aceasta. Conform relatării, inițiativa ar fi fost condusă de secretarul adjunct al Apărării, Steve Feinberg , iar un alt oficial implicat ar fi Tom Rakusan, fost agent CIA și consilier principal al lui Feinberg la Pentagon. TSO ar fi rezultat în mare parte din reorganizarea a două departamente secrete care derulau eforturi similare, la scară mai mică, încă din 2023. Instrumente, ținte și buget estimat TSO ar fi format din ingineri, operatori speciali și ofițeri de informații, iar activitatea ar include: dezvoltarea de instrumente și sisteme de hacking personalizate; planificarea de operațiuni de înșelăciune și diversiune; inducerea în eroare a adversarilor pentru a-i determina să instaleze componente concepute de TSO în platforme-cheie și programe ale sistemelor de armament străine. Un fost oficial al serviciului de informații al Pentagonului a estimat pentru Politico un buget de cel puțin 1,5 miliarde de dolari (aprox. 6,9 miliarde lei) pentru TSO. Întrebările de supraveghere și reacția Casei Albe În material sunt menționate și temeri că administrația Trump ar fi evitat deliberat să vorbească public despre TSO pentru a limita supravegherea unor programe care ar putea afecta civili sau ar putea tensiona relațiile cu state cu care SUA nu sunt în război, precum China. Un fost oficial de rang înalt din Pentagon, citat sub anonimat, a ridicat explicit problema controlului și a responsabilității: „Întrebările sunt: Cine aprobă și controlează (o astfel de agenție), cine supraveghează (activitățile sale), cine este informat, pentru ca cetățenii americani să aibă încredere că ceea ce faci tu este în conformitate cu valorile noastre.” Casa Albă, potrivit articolului, a refuzat să comenteze existența agenției și nu a răspuns unei cereri de comentariu privind subiectul. [...]