Știri

Știri din categoria Securitate cibernetică
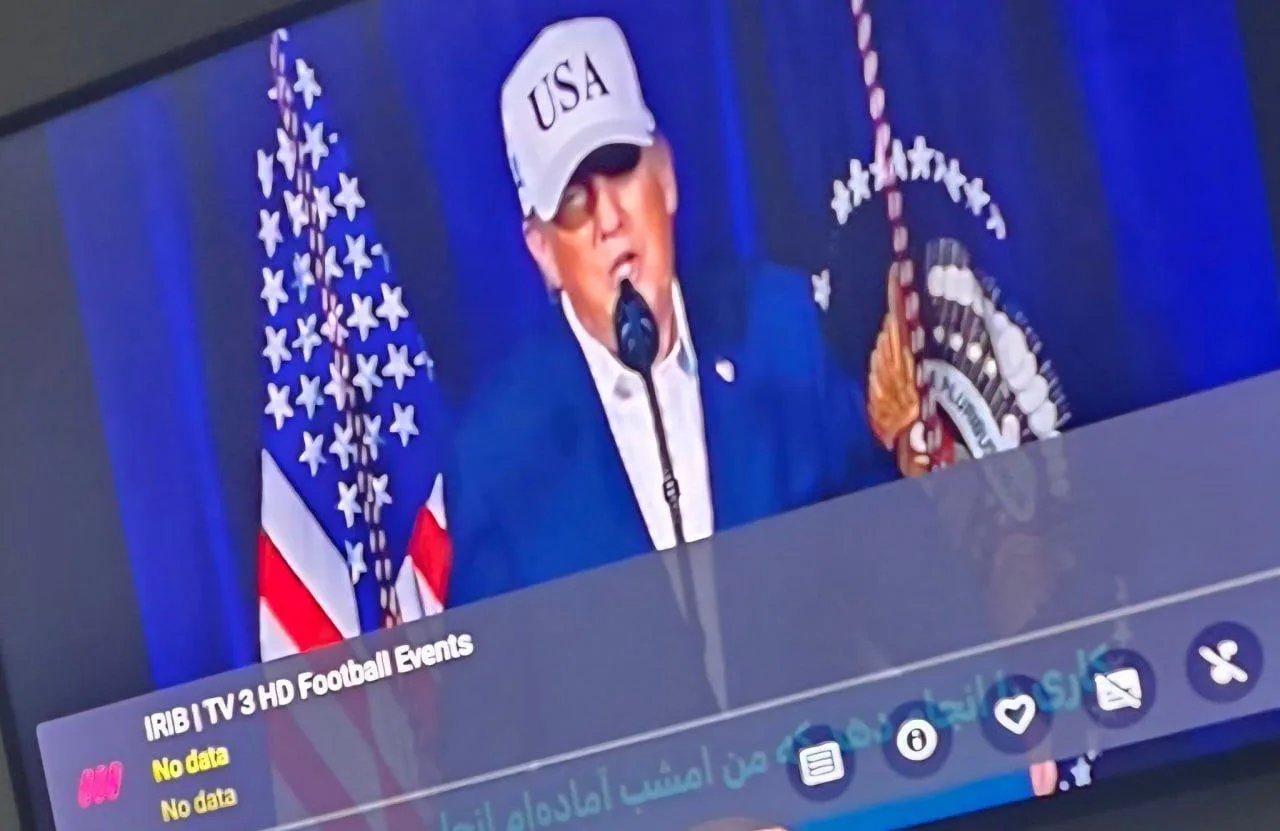
Televiziunea de stat din Iran ar fi fost piratată pentru a difuza mesaje ale lui Donald Trump și Benjamin Netanyahu, într-o intervenție de 36 de secunde care a întrerupt programul IRIB TV3 și ar fi fost urmată de o întrerupere temporară a transmisiei.
Potrivit relatărilor publicate de Tribune, clipul ar fi arătat un ecran împărțit: în stânga, președintele american Donald Trump, la un pupitru cu steagul SUA în fundal, iar în dreapta, premierul israelian Benjamin Netanyahu, vorbind din biroul său. Mesajele, subtitrate în persană, ar fi îndemnat populația iraniană să se ridice împotriva regimului și ar fi făcut referire la sancțiuni și acțiuni militare în desfășurare.
Conform Gulf News, după difuzarea secvenței, postul IRIB TV3 ar fi intrat în blackout pentru câteva minute, înainte de reluarea emisiei cu probleme tehnice. Imaginile au circulat pe rețelele sociale, însă autenticitatea lor nu a fost confirmată oficial de autoritățile iraniene, care nu au indicat eventualii responsabili.
Incidentul ar fi avut loc la câteva ore după lovituri aeriene asupra unor complexe IRIB din Teheran, într-un context marcat de intensificarea confruntărilor militare și cibernetice. Monitorizări independente au semnalat, de asemenea, o scădere accentuată a conectivității la internet în Iran.
Nu este primul episod de acest tip. În ianuarie, semnalul satelitar al IRIB a fost compromis temporar, fiind difuzate mesaje ale unor figuri din opoziția aflată în exil, într-un tipar care sugerează o componentă informațională tot mai vizibilă a conflictului.
Deși amploarea reală a perturbării rămâne neclară, episodul evidențiază extinderea confruntării în spațiul mediatic și digital, pe lângă dimensiunea militară.
Recomandate
Amenințările Iranului privind cablurile submarine din Strâmtoarea Hormuz ridică un risc operațional direct pentru conectivitatea de date și pentru fluxurile comerciale digitale din regiune, într-un context de escaladare militară început în februarie, potrivit Tom's Hardware . Generalul Hossein Mohebbi, purtător de cuvânt al Corpului Gardienilor Revoluției Islamice (IRGC), a declarat la un eveniment din această săptămână că mai multe cabluri submarine de fibră optică din zonă ar fi „ținte noi legitime” pentru atacuri viitoare, relatează The Telegraph . În aceeași relatare, Mohebbi susține că „șapte cabluri mari” trec pe sub Strâmtoarea Hormuz și că „toate datele de internet și comerciale” ar trece prin acestea. De ce contează pentru companii: un punct de vulnerabilitate pentru date și operațiuni Dincolo de dimensiunea militară, mesajul IRGC indică o posibilă extindere a conflictului către infrastructura critică de comunicații. În termeni practici, cablurile submarine sunt coloana vertebrală a traficului internațional de date, iar o întrerupere în Strâmtoarea Hormuz ar putea afecta conectivitatea și continuitatea operațiunilor pentru companii care depind de transferuri de date transfrontaliere (servicii digitale, plăți, logistică, comunicații corporative). Sursa nu oferă detalii tehnice sau un calendar privind un atac, iar afirmațiile despre volumul de trafic („toate datele”) nu sunt însoțite de date independente în textul citat. Ce semnal transmite IRGC: represalii dacă infrastructura Iranului este lovită Separat, un alt general IRGC, Yadollah Javani, adjunct politic al organizației, ar fi sugerat că, dacă infrastructura iraniană este atacată, Iranul ar răspunde prin atacarea cablurilor, potrivit unor comentarii relatate de Iran International . În acest stadiu, informația rămâne la nivel de amenințare și condiționare, însă include explicit infrastructura de telecomunicații ca posibilă țintă, ceea ce crește riscul perceput pentru operatori și pentru companiile cu expunere operațională în regiune. [...]
Aproximativ 421.000 de e-mailuri atribuite AfD ar fi ajuns online după un atac cibernetic , un incident care ridică riscuri operaționale pentru organizații ce își externalizează infrastructura de găzduire și gestionează volume mari de corespondență internă, potrivit G4Media . Atacul ar fi vizat infrastructura de găzduire a partidului german Alternativa pentru Germania (AfD) și ar fi dus la copierea ilegală a unor mesaje din mai multe conturi de e-mail. Publicația germană Bild susține că aproximativ 421.000 de e-mailuri au apărut online, însă autenticitatea datelor nu a fost confirmată. Un purtător de cuvânt al AfD a confirmat pentru Die Zeit că partidul a fost ținta unui atac cibernetic în septembrie 2026 și că persoane necunoscute au copiat ilegal părți din câteva conturi de e-mail. Acesta a mai spus că majoritatea conturilor vizate nu mai fuseseră folosite de ani de zile și că adresele de e-mail actuale ale conducerii federale nu au fost afectate. Ce se știe despre scurgerea de date și ce rămâne neconfirmat Potrivit informațiilor publicate de Bild, autorii presupusei scurgeri de date afirmă că mesajele provin din zece conturi de e-mail. Printre conturile vizate s-ar afla unul asociat cu Alexander Gauland , fost lider al AfD, precum și un alt cont pe care partidul l-ar fi indicat anterior drept punct de contact pentru sediul său federal. În acest stadiu, nu este clar dacă toate mesajele publicate sunt autentice și nici dacă volumul de date prezentat de autori corespunde realității. Răspunsul AfD și pașii următori Purtătorul de cuvânt al partidului a declarat că atacul a fost detectat și oprit într-un interval scurt de timp, iar ulterior persoanele ale căror conturi au fost vizate au fost informate. Investigația este în curs, iar circumstanțele exacte ale atacului și amploarea scurgerii de date nu au fost stabilite definitiv. Până la clarificarea incidentului, autenticitatea și proveniența tuturor datelor publicate rămân incerte. [...]
Compromiterea unui cont de e-mail al unei filiale CDU a dus la trimiterea a mii de mesaje de phishing către instituții și contacte cu roluri de securitate , inclusiv către cancelarul german Friedrich Merz , potrivit Agerpres , care citează dpa. Atacul a vizat contul de e-mail al filialei Uniunii Creștin-Democrate (CDU) din orașul Heilbronn. Conform unui purtător de cuvânt al poliției din Heilbronn, mesajul a fost trimis către aproximativ 6.500 de contacte, „multe dintre ele având roluri legate de securitate”. „Știm, de exemplu, că un astfel de mesaj a ajuns și la cancelarul federal”, a declarat pentru dpa un purtător de cuvânt al poliției din Heilbronn. Ce conținea mesajul și cum tratează autoritățile cazul Mesajul – ajuns inclusiv la redacția dpa – includea un link prezentat ca invitație la un eveniment la care ar fi urmat să participe „personalități importante”. Poliția tratează cazul ca pe o tentativă de phishing, adică o încercare de a obține date sensibile (de exemplu parole sau date bancare) prin mesaje false care îi determină pe destinatari să reacționeze. De ce contează: risc operațional pentru instituții și rețele cu rol de securitate Dincolo de ținta cu vizibilitate politică, elementul cu impact operațional este amploarea listei de destinatari și profilul acesteia: mii de contacte, inclusiv din departamente guvernamentale și persoane cu atribuții legate de securitate. În astfel de situații, un singur click pe un link malițios poate deschide calea către compromiterea altor conturi sau sisteme, prin furt de credențiale (date de autentificare), chiar dacă sursa nu precizează dacă au existat victime sau pagube. Autoritățile nu au comunicat, în informațiile citate, dacă mesajele au dus la acces neautorizat suplimentar sau la scurgeri de date; investigația este în curs. [...]
Atacul cibernetic a perturbat sisteme esențiale și a încetinit lucrările la tunelul Fehmarn Belt, unul dintre marile proiecte de infrastructură care ar urma să lege Danemarca de Germania, potrivit Antena 3 . Incidentul ridică un semnal de risc operațional pentru șantierele de infrastructură critică, unde dependența de sisteme digitale poate transforma un atac informatic într-o problemă de continuitate a lucrărilor. Firma vizată este Femern Link Contractors (FLC) , implicată în construcția tunelului Fehmarn Belt din Rødbyhavn, Danemarca. Conform informațiilor citate de The Copenhagen Post, ziarul danez Lolland-Falsters Folketidende susține că atacul a scos din funcțiune mai multe sisteme esențiale și a afectat „semnificativ” desfășurarea lucrărilor. Ce se știe oficial și ce rămâne neclar FLC a informat Sund & Bælt, compania de stat daneză care supraveghează marile proiecte de infrastructură de transport, în legătură cu incidentul. Directorul de comunicare al Sund & Bælt, Jens Villemoes, a transmis că instituția este în dialog cu FLC, dar că, la acest moment, nu are informații suplimentare. „Suntem în dialog cu FLC în legătură cu această situație și, în acest moment, nu avem informații suplimentare.” Sund & Bælt nu a oferit detalii despre ce sisteme au fost afectate, amploarea exactă a perturbărilor sau cine ar putea fi în spatele atacului. Context: proiect transfrontalier cu miză de conectivitate Construcția tunelului Fehmarn Belt a început pe partea daneză în 2020 și pe partea germană în 2021. Tunelul va conecta Rødbyhavn (Danemarca) de Puttgarden (Germania), iar după finalizare călătoria ar urma să dureze șapte minute cu trenul și 10 minute cu mașina. Proiectul este prezentat ca parte a unei rețele mai ample de tuneluri feroviare în Europa, menite să crească viteza și capacitatea de transport, inclusiv pentru marfă, pe coridoare feroviare vechi care traversează Alpii. În paralel, Danemarca are în derulare mai multe proiecte de legături rutiere-feroviare (tuneluri, insule artificiale și poduri) către Europa continentală și Suedia, cu un alt proiect sub Marea Baltică spre Germania vizat pentru începutul anilor 2030. [...]
Atacul cibernetic care a supraîncălzit frigiderele din sute de supermarketuri din Franța riscă să se traducă în pierderi de milioane de euro și aruncă în prim-plan vulnerabilitatea operațională a retailului alimentar , potrivit Mediafax . Hackerii au obținut controlul asupra software-ului care reglează temperaturile unităților de refrigerare și au forțat unele frigidere și congelatoare să ajungă la 50°C peste noapte. Consecința imediată a fost compromiterea stocurilor: alimente estimate la milioane de euro ar fi fost afectate. Ce s-a întâmplat în magazine și cât de extins a fost incidentul Un director executiv al unui lanț de supermarketuri a descris incidentul drept „extrem de grav și fără precedent”, conform BBC, citată de Mediafax. Ca amploare, peste 100 de supermarketuri ale aceluiași lanț ar fi fost vizate, iar cel puțin 300 de alte magazine ar fi fost afectate, potrivit agenției AFP. Un retailer a precizat că frigiderele s-au încălzit până la 50°C timp de șase ore peste noapte, până luni, și că a aruncat toate alimentele afectate pentru a evita riscurile pentru sănătate. În teren, unii angajați au spus că au fost întâmpinați de valuri de aer cald luni dimineață, la deschiderea congelatoarelor. Un post de televiziune francez a publicat și o imagine cu un congelator dintr-un raion de înghețată indicând 26,5°C. Impact financiar: de la pierderi locale la un ordin de mărime național Două supermarketuri din regiunea Alsacia au raportat împreună pierderi de 270.000 de euro (aprox. 1,35 milioane lei), potrivit aceluiași post TV. Pe acest fond, daunele la nivel național ar putea ajunge la milioane de euro, însă amploarea reală rămâne, deocamdată, neclară. Reacția autorităților și semnalul de risc pentru „securitatea alimentară” Parchetul din Paris a anunțat, pentru AFP, deschiderea unei anchete, descriind incidentul drept „un atac cibernetic de amploare” care a afectat frigiderele mai multor lanțuri importante de retail alimentar din Franța. Comisarul european pentru alimente, Christophe Hansen , a condamnat atacul într-o postare pe X, legând direct incidentul de riscurile asupra lanțului alimentar: „Securitatea alimentară necesită mai multă atenție la toate nivelurile. Deoarece transformarea alimentelor în arme a devenit o realitate.” În acest stadiu, informațiile disponibile indică un atac cu efect operațional imediat (controlul temperaturii) și cu potențial de pierderi semnificative, însă dimensiunea exactă a pagubelor și numărul total al magazinelor afectate nu sunt încă stabilite. [...]
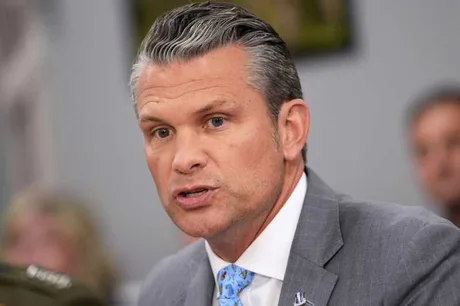
Pentagonul a trecut Institutele Confucius pe lista amenințărilor la securitatea națională , o decizie care poate accelera restricțiile asupra colaborărilor universitare și a accesului la resurse în campusuri, potrivit Agerpres . Departamentul american al Apărării a desemnat centrele culturale finanțate de China din campusurile universitare, cunoscute ca Institutele Confucius, drept o amenințare la adresa securității naționale a SUA. Anunțul a fost făcut vineri de secretarul apărării Pete Hegseth , într-o informație relatată de Reuters și preluată de Agerpres. Ce invocă Pentagonul și ce măsuri spune că a luat Într-un videoclip postat pe rețelele sociale, Hegseth a susținut că Institutele Confucius ar funcționa „sub acoperire” în universitățile americane și că Pentagonul le-a adăugat pe lista instituțiilor considerate o amenințare la securitatea națională. „Se pare că au apărut 80 de noi celule de propagandă în 30 de universități, folosind nume și statute diferite, dar cu aceeași misiune: să fure proprietate intelectuală și să infiltreze mințile studenților americani.” Tot el a afirmat că, în ultimele două luni, Departamentul Apărării a „demontat sistematic” fiecare dintre aceste organizații, fără ca materialul citat de Agerpres să ofere detalii despre mecanismul concret al acestor acțiuni sau despre instituțiile vizate. Context și reacții Washingtonul acuză de mai mult timp Institutele Confucius că ar fi instrumente de propagandă chineză și a luat măsuri pentru a le limita, notează aceeași sursă. Ambasada Chinei la Washington nu a răspuns imediat unei solicitări de comentariu din partea Reuters, conform informațiilor preluate de Agerpres. [...]