Știri

Știri din categoria Securitate cibernetică
Dominic Fritz îl acuză pe Sorin Grindeanu de inconsecvență între declarații și acțiuni, potrivit Antena 3 CNN. Președintele USR susține că liderul PSD ar fi transmis la Bruxelles că exclude orice colaborare cu AUR, în timp ce, în Parlament, deputați PSD ar fi anunțat că vor vota o moțiune simplă inițiată de AUR împotriva ministrei Mediului.
Fritz afirmă că mesajul public al lui Grindeanu către oficialii europeni intră în contradicție cu poziționarea PSD în legislativ, unde social-democrații ar urma să susțină moțiunea depusă de AUR. În același context, Fritz spune că ar fi vorba despre o repetare a situației și despre o încălcare a protocolului de coaliție.
„Ieri, nici nu a apucat să termine Sorin Grindeanu să ne transmită din Bruxelles că PSD «exclude orice variantă de colaborare» cu AUR, că în România, colegii lui PSD din Parlament anunțau că vor vota moțiunea inițiată de extremiști. A doua oară. Încălcând din nou protocolul de coaliție”, a scris Fritz pe Facebook.
Consemnează Antena 3 CNN că liderul USR îl acuză pe Grindeanu și de inducerea în eroare a propriului electorat, pe fondul tensiunilor din coaliție și al disputelor legate de activitatea ministrei USR Diana Buzoianu la Mediu.
În paralel, PSD începe din 27 martie consultări interne privind viitorul Coaliției de guvernare, cu opt întâlniri regionale cu liderii din teritoriu, urmate de un vot pentru rămânerea sau ieșirea de la guvernare. Rezultatul final este așteptat pe 20 aprilie, mai notează sursa.
Recomandate
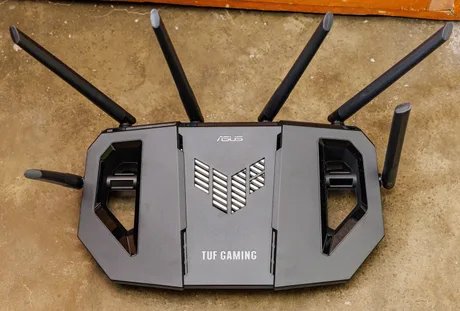
Separarea dispozitivelor smart home pe o rețea Wi‑Fi dedicată poate reduce semnificativ riscul ca un atac asupra unui bec, prize sau camere să devină o intrare în rețeaua principală a locuinței , potrivit unei analize publicate de HDSatelit . Miza este una de securitate operațională: izolarea limitează „deplasarea” unui intrus către telefoane și computere, unde se află de regulă date sensibile. În termeni de rețelistică, soluția se bazează pe segmentare: împărțirea rețelei în subrețele care controlează traficul și reduc posibilitatea accesului neautorizat între dispozitive. Practic, multe routere permit crearea unei rețele „de oaspeți”, care poate fi folosită ca zonă separată pentru accesoriile smart home. Ce câștigi: limitarea efectelor unei breșe Argumentul central este că dispozitivele smart home pot avea vulnerabilități, iar un atacator ar putea încerca să le folosească drept punct de plecare. Mutarea lor pe o rețea separată îngreunează accesul către restul infrastructurii din casă, astfel încât dispozitivele cu informații sensibile (telefoane, laptopuri) rămân mai bine protejate. HDSatelit indică și un exemplu de funcționare din documentația tehnică TP-Link Deco : atunci când sistemul rulează în mod router, rețeaua de oaspeți și rețeaua principală sunt izolate, iar aparatele din rețeaua de oaspeți nu pot accesa resursele partajate din rețeaua privată. Ce se schimbă în utilizare: mai multă siguranță, dar și fricțiuni Izolarea vine cu un cost de confort. Dacă rețeaua de oaspeți este setată să fie complet separată, echipamentele din cele două „zone” nu mai comunică direct. În consecință, pentru configurare sau control manual al accesoriilor din rețeaua izolată, utilizatorul poate ajunge să comute telefonul sau tableta pe aceeași rețea. În plus, în cazul sistemelor mesh care folosesc un singur nume de rețea (SSID) pentru toate frecvențele, unele accesorii care funcționează doar pe 2,4 GHz pot fi mai greu de detectat de telefon în etapa de configurare inițială. De ce contează și partea radio: 2,4 GHz pentru acoperire Pe lângă securitate, separarea poate fi folosită și pentru stabilitatea conexiunii. Publicația arată că mutarea accesoriilor pe 2,4 GHz poate rezolva uneori probleme de rază: 5 GHz și 6 GHz oferă viteze mai mari, dar 2,4 GHz acoperă mai bine. Diferența devine relevantă mai ales pentru accesorii montate în exterior (încuietori, instalații luminoase, camere), unde stabilitatea contează mai mult decât viteza. Context: lecția Mirai și decizia practică HDSatelit amintește cazul botnetului Mirai (2016), când dispozitive conectate infectate au fost folosite pentru a perturba servicii majore de internet, ca argument pentru importanța securității în ecosistemele IoT (internetul obiectelor). Concluzia practică este că separarea poate îmbunătăți securitatea, dar poate complica utilizarea zilnică. Înainte de schimbare, e utilă o evaluare a instalației, mai ales în locuințele cu multe accesorii, care ar necesita reconfigurare. [...]
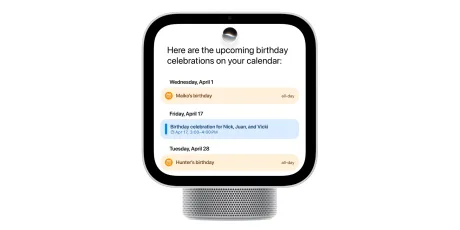
Apple livrează din start un patch de securitate pentru HomeView, înainte ca dispozitivul să ajungă la clienți , semn că produsul intră pe piață cu vulnerabilități deja făcute publice și cu risc de exploatare imediată. Potrivit 9to5Mac , compania a lansat astăzi HomeView Software Version 27.2 (build 24V526), cu remedieri pentru nouă probleme de securitate, deși primele unități urmează să fie livrate abia mâine. Actualizarea include corecții care au apărut recent și în alte sisteme Apple (iOS 27.2, macOS 27.2 „Golden Gate” și iPadOS 27.2). În practică, asta înseamnă că utilizatorii care primesc dispozitivul de la lansare sunt sfătuiți să îl actualizeze cât mai repede, deoarece vulnerabilitățile au fost deja dezvăluite public. Ce riscuri acoperă update-ul 27.2 Din lista de remedieri publicată de Apple, două exemple cu impact direct asupra utilizatorilor sunt: o vulnerabilitate care ar fi putut permite unui atacator de la distanță să se alăture unui chat de grup iMessage și să primească mesajele (componenta Messages); o problemă care ar fi putut permite unui dispozitiv Bluetooth malițios să se împerecheze fără interacțiunea utilizatorului (CoreUtils), respectiv alte scenarii de ocolire a limitelor de încercări pentru codurile de împerechere (AirPlay/rapportd/CoreUtils). În total, Apple enumeră nouă CVE-uri pentru HomeView Software Version 27.2, care acoperă inclusiv corupere de memorie (Bluetooth, brotli) și acces la date sensibile (App Intents). Detaliile complete sunt în pagina Apple cu „full security content” pentru această versiune, disponibilă aici . Implicații operaționale: „update în prima zi” Faptul că patch-ul apare înainte de livrări mută presiunea pe „igiena” de securitate din primele ore de utilizare: HomeView ajunge la clienți cu recomandarea implicită de a instala imediat un update, pentru a reduce expunerea la probleme deja cunoscute public. Separat, Apple a confirmat că luna viitoare va veni o actualizare care adaugă suport pentru accesorii de securitate în Siri AI de pe HomeView; în prezent, asistentul refuză comenzi vocale precum descuierea ușilor sau deschiderea ușilor de garaj. Linkuri comerciale din sursă (preț) Precomandă Apple HomeView: Amazon [...]
Date scurse din baza internă de decese a Rosstat sugerează o amploare mai mare a pierderilor de război ale Rusiei , după ce două grupuri de hackeri au publicat ceea ce spun că sunt liste confidențiale ale Kremlinului, potrivit Bild . Informația contează din perspectiva securității cibernetice și a riscului operațional: o instituție-cheie de statistică ar fi fost compromisă, iar date sensibile ar fi fost extrase pe o perioadă de peste patru ani. Publicația scrie că belarușii din gruparea „Cyberpartisanen” și grupul de hackeri „Silent Crow” susțin că au pătruns în rețeaua Rosstat (agenția rusă de statistică). Conform relatării, hackerii ar fi analizat o bază internă de date privind decesele, care include certificate de deces din intervalul februarie 2022 – august 2026. Ce se știe despre scurgerea de date Potrivit informațiilor prezentate, Kremlinul ar fi evitat ani la rând să comunice oficial numărul morților. În acest context, setul de date scurs ar indica „posibila amploare” a pierderilor, pe baza înregistrărilor din sistemul Rosstat. Bild precizează că a verificat „prin sondaj” (selectiv) datele, iar expertul în Rusia Janis Kluge a oferit o evaluare pentru publicație. Concluzia lui, citată de Bild, este: „La prima vedere, datele par autentice.” De ce contează: vulnerabilitate instituțională și risc de exploatare Dincolo de dimensiunea politică, cazul indică o breșă într-o infrastructură informațională a statului, cu potențiale efecte în lanț: expunerea de date personale (certificate de deces), posibilitatea manipulării sau compromiterii integrității bazelor de date și utilizarea informației în operațiuni de influență. Materialul nu oferă detalii tehnice despre metoda de atac, amploarea exactă a datelor exfiltrate sau o confirmare independentă completă a autenticității. În forma prezentată, evaluarea rămâne una preliminară, bazată pe verificări selective și pe opinia unui expert citat de publicație. [...]
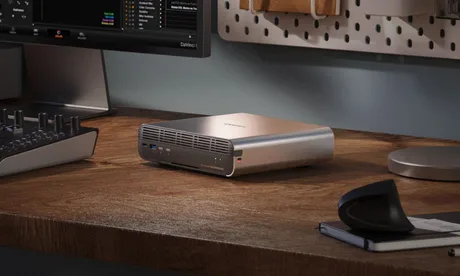
Atacurile Plex2Shell pot transforma rapid un NAS expus pe internet într-un „proxy” pentru infractori, cu impact direct asupra continuității și securității datelor , iar QNAP le cere utilizatorilor să actualizeze imediat aplicația Plex Media Server , potrivit TechRadar . QNAP a publicat un avertisment de securitate în care susține că versiuni mai vechi de Plex Media Server instalate pe dispozitivele sale NAS sunt exploatate „activ” în atacuri care folosesc lanțul de vulnerabilități numit Plex2Shell. Compania indică faptul că Plex a confirmat exploatarea „activă și pe scară largă” a acestor probleme și recomandă actualizarea imediată, plus verificări suplimentare ale dispozitivelor. De ce contează pentru companii: NAS-ul poate fi folosit ca infrastructură de atac În scenariile observate de companii de securitate (conform articolului), atacatorii au folosit exploatarea Plex2Shell mai ales pentru a instala software de tip „proxy” și mineri de criptomonede. Miza operațională este însă în special componenta de proxy: un NAS compromis poate deveni un nod într-o rețea care redirecționează trafic malițios prin conexiuni rezidențiale/legitime, ceea ce poate ajuta infractorii să-și ascundă identitatea și să lanseze atacuri de tip DDoS (blocarea serviciilor prin supraîncărcare). Pe lângă acest risc, lanțul de vulnerabilități permite, în anumite condiții, preluarea completă a dispozitivului și accesul la conținutul stocat, inclusiv date sensibile. Ce este Plex2Shell și ce versiuni sunt vizate Plex a anunțat că a remediat patru vulnerabilități care afectau Plex Media Server 1.43.2 și versiunile mai vechi (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656). Luate separat sunt „relativ periculoase”, dar combinate permit executarea de cod de la distanță, fără autentificare, cu privilegii maxime — adică un atacator poate prelua controlul asupra NAS-ului prin Plex Media Server. Conform informațiilor prezentate, Plex a livrat corecția în septembrie 2026, iar la câteva săptămâni a apărut și un exploit demonstrativ (proof-of-concept), după care au fost raportate exploatări „în teren”. Ce recomandă QNAP: actualizare, dar și măsuri de remediere dacă NAS-ul a fost expus Plex a corectat problemele în Plex Media Server 1.43.3 (build 1.43.3.10861), disponibil pentru descărcare prin App Center-ul QNAP. QNAP precizează că vulnerabilitățile sunt în Plex Media Server, nu în sistemele de operare QTS și QuTS. Totuși, mesajul operațional cheie este că simpla actualizare poate să nu fie suficientă dacă dispozitivul a fost accesibil din internet în timp ce rula o versiune vulnerabilă. În acest caz, Plex indică faptul că NAS-ul ar trebui tratat ca posibil compromis, iar utilizatorii sunt sfătuiți să facă: reinstalare „curată” (clean reinstall); verificări de compromitere; resetarea credențialelor. Dimensiunea potențială a expunerii Numărul exact de dispozitive QNAP NAS accesibile din internet este greu de stabilit, însă datele BitSight citate în material indică existența a „zeci de mii” de astfel de sisteme în prezent. Asta nu înseamnă că toate rulează Plex Media Server sau că toate sunt vulnerabile, dar sugerează o suprafață teoretică de atac semnificativă pentru organizațiile care folosesc NAS-uri expuse public. [...]
O extensie Chrome asociată Planet VPN poate monetiza căutările utilizatorilor prin redirecționări , ridicând semne de întrebare despre modelul de afaceri al unui serviciu „gratuit” cu 50 de milioane de descărcări pe Android, potrivit unei analize TechRadar . Publicația arată că extensia Planet Search rerutează interogările prin domenii intermediare înainte de a ajunge la rezultate Yahoo monetizate, iar în trecut a fost promovată direct din aplicația desktop a VPN-ului. Cum funcționează redirecționarea și de ce contează TechRadar spune că a analizat independent codul sursă al extensiei Planet Search și a confirmat că aceasta schimbă motorul de căutare implicit din Chrome folosind o setare din manifest (chrome_settings_overrides.search_provider), direcționând căutările către planet-search[.]com. De acolo, interogările „sar” prin mai multe domenii intermediare și ajung la un endpoint de căutare Yahoo de tip syndication (/yhs/search), configurat cu parametri comerciali și etichete de urmărire a campaniilor. În practică, astfel de rute pot expune intenția de căutare (ce caută utilizatorul) către rețele comerciale terțe, un comportament pe care publicația îl consideră neobișnuit pentru un produs asociat cu protecția confidențialității, cum este un VPN. Informații contradictorii despre motorul de căutare Deși pagina extensiei din Chrome Web Store menționează că modifică setările implicite de căutare, listarea promite explicit că „rezultatele implicite vor fi furnizate de Google”. Într-o altă pagină, se afirmă că furnizorul va fi schimbat la Microsoft Bing. Totuși, în testele TechRadar, rezultatele au ajuns în mod constant pe pagini Yahoo. În plus, politica de confidențialitate a Planet Search precizează că anumite servicii de căutare sunt furnizate prin CodeFuel, o platformă de monetizare a căutărilor, și că serviciul poate colecta date de utilizare, inclusiv „interogările de căutare” și „data și ora” acestora. Legătura cu Planet VPN și distribuția către utilizatori Extensia Planet Search are 2 milioane de utilizatori, conform paginii sale din Chrome Web Store, iar compania-mamă (Free Planet VPN S.R.L.) apare menționată într-o investigație Socket despre aplicații de tip „searchjacking” (preluarea căutărilor din browser pentru monetizare). TechRadar susține că dezvoltatorul a direcționat activ utilizatori din produsul VPN către extensia Chrome cel puțin până la mijlocul lunii ianuarie. Publicația afirmă că a verificat versiuni mai vechi ale clientului desktop Planet VPN și a identificat că în versiunea V.2.10.69.99, lansată la 13 ianuarie 2026, utilizatorilor li se recomanda instalarea extensiei Planet Search în timpul configurării. Monetizarea: comisioane din reclame, dar fără confirmare privind beneficiarul TechRadar explică faptul că, în aranjamente de partajare a veniturilor din căutare, clicurile pe anunțuri sponsorizate pot genera comisioane de recomandare, care pot fi împărțite cu editorul extensiei. Publicația precizează însă că nu a putut confirma dacă Planet Free VPN obține venituri din acest mecanism. Plângeri privind dezinstalarea și reacția companiei Publicația notează că există frustrări vechi legate de extensie, inclusiv relatări ale unor utilizatori care au avut dificultăți în a o elimina. Un utilizator este citat spunând că „se simte ca un malware”. TechRadar menționează și un răspuns al dezvoltatorului către un utilizator, potrivit căruia extensia poate fi dezinstalată doar din setările aplicației desktop Planet VPN. TechRadar precizează că nu a verificat dacă versiunea curentă a extensiei folosește în continuare metode care o fac dificil de eliminat. Free Planet VPN S.R.L. nu a răspuns unei solicitări de comentariu înainte de publicare. [...]
Hubul european de securitate maritimă la Marea Neagră va funcționa în două locații, la Constanța și la Varna , o arhitectură operațională care ar urma să împartă responsabilitățile regionale și să accelereze punerea în funcțiune a unui mecanism european de monitorizare și răspuns la amenințări, inclusiv cibernetice, potrivit Agerpres . Finanțarea anunțată de Comisia Europeană pentru hub este de 50 de milioane de euro (aprox. 250 milioane lei), informație menționată de deputata USR Oana Țoiu într-o postare pe Facebook, în contextul vizitei la București a președintei Comisiei Europene, Ursula von der Leyen. Ce va face hubul și de ce contează pentru infrastructura critică Conform informațiilor prezentate, centrul va avea atribuții în: monitorizare și avertizare timpurie; protecția infrastructurii maritime critice, inclusiv porturi, cabluri submarine, conducte, instalații offshore și rute de navigație; creșterea rezilienței la amenințări hibride și cibernetice. Din perspectiva companiilor care operează în porturi, energie offshore sau telecom (prin cabluri submarine), miza este reducerea riscurilor operaționale și a vulnerabilităților care pot produce întreruperi, costuri suplimentare și întârzieri logistice. Cum se leagă de securitatea cibernetică: conectarea la ENISA și Centrul de la București Oana Țoiu afirmă că hubul va fi interconectat cu mai multe mecanisme și instituții relevante, între care: CISE (mediul comun european pentru schimbul de informații maritime), asociat Agenției Europene pentru Siguranță Maritimă (EMSA); MARSUR (rețeaua de supraveghere maritimă) din cadrul Agenției Europene de Apărare (EDA); SCOMAR, sistemul românesc de supraveghere și observare la Marea Neagră; FRONTEX, SATCEN, ENISA (agenția UE pentru securitate cibernetică) și Centrul European de Competențe în Securitate Cibernetică de la București , precum și structuri relevante ale NATO. Interconectarea cu ENISA și cu centrul de competențe de la București indică faptul că dimensiunea cibernetică este tratată ca parte integrată a securității maritime, nu ca un capitol separat. Ce urmează: calendar, structură juridică și bugete naționale Pașii următori enumerați de Oana Țoiu includ formalizarea calendarului de operaționalizare și desemnarea coordonatorilor (național și comun), înființarea structurii juridice și stabilirea unui Consiliu de Conducere. De asemenea, este menționată includerea în bugetele anuale 2027 a contribuțiilor naționale în România și Bulgaria, precum și continuarea dialogului cu Turcia, Comisia Europeană și state membre precum Germania și Franța. Separat de finanțarea hubului, Ursula von der Leyen a anunțat și alocarea a 10 milioane de euro (aprox. 50 milioane lei) către autoritățile române pentru operațiuni de căutare și salvare în Marea Neagră și a vorbit despre accelerarea demersurilor pentru operaționalizarea hubului, cu un calendar pentru finalizare. [...]