Știri

Știri din categoria Securitate cibernetică

Levi’s spune că atacul nu a afectat datele clienților și nu a întrerupt operațiunile, deși o parte din datele interne ale companiei au fost accesate și sustrase, potrivit IT Home. Incidentul a pornit de la o campanie de tip „phishing” (mesaje înșelătoare menite să fure credențiale) derulată prin rețele sociale, care ar fi dus la compromiterea a trei calculatoare ale unor angajați.
Compania nu a precizat ce tipuri de date corporative au fost accesate. Totuși, Levi Strauss a transmis că, după detectarea incidentului, a activat planul intern de răspuns la incidente, a aplicat măsuri de limitare a accesului neautorizat și a angajat experți externi în securitate cibernetică pentru investigație. Ancheta este în desfășurare.
Publicația notează că informațiile apar și într-un document Form 8-K depus la autoritatea americană de supraveghere a pieței de capital (SEC). Pe baza concluziilor preliminare ale investigației interne, compania consideră că incidentul a dus la accesarea și furtul unor date de companie.
Levi’s susține că măsurile de răspuns au „limitat și oprit” accesul neautorizat. La momentul comunicării, compania a indicat că:
Rămâne neclar dacă vor urma actualizări privind natura datelor sustrase, pe măsură ce investigația avansează.
Recomandate
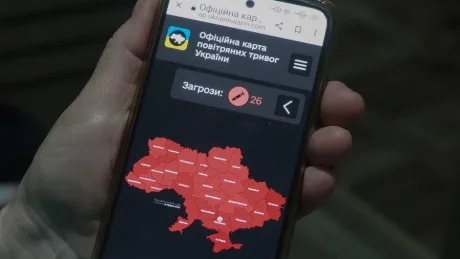
Atacurile cibernetice asupra aplicațiilor oficiale de alertare au generat alerte nucleare false în Ucraina și Rusia , un tip de incident care poate compromite încrederea publică în sistemele de avertizare și poate amplifica riscurile operaționale în situații reale de criză, potrivit Biziday . Duminică seara, la ora 22:47, aplicația ucraineană oficială Air Alert a emis avertismente privind o amenințare cu radiații, urmate de o amenințare chimică la adresa Kievului. În aplicație au apărut și mesaje despre lupte stradale și atacuri cu rachete în toată Ucraina, inclusiv un text în limba rusă care anunța o „alertă nucleară” la nivel național. Forțele Aeriene ale Ucrainei au transmis rapid că alerta este falsă și că „persoane neautorizate au intervenit în funcționarea aplicației”, precizând că echipa tehnică lucrează la restaurarea funcționării și cerând scuze publicului. La aproximativ două ore, aplicația mobilă a Ministerului Situațiilor de Urgență din Rusia a trimis, la rândul ei, o notificare generală pe teritoriul Federației Ruse, susținând că Ucraina ar fi lansat drone P1-SUN cu focoase nucleare și că populația ar trebui să se adăpostească în subteran cu provizii pentru trei săptămâni. În realitate, P1-SUN sunt descrise ca drone mici, antiaeriene, cu rază de până la 17 km. Ministerul rus pentru Situații de Urgență a comunicat că aplicația sa „a fost supusă unui atac cibernetic masiv”, în urma căruia atacatorii au reușit să transmită informații false populației. Informațiile sunt atribuite de Biziday unei relatări BBC, disponibilă aici . [...]
SUA iau în calcul o investigație cu miză de sancțiuni după furtul de 6,3 mld. dolari de la Binance (aprox. 28,4 mld. lei), în condițiile în care administrația americană spune că încearcă să stabilească dacă în spatele atacului s-ar afla hackeri nord-coreeni, potrivit news . Președintele SUA, Donald Trump , a declarat vineri că autoritățile „analizează problema”, întrebat fiind dacă atacul ar trebui atribuit unui grup de hackeri nord-coreeni. Formularea indică faptul că atribuirea oficială nu este încă stabilită. Cooperare cu FBI și Serviciul Secret, după un furt record Binance colaborează cu autorități de aplicare a legii din mai multe țări, inclusiv cu Biroul Federal de Investigații (FBI) și Serviciul Secret al Statelor Unite (USSS), după ce hackerii ar fi furat de pe platformă 6,3 miliarde de dolari, a declarat pentru Reuters o persoană familiarizată cu situația. FBI a transmis, într-un comunicat, că este la curent cu incidentul și lucrează cu parteneri din sectorul public și privat pentru a înțelege amploarea activității, a evalua impactul potențial și a coordona măsurile de investigație. De ce contează: riscul de escaladare pe zona de sancțiuni și conformitate Experți în securitate cibernetică citați de Reuters afirmă că hackeri nord-coreeni s-ar afla „probabil” în spatele furtului și că veniturile obținute din astfel de operațiuni contribuie la finanțarea programelor de înarmare ale Coreei de Nord. Dacă această atribuire va fi confirmată de autorități, cazul poate alimenta presiunea de reglementare și măsuri de conformitate mai dure în ecosistemul cripto. În paralel, firmele de investigații blockchain TRM Labs și Chainalysis atribuie jaful unui grup nord-coreean cunoscut sub numele „TraderTraitor”, denumire folosită într-o avertizare comună din 2022 emisă de FBI, CISA și Trezoreria SUA. Avertizarea descria utilizarea de programe malware și alte metode pentru a viza dezvoltatori de software și personal IT din companii de criptomonede. Ce urmează În acest moment, SUA spun doar că „analizează” responsabilitatea, fără o concluzie oficială. Următorul pas relevant pentru piață este dacă investigația va produce o atribuire formală și, implicit, măsuri asociate (investigații extinse, acțiuni de aplicare a legii și posibile consecințe de reglementare). [...]
Binance spune că a acoperit deja circa 80% din pierderea de 6,3 miliarde de dolari (aprox. 28,4 miliarde lei) după compromiterea unor portofele și retrageri neautorizate, iar restul îl cumpără din piață și prin tranzacții extrabursiere (OTC), potrivit Profit . Miza imediată pentru utilizatori este continuitatea operațională: compania afirmă că va compensa integral pierderile și că lucrează la reluarea retragerilor. Binance afirmă că portofelele i-au fost compromise, iar atacatorii au furat active token în valoare de aproximativ 6,3 miliarde dolari (aprox. 28,4 miliarde lei). Compania susține că a alocat peste 6,34 miliarde dolari din fonduri proprii pentru a gestiona incidentul, din care 5 miliarde dolari sunt deja deținute în aceleași tipuri de active afectate (de exemplu USDC, USDT, BTC, ETH, BNB), ceea ce ar acoperi aproximativ 80% din cantitatea afectată. Cum încearcă Binance să limiteze pierderile și să recupereze fondurile În primele 24 de ore de la identificarea incidentului, compania spune că a luat măsuri de limitare a riscului și de întărire a controalelor, inclusiv revocarea autorizațiilor afectate și implementarea unor controale suplimentare pentru a preveni activități neautorizate. Pe partea de recuperare, Binance afirmă că lucrează cu forțele de ordine, firme specializate în analiză blockchain, emitenți de active și parteneri din industrie pentru urmărirea și înghețarea fondurilor. Potrivit companiei, aproximativ 3 miliarde de dolari au fost „înghețate la lanț” până în prezent, iar alte eforturi de recuperare ar urma să continue. Separat, Tether și Circle ar fi înghețat împreună 1,79 miliarde de dolari în USDT și USDC care erau transferate din portofelele Binance, conform informațiilor redate de Profit. Ce spune compania despre cauza incidentului și ce urmează Investigația internă inițială ar fi indicat posibilitatea implicării unui laptop compromis, însă ulterior ar fi fost identificate „puncte suplimentare de încălcare”. În acest stadiu, Binance afirmă că nu a găsit dovezi că ar fi fost compromise cheile private ale portofelului, iar ancheta rămâne în desfășurare. Operațional, compania spune că urmărește reluarea retragerilor în aproximativ 34 de ore, condiționat de finalizarea controalelor de securitate, cu o repornire etapizată. Totodată, Binance afirmă că va face o revizuire completă a securității și va publica un raport tehnic detaliat, iar în aproximativ 48 de ore ar urma să comunice constatări tehnice suplimentare, după verificare și dacă divulgarea nu afectează investigația. În paralel, compania indică drept obiectiv verificarea publică a fondurilor utilizatorilor prin mecanismul de „Dovadă a Rezervelor” (Proof of Reserves), adică o metodă prin care o platformă încearcă să demonstreze că deține active suficiente pentru a acoperi soldurile clienților. Context: dimensiunea atacului și reacția pieței Profit notează că incidentul „se conturează” drept cel mai mare atac cibernetic din istoria pieței activelor digitale, depășind atacul de 1,5 miliarde de dolari asupra Bybit din 2025 . Companiile TRM Labs și Chainalysis ar fi atribuit atacul unei echipe de atacatori din Coreea de Nord, cunoscută drept TraderTraitor, potrivit BBC, menționează publicația. În același timp, Bitcoin se tranzacționa la aproximativ 78.030 de dolari (aprox. 351.000 lei), în scădere cu 2,4% în ultimele 24 de ore și cu 4,6% în ultimele șapte zile, conform datelor citate. [...]
Un atac de tip DDoS a provocat probabil întreruperi de internet în Coreea de Nord , blocând timp de circa 32 de ore accesul la zeci de site-uri oficiale, potrivit informațiilor publicate de HotNews , care citează o analiză a companiei americane de monitorizare a rețelelor Kentik . Analiza Kentik indică mai multe valuri de trafic care au venit simultan din două țări și au coincis cu momentul în care site-urile nord-coreene au început să cadă. Doug Madory, director de analiză a internetului la Kentik, a declarat pentru Reuters că vârfurile de trafic au început marți, în jurul orei 11:00 (ora locală), și că „este cu siguranță un atac DDoS (Distributed Denial-of-Service)”, adică o supraîncărcare intenționată a serverelor printr-un volum foarte mare de cereri. Totuși, datele analizate nu indică identitatea autorilor, iar Kentik a evaluat doar o parte din traficul direcționat către Coreea de Nord, ceea ce limitează concluziile privind originea exactă și amploarea atacului. Ce a fost afectat Întreruperile au vizat peste 40 de site-uri oficiale care folosesc domeniul național „.kp”, inclusiv paginile Ministerului Afacerilor Externe și ale agenției de presă de stat KCNA, potrivit presei sud-coreene citate în material. Ipoteze alternative și ce nu pare să fie cauza Presa sud-coreeană a menționat și o posibilă explicație non-cibernetică: experți în securitate au indicat că o alimentare instabilă cu energie electrică ar fi putut contribui la problemele de funcționare. În același timp, căderile din Coreea de Nord „nu par” să fie legate de problemele globale apărute ulterior în săptămână, generate de dezvăluirea unor vulnerabilități în limbajul de programare PHP, potrivit informațiilor din analiză. Context: nu este un incident izolat Rețeaua de internet a Coreei de Nord, strict controlată, a mai fost paralizată și în trecut. Un exemplu menționat este finalul anului 2014, când țara a avut o întrerupere completă de câteva ore, pe fondul tensiunilor legate de o comedie a Sony Pictures despre asasinarea fictivă a liderului Kim Jong Un. [...]
Cloudflare își mută managementul vulnerabilităților spre „apărare la marginea rețelei” (edge) cu ajutorul modelelor OpenAI , într-un serviciu aflat în acces timpuriu care promite să lege direct descoperirea unei probleme în cod de semnalele din producție și de măsuri concrete de reducere a expunerii, potrivit OpenAI . Miza operațională este reducerea timpului pierdut de echipele de securitate în trierea alertelor și accelerarea trecerii de la „am găsit o vulnerabilitate” la „am aplicat o protecție”. Ce lansează Cloudflare și cum funcționează Serviciul se numește „ Vulnerability Discovery and Remediation ” și este oferit în regim de early access prin Cloudflare Managed Defense. Conform descrierii, Cloudflare combină modele OpenAI accesate prin Daybreak cu propria rețea globală și cu „context de amenințări” (threat context) pentru a investiga cod și a evalua potențiale vulnerabilități. Diferența pe care o urmărește Cloudflare este conectarea unei vulnerabilități din cod cu realitatea din producție: dacă ruta afectată este activă, dacă primește trafic suspect și dacă există deja controale de securitate care o protejează. Aceste semnale ar trebui să ajute la prioritizarea investigațiilor. În fluxul descris, serviciul: analizează cod „autorizat de client” pentru a identifica vulnerabilități potențiale și a verifica dovezile din spatele fiecărei constatări; pregătește propuneri de patch-uri (corecții în cod) și, unde este cazul, reguli personalizate de Web Application Firewall (WAF – filtru de securitate pentru aplicații web) pentru a reduce expunerea până la aplicarea unui fix; rulează verificări automate pe propuneri, iar echipa Cloudflare le revizuiește înainte de a le trimite clienților, care păstrează controlul asupra modificărilor implementate. De ce contează pentru companii: triere mai rapidă și protecții temporare OpenAI notează că echipele de securitate se confruntă cu un flux constant de informații despre vulnerabilități și alerte, iar trierea manuală consumă timp și capacitate. Abordarea Cloudflare încearcă să reducă această presiune prin: mai mult „context” din trafic și semnale de securitate, pentru a decide ce merită investigat primul; măsuri de protecție la nivel de edge (de exemplu, reguli WAF) care pot limita expunerea înainte ca echipele de dezvoltare să finalizeze corecțiile. În esență, produsul este poziționat ca o punte între descoperirea vulnerabilităților și apărarea efectivă, cu pași intermediari „gata de evaluat” de client. Rolul Codex în ingineria Cloudflare și un reper de cost În paralel, Codex este folosit pe scară largă în organizația de inginerie a Cloudflare pentru creșterea productivității și îmbunătățirea calității codului, potrivit lui Mark Anderson, President of Revenue, Cloudflare. Acesta susține că „100%” dintre dezvoltatorii companiei folosesc Codex. Anderson oferă și un exemplu concret: o echipă de patru dezvoltatori ar fi refăcut un produs în trei zile, ar fi făcut rollout și testare, cu un cost de 1.100 dolari (aprox. 5.000 lei) pe tokeni, estimând că altfel ar fi fost nevoie de luni de lucru și „poate de 10 ori mai mulți dezvoltatori”. „Frumusețea automatizării pe care o oferă Daybreak și Codex este că poți atribui mașinilor munca de rutină, astfel încât oamenii să-și exercite judecata asupra celor mai importante decizii de inginerie și securitate.” Ce urmează Materialul indică faptul că „Vulnerability Discovery and Remediation” este în acces timpuriu, fără a detalia calendarul unei disponibilități generale sau condițiile comerciale. Direcția este însă explicită: integrarea modelelor AI în procesele de inginerie și securitate, astfel încât analiza codului, semnalele din producție și acțiunile propuse (protecții și patch-uri) să fie legate într-un flux unic, în care clientul decide ce implementează. [...]
Amenințările Iranului privind cablurile submarine din Strâmtoarea Hormuz ridică un risc operațional direct pentru conectivitatea de date și pentru fluxurile comerciale digitale din regiune, într-un context de escaladare militară început în februarie, potrivit Tom's Hardware . Generalul Hossein Mohebbi, purtător de cuvânt al Corpului Gardienilor Revoluției Islamice (IRGC), a declarat la un eveniment din această săptămână că mai multe cabluri submarine de fibră optică din zonă ar fi „ținte noi legitime” pentru atacuri viitoare, relatează The Telegraph . În aceeași relatare, Mohebbi susține că „șapte cabluri mari” trec pe sub Strâmtoarea Hormuz și că „toate datele de internet și comerciale” ar trece prin acestea. De ce contează pentru companii: un punct de vulnerabilitate pentru date și operațiuni Dincolo de dimensiunea militară, mesajul IRGC indică o posibilă extindere a conflictului către infrastructura critică de comunicații. În termeni practici, cablurile submarine sunt coloana vertebrală a traficului internațional de date, iar o întrerupere în Strâmtoarea Hormuz ar putea afecta conectivitatea și continuitatea operațiunilor pentru companii care depind de transferuri de date transfrontaliere (servicii digitale, plăți, logistică, comunicații corporative). Sursa nu oferă detalii tehnice sau un calendar privind un atac, iar afirmațiile despre volumul de trafic („toate datele”) nu sunt însoțite de date independente în textul citat. Ce semnal transmite IRGC: represalii dacă infrastructura Iranului este lovită Separat, un alt general IRGC, Yadollah Javani, adjunct politic al organizației, ar fi sugerat că, dacă infrastructura iraniană este atacată, Iranul ar răspunde prin atacarea cablurilor, potrivit unor comentarii relatate de Iran International . În acest stadiu, informația rămâne la nivel de amenințare și condiționare, însă include explicit infrastructura de telecomunicații ca posibilă țintă, ceea ce crește riscul perceput pentru operatori și pentru companiile cu expunere operațională în regiune. [...]