Știri

Știri din categoria Securitate cibernetică
Aproape 19 milioane de polonezi au avut date medicale compromise după un atac cibernetic asupra unui furnizor de software folosit pe scară largă în sistemul de sănătate, un incident care ridică riscuri operaționale și de conformitate pentru unitățile medicale dependente de astfel de servicii, potrivit Antena 3.
Autoritățile de la Varșovia au anunțat că au fost sustrase informații precum consultații, rețete și fișe medicale, iar ministrul afacerilor digitale, Krzysztof Gawkowski, a descris incidentul drept „unul dintre cele mai mari” atacuri informatice din istoria Poloniei, țară cu 37 de milioane de locuitori.
În acest stadiu, ministrul a spus că nu există indicii că ar fi vorba despre un atac extern, „provenit din Rusia sau din oricare alt stat”. Primele date ale anchetei ar sugera, în schimb, o motivație financiară a atacatorilor. Oficialul a exclus plata unei răscumpărări și a promis că cei responsabili vor fi urmăriți „fără oprire”.
Potrivit informațiilor transmise de autorități, tipul și volumul datelor expuse diferă de la caz la caz. Printre datele sustrase se numără:
Serviciile companiei afectate erau utilizate de aproximativ 12.000 de unități medicale, ceea ce amplifică miza incidentului pentru continuitatea operațiunilor și pentru gestionarea relației cu pacienții, în condițiile în care datele medicale sunt printre cele mai sensibile categorii de informații personale.
Autoritățile au anunțat și lansarea unui mecanism prin care cetățenii pot verifica dacă propriile informații au fost furate. Ancheta este în desfășurare, iar detalii suplimentare despre amploarea exactă a expunerii pe fiecare caz nu au fost comunicate în material.
Recomandate
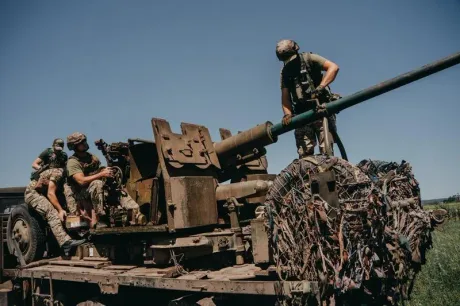
Polonia investighează ca sabotaj incendiul de la o stație Starlink, un incident care ridică riscuri operaționale pentru conectivitatea folosită inclusiv de armata ucraineană , potrivit HotNews , care citează Reuters. Incendiul a izbucnit miercuri seară la o stație Starlink din centrul Poloniei și a cuprins sistemul de alimentare cu energie și generatorul de rezervă. Vicepremierul polonez Krzysztof Gawkowski a spus că a fost un act deliberat „conceput” pentru a scoate stația din funcțiune și a perturba serviciile de internet pentru mai multe instituții, „inclusiv” pentru armata ucraineană. „Este clar că acest act de sabotaj a fost conceput în mod deliberat pentru a scoate stația din funcțiune, practic, pentru a întrerupe conexiunea la internet și a perturba accesul la internet al mai multor instituții, inclusiv al armatei ucrainene.” Ce se știe despre impactul imediat Gawkowski a declarat că stația funcționează în prezent în condiții normale. Ucraina nu a comentat public dacă incendiul a provocat întreruperi ale serviciilor de internet pe teritoriul său. Context: alertă sporită și „ război hibrid ” Polonia spune că se află în stare de alertă sporită privind posibile acte de sabotaj de la invazia Rusiei în Ucraina, în 2022, în timp ce Rusia a negat în mod repetat implicarea în astfel de incidente. Vicepremierul a afirmat că nu este stabilit cine se află în spatele incendiului, dar că „multe indicii” ar sugera legătura cu „noua doctrină de atac a Rusiei” și a încadrat incidentul ca element al „războiului hibrid”. De ce contează pentru comunicațiile Ucrainei Starlink a fost activat în Ucraina în 2022, după solicitarea Kievului din primele zile ale invaziei la scară largă. Polonia a declarat anterior că plătește abonamentul Starlink pentru Ucraina. În pofida tensiunilor ulterioare dintre Elon Musk și oficiali ucraineni, armata ucraineană se bazează pe zeci de mii de terminale Starlink pentru comunicații pe front și pentru unele operațiuni cu drone. În același timp, Musk a acceptat în acest an să dezactiveze mii de terminale Starlink „de pe piața gri” folosite de forțele ruse în Ucraina, ceea ce ar fi creat probleme armatei ruse, iar Ucraina încearcă să folosească terminalele și pentru atacuri asupra teritoriului rus. Sursa primară citată de HotNews este Reuters . [...]
Atacul cibernetic a perturbat sisteme esențiale și a încetinit lucrările la tunelul Fehmarn Belt, unul dintre marile proiecte de infrastructură care ar urma să lege Danemarca de Germania, potrivit Antena 3 . Incidentul ridică un semnal de risc operațional pentru șantierele de infrastructură critică, unde dependența de sisteme digitale poate transforma un atac informatic într-o problemă de continuitate a lucrărilor. Firma vizată este Femern Link Contractors (FLC) , implicată în construcția tunelului Fehmarn Belt din Rødbyhavn, Danemarca. Conform informațiilor citate de The Copenhagen Post, ziarul danez Lolland-Falsters Folketidende susține că atacul a scos din funcțiune mai multe sisteme esențiale și a afectat „semnificativ” desfășurarea lucrărilor. Ce se știe oficial și ce rămâne neclar FLC a informat Sund & Bælt, compania de stat daneză care supraveghează marile proiecte de infrastructură de transport, în legătură cu incidentul. Directorul de comunicare al Sund & Bælt, Jens Villemoes, a transmis că instituția este în dialog cu FLC, dar că, la acest moment, nu are informații suplimentare. „Suntem în dialog cu FLC în legătură cu această situație și, în acest moment, nu avem informații suplimentare.” Sund & Bælt nu a oferit detalii despre ce sisteme au fost afectate, amploarea exactă a perturbărilor sau cine ar putea fi în spatele atacului. Context: proiect transfrontalier cu miză de conectivitate Construcția tunelului Fehmarn Belt a început pe partea daneză în 2020 și pe partea germană în 2021. Tunelul va conecta Rødbyhavn (Danemarca) de Puttgarden (Germania), iar după finalizare călătoria ar urma să dureze șapte minute cu trenul și 10 minute cu mașina. Proiectul este prezentat ca parte a unei rețele mai ample de tuneluri feroviare în Europa, menite să crească viteza și capacitatea de transport, inclusiv pentru marfă, pe coridoare feroviare vechi care traversează Alpii. În paralel, Danemarca are în derulare mai multe proiecte de legături rutiere-feroviare (tuneluri, insule artificiale și poduri) către Europa continentală și Suedia, cu un alt proiect sub Marea Baltică spre Germania vizat pentru începutul anilor 2030. [...]
Atacul cibernetic care a supraîncălzit frigiderele din sute de supermarketuri din Franța riscă să se traducă în pierderi de milioane de euro și aruncă în prim-plan vulnerabilitatea operațională a retailului alimentar , potrivit Mediafax . Hackerii au obținut controlul asupra software-ului care reglează temperaturile unităților de refrigerare și au forțat unele frigidere și congelatoare să ajungă la 50°C peste noapte. Consecința imediată a fost compromiterea stocurilor: alimente estimate la milioane de euro ar fi fost afectate. Ce s-a întâmplat în magazine și cât de extins a fost incidentul Un director executiv al unui lanț de supermarketuri a descris incidentul drept „extrem de grav și fără precedent”, conform BBC, citată de Mediafax. Ca amploare, peste 100 de supermarketuri ale aceluiași lanț ar fi fost vizate, iar cel puțin 300 de alte magazine ar fi fost afectate, potrivit agenției AFP. Un retailer a precizat că frigiderele s-au încălzit până la 50°C timp de șase ore peste noapte, până luni, și că a aruncat toate alimentele afectate pentru a evita riscurile pentru sănătate. În teren, unii angajați au spus că au fost întâmpinați de valuri de aer cald luni dimineață, la deschiderea congelatoarelor. Un post de televiziune francez a publicat și o imagine cu un congelator dintr-un raion de înghețată indicând 26,5°C. Impact financiar: de la pierderi locale la un ordin de mărime național Două supermarketuri din regiunea Alsacia au raportat împreună pierderi de 270.000 de euro (aprox. 1,35 milioane lei), potrivit aceluiași post TV. Pe acest fond, daunele la nivel național ar putea ajunge la milioane de euro, însă amploarea reală rămâne, deocamdată, neclară. Reacția autorităților și semnalul de risc pentru „securitatea alimentară” Parchetul din Paris a anunțat, pentru AFP, deschiderea unei anchete, descriind incidentul drept „un atac cibernetic de amploare” care a afectat frigiderele mai multor lanțuri importante de retail alimentar din Franța. Comisarul european pentru alimente, Christophe Hansen , a condamnat atacul într-o postare pe X, legând direct incidentul de riscurile asupra lanțului alimentar: „Securitatea alimentară necesită mai multă atenție la toate nivelurile. Deoarece transformarea alimentelor în arme a devenit o realitate.” În acest stadiu, informațiile disponibile indică un atac cu efect operațional imediat (controlul temperaturii) și cu potențial de pierderi semnificative, însă dimensiunea exactă a pagubelor și numărul total al magazinelor afectate nu sunt încă stabilite. [...]
WhatsApp începe să blocheze autentificarea pe telefoanele cu sisteme de operare învechite , o schimbare cu impact operațional direct pentru utilizatori și organizații care folosesc aplicația pe dispozitive mai vechi, potrivit Antena 3 . Măsura se aplică atât pe Android, cât și pe iOS și poate împiedica logarea până la actualizarea software-ului telefonului. Schimbarea nu depinde de versiunea de WhatsApp instalată, fiind implementată la nivel de servere. Asta înseamnă că, în unele cazuri, simpla actualizare a aplicației nu rezolvă problema, dacă sistemul de operare rămâne sub pragul minim acceptat. Ce se schimbă pentru utilizatorii cu telefoane vechi Utilizatorii care încearcă să se conecteze de pe un dispozitiv cu sistem de operare învechit pot primi un mesaj care îi obligă să își actualizeze telefonul înainte de a continua. Aplicația indică pașii de urmat (intrarea în setările dispozitivului și instalarea celei mai recente actualizări disponibile) și oferă inclusiv informații despre cum poate fi verificată versiunea curentă a sistemului de operare. Pentru cei vizați, pasul nu poate fi ocolit: conectarea nu se finalizează până când software-ul telefonului nu este actualizat. De ce contează: riscul de compromitere rămâne „înainte” de criptare Motivul invocat ține de securitate. Sistemele de operare care nu mai primesc actualizări pot păstra vulnerabilități cunoscute, care pot fi exploatate pentru instalarea de programe malware (software malițios). Într-un astfel de scenariu, un atacator poate intercepta datele direct de pe dispozitiv, înainte ca acestea să fie protejate de criptarea WhatsApp. Antena 3 precizează că criptarea end-to-end (criptare cap-la-cap, între expeditor și destinatar) protejează mesajele în tranzit, dar nu poate proteja informațiile deja capturate de pe un telefon compromis. Riscul, așadar, nu este limitat la WhatsApp: orice aplicație de pe un dispozitiv vulnerabil poate fi expusă. WhatsApp pregătește și avertizări pentru acces prin platforme neoficiale Separat, WhatsApp testează o alertă de securitate pentru utilizatorii care își conectează conturile prin aplicații sau platforme web neoficiale. Avertismentul ar urma să apară în secțiunea „Dispozitive asociate” și să ceară trecerea la versiunea oficială WhatsApp Web. Decizia este pusă în contextul unui incident recent din Italia, unde compania a notificat aproximativ 200 de utilizatori ale căror dispozitive au fost compromise după folosirea unei versiuni false a aplicației. Implementare treptată și praguri necomunicate Măsura de blocare a autentificării este introdusă treptat pe Android și iPhone, iar avertizarea poate apărea doar pentru o parte dintre utilizatori, urmând să se extindă pe măsură ce dispozitivele ajung sub nivelul minim de securitate cerut. WhatsApp nu a anunțat ce versiuni exacte de iOS sau Android declanșează blocarea conectării. [...]
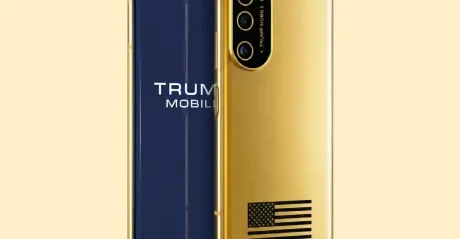
Baza de date a Trump Mobile a fost compromisă, iar datele personale a 3.615 abonați au ajuns publice , un incident care ridică semne de întrebare despre capacitatea operațională de securitate a unui MVNO (operator mobil virtual) aflat la început de drum, potrivit Mobile World Live . Atacul ar fi avut loc săptămâna trecută și este atribuit entității de criminalitate cibernetică BYOD , conform Straight Arrow News, citată de publicație. Aceeași sursă susține că BYOD a afirmat că Trump Mobile i-ar fi transmis că „nu are o echipă de securitate cibernetică”, după ce atacatorii au informat compania despre breșă. Cum ar fi fost obținut accesul și ce s-a întâmplat cu datele PCMag a relatat că BYOD ar fi reușit să intre în posesia datelor prin malware (software malițios) instalat pe dispozitivul unui angajat Liberty Mobile, MVNO-ul din spatele Trump Mobile. Straight Arrow News a mai raportat că lista de clienți a fost făcută accesibilă public. Reprezentanții Trump Mobile ar fi comparat acțiunile BYOD cu terorismul, notează Mobile World Live, citând Straight Arrow News. Cine apare în scurgere și ce context are compania După o analiză a datelor furate, Straight Arrow News a indicat că scurgerea include detalii personale despre Eric Brunnett, vicepreședinte și CIO al Trump Organisation, însă nu ar include membri ai familiei președintelui. Incidentul vine după un alt episod: informații sensibile ale clienților au fost expuse în luna mai, când compania a început livrările de dispozitive, mai arată publicația. Trump Mobile a fost anunțată de Donald Trump Jr. și Eric Trump, odată cu prezentarea T1 Phone, în iunie 2025. Telefonul avea un preț de 499 dolari (aprox. 2.250 lei), iar compania a luat avansuri de 100 dolari (aprox. 450 lei) de la un număr estimat de 600.000 de persoane, vizând primele livrări în august sau septembrie 2025. Ulterior, afirmația că dispozitivul este „proiectat și construit cu mândrie în Statele Unite” a fost eliminată din materialele de presă și de pe site. CNN a relatat anterior că dispozitivul seamănă puternic cu un telefon chinezesc vândut la mai puțin de 200 dolari (aprox. 900 lei) la Walmart, conform Mobile World Live. [...]
Orange România pune un preț pe „primul smartphone” al copilului : pachetul SaferPhone combină un abonament de voce și date cu o opțiune de securitate cibernetică, iar costul lunar ajunge la 6–7 euro pentru abonament, plus 4 euro după două luni de test pentru protecția Cybersecure, potrivit Economica . Pachetul este poziționat ca soluție pentru părinții care vor să controleze mai bine utilizarea telefonului de către copii și să reducă riscurile online, în cadrul inițiativei #ForGoodConnections, care include și resurse educaționale pentru navigare mai sigură în mediul digital. Cât costă și ce include abonamentul din pachet SaferPhone vine cu un abonament Fun, care include: 10 GB internet național „Everyday 5G”; minute și SMS-uri naționale și în SEE nelimitate; limită de internet în roaming SEE de 9,02 GB; 100 de minute internaționale. Prețul abonamentului este de 6 euro/lună în oferta Orange Family sau 7 euro/lună în varianta standard. Pachetul include și o selecție de smartphone-uri în rate, disponibile în magazinele Orange (fără detalii de preț în informațiile publicate). Componenta de securitate cibernetică: test gratuit, apoi cost lunar Pachetul include testare gratuită timp de două luni pentru Orange Cybersecure , după care costul este de 4 euro/lună. Soluția combină protecția la nivel de dispozitiv cu protecția la nivel de rețea, fiind prezentată ca acoperire pentru întreaga familie. Beneficiile enumerate pentru copii și familii includ: „scut activ” în rețeaua Orange, care avertizează și oprește automat tentative de phishing, malware și viruși; filtrare și blocare de conținut, cu restricții configurabile de părinte pentru site-uri și aplicații neadecvate vârstei; control al timpului petrecut pe ecrane, prin setarea unor intervale de pauză (de exemplu, pentru școală și somn). În context, Orange România este prezentată ca parte a Grupului Orange, cu peste 11 milioane de clienți la nivel local și o cifră de afaceri anuală ce depășește 1,5 miliarde de euro. [...]