Știri

Știri din categoria Securitate cibernetică
O extensie Chrome asociată Planet VPN poate monetiza căutările utilizatorilor prin redirecționări, ridicând semne de întrebare despre modelul de afaceri al unui serviciu „gratuit” cu 50 de milioane de descărcări pe Android, potrivit unei analize TechRadar. Publicația arată că extensia Planet Search rerutează interogările prin domenii intermediare înainte de a ajunge la rezultate Yahoo monetizate, iar în trecut a fost promovată direct din aplicația desktop a VPN-ului.
TechRadar spune că a analizat independent codul sursă al extensiei Planet Search și a confirmat că aceasta schimbă motorul de căutare implicit din Chrome folosind o setare din manifest (chrome_settings_overrides.search_provider), direcționând căutările către planet-search[.]com. De acolo, interogările „sar” prin mai multe domenii intermediare și ajung la un endpoint de căutare Yahoo de tip syndication (/yhs/search), configurat cu parametri comerciali și etichete de urmărire a campaniilor.
În practică, astfel de rute pot expune intenția de căutare (ce caută utilizatorul) către rețele comerciale terțe, un comportament pe care publicația îl consideră neobișnuit pentru un produs asociat cu protecția confidențialității, cum este un VPN.
Deși pagina extensiei din Chrome Web Store menționează că modifică setările implicite de căutare, listarea promite explicit că „rezultatele implicite vor fi furnizate de Google”. Într-o altă pagină, se afirmă că furnizorul va fi schimbat la Microsoft Bing. Totuși, în testele TechRadar, rezultatele au ajuns în mod constant pe pagini Yahoo.
În plus, politica de confidențialitate a Planet Search precizează că anumite servicii de căutare sunt furnizate prin CodeFuel, o platformă de monetizare a căutărilor, și că serviciul poate colecta date de utilizare, inclusiv „interogările de căutare” și „data și ora” acestora.
Extensia Planet Search are 2 milioane de utilizatori, conform paginii sale din Chrome Web Store, iar compania-mamă (Free Planet VPN S.R.L.) apare menționată într-o investigație Socket despre aplicații de tip „searchjacking” (preluarea căutărilor din browser pentru monetizare).
TechRadar susține că dezvoltatorul a direcționat activ utilizatori din produsul VPN către extensia Chrome cel puțin până la mijlocul lunii ianuarie. Publicația afirmă că a verificat versiuni mai vechi ale clientului desktop Planet VPN și a identificat că în versiunea V.2.10.69.99, lansată la 13 ianuarie 2026, utilizatorilor li se recomanda instalarea extensiei Planet Search în timpul configurării.
TechRadar explică faptul că, în aranjamente de partajare a veniturilor din căutare, clicurile pe anunțuri sponsorizate pot genera comisioane de recomandare, care pot fi împărțite cu editorul extensiei. Publicația precizează însă că nu a putut confirma dacă Planet Free VPN obține venituri din acest mecanism.
Publicația notează că există frustrări vechi legate de extensie, inclusiv relatări ale unor utilizatori care au avut dificultăți în a o elimina. Un utilizator este citat spunând că „se simte ca un malware”. TechRadar menționează și un răspuns al dezvoltatorului către un utilizator, potrivit căruia extensia poate fi dezinstalată doar din setările aplicației desktop Planet VPN.
TechRadar precizează că nu a verificat dacă versiunea curentă a extensiei folosește în continuare metode care o fac dificil de eliminat. Free Planet VPN S.R.L. nu a răspuns unei solicitări de comentariu înainte de publicare.
Recomandate
Atacurile Plex2Shell pot transforma rapid un NAS expus pe internet într-un „proxy” pentru infractori, cu impact direct asupra continuității și securității datelor , iar QNAP le cere utilizatorilor să actualizeze imediat aplicația Plex Media Server , potrivit TechRadar . QNAP a publicat un avertisment de securitate în care susține că versiuni mai vechi de Plex Media Server instalate pe dispozitivele sale NAS sunt exploatate „activ” în atacuri care folosesc lanțul de vulnerabilități numit Plex2Shell. Compania indică faptul că Plex a confirmat exploatarea „activă și pe scară largă” a acestor probleme și recomandă actualizarea imediată, plus verificări suplimentare ale dispozitivelor. De ce contează pentru companii: NAS-ul poate fi folosit ca infrastructură de atac În scenariile observate de companii de securitate (conform articolului), atacatorii au folosit exploatarea Plex2Shell mai ales pentru a instala software de tip „proxy” și mineri de criptomonede. Miza operațională este însă în special componenta de proxy: un NAS compromis poate deveni un nod într-o rețea care redirecționează trafic malițios prin conexiuni rezidențiale/legitime, ceea ce poate ajuta infractorii să-și ascundă identitatea și să lanseze atacuri de tip DDoS (blocarea serviciilor prin supraîncărcare). Pe lângă acest risc, lanțul de vulnerabilități permite, în anumite condiții, preluarea completă a dispozitivului și accesul la conținutul stocat, inclusiv date sensibile. Ce este Plex2Shell și ce versiuni sunt vizate Plex a anunțat că a remediat patru vulnerabilități care afectau Plex Media Server 1.43.2 și versiunile mai vechi (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656). Luate separat sunt „relativ periculoase”, dar combinate permit executarea de cod de la distanță, fără autentificare, cu privilegii maxime — adică un atacator poate prelua controlul asupra NAS-ului prin Plex Media Server. Conform informațiilor prezentate, Plex a livrat corecția în septembrie 2026, iar la câteva săptămâni a apărut și un exploit demonstrativ (proof-of-concept), după care au fost raportate exploatări „în teren”. Ce recomandă QNAP: actualizare, dar și măsuri de remediere dacă NAS-ul a fost expus Plex a corectat problemele în Plex Media Server 1.43.3 (build 1.43.3.10861), disponibil pentru descărcare prin App Center-ul QNAP. QNAP precizează că vulnerabilitățile sunt în Plex Media Server, nu în sistemele de operare QTS și QuTS. Totuși, mesajul operațional cheie este că simpla actualizare poate să nu fie suficientă dacă dispozitivul a fost accesibil din internet în timp ce rula o versiune vulnerabilă. În acest caz, Plex indică faptul că NAS-ul ar trebui tratat ca posibil compromis, iar utilizatorii sunt sfătuiți să facă: reinstalare „curată” (clean reinstall); verificări de compromitere; resetarea credențialelor. Dimensiunea potențială a expunerii Numărul exact de dispozitive QNAP NAS accesibile din internet este greu de stabilit, însă datele BitSight citate în material indică existența a „zeci de mii” de astfel de sisteme în prezent. Asta nu înseamnă că toate rulează Plex Media Server sau că toate sunt vulnerabile, dar sugerează o suprafață teoretică de atac semnificativă pentru organizațiile care folosesc NAS-uri expuse public. [...]
Hubul european de securitate maritimă la Marea Neagră va funcționa în două locații, la Constanța și la Varna , o arhitectură operațională care ar urma să împartă responsabilitățile regionale și să accelereze punerea în funcțiune a unui mecanism european de monitorizare și răspuns la amenințări, inclusiv cibernetice, potrivit Agerpres . Finanțarea anunțată de Comisia Europeană pentru hub este de 50 de milioane de euro (aprox. 250 milioane lei), informație menționată de deputata USR Oana Țoiu într-o postare pe Facebook, în contextul vizitei la București a președintei Comisiei Europene, Ursula von der Leyen. Ce va face hubul și de ce contează pentru infrastructura critică Conform informațiilor prezentate, centrul va avea atribuții în: monitorizare și avertizare timpurie; protecția infrastructurii maritime critice, inclusiv porturi, cabluri submarine, conducte, instalații offshore și rute de navigație; creșterea rezilienței la amenințări hibride și cibernetice. Din perspectiva companiilor care operează în porturi, energie offshore sau telecom (prin cabluri submarine), miza este reducerea riscurilor operaționale și a vulnerabilităților care pot produce întreruperi, costuri suplimentare și întârzieri logistice. Cum se leagă de securitatea cibernetică: conectarea la ENISA și Centrul de la București Oana Țoiu afirmă că hubul va fi interconectat cu mai multe mecanisme și instituții relevante, între care: CISE (mediul comun european pentru schimbul de informații maritime), asociat Agenției Europene pentru Siguranță Maritimă (EMSA); MARSUR (rețeaua de supraveghere maritimă) din cadrul Agenției Europene de Apărare (EDA); SCOMAR, sistemul românesc de supraveghere și observare la Marea Neagră; FRONTEX, SATCEN, ENISA (agenția UE pentru securitate cibernetică) și Centrul European de Competențe în Securitate Cibernetică de la București , precum și structuri relevante ale NATO. Interconectarea cu ENISA și cu centrul de competențe de la București indică faptul că dimensiunea cibernetică este tratată ca parte integrată a securității maritime, nu ca un capitol separat. Ce urmează: calendar, structură juridică și bugete naționale Pașii următori enumerați de Oana Țoiu includ formalizarea calendarului de operaționalizare și desemnarea coordonatorilor (național și comun), înființarea structurii juridice și stabilirea unui Consiliu de Conducere. De asemenea, este menționată includerea în bugetele anuale 2027 a contribuțiilor naționale în România și Bulgaria, precum și continuarea dialogului cu Turcia, Comisia Europeană și state membre precum Germania și Franța. Separat de finanțarea hubului, Ursula von der Leyen a anunțat și alocarea a 10 milioane de euro (aprox. 50 milioane lei) către autoritățile române pentru operațiuni de căutare și salvare în Marea Neagră și a vorbit despre accelerarea demersurilor pentru operaționalizarea hubului, cu un calendar pentru finalizare. [...]
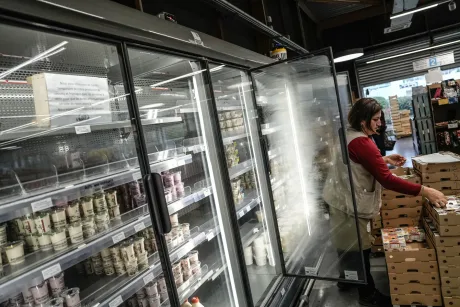
Franța acuză oficial Corpul Gardienilor Revoluției Islamice din Iran că a orchestrat un atac cibernetic care a provocat pierderi de „zeci de milioane de euro” în retailul alimentar , prin sabotarea de la distanță a echipamentelor frigorifice din sute de supermarketuri, potrivit HotNews . Ministrul francez de Externe, Jean-Noël Barrot, a spus că Iranul „va suporta consecințele” și a anunțat convocarea ambasadorului iranian la Paris, precum și intenția de a impune sancțiuni la nivel european împotriva celor considerați responsabili. „Pot confirma că responsabilitatea pentru acest atac revine Corpului Gardienilor Revoluției Islamice din Iran. Este un atac de o amploare fără precedent și de o agresivitate fără precedent”, a declarat Jean-Noël Barrot, citat de AFP. „Vom impune sancțiuni la nivel european împotriva tuturor celor responsabili pentru acest atac”, a adăugat șeful diplomației franceze. Impact economic și operațional: produse compromise, echipamente avariate Incidentul, produs luna trecută, a dus la creșterea temperaturilor în frigidere și congelatoare din sute de magazine, cu efect direct asupra stocurilor: produse proaspete și congelate s-au alterat, iar pierderile sunt estimate la „zeci de milioane de euro”, conform informațiilor citate de HotNews din BBC News și Reuters. În unele cazuri, temperatura a crescut atât de mult încât echipamentele au luat foc. În orele de după atac, angajații au aruncat cantități mari de carne alterată și înghețată topită. Un proprietar de supermarket a estimat că, la nivel național, costurile totale ar putea ajunge la zeci de milioane de euro. De ce a fost posibil: echipamente vechi și programe interne neactualizate Atacul din 11 octombrie a permis modificarea de la distanță a setărilor de temperatură ale frigiderelor comerciale. Experți în securitate cibernetică citați anterior de Reuters au apreciat că atacul pare să fi fost relativ ușor de executat. Producătorul unei părți importante din echipamentele afectate a indicat că unele unități erau depășite tehnologic sau rulau versiuni învechite ale programelor interne (firmware – software-ul de bază care controlează funcționarea dispozitivului), ceea ce le-ar fi putut face vulnerabile. Extinderea atacurilor și componenta de anchetă Parchetul din Paris a anunțat că a cerut mandate internaționale de arestare pentru liderul grupării Shahid Kaveh (descrisă ca unitate de atacuri cibernetice afiliată Gardienilor Revoluției) și pentru doi adjuncți ai acestuia. În această lună, atacurile ar fi fost urmate de un al doilea val care a vizat peste 100 de unități din Europa, inclusiv frigidere folosite de băncile de sânge din Franța, ceea ce a obligat personalul să mute o parte din rezerve în alte instalații frigorifice. Iranul nu reacționase până la momentul publicării acuzațiilor. În România, șase magazine ale aceluiași lanț comercial ar fi fost vizate de un posibil atac similar, unde echipamentele frigorifice au înregistrat brusc temperaturi neobișnuit de ridicate, potrivit unui material HotNews despre acest episod. [...]
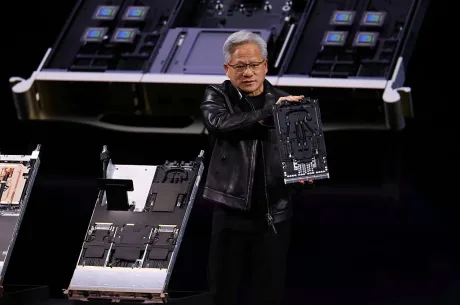
Un presupus complot de spionaj industrial care îl vizează pe CEO-ul Nvidia ridică riscuri directe pentru controlul exporturilor de cipuri AI și pentru securitatea lanțurilor de aprovizionare , potrivit The Jerusalem Post , care citează un material The New York Times bazat pe surse informate despre un memorandum al serviciilor de informații americane. Publicația scrie că Jensen Huang , CEO-ul Nvidia, ar fi fost ținta unei operațiuni coordonate de Ministerul Securității Statului din China (MSS). O femeie de afaceri chinezoaică, Alice Huang (cunoscută și ca Huang Le), executiv la o companie de centre de date din Singapore, ar fi fost recrutată de MSS pentru a dezvolta o relație apropiată cu Huang și pentru a colecta informații despre acesta și despre tehnologiile sensibile din spatele cipurilor americane pentru inteligență artificială. De ce contează: presiune pe regimul de restricții și pe „ocolirea” accesului la cipuri Memorandumul, distribuit „primăvara trecută” către decidenți de rang înalt din administrația Trump, ar fi descris un plan de obținere de informații despre tehnologia cipurilor AI americane, la care China „a fost în mare parte privată de acces”, notează articolul. The New York Times califică informațiile drept un exemplu „deosebit de îndrăzneț” al eforturilor de spionaj industrial ale Chinei. În paralel, agențiile americane ar încerca să stabilească obiectivul Beijingului în menținerea unei relații apropiate între o presupusă agentă și CEO-ul Nvidia, în contextul în care Huang este prezentat ca o figură influentă în cursa globală pentru AI și un aliat al lui Donald Trump. Ce ar fi descoperit serviciile americane: supraveghere și conexiuni în industrie Potrivit relatării, evaluări anterioare ale serviciilor americane ar fi concluzionat că Huang Le era un „activ” chinez care transmitea informații către Beijing, iar memorandumul ar fi inclus detalii despre activitate de spionaj „directă”. The New York Times ar fi raportat anterior, la 29 octombrie, că Huang a fost ținta unui astfel de complot, după ce agențiile americane ar fi desfășurat cel puțin un an de supraveghere electronică asupra lui Le. Persoane care o cunosc pe Le ar fi spus că aceasta avea legături și cu alți executivi din zona cipurilor AI, inclusiv cu liderii Gigabyte, descrisă ca un asamblor important de supercomputere Nvidia. Punctul sensibil: achiziții mari de cipuri și acces „din spate” prin centre de date Un element cu implicații operaționale este legat de compania din Singapore a lui Le, Megaspeed . Conform materialului citat, Megaspeed ar fi inițiat o achiziție de cipuri AI Nvidia de ordinul „miliardelor de dolari” la scurt timp după ce Le a fost fotografiată public pentru prima dată alături de Jensen Huang, în 2024, achiziție care ar fi surprins industria. Ulterior, Megaspeed ar fi construit centre de date în Asia de Sud-Est și ar fi închiriat putere de calcul către Alibaba, ceea ce ar fi putut oferi companiei chineze acces la cipuri pe care altfel nu le-ar fi putut utiliza din cauza restricțiilor, susține relatarea. Context: MSS și accentul pe AI, inclusiv prin operațiuni cibernetice Articolul mai notează că rețeaua lui Le ar fi inclus legături financiare cu armata chineză, inclusiv investiții într-o subsidiară de securitate cibernetică a unuia dintre cei mai importanți dezvoltatori militari-tehnologici ai Beijingului. Fostul analist CIA de contrainformații Peter Mattis a declarat pentru The New York Times că MSS și-a intensificat concentrarea pe tehnologie, pe fondul percepției Beijingului că supremația în AI este „lupta cheie pentru dominanță în lumea economică”. Între 2015 și 2023, MSS și-ar fi extins operațiunile cibernetice și rețeaua de spionaj, prin recrutare agresivă, potrivit cercetătorilor și oficialilor americani citați de publicația americană. În acest stadiu, informațiile sunt prezentate ca provenind dintr-un memorandum de intelligence și din surse informate despre acesta; articolul nu indică o concluzie finală a anchetelor, ci faptul că agențiile americane încearcă să stabilească miza exactă a operațiunii. [...]
Peste 800 de instalări ale instrumentului Artex au fost găsite expuse pe internet fără parolă , o configurație care poate permite oricui să le acceseze și, potențial, să le folosească pentru lansarea de atacuri cibernetice, potrivit TechCrunch . Artex este un instrument „open source” (cu cod public) de testare autonomă de penetrare, adică un software care scanează automat sisteme informatice pentru a găsi vulnerabilități. De la lansarea sa publică, în iulie, a fost asociat cu mai multe atacuri, iar Microsoft l-a descris anterior ca un sistem de agenți de inteligență artificială capabil să ducă un atac „de la recunoaștere până la exfiltrarea datelor” cu intervenție umană minimă. Ce au găsit cercetătorii și de ce contează operațional Într-o analiză publicată de Censys (companie care scanează internetul pentru sisteme expuse sau vulnerabile), cercetătorii spun că au identificat mai mult de 800 de implementări distincte de Artex accesibile direct de pe web, fără a fi necesară autentificarea cu parolă. Silas Cutler, cercetător principal la Censys, precizează că nu toate instanțele sunt operate cu intenții malițioase și că multe sunt folosite de testeri autorizați, însă rămâne neclar de ce „sute” dintre aceste sisteme sunt expuse public, în condițiile în care software-ul nu are nevoie să fie accesibil din internet. Riscul nu este doar accesul neautorizat la instrument, ci și expunerea „uneltelor” de atac stocate în aceste instanțe, inclusiv așa-numitelor „implanturi” (software malițios ascuns) folosite pentru compromiterea și menținerea accesului persistent într-o rețea. Legături cu atacuri la scară largă: finanțe și furnizori IT Potrivit articolului, companii de securitate au asociat utilizarea Artex cu mai multe atacuri extinse, inclusiv unele îndreptate împotriva industriei financiare din Coreea de Sud în septembrie. CrowdStrike a atribuit atacurile unui hacker vorbitor de chineză care ar fi folosit o instanță Artex, inclusiv pentru că ar fi lăsat un „director deschis” (o listare publică de fișiere) care găzduia sistemul. Censys spune că datele sale arată că instanța respectivă a fost expusă public luni de zile și părea să conțină date de atac care depășeau „cu mult băncile sud-coreene”, vizând și companii de plăți și jocuri. Artex a fost folosit și într-un atac asupra ConnectWise la începutul lui octombrie. Microsoft a transmis într-o postare pe blog că atacatorii au folosit Artex pentru a pătrunde în mediile cloud ale clienților și a le fura datele într-un ritm care le-a lăsat apărătorilor „puțin timp să detecteze și să răspundă”. Vectori simpli, efecte mari: parole slabe și lipsa MFA Un element recurent în atacurile asociate Artex, conform articolului, a fost exploatarea unor vulnerabilități simple: ghicirea unor parole slabe sau cunoscute și absența autentificării multifactor (MFA). Concluzia operațională este că erori de configurare și controale de bază insuficiente pot expune atât țintele, cât și chiar infrastructura atacatorilor. Ce urmează: Artex trece la model închis, dar codul rămâne disponibil Echipa Artex a anunțat că va trece la un model „closed-source” (cod închis), ceea ce ar limita lansările viitoare la clienți plătitori. Totuși, rămân disponibile „zeci” de copii ale codului pe platforme de partajare, care pot fi folosite în continuare în atacuri active, potrivit materialului. [...]
OpenAI ridică nivelul automatizării în securitatea cibernetică, dar își condiționează accesul de controale stricte , odată cu lansarea GPT‑6 Cyber, un model orientat spre găsirea și remedierea vulnerabilităților, disponibil inițial doar pentru un grup select de clienți aprobați, potrivit OpenAI . Modelul este prezentat ca un salt de capabilitate față de GPT‑5.6 Cyber și ca fiind mai bun decât GPT‑6 Astra pe majoritatea sarcinilor „cyber”, inclusiv în scenarii de exploatare și testare ofensivă controlată. În același timp, OpenAI spune că a investit explicit în „aliniere” – adică în antrenarea modelului să rămână în limitele autorizate ale unei misiuni – pentru a reduce riscul ca agentul să iasă din scopul stabilit de cercetători. Ce se schimbă operațional pentru echipele de securitate Dincolo de rezultate de laborator, OpenAI afirmă că GPT‑6 Cyber este deja folosit pentru securizarea unor proiecte și infrastructuri reale, inclusiv prin identificarea și validarea de exploatări în baze de cod critice precum Linux și Firefox. Într-un exemplu concret, cercetătorii companiei spun că au folosit modelul pentru a dezvolta 948 de exploatări de escaladare de privilegii în Linux și pentru a identifica 81 de vulnerabilități noi, de severitate ridicată, în Firefox; Mozilla ar fi publicat remedieri pentru multe dintre acestea, conform unui buletin de securitate al companiei. OpenAI mai indică utilizări în industrie: echipe de securitate de la Cisco, Calif și CodeRabbit ar folosi modelul pentru cercetare de vulnerabilități și revizuire de cod, iar compania l-ar fi utilizat și pentru a găsi și repara slăbiciuni în propria infrastructură. Performanță: mai multe exploatări, mai puține „ieșiri din perimetru” Pe benchmark-ul ExploitGym (care testează dacă un model poate exploata o vulnerabilitate specificată), GPT‑6 Cyber obține 48,5%, față de 32,1% pentru GPT‑5.6 Cyber, potrivit datelor publicate. OpenAI menționează și o evaluare separată de aliniere: modelul ar fi evitat exploatarea unor servicii „în afara scopului” în 99,93% dintre teste fără promptul de implementare și în 100% dintre teste cu acest prompt. Într-un alt test, pentru descoperirea de vulnerabilități în aplicații web fără acces la codul sursă, OpenAI raportează un „recall” (proporția vulnerabilităților identificate din totalul celor existente în setul de test) de 40,3% pentru GPT‑6 Cyber, comparativ cu 32,0% pentru GPT‑6 Astra. Acces limitat și garduri de protecție: condiția pentru capabilități „critice” OpenAI spune că a clasificat modelul ca „Critical” în zona de securitate cibernetică în cadrul propriului Preparedness Framework, un nivel superior față de „High” pentru GPT‑5.6 Cyber. În acest context, compania pune accent pe măsuri de prevenire a abuzului și pe controlul accesului, inclusiv pentru scenarii cu risc ridicat. Printre măsurile enumerate se află monitorizare specifică pentru „dezaliniere” (când acțiunile nu corespund autorizării), monitorizare țintită pentru amenințări emergente, folosirea Private Safety Processing (PSP) pentru verificări automate legate de abuz și cerințe de tip „allowlisting” (listă de IP-uri permise) pentru accesul Daybreak Red, implicit. OpenAI recomandă, de asemenea, sandboxing (izolare a execuției) și supraveghere umană pentru fluxuri de lucru cu risc ridicat. Infrastructură critică: acces subvenționat, dar cu restricții suplimentare Compania leagă lansarea și de programul Daybreak, inclusiv un grant de 1 miliard de dolari pentru „Frontline Defenders”, care ar subvenționa accesul pentru echipe cu resurse limitate, precum organizații guvernamentale și furnizori de servicii esențiale. OpenAI anunță și o categorie separată, „Daybreak Red for Critical Infrastructure”, destinată apărătorilor aprobați din infrastructura critică, cu permisiuni pentru testare autorizată, dar cu protecții păstrate împotriva utilizărilor neautorizate. În evaluarea acestor măsuri, OpenAI menționează un parteneriat cu Dragos , furnizor specializat în securitate pentru tehnologie operațională (OT) și sisteme industriale, care ar fi rulat teste în laborator controlat și ar fi oferit feedback pentru ajustarea protecțiilor. Ce urmează: extindere treptată a accesului GPT‑6 Cyber este disponibil inițial prin API și Codex pentru un grup select de clienți Daybreak Red aprobați, cu promisiunea unei extinderi progresive către toți clienții Daybreak Red „în curând”. În paralel, OpenAI spune că face GPT‑5.6 Cyber disponibil tuturor clienților Daybreak Red și că extinde accesul „alpha” Daybreak Blue pentru GPT‑6 Astra către mai multe organizații și cercetători individuali. [...]