Știri

Știri din categoria Securitate cibernetică
OpenAI ridică nivelul automatizării în securitatea cibernetică, dar își condiționează accesul de controale stricte, odată cu lansarea GPT‑6 Cyber, un model orientat spre găsirea și remedierea vulnerabilităților, disponibil inițial doar pentru un grup select de clienți aprobați, potrivit OpenAI.
Modelul este prezentat ca un salt de capabilitate față de GPT‑5.6 Cyber și ca fiind mai bun decât GPT‑6 Astra pe majoritatea sarcinilor „cyber”, inclusiv în scenarii de exploatare și testare ofensivă controlată. În același timp, OpenAI spune că a investit explicit în „aliniere” – adică în antrenarea modelului să rămână în limitele autorizate ale unei misiuni – pentru a reduce riscul ca agentul să iasă din scopul stabilit de cercetători.
Dincolo de rezultate de laborator, OpenAI afirmă că GPT‑6 Cyber este deja folosit pentru securizarea unor proiecte și infrastructuri reale, inclusiv prin identificarea și validarea de exploatări în baze de cod critice precum Linux și Firefox. Într-un exemplu concret, cercetătorii companiei spun că au folosit modelul pentru a dezvolta 948 de exploatări de escaladare de privilegii în Linux și pentru a identifica 81 de vulnerabilități noi, de severitate ridicată, în Firefox; Mozilla ar fi publicat remedieri pentru multe dintre acestea, conform unui buletin de securitate al companiei.
OpenAI mai indică utilizări în industrie: echipe de securitate de la Cisco, Calif și CodeRabbit ar folosi modelul pentru cercetare de vulnerabilități și revizuire de cod, iar compania l-ar fi utilizat și pentru a găsi și repara slăbiciuni în propria infrastructură.
Pe benchmark-ul ExploitGym (care testează dacă un model poate exploata o vulnerabilitate specificată), GPT‑6 Cyber obține 48,5%, față de 32,1% pentru GPT‑5.6 Cyber, potrivit datelor publicate. OpenAI menționează și o evaluare separată de aliniere: modelul ar fi evitat exploatarea unor servicii „în afara scopului” în 99,93% dintre teste fără promptul de implementare și în 100% dintre teste cu acest prompt.
Într-un alt test, pentru descoperirea de vulnerabilități în aplicații web fără acces la codul sursă, OpenAI raportează un „recall” (proporția vulnerabilităților identificate din totalul celor existente în setul de test) de 40,3% pentru GPT‑6 Cyber, comparativ cu 32,0% pentru GPT‑6 Astra.
OpenAI spune că a clasificat modelul ca „Critical” în zona de securitate cibernetică în cadrul propriului Preparedness Framework, un nivel superior față de „High” pentru GPT‑5.6 Cyber. În acest context, compania pune accent pe măsuri de prevenire a abuzului și pe controlul accesului, inclusiv pentru scenarii cu risc ridicat.
Printre măsurile enumerate se află monitorizare specifică pentru „dezaliniere” (când acțiunile nu corespund autorizării), monitorizare țintită pentru amenințări emergente, folosirea Private Safety Processing (PSP) pentru verificări automate legate de abuz și cerințe de tip „allowlisting” (listă de IP-uri permise) pentru accesul Daybreak Red, implicit.
OpenAI recomandă, de asemenea, sandboxing (izolare a execuției) și supraveghere umană pentru fluxuri de lucru cu risc ridicat.
Compania leagă lansarea și de programul Daybreak, inclusiv un grant de 1 miliard de dolari pentru „Frontline Defenders”, care ar subvenționa accesul pentru echipe cu resurse limitate, precum organizații guvernamentale și furnizori de servicii esențiale. OpenAI anunță și o categorie separată, „Daybreak Red for Critical Infrastructure”, destinată apărătorilor aprobați din infrastructura critică, cu permisiuni pentru testare autorizată, dar cu protecții păstrate împotriva utilizărilor neautorizate.
În evaluarea acestor măsuri, OpenAI menționează un parteneriat cu Dragos, furnizor specializat în securitate pentru tehnologie operațională (OT) și sisteme industriale, care ar fi rulat teste în laborator controlat și ar fi oferit feedback pentru ajustarea protecțiilor.
GPT‑6 Cyber este disponibil inițial prin API și Codex pentru un grup select de clienți Daybreak Red aprobați, cu promisiunea unei extinderi progresive către toți clienții Daybreak Red „în curând”. În paralel, OpenAI spune că face GPT‑5.6 Cyber disponibil tuturor clienților Daybreak Red și că extinde accesul „alpha” Daybreak Blue pentru GPT‑6 Astra către mai multe organizații și cercetători individuali.
Recomandate
CodeRabbit își extinde analiza de securitate dincolo de modificările punctuale dintr-un pull request , folosind GPT‑6.1 Sol pentru a corela comportamente între fișiere și componente în baze de cod complexe, potrivit OpenAI . Miza operațională este reducerea „unghiurilor moarte” din revizuirea codului, acolo unde o schimbare aparent minoră poate afecta biblioteci comune, dependențe și mecanisme de protecție din alte zone ale aplicației. Modelul GPT‑6.1 Sol este folosit ca model principal în „agentul de securitate” al CodeRabbit, cu rolul de a extinde revizuirea dincolo de diferențele (diff) dintr-un singur set de modificări. Conform descrierii, Sol ajută la conectarea efectelor unei schimbări între fișiere și componente, pentru a scoate la iveală potențiale probleme de securitate care altfel ar putea trece neobservate. Un element important pentru echipele de inginerie și securitate este poziționarea produsului față de instrumentele existente: revizuirea CodeRabbit este „independentă de agentul care a scris codul” și „completează scanerele consacrate”, iar sistemul mai folosește și alte modele avansate și instrumente de securitate. OpenAI nu oferă însă în material detalii despre rate de detecție, comparații cantitative sau metodologii de evaluare. Cum este folosit Sol în fluxul de lucru Integrarea este descrisă pe mai multe niveluri, în funcție de profunzimea investigației: Pull-request review : Sol analizează schimbările pe măsură ce dezvoltatorii lucrează, în timpul revizuirii unui pull request. Deep Scan : suportă investigații mai ample la nivel de depozit (repository), inclusiv dependențe și interacțiuni între componente. CodeRabbit Secure : extinde investigația către depozite conectate (de exemplu, o bibliotecă de autentificare partajată), pentru a evalua cum o slăbiciune poate afecta un sistem mai larg. De la identificare la remediere, cu „omul în control” OpenAI notează că CodeRabbit folosește GPT‑6.1 Sol pentru a semnala probleme legate de securitate în „mii de depozite și organizații”, iar constatările sunt introduse în fluxurile de pull request pe care dezvoltatorii le folosesc deja pentru revizuire și îmbunătățire. Componenta „Secure” leagă investigația de remediere: pentru constatările selectate de utilizator, sistemul poate încerca verificarea exploatării într-un „sandbox” izolat, fără a testa sisteme de producție. Pentru anumite tipuri de probleme, poate și redacta un pull request cu o propunere de fix, care rămâne de revizuit și aprobat de o persoană. Materialul insistă că responsabilitatea finală rămâne la oameni: revizorii umani decid ce schimbări sunt livrate în producție. Linkuri menționate în sursă Detalii despre GPT‑6.1 Sol: https://openai.com/index/introducing-gpt-6-1-sol/ Detalii despre CodeRabbit Secure: https://www.coderabbit.ai/security [...]
Cloudflare își mută managementul vulnerabilităților spre „apărare la marginea rețelei” (edge) cu ajutorul modelelor OpenAI , într-un serviciu aflat în acces timpuriu care promite să lege direct descoperirea unei probleme în cod de semnalele din producție și de măsuri concrete de reducere a expunerii, potrivit OpenAI . Miza operațională este reducerea timpului pierdut de echipele de securitate în trierea alertelor și accelerarea trecerii de la „am găsit o vulnerabilitate” la „am aplicat o protecție”. Ce lansează Cloudflare și cum funcționează Serviciul se numește „ Vulnerability Discovery and Remediation ” și este oferit în regim de early access prin Cloudflare Managed Defense. Conform descrierii, Cloudflare combină modele OpenAI accesate prin Daybreak cu propria rețea globală și cu „context de amenințări” (threat context) pentru a investiga cod și a evalua potențiale vulnerabilități. Diferența pe care o urmărește Cloudflare este conectarea unei vulnerabilități din cod cu realitatea din producție: dacă ruta afectată este activă, dacă primește trafic suspect și dacă există deja controale de securitate care o protejează. Aceste semnale ar trebui să ajute la prioritizarea investigațiilor. În fluxul descris, serviciul: analizează cod „autorizat de client” pentru a identifica vulnerabilități potențiale și a verifica dovezile din spatele fiecărei constatări; pregătește propuneri de patch-uri (corecții în cod) și, unde este cazul, reguli personalizate de Web Application Firewall (WAF – filtru de securitate pentru aplicații web) pentru a reduce expunerea până la aplicarea unui fix; rulează verificări automate pe propuneri, iar echipa Cloudflare le revizuiește înainte de a le trimite clienților, care păstrează controlul asupra modificărilor implementate. De ce contează pentru companii: triere mai rapidă și protecții temporare OpenAI notează că echipele de securitate se confruntă cu un flux constant de informații despre vulnerabilități și alerte, iar trierea manuală consumă timp și capacitate. Abordarea Cloudflare încearcă să reducă această presiune prin: mai mult „context” din trafic și semnale de securitate, pentru a decide ce merită investigat primul; măsuri de protecție la nivel de edge (de exemplu, reguli WAF) care pot limita expunerea înainte ca echipele de dezvoltare să finalizeze corecțiile. În esență, produsul este poziționat ca o punte între descoperirea vulnerabilităților și apărarea efectivă, cu pași intermediari „gata de evaluat” de client. Rolul Codex în ingineria Cloudflare și un reper de cost În paralel, Codex este folosit pe scară largă în organizația de inginerie a Cloudflare pentru creșterea productivității și îmbunătățirea calității codului, potrivit lui Mark Anderson, President of Revenue, Cloudflare. Acesta susține că „100%” dintre dezvoltatorii companiei folosesc Codex. Anderson oferă și un exemplu concret: o echipă de patru dezvoltatori ar fi refăcut un produs în trei zile, ar fi făcut rollout și testare, cu un cost de 1.100 dolari (aprox. 5.000 lei) pe tokeni, estimând că altfel ar fi fost nevoie de luni de lucru și „poate de 10 ori mai mulți dezvoltatori”. „Frumusețea automatizării pe care o oferă Daybreak și Codex este că poți atribui mașinilor munca de rutină, astfel încât oamenii să-și exercite judecata asupra celor mai importante decizii de inginerie și securitate.” Ce urmează Materialul indică faptul că „Vulnerability Discovery and Remediation” este în acces timpuriu, fără a detalia calendarul unei disponibilități generale sau condițiile comerciale. Direcția este însă explicită: integrarea modelelor AI în procesele de inginerie și securitate, astfel încât analiza codului, semnalele din producție și acțiunile propuse (protecții și patch-uri) să fie legate într-un flux unic, în care clientul decide ce implementează. [...]
Peste 800 de instalări ale instrumentului Artex au fost găsite expuse pe internet fără parolă , o configurație care poate permite oricui să le acceseze și, potențial, să le folosească pentru lansarea de atacuri cibernetice, potrivit TechCrunch . Artex este un instrument „open source” (cu cod public) de testare autonomă de penetrare, adică un software care scanează automat sisteme informatice pentru a găsi vulnerabilități. De la lansarea sa publică, în iulie, a fost asociat cu mai multe atacuri, iar Microsoft l-a descris anterior ca un sistem de agenți de inteligență artificială capabil să ducă un atac „de la recunoaștere până la exfiltrarea datelor” cu intervenție umană minimă. Ce au găsit cercetătorii și de ce contează operațional Într-o analiză publicată de Censys (companie care scanează internetul pentru sisteme expuse sau vulnerabile), cercetătorii spun că au identificat mai mult de 800 de implementări distincte de Artex accesibile direct de pe web, fără a fi necesară autentificarea cu parolă. Silas Cutler, cercetător principal la Censys, precizează că nu toate instanțele sunt operate cu intenții malițioase și că multe sunt folosite de testeri autorizați, însă rămâne neclar de ce „sute” dintre aceste sisteme sunt expuse public, în condițiile în care software-ul nu are nevoie să fie accesibil din internet. Riscul nu este doar accesul neautorizat la instrument, ci și expunerea „uneltelor” de atac stocate în aceste instanțe, inclusiv așa-numitelor „implanturi” (software malițios ascuns) folosite pentru compromiterea și menținerea accesului persistent într-o rețea. Legături cu atacuri la scară largă: finanțe și furnizori IT Potrivit articolului, companii de securitate au asociat utilizarea Artex cu mai multe atacuri extinse, inclusiv unele îndreptate împotriva industriei financiare din Coreea de Sud în septembrie. CrowdStrike a atribuit atacurile unui hacker vorbitor de chineză care ar fi folosit o instanță Artex, inclusiv pentru că ar fi lăsat un „director deschis” (o listare publică de fișiere) care găzduia sistemul. Censys spune că datele sale arată că instanța respectivă a fost expusă public luni de zile și părea să conțină date de atac care depășeau „cu mult băncile sud-coreene”, vizând și companii de plăți și jocuri. Artex a fost folosit și într-un atac asupra ConnectWise la începutul lui octombrie. Microsoft a transmis într-o postare pe blog că atacatorii au folosit Artex pentru a pătrunde în mediile cloud ale clienților și a le fura datele într-un ritm care le-a lăsat apărătorilor „puțin timp să detecteze și să răspundă”. Vectori simpli, efecte mari: parole slabe și lipsa MFA Un element recurent în atacurile asociate Artex, conform articolului, a fost exploatarea unor vulnerabilități simple: ghicirea unor parole slabe sau cunoscute și absența autentificării multifactor (MFA). Concluzia operațională este că erori de configurare și controale de bază insuficiente pot expune atât țintele, cât și chiar infrastructura atacatorilor. Ce urmează: Artex trece la model închis, dar codul rămâne disponibil Echipa Artex a anunțat că va trece la un model „closed-source” (cod închis), ceea ce ar limita lansările viitoare la clienți plătitori. Totuși, rămân disponibile „zeci” de copii ale codului pe platforme de partajare, care pot fi folosite în continuare în atacuri active, potrivit materialului. [...]
O campanie atribuită APT29 a compromis telefoane Android printr-o combinație de vulnerabilități din Chrome și din driverul GPU Adreno , ceea ce ridică miza pentru companiile și instituțiile care se bazează pe actualizări la timp ale browserului și ale patch-urilor de securitate, potrivit Android Authority . Atacul, descris de cercetătorii de la Sekoia , a pornit de la simpla accesare a unei pagini web infectate într-o versiune mai veche de Chrome pe Android. Nu era nevoie ca victima să dea click pe un link, să instaleze o aplicație sau să acorde permisiuni: deschiderea paginii era suficientă pentru compromitere, în condițiile unei versiuni vulnerabile. Cum a funcționat lanțul de exploatare și cine a fost expus Conform raportului Sekoia, atacul a rulat în etape. Mai întâi, exploata o vulnerabilitate din Chrome (CVE-2026-3910) pentru a executa cod în browser. Apoi, folosea o a doua breșă (CVE-2025-27038) din driverul GPU Qualcomm Adreno pentru a ieși din „sandbox”-ul (mecanismul de izolare) Chrome și a obține acces mai profund la telefon. Pentru că GPU-urile Adreno se găsesc în cipurile Snapdragon, dispozitivele cu procesoare Qualcomm au fost cele afectate. Campania a vizat Chrome pe Android în versiunile 139–145, sărind versiunea 143 din motive pe care Sekoia spune că nu le poate explica. Ce date au fost urmărite: cookie-uri, parole salvate și Wi‑Fi După compromitere, atacatorii instalau un malware pe care Sekoia îl numește AndroSnitch. Acesta copia: cookie-urile din Chrome; datele de autentificare salvate; istoricul de navigare; fișierul de configurare Wi‑Fi salvat pe telefon (care include parolele rețelelor folosite). Sekoia notează că furtul de cookie-uri este deosebit de valoros, deoarece poate permite accesul în conturi deja autentificate. Un detaliu neobișnuit: exploit-ul pentru Android era programat să se oprească dacă detecta un Samsung Galaxy S25 Ultra. Raportul nu indică alte modele sau versiuni de Android vizate explicit. Distribuția atacului și atribuirea către APT29 Victimele ar fi fost atinse prin mai multe canale: injectare de cod malițios în site-uri legitime, clonarea unor site-uri reale și compromiterea unui serviciu ucrainean de analiză web folosit de mii de site-uri (în principal ucrainene) între 27 august și 3 septembrie. Paginile foloseau un script care „profila” dispozitivul vizitatorului și livra exploit-ul potrivit. Sekoia leagă campania de APT29, un grup asociat serviciului rus de informații externe. Țintele sugerate de investigație ar indica un interes pentru diplomați și persoane conectate la războiul din Ucraina, nu pentru utilizatori obișnuiți. Au fost vizate și iPhone-uri, prin lanțuri de exploatare separate, potrivit aceleiași analize. De ce contează pentru utilizatori și organizații: fereastra de risc e „update-ul întârziat” Partea favorabilă este că, potrivit Sekoia, toate vulnerabilitățile folosite fuseseră deja remediate înainte ca atacurile să înceapă. Riscul major a apărut pentru dispozitivele care rulau versiuni învechite de Chrome și nu aveau la zi actualizările lunare de securitate (prin care vin și remedieri pentru driverele GPU Qualcomm). Pentru protecție, recomandarea din material este actualizarea Chrome din Play Store și verificarea versiunii din „Settings > About Chrome”, precum și instalarea celor mai recente patch-uri de securitate ale telefonului. [...]
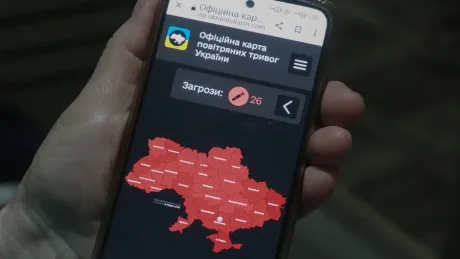
Atacurile asupra aplicațiilor de alertă publică din Ucraina și Rusia arată cât de fragilă rămâne infrastructura civilă digitală chiar și după un armistițiu local , potrivit Mediafax . În interval de câteva ore, ambele părți au raportat compromiterea unor aplicații folosite pentru avertizări către populație, inclusiv prin distribuirea de informații false. Ce s-a întâmplat în Rusia: „atac cibernetic masiv” și informații false Ministerul Situațiilor de Urgență din Rusia a anunțat luni că aplicația sa mobilă, utilizată pentru alerte privind atacuri cu drone ucrainene și alte amenințări, a fost ținta unui „atac cibernetic masiv”, potrivit Le Figaro, citat de Mediafax. Într-un mesaj publicat pe Telegram, instituția a susținut că atacul a permis autorilor să „răspândească informații false publicului” și a precizat că lucrează la remedierea vulnerabilităților și la restabilirea funcționării normale a aplicației. Ce a raportat Ucraina: alerte neobișnuite și mesaje în limba rusă Cu câteva ore înainte, Forțele Aeriene Ucrainene au transmis că aplicația oficială folosită la nivel național pentru alerte în timp real privind amenințările de atac aerian rusesc a fost atacată prin hacking. Rusia nu a indicat imediat cine ar fi responsabil pentru atacul asupra aplicației sale. În schimb, Centrul Ucrainean pentru Comunicații Strategice (Spravdi) a atribuit Rusiei atacul asupra aplicației ucrainene și a invocat apariția unor alerte neobișnuite, inclusiv un mesaj în limba rusă care menționa „Orechnik”, descris ca o rachetă rusească. „Acest lucru este evident prin apariția mai multor alerte neobișnuite. În plus, un mesaj în limba rusă menționează «Orechnik», o rachetă rusească.” Spravdi a mai indicat că în aplicație au apărut mesaje care includeau rapoarte despre o presupusă amenințare de radiații nucleare și amenințări chimice. Context: atacurile au venit după expirarea unui armistițiu local Episodul are loc după expirarea, duminică seara, a unui armistițiu de șase zile la Olechky , pe linia frontului din regiunea Herson. Încetarea ostilităților a permis evacuarea locuitorilor din oraș, într-o zonă descrisă ca având acces minat și fiind sub foc încrucișat al dronelor. Mediafax notează că acesta ar fi cel mai lung armistițiu de la începutul invaziei ruse la scară largă, în februarie 2022, iar nici Kievul, nici Moscova nu au raportat încălcări ale acordului în această perioadă. De ce contează: risc operațional direct pentru populație Atacurile descrise vizează canale digitale folosite pentru avertizare rapidă, iar compromiterea lor poate produce efecte imediate: de la perturbarea accesului la alerte până la inducerea în eroare a populației prin mesaje false. În informațiile disponibile în material nu sunt menționate durata întreruperilor, amploarea exactă a impactului sau cine ar fi autorii confirmați ai atacurilor. [...]
SRI și TSA au semnat un memorandum care extinde schimbul de informații pentru securitatea aviației civile , un pas cu impact operațional direct asupra modului în care România și SUA își coordonează prevenția și răspunsul la riscuri ce pot afecta transportul aerian, potrivit Mediafax . Documentul a fost încheiat luni, 2 noiembrie, la București, între Serviciul Român de Informații și Transportation Security Administration (TSA), agenție aflată în subordinea Departamentului de Securitate Națională al SUA, cu misiunea de a proteja sistemul național de transport. Memorandumul permite cooperarea și schimbul de informații relevante pentru securitatea aviației civile în ambele state. Din partea TSA, memorandumului i-a fost aplicată semnătura de ambasadorul SUA la București, Darryl Nirenberg, iar din partea SRI de directorul interimar, generalul Răzvan Ionescu . Ce se schimbă operațional În comunicarea citată de Mediafax, generalul Răzvan Ionescu indică faptul că relația cu agențiile americane este importantă nu doar pentru schimbul de informații, ci și pentru activități comune pe mai multe paliere: operațional; analitic; pregătire. „Relația SRI cu agențiile SUA este deosebit de valoroasă pentru noi, din perspectiva schimbului de informații și a derulării de activități comune, în plan operațional, analitic și de pregătire”, a declarat generalul Răzvan Ionescu. Acesta a adăugat că relația dintre instituții „ne inspiră și ne obligă să menținem un nivel înalt de calitate și profesionalism”. Mesajul părții americane Ambasadorul SUA la București, Darryl Nirenberg, a spus că documentul „aprofundează schimbul de experiență și de bune practici” și consolidează cooperarea bilaterală în zona de securitate aviatică. „Statele Unite și România continuă să promoveze împreună securitatea aviatică. Acest Memorandum consolidează cooperarea dintre țările noastre, aprofundează schimbul de experiență și de bune practici”, a declarat Darryl Nirenberg. Potrivit acestuia, memorandumul „intensifică angajamentul nostru comun față de siguranța călătorilor noștri”. Ce rămâne neclar din informațiile publice Materialul nu oferă detalii despre durata memorandumului, mecanismele concrete de implementare sau tipurile de informații vizate în schimbul bilateral, astfel că amploarea efectelor practice va depinde de modul în care prevederile vor fi aplicate în activitățile curente ale celor două instituții. [...]