Știri

Știri din categoria Securitate cibernetică
Atacurile Plex2Shell pot transforma rapid un NAS expus pe internet într-un „proxy” pentru infractori, cu impact direct asupra continuității și securității datelor, iar QNAP le cere utilizatorilor să actualizeze imediat aplicația Plex Media Server, potrivit TechRadar.
QNAP a publicat un avertisment de securitate în care susține că versiuni mai vechi de Plex Media Server instalate pe dispozitivele sale NAS sunt exploatate „activ” în atacuri care folosesc lanțul de vulnerabilități numit Plex2Shell. Compania indică faptul că Plex a confirmat exploatarea „activă și pe scară largă” a acestor probleme și recomandă actualizarea imediată, plus verificări suplimentare ale dispozitivelor.
În scenariile observate de companii de securitate (conform articolului), atacatorii au folosit exploatarea Plex2Shell mai ales pentru a instala software de tip „proxy” și mineri de criptomonede. Miza operațională este însă în special componenta de proxy: un NAS compromis poate deveni un nod într-o rețea care redirecționează trafic malițios prin conexiuni rezidențiale/legitime, ceea ce poate ajuta infractorii să-și ascundă identitatea și să lanseze atacuri de tip DDoS (blocarea serviciilor prin supraîncărcare).
Pe lângă acest risc, lanțul de vulnerabilități permite, în anumite condiții, preluarea completă a dispozitivului și accesul la conținutul stocat, inclusiv date sensibile.
Plex a anunțat că a remediat patru vulnerabilități care afectau Plex Media Server 1.43.2 și versiunile mai vechi (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656). Luate separat sunt „relativ periculoase”, dar combinate permit executarea de cod de la distanță, fără autentificare, cu privilegii maxime — adică un atacator poate prelua controlul asupra NAS-ului prin Plex Media Server.
Conform informațiilor prezentate, Plex a livrat corecția în septembrie 2026, iar la câteva săptămâni a apărut și un exploit demonstrativ (proof-of-concept), după care au fost raportate exploatări „în teren”.
Plex a corectat problemele în Plex Media Server 1.43.3 (build 1.43.3.10861), disponibil pentru descărcare prin App Center-ul QNAP. QNAP precizează că vulnerabilitățile sunt în Plex Media Server, nu în sistemele de operare QTS și QuTS.
Totuși, mesajul operațional cheie este că simpla actualizare poate să nu fie suficientă dacă dispozitivul a fost accesibil din internet în timp ce rula o versiune vulnerabilă. În acest caz, Plex indică faptul că NAS-ul ar trebui tratat ca posibil compromis, iar utilizatorii sunt sfătuiți să facă:
Numărul exact de dispozitive QNAP NAS accesibile din internet este greu de stabilit, însă datele BitSight citate în material indică existența a „zeci de mii” de astfel de sisteme în prezent. Asta nu înseamnă că toate rulează Plex Media Server sau că toate sunt vulnerabile, dar sugerează o suprafață teoretică de atac semnificativă pentru organizațiile care folosesc NAS-uri expuse public.
Recomandate
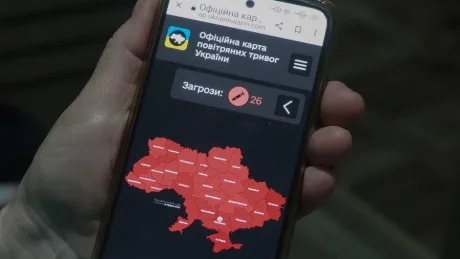
Atacurile cibernetice asupra aplicațiilor oficiale de alertare au generat alerte nucleare false în Ucraina și Rusia , un tip de incident care poate compromite încrederea publică în sistemele de avertizare și poate amplifica riscurile operaționale în situații reale de criză, potrivit Biziday . Duminică seara, la ora 22:47, aplicația ucraineană oficială Air Alert a emis avertismente privind o amenințare cu radiații, urmate de o amenințare chimică la adresa Kievului. În aplicație au apărut și mesaje despre lupte stradale și atacuri cu rachete în toată Ucraina, inclusiv un text în limba rusă care anunța o „alertă nucleară” la nivel național. Forțele Aeriene ale Ucrainei au transmis rapid că alerta este falsă și că „persoane neautorizate au intervenit în funcționarea aplicației”, precizând că echipa tehnică lucrează la restaurarea funcționării și cerând scuze publicului. La aproximativ două ore, aplicația mobilă a Ministerului Situațiilor de Urgență din Rusia a trimis, la rândul ei, o notificare generală pe teritoriul Federației Ruse, susținând că Ucraina ar fi lansat drone P1-SUN cu focoase nucleare și că populația ar trebui să se adăpostească în subteran cu provizii pentru trei săptămâni. În realitate, P1-SUN sunt descrise ca drone mici, antiaeriene, cu rază de până la 17 km. Ministerul rus pentru Situații de Urgență a comunicat că aplicația sa „a fost supusă unui atac cibernetic masiv”, în urma căruia atacatorii au reușit să transmită informații false populației. Informațiile sunt atribuite de Biziday unei relatări BBC, disponibilă aici . [...]
SUA iau în calcul o investigație cu miză de sancțiuni după furtul de 6,3 mld. dolari de la Binance (aprox. 28,4 mld. lei), în condițiile în care administrația americană spune că încearcă să stabilească dacă în spatele atacului s-ar afla hackeri nord-coreeni, potrivit news . Președintele SUA, Donald Trump , a declarat vineri că autoritățile „analizează problema”, întrebat fiind dacă atacul ar trebui atribuit unui grup de hackeri nord-coreeni. Formularea indică faptul că atribuirea oficială nu este încă stabilită. Cooperare cu FBI și Serviciul Secret, după un furt record Binance colaborează cu autorități de aplicare a legii din mai multe țări, inclusiv cu Biroul Federal de Investigații (FBI) și Serviciul Secret al Statelor Unite (USSS), după ce hackerii ar fi furat de pe platformă 6,3 miliarde de dolari, a declarat pentru Reuters o persoană familiarizată cu situația. FBI a transmis, într-un comunicat, că este la curent cu incidentul și lucrează cu parteneri din sectorul public și privat pentru a înțelege amploarea activității, a evalua impactul potențial și a coordona măsurile de investigație. De ce contează: riscul de escaladare pe zona de sancțiuni și conformitate Experți în securitate cibernetică citați de Reuters afirmă că hackeri nord-coreeni s-ar afla „probabil” în spatele furtului și că veniturile obținute din astfel de operațiuni contribuie la finanțarea programelor de înarmare ale Coreei de Nord. Dacă această atribuire va fi confirmată de autorități, cazul poate alimenta presiunea de reglementare și măsuri de conformitate mai dure în ecosistemul cripto. În paralel, firmele de investigații blockchain TRM Labs și Chainalysis atribuie jaful unui grup nord-coreean cunoscut sub numele „TraderTraitor”, denumire folosită într-o avertizare comună din 2022 emisă de FBI, CISA și Trezoreria SUA. Avertizarea descria utilizarea de programe malware și alte metode pentru a viza dezvoltatori de software și personal IT din companii de criptomonede. Ce urmează În acest moment, SUA spun doar că „analizează” responsabilitatea, fără o concluzie oficială. Următorul pas relevant pentru piață este dacă investigația va produce o atribuire formală și, implicit, măsuri asociate (investigații extinse, acțiuni de aplicare a legii și posibile consecințe de reglementare). [...]
Binance spune că a acoperit deja circa 80% din pierderea de 6,3 miliarde de dolari (aprox. 28,4 miliarde lei) după compromiterea unor portofele și retrageri neautorizate, iar restul îl cumpără din piață și prin tranzacții extrabursiere (OTC), potrivit Profit . Miza imediată pentru utilizatori este continuitatea operațională: compania afirmă că va compensa integral pierderile și că lucrează la reluarea retragerilor. Binance afirmă că portofelele i-au fost compromise, iar atacatorii au furat active token în valoare de aproximativ 6,3 miliarde dolari (aprox. 28,4 miliarde lei). Compania susține că a alocat peste 6,34 miliarde dolari din fonduri proprii pentru a gestiona incidentul, din care 5 miliarde dolari sunt deja deținute în aceleași tipuri de active afectate (de exemplu USDC, USDT, BTC, ETH, BNB), ceea ce ar acoperi aproximativ 80% din cantitatea afectată. Cum încearcă Binance să limiteze pierderile și să recupereze fondurile În primele 24 de ore de la identificarea incidentului, compania spune că a luat măsuri de limitare a riscului și de întărire a controalelor, inclusiv revocarea autorizațiilor afectate și implementarea unor controale suplimentare pentru a preveni activități neautorizate. Pe partea de recuperare, Binance afirmă că lucrează cu forțele de ordine, firme specializate în analiză blockchain, emitenți de active și parteneri din industrie pentru urmărirea și înghețarea fondurilor. Potrivit companiei, aproximativ 3 miliarde de dolari au fost „înghețate la lanț” până în prezent, iar alte eforturi de recuperare ar urma să continue. Separat, Tether și Circle ar fi înghețat împreună 1,79 miliarde de dolari în USDT și USDC care erau transferate din portofelele Binance, conform informațiilor redate de Profit. Ce spune compania despre cauza incidentului și ce urmează Investigația internă inițială ar fi indicat posibilitatea implicării unui laptop compromis, însă ulterior ar fi fost identificate „puncte suplimentare de încălcare”. În acest stadiu, Binance afirmă că nu a găsit dovezi că ar fi fost compromise cheile private ale portofelului, iar ancheta rămâne în desfășurare. Operațional, compania spune că urmărește reluarea retragerilor în aproximativ 34 de ore, condiționat de finalizarea controalelor de securitate, cu o repornire etapizată. Totodată, Binance afirmă că va face o revizuire completă a securității și va publica un raport tehnic detaliat, iar în aproximativ 48 de ore ar urma să comunice constatări tehnice suplimentare, după verificare și dacă divulgarea nu afectează investigația. În paralel, compania indică drept obiectiv verificarea publică a fondurilor utilizatorilor prin mecanismul de „Dovadă a Rezervelor” (Proof of Reserves), adică o metodă prin care o platformă încearcă să demonstreze că deține active suficiente pentru a acoperi soldurile clienților. Context: dimensiunea atacului și reacția pieței Profit notează că incidentul „se conturează” drept cel mai mare atac cibernetic din istoria pieței activelor digitale, depășind atacul de 1,5 miliarde de dolari asupra Bybit din 2025 . Companiile TRM Labs și Chainalysis ar fi atribuit atacul unei echipe de atacatori din Coreea de Nord, cunoscută drept TraderTraitor, potrivit BBC, menționează publicația. În același timp, Bitcoin se tranzacționa la aproximativ 78.030 de dolari (aprox. 351.000 lei), în scădere cu 2,4% în ultimele 24 de ore și cu 4,6% în ultimele șapte zile, conform datelor citate. [...]
Exploatarea activă a două vulnerabilități critice din PHP crește riscul de compromitere a NAS-urilor expuse la internet , iar pentru o parte dintre producători nu există încă remedieri complete, potrivit AppleInsider . Miza este operațională: NAS-urile sunt folosite frecvent ca depozit principal pentru fișiere și copii de siguranță, iar un atac reușit poate duce la acces neautorizat și executare de cod de la distanță. Vulnerabilitățile, denumite „PHP2Shell” și urmărite ca CVE-2026-109618 și CVE-2026-109619, pot permite atacatorilor să ruleze cod pe servere afectate fără autentificare. Echipa PHP a publicat actualizări de securitate pe 21 octombrie pentru versiunile 8.2–8.5, însă urgența este amplificată de faptul că Amazon a detectat o tentativă de exploatare pe 17 octombrie, înainte de divulgarea publică. Cine are patch-uri și cine încă lucrează la remedieri Synology a publicat pachete PHP actualizate care adresează problemele. În avizul său de securitate, compania indică drept afectate versiunile PHP 7.3–8.4 și menționează, între altele, Mail Station și Synology Calendar. Actualizările pentru PHP 8.2 și PHP 8.4 sunt disponibile prin Package Center și arhiva de descărcări, însă producătorul recomandă verificarea stării fiecărui pachet afectat, nu presupunerea că totul a fost remediat. Synology face și o distincție importantă pentru administrare: pachetele PHP instalate separat nu sunt același lucru cu componentele PHP integrate în DiskStation Manager, iar compania susține că PHP-ul „încorporat” nu este expus la suprafețe de atac externe, ceea ce ar face exploatarea prin acel component „puțin probabilă”. QNAP a confirmat o plajă mai largă de produse afectate într-un aviz din 22 octombrie, inclusiv QTS 5.2.11 și versiuni anterioare, QTS 6.1.0, mai multe versiuni de QuTS hero și QuTScloud, plus aplicații precum Note Station 3. Compania spune că lucrează la remedieri, dar nu a indicat un termen de livrare. QNAP afirmă că nu are rapoarte de atacuri care să-i vizeze produsele, deși există documentare privind încercări de exploatare a serverelor PHP vulnerabile. Până la apariția patch-urilor, QNAP recomandă reducerea expunerii directe la internet prin: dezactivarea redirecționărilor de porturi neesențiale; dezactivarea UPnP (configurarea automată a porturilor în router); dezactivarea serviciilor de acces la distanță care nu sunt necesare; folosirea unei conexiuni VPN și restricționarea accesului de administrare la rețele de încredere. Publicația notează și că dezactivarea serverului web integrat poate reduce expunerea dacă nu este necesar, dar QNAP avertizează că această măsură nu protejează interfața de administrare a NAS-ului; rămân necesare restricțiile de rețea cât timp software-ul afectat nu este actualizat. Producători unde situația rămâne neclară Pentru TerraMaster , AppleInsider menționează o discuție pe Reddit în care compania a recunoscut problema după ce un utilizator a raportat PHP 7.4.33 în interfața de administrare a unui model F2-425. Într-un răspuns din 22 octombrie, TerraMaster a spus că investighează și testează și lucrează la o soluție, însă nu există încă un patch, iar publicația precizează că nu a confirmat independent dacă acea configurație este exploatabilă. În cazul Ugreen , AppleInsider spune că nu a putut confirma dacă există o actualizare de securitate PHP2Shell pentru UGOS Pro; politica de raportare a vulnerabilităților descrie procesul, dar nu stabilește dacă software-ul NAS este afectat. Pentru Asustor , publicația afirmă că nu a putut confirma existența unui patch PHP2Shell sau o listă definitivă de dispozitive afectate; compania are o pagină de avize de securitate, iar statusul vulnerabilității este indicat ca „în desfășurare”. Riscul operațional ignorat frecvent: containerele Docker Un NAS „la zi” ca sistem de operare poate rula în continuare PHP vulnerabil în aplicații din containere Docker. Acestea pot include propriile instalări PHP, care nu sunt actualizate automat odată cu firmware-ul sau pachetele producătorului. Recomandarea este ca utilizatorii care rulează servicii bazate pe PHP în Docker să verifice imaginile de container pentru versiuni afectate și să instaleze imagini actualizate când devin disponibile; în practică, actualizarea presupune de regulă recrearea containerului pentru a rula software-ul remediat. QNAP avertizează explicit că instalările PHP din Container Station și aplicațiile terțe nu sunt acoperite de actualizările sistemului de operare. Ce urmează și unde e riscul cel mai mare Cea mai mare problemă pe termen lung, potrivit AppleInsider, este la NAS-urile vechi, ieșite din suport , care nu mai primesc actualizări de securitate și pot rămâne vulnerabile pe termen nedefinit. În acest caz, recomandarea este să nu fie expuse la internet interfața de administrare sau alte servicii, chiar dacă dispozitivul poate rămâne util pentru stocare locală. Pentru acces de la distanță, publicația indică folosirea unui VPN în locul expunerii porturilor de administrare și verificarea jurnalelor pentru activitate suspectă, deoarece actualizările nu „repară” un compromis deja produs. [...]
Amenințările Iranului privind cablurile submarine din Strâmtoarea Hormuz ridică un risc operațional direct pentru conectivitatea de date și pentru fluxurile comerciale digitale din regiune, într-un context de escaladare militară început în februarie, potrivit Tom's Hardware . Generalul Hossein Mohebbi, purtător de cuvânt al Corpului Gardienilor Revoluției Islamice (IRGC), a declarat la un eveniment din această săptămână că mai multe cabluri submarine de fibră optică din zonă ar fi „ținte noi legitime” pentru atacuri viitoare, relatează The Telegraph . În aceeași relatare, Mohebbi susține că „șapte cabluri mari” trec pe sub Strâmtoarea Hormuz și că „toate datele de internet și comerciale” ar trece prin acestea. De ce contează pentru companii: un punct de vulnerabilitate pentru date și operațiuni Dincolo de dimensiunea militară, mesajul IRGC indică o posibilă extindere a conflictului către infrastructura critică de comunicații. În termeni practici, cablurile submarine sunt coloana vertebrală a traficului internațional de date, iar o întrerupere în Strâmtoarea Hormuz ar putea afecta conectivitatea și continuitatea operațiunilor pentru companii care depind de transferuri de date transfrontaliere (servicii digitale, plăți, logistică, comunicații corporative). Sursa nu oferă detalii tehnice sau un calendar privind un atac, iar afirmațiile despre volumul de trafic („toate datele”) nu sunt însoțite de date independente în textul citat. Ce semnal transmite IRGC: represalii dacă infrastructura Iranului este lovită Separat, un alt general IRGC, Yadollah Javani, adjunct politic al organizației, ar fi sugerat că, dacă infrastructura iraniană este atacată, Iranul ar răspunde prin atacarea cablurilor, potrivit unor comentarii relatate de Iran International . În acest stadiu, informația rămâne la nivel de amenințare și condiționare, însă include explicit infrastructura de telecomunicații ca posibilă țintă, ceea ce crește riscul perceput pentru operatori și pentru companiile cu expunere operațională în regiune. [...]
O extensie Chrome asociată Planet VPN poate monetiza căutările utilizatorilor prin redirecționări , ridicând semne de întrebare despre modelul de afaceri al unui serviciu „gratuit” cu 50 de milioane de descărcări pe Android, potrivit unei analize TechRadar . Publicația arată că extensia Planet Search rerutează interogările prin domenii intermediare înainte de a ajunge la rezultate Yahoo monetizate, iar în trecut a fost promovată direct din aplicația desktop a VPN-ului. Cum funcționează redirecționarea și de ce contează TechRadar spune că a analizat independent codul sursă al extensiei Planet Search și a confirmat că aceasta schimbă motorul de căutare implicit din Chrome folosind o setare din manifest (chrome_settings_overrides.search_provider), direcționând căutările către planet-search[.]com. De acolo, interogările „sar” prin mai multe domenii intermediare și ajung la un endpoint de căutare Yahoo de tip syndication (/yhs/search), configurat cu parametri comerciali și etichete de urmărire a campaniilor. În practică, astfel de rute pot expune intenția de căutare (ce caută utilizatorul) către rețele comerciale terțe, un comportament pe care publicația îl consideră neobișnuit pentru un produs asociat cu protecția confidențialității, cum este un VPN. Informații contradictorii despre motorul de căutare Deși pagina extensiei din Chrome Web Store menționează că modifică setările implicite de căutare, listarea promite explicit că „rezultatele implicite vor fi furnizate de Google”. Într-o altă pagină, se afirmă că furnizorul va fi schimbat la Microsoft Bing. Totuși, în testele TechRadar, rezultatele au ajuns în mod constant pe pagini Yahoo. În plus, politica de confidențialitate a Planet Search precizează că anumite servicii de căutare sunt furnizate prin CodeFuel, o platformă de monetizare a căutărilor, și că serviciul poate colecta date de utilizare, inclusiv „interogările de căutare” și „data și ora” acestora. Legătura cu Planet VPN și distribuția către utilizatori Extensia Planet Search are 2 milioane de utilizatori, conform paginii sale din Chrome Web Store, iar compania-mamă (Free Planet VPN S.R.L.) apare menționată într-o investigație Socket despre aplicații de tip „searchjacking” (preluarea căutărilor din browser pentru monetizare). TechRadar susține că dezvoltatorul a direcționat activ utilizatori din produsul VPN către extensia Chrome cel puțin până la mijlocul lunii ianuarie. Publicația afirmă că a verificat versiuni mai vechi ale clientului desktop Planet VPN și a identificat că în versiunea V.2.10.69.99, lansată la 13 ianuarie 2026, utilizatorilor li se recomanda instalarea extensiei Planet Search în timpul configurării. Monetizarea: comisioane din reclame, dar fără confirmare privind beneficiarul TechRadar explică faptul că, în aranjamente de partajare a veniturilor din căutare, clicurile pe anunțuri sponsorizate pot genera comisioane de recomandare, care pot fi împărțite cu editorul extensiei. Publicația precizează însă că nu a putut confirma dacă Planet Free VPN obține venituri din acest mecanism. Plângeri privind dezinstalarea și reacția companiei Publicația notează că există frustrări vechi legate de extensie, inclusiv relatări ale unor utilizatori care au avut dificultăți în a o elimina. Un utilizator este citat spunând că „se simte ca un malware”. TechRadar menționează și un răspuns al dezvoltatorului către un utilizator, potrivit căruia extensia poate fi dezinstalată doar din setările aplicației desktop Planet VPN. TechRadar precizează că nu a verificat dacă versiunea curentă a extensiei folosește în continuare metode care o fac dificil de eliminat. Free Planet VPN S.R.L. nu a răspuns unei solicitări de comentariu înainte de publicare. [...]