Știri

Știri din categoria Securitate cibernetică
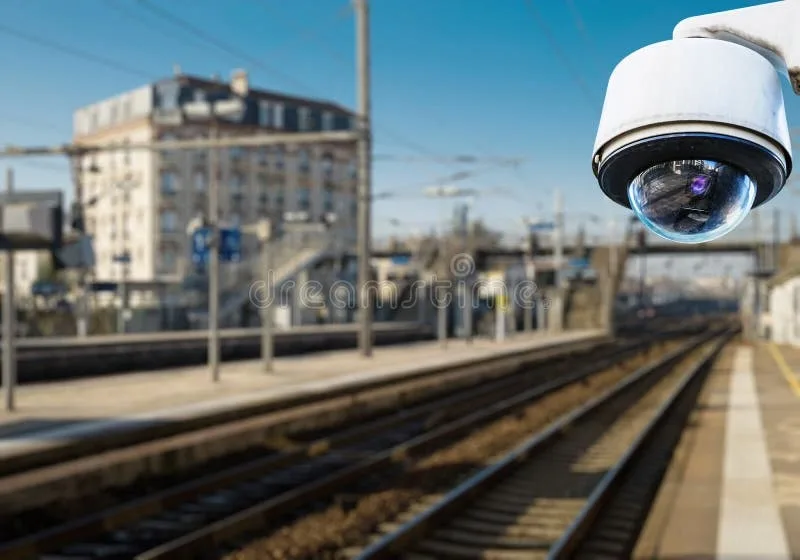
Descoperirea unei camere camuflate într-un nod feroviar folosit de NATO ridică riscuri operaționale de securitate pentru transporturile militare și poate forța operatorii de infrastructură să își întărească rapid controalele anti-sabotaj și anti-spionaj în puncte critice, potrivit G4Media.
Un angajat al companiei feroviare germane Deutsche Bahn a găsit pe 29 septembrie o cameră „suspectă” în gara Minden (Renania de Nord–Westfalia), aproape întâmplător, informație atribuită de G4Media postului Rador Radio România. Dispozitivul era acoperit cu autocolante Deutsche Bahn, însă compania a susținut că nu a instalat niciodată acel tip de cameră în locație.
Ancheta deschisă după descoperire ar fi confirmat că dispozitivul fusese montat astfel încât să filmeze triajul din Minden, descris ca spațiu unde sunt depozitate mijloace de transport ale armatei germane (Bundeswehr). În zonă este staționat și Batalionul 130, o unitate germano-britanică NATO, prezentată ca esențială deoarece ar fi singura echipată cu sistemul de poduri M3, utilizat pentru traversarea râurilor în operațiuni.
În interiorul camerei ar fi fost descoperită o cartelă SIM, care ar fi permis vedere nocturnă și transmiterea în direct a înregistrărilor video. Materialul notează că incidente similare au fost observate în Polonia, însă o descoperire „de o asemenea amploare” nu mai fusese raportată anterior în Germania.
Marți, poliția a percheziționat locuința unui cetățean lituanian, indicat drept principal suspect. Potrivit sursei, bărbatul „ar putea avea legături cu Rusia”, care ar putea beneficia de astfel de informații de spionaj; această legătură este prezentată ca suspiciune, nu ca fapt confirmat.
Informațiile sunt atribuite de G4Media publicației LA LIBRE BELGIQUE, prin Rador Radio România (traducerea: Gabriela Sîrbu).
Recomandate
Aproximativ 421.000 de e-mailuri atribuite AfD ar fi ajuns online după un atac cibernetic , un incident care ridică riscuri operaționale pentru organizații ce își externalizează infrastructura de găzduire și gestionează volume mari de corespondență internă, potrivit G4Media . Atacul ar fi vizat infrastructura de găzduire a partidului german Alternativa pentru Germania (AfD) și ar fi dus la copierea ilegală a unor mesaje din mai multe conturi de e-mail. Publicația germană Bild susține că aproximativ 421.000 de e-mailuri au apărut online, însă autenticitatea datelor nu a fost confirmată. Un purtător de cuvânt al AfD a confirmat pentru Die Zeit că partidul a fost ținta unui atac cibernetic în septembrie 2026 și că persoane necunoscute au copiat ilegal părți din câteva conturi de e-mail. Acesta a mai spus că majoritatea conturilor vizate nu mai fuseseră folosite de ani de zile și că adresele de e-mail actuale ale conducerii federale nu au fost afectate. Ce se știe despre scurgerea de date și ce rămâne neconfirmat Potrivit informațiilor publicate de Bild, autorii presupusei scurgeri de date afirmă că mesajele provin din zece conturi de e-mail. Printre conturile vizate s-ar afla unul asociat cu Alexander Gauland , fost lider al AfD, precum și un alt cont pe care partidul l-ar fi indicat anterior drept punct de contact pentru sediul său federal. În acest stadiu, nu este clar dacă toate mesajele publicate sunt autentice și nici dacă volumul de date prezentat de autori corespunde realității. Răspunsul AfD și pașii următori Purtătorul de cuvânt al partidului a declarat că atacul a fost detectat și oprit într-un interval scurt de timp, iar ulterior persoanele ale căror conturi au fost vizate au fost informate. Investigația este în curs, iar circumstanțele exacte ale atacului și amploarea scurgerii de date nu au fost stabilite definitiv. Până la clarificarea incidentului, autenticitatea și proveniența tuturor datelor publicate rămân incerte. [...]
Exploatarea „în lanț” a PHP2Shell cu o vulnerabilitate de escaladare de privilegii din Linux a permis atacatorilor să obțină acces „root” pe 25 de servere și să compromită firewall-uri asociate unor organizații afiliate guvernului SUA , potrivit TechRadar . Miza operațională este că atacul pornește de la o singură cerere HTTPS neautentificată către o interfață de administrare care „nu ar fi trebuit expusă la internet” și poate escalada rapid spre rețeaua internă. Conform publicației, confirmarea vine dintr-un raport al companiei de securitate cibernetică Dream , care susține că a observat primele compromiteri confirmate prin PHP2Shell, după o perioadă în care existau multe încercări și scanări, dar fără breșe reușite. Ținta: firewall-uri Palo Alto Networks cu PAN-OS învechit Dream afirmă că atacatorii – descriși ca actori de amenințare chinezi – au vizat firewall-uri Palo Alto Networks care rulau PAN-OS într-o versiune mai veche, vulnerabilă. Atacurile ar fi început la 23 octombrie 2026 și ar fi inclus sondarea unor organizații din SUA, Japonia, Taiwan și Coreea de Sud, înainte ca accentul să se mute pe aceste echipamente. În scenariul descris, atacatorii au „înlanțuit” (au combinat) PHP2Shell cu o vulnerabilitate de escaladare locală a privilegiilor numită Fragnesia, urmărită ca CVE-2026-46300, pentru a obține acces „root” (control complet) pe sistem. De la acces inițial la atacuri Active Directory, în minute După compromiterea dispozitivelor, atacatorii ar fi rulat aproximativ 40 de scripturi personalizate de post-exploatare, potrivit Dream. Raportul citat de TechRadar descrie o progresie rapidă de la acces inițial la mișcări laterale în rețea și atacuri asupra Active Directory (componenta folosită frecvent în organizații pentru administrarea identităților și accesului). „În câteva ore de la compromiterea unui firewall afiliat guvernului SUA, au tunelat în rețeaua internă, au compromis un al treilea server folosind același exploit PHP2Shell și au lansat o campanie completă de atac asupra Active Directory – totul printr-un lanț care a început cu o singură cerere HTTPS neautentificată către o interfață de management care nu ar fi trebuit expusă la internet.” Dream mai susține că întregul lanț – de la conexiune HTTPS neautentificată până la un webshell persistent cu privilegii „root” – se poate încheia în mai puțin de 15 minute și că atacatorii ar putea încă avea acces, deși cercetătorii nu au putut stabili obiectivul final pe baza artefactelor găsite. Identificarea țintelor: FOFA și indicii de utilizare a unor instrumente cu AI Incidentul nu ar fi fost „AI-powered” în sensul automatizării complete, potrivit evaluării Dream, deși ar fi existat indicii de utilizare a unor instrumente: ar fi fost găsite instalate Claude Code și o platformă de securitate ofensivă numită AIscan, configurată cu modele chinezești (DeepSeek și Kimi). De asemenea, ar fi fost identificate chei API pentru FOFA, un motor chinezesc de căutare a sistemelor expuse pe internet, similar cu Shodan. Cu ajutorul FOFA, atacatorii ar fi identificat aproximativ 19.000 de firewall-uri Palo Alto Networks conectate la internet, folosite ca punct de plecare pentru atacuri, mai notează TechRadar, citând Dream. [...]
Orange Cyberdefense își extinde capacitățile de detecție și răspuns la incidente prin integrarea treptată a modelului Mistral Large 4 , într-un demers care pune accent pe controlul datelor și pe utilizarea infrastructurii europene, potrivit The Next Web . Compania franceză de securitate cibernetică a intrat joi în programul de „design partners” pentru Mistral Large 4, devenind primul furnizor european de servicii de securitate gestionate (managed security services provider) care participă. Ținta inițială a implementării sunt clienții din mediul de afaceri și sectorul public, iar termenii financiari ai acordului nu au fost făcuți publici. Ce se schimbă operațional: audit, testare și investigații mai rapide Orange Cyberdefense spune că va folosi cel mai nou model Mistral pentru a testa sistemele clienților în căutarea vulnerabilităților, pentru a investiga breșe și pentru a accelera răspunsul la atacuri cibernetice. Primele utilizări anunțate vizează: audituri tehnice; testare de penetrare (penetration testing), adică simularea unor atacuri pentru a identifica puncte slabe; evaluarea modului în care un atacator ar putea obține acces; investigarea incidentelor după o breșă, pentru a înțelege ce s-a întâmplat și a răspunde mai rapid. De ce contează: controlul datelor și infrastructură europeană Un element central al aranjamentului este că Orange Cyberdefense își va rula modelele de securitate pe computere din centrele de date europene ale Mistral. Compania susține că această abordare îi ajută pe clienți să păstreze controlul asupra datelor, aspect tot mai important când inteligența artificială este folosită în activități sensibile de securitate. În același context, Mistral își poziționează strategia în jurul flexibilității de implementare și a controlului datelor, ca argument pentru utilizarea modelelor „deschise”, în opoziție cu dependența de sisteme de inteligență artificială închise. Publicația amintește și discuția despre „closed AI systems” într-un material separat, disponibil aici: The Next Web . Context: ce este Mistral Large 4 și în ce fază e varianta pentru securitate Mistral a lansat Large 4 la începutul lunii octombrie, descriindu-l ca un model cu un trilion de parametri, iar ulterior a pus la dispoziție „weights” (ponderile modelului) pentru descărcare, astfel încât dezvoltatorii să îl poată rula și adapta pe cont propriu. O versiune orientată spre securitate cibernetică este testată în prezent de un grup restrâns de parteneri, cu restricția de a o folosi doar pe sisteme pe care le dețin sau pentru care au permisiune de evaluare. Orange Cyberdefense își justifică parteneriatul și prin experiența anterioară: din aprilie 2025, compania folosește un instrument de la Qevlar AI în centrele sale operaționale de securitate, unde sunt monitorizate sistemele clienților pentru amenințări. „Această alianță între Orange Cyberdefense și Mistral AI consolidează fundația securității cibernetice augmentate de o inteligență artificială de încredere”, a declarat Anis Trabelsi, șeful de inovație și AI la Orange Cyberdefense. [...]
CodeRabbit își extinde analiza de securitate dincolo de modificările punctuale dintr-un pull request , folosind GPT‑6.1 Sol pentru a corela comportamente între fișiere și componente în baze de cod complexe, potrivit OpenAI . Miza operațională este reducerea „unghiurilor moarte” din revizuirea codului, acolo unde o schimbare aparent minoră poate afecta biblioteci comune, dependențe și mecanisme de protecție din alte zone ale aplicației. Modelul GPT‑6.1 Sol este folosit ca model principal în „agentul de securitate” al CodeRabbit, cu rolul de a extinde revizuirea dincolo de diferențele (diff) dintr-un singur set de modificări. Conform descrierii, Sol ajută la conectarea efectelor unei schimbări între fișiere și componente, pentru a scoate la iveală potențiale probleme de securitate care altfel ar putea trece neobservate. Un element important pentru echipele de inginerie și securitate este poziționarea produsului față de instrumentele existente: revizuirea CodeRabbit este „independentă de agentul care a scris codul” și „completează scanerele consacrate”, iar sistemul mai folosește și alte modele avansate și instrumente de securitate. OpenAI nu oferă însă în material detalii despre rate de detecție, comparații cantitative sau metodologii de evaluare. Cum este folosit Sol în fluxul de lucru Integrarea este descrisă pe mai multe niveluri, în funcție de profunzimea investigației: Pull-request review : Sol analizează schimbările pe măsură ce dezvoltatorii lucrează, în timpul revizuirii unui pull request. Deep Scan : suportă investigații mai ample la nivel de depozit (repository), inclusiv dependențe și interacțiuni între componente. CodeRabbit Secure : extinde investigația către depozite conectate (de exemplu, o bibliotecă de autentificare partajată), pentru a evalua cum o slăbiciune poate afecta un sistem mai larg. De la identificare la remediere, cu „omul în control” OpenAI notează că CodeRabbit folosește GPT‑6.1 Sol pentru a semnala probleme legate de securitate în „mii de depozite și organizații”, iar constatările sunt introduse în fluxurile de pull request pe care dezvoltatorii le folosesc deja pentru revizuire și îmbunătățire. Componenta „Secure” leagă investigația de remediere: pentru constatările selectate de utilizator, sistemul poate încerca verificarea exploatării într-un „sandbox” izolat, fără a testa sisteme de producție. Pentru anumite tipuri de probleme, poate și redacta un pull request cu o propunere de fix, care rămâne de revizuit și aprobat de o persoană. Materialul insistă că responsabilitatea finală rămâne la oameni: revizorii umani decid ce schimbări sunt livrate în producție. Linkuri menționate în sursă Detalii despre GPT‑6.1 Sol: https://openai.com/index/introducing-gpt-6-1-sol/ Detalii despre CodeRabbit Secure: https://www.coderabbit.ai/security [...]
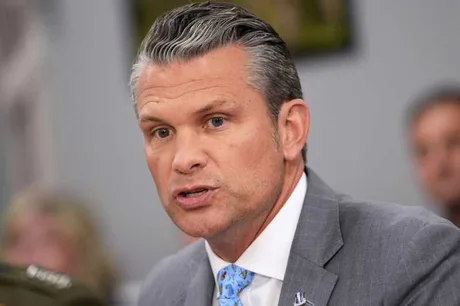
Pentagonul a trecut Institutele Confucius pe lista amenințărilor la securitatea națională , o decizie care poate accelera restricțiile asupra colaborărilor universitare și a accesului la resurse în campusuri, potrivit Agerpres . Departamentul american al Apărării a desemnat centrele culturale finanțate de China din campusurile universitare, cunoscute ca Institutele Confucius, drept o amenințare la adresa securității naționale a SUA. Anunțul a fost făcut vineri de secretarul apărării Pete Hegseth , într-o informație relatată de Reuters și preluată de Agerpres. Ce invocă Pentagonul și ce măsuri spune că a luat Într-un videoclip postat pe rețelele sociale, Hegseth a susținut că Institutele Confucius ar funcționa „sub acoperire” în universitățile americane și că Pentagonul le-a adăugat pe lista instituțiilor considerate o amenințare la securitatea națională. „Se pare că au apărut 80 de noi celule de propagandă în 30 de universități, folosind nume și statute diferite, dar cu aceeași misiune: să fure proprietate intelectuală și să infiltreze mințile studenților americani.” Tot el a afirmat că, în ultimele două luni, Departamentul Apărării a „demontat sistematic” fiecare dintre aceste organizații, fără ca materialul citat de Agerpres să ofere detalii despre mecanismul concret al acestor acțiuni sau despre instituțiile vizate. Context și reacții Washingtonul acuză de mai mult timp Institutele Confucius că ar fi instrumente de propagandă chineză și a luat măsuri pentru a le limita, notează aceeași sursă. Ambasada Chinei la Washington nu a răspuns imediat unei solicitări de comentariu din partea Reuters, conform informațiilor preluate de Agerpres. [...]
Un atac de tip DDoS a provocat probabil întreruperi de internet în Coreea de Nord , blocând timp de circa 32 de ore accesul la zeci de site-uri oficiale, potrivit informațiilor publicate de HotNews , care citează o analiză a companiei americane de monitorizare a rețelelor Kentik . Analiza Kentik indică mai multe valuri de trafic care au venit simultan din două țări și au coincis cu momentul în care site-urile nord-coreene au început să cadă. Doug Madory, director de analiză a internetului la Kentik, a declarat pentru Reuters că vârfurile de trafic au început marți, în jurul orei 11:00 (ora locală), și că „este cu siguranță un atac DDoS (Distributed Denial-of-Service)”, adică o supraîncărcare intenționată a serverelor printr-un volum foarte mare de cereri. Totuși, datele analizate nu indică identitatea autorilor, iar Kentik a evaluat doar o parte din traficul direcționat către Coreea de Nord, ceea ce limitează concluziile privind originea exactă și amploarea atacului. Ce a fost afectat Întreruperile au vizat peste 40 de site-uri oficiale care folosesc domeniul național „.kp”, inclusiv paginile Ministerului Afacerilor Externe și ale agenției de presă de stat KCNA, potrivit presei sud-coreene citate în material. Ipoteze alternative și ce nu pare să fie cauza Presa sud-coreeană a menționat și o posibilă explicație non-cibernetică: experți în securitate au indicat că o alimentare instabilă cu energie electrică ar fi putut contribui la problemele de funcționare. În același timp, căderile din Coreea de Nord „nu par” să fie legate de problemele globale apărute ulterior în săptămână, generate de dezvăluirea unor vulnerabilități în limbajul de programare PHP, potrivit informațiilor din analiză. Context: nu este un incident izolat Rețeaua de internet a Coreei de Nord, strict controlată, a mai fost paralizată și în trecut. Un exemplu menționat este finalul anului 2014, când țara a avut o întrerupere completă de câteva ore, pe fondul tensiunilor legate de o comedie a Sony Pictures despre asasinarea fictivă a liderului Kim Jong Un. [...]