Știri

Știri din categoria Securitate cibernetică
Nintendo refuză să plătească 2 milioane de dolari după un atac la un furnizor, iar presiunea se mută spre TinyPulse, într-un caz care arată cât de repede se poate transforma un incident „în afara” companiei într-un risc operațional și de reputație pentru brand, potrivit WinFuture.
Atacul nu a vizat direct infrastructura Nintendo, ci furnizorul american TinyPulse, folosit de Nintendo of America pentru sondaje interne în rândul angajaților. Gruparea de hackeri ShadowByte susține că a obținut aproximativ 860 MB de date interne și a cerut inițial o răscumpărare de 2 milioane de dolari (aprox. 9,2 milioane lei). După refuzul Nintendo, atacatorii ar fi început să pună presiune pe TinyPulse, amenințând cu publicarea datelor.
Conform informațiilor prezentate, hackerii amenință că vor publica date sensibile care ar include extrase de cont, adrese de e-mail și mesaje interne ale angajaților. Nintendo afirmă însă că sistemele proprii nu au fost compromise și că nu sunt afectate datele clienților, informațiile de plată sau profilurile Switch.
Compania mai susține că scurgerea se limitează la conținutul unor sondaje interne pentru un grup mic de angajați din SUA, iar o parte importantă a datelor ar proveni din ani anteriori și ar fi depășită.
Incidentul readuce în prim-plan riscurile generate de externalizarea unor servicii IT (așa-numitele atacuri asupra lanțului de furnizori, când este lovit un partener, nu compania-țintă). Chiar dacă infrastructura principală rămâne intactă, o breșă la un furnizor poate produce:
WinFuture notează și contextul sensibil: în industrie este așteptat un anunț legat de o nouă generație Switch, iar astfel de episoade pot afecta încrederea publicului.
Deși Nintendo spune că nu există un risc crescut pentru utilizatori și că achizițiile din eShop și conturile Nintendo sunt în siguranță, sunt recomandate măsuri de bază:
În acest moment, detaliile tehnice despre vulnerabilitatea de la TinyPulse nu sunt publice, iar evaluarea completă a impactului depinde de ce date există efectiv în setul exfiltrat și dacă vor fi făcute publice.
Recomandate
Rusia reclamă atacuri cibernetice asupra votului electronic și sabotaj pe fibră optică , un semnal de vulnerabilitate operațională pentru infrastructura digitală folosită în alegeri, potrivit G4Media . Autoritățile de la Moscova susțin că incidentele au avut loc în a doua zi a alegerilor parlamentare desfășurate între 18 și 20 septembrie. Alegerile sunt prezentate ca primele organizate după declanșarea invaziei asupra Ucrainei în 2022 și vizează reînnoirea celor 450 de mandate din Duma de Stat , camera inferioară a parlamentului rus. Scrutinul are loc și în teritoriile din estul Ucrainei ocupate de armata rusă și anexate „pe hârtie” de Rusia, conform materialului care citează agențiile AFP și EFE, prin Agerpres. Atac „foarte puternic” asupra sistemului de vot online din Moscova Șefa Comisiei Electorale Centrale, Ella Pamfilova, a declarat că sistemul electoral a fost ținta unui atac cibernetic „foarte puternic” pe parcursul nopții, „fără oprire”, în contextul în care la Moscova alegătorii pot vota online. Votul electronic este disponibil și în alte aproximativ 30 de regiuni ruse. Pamfilova a mai spus că atacul „masiv și intens” continuă „practic tot timpul”, dar a susținut că „situația este sub control” și că securitatea sistemului permite continuarea votului. „Tentativă de sabotaj” pe fibră optică în Orientul Îndepărtat Separat, Ministerul Dezvoltării Digitale și Comunicațiilor din Rusia a semnalat o tentativă de sabotaj asupra liniilor de internet prin fibră optică în patru regiuni din Orientul Îndepărtat, despre care afirmă că ar fi urmărit perturbarea alegerilor. Într-un mesaj pe Telegram, ministerul a transmis că alegerile nu au fost perturbate și că comunicațiile au fost „restabilite complet” în: Sahalin Magadan Kamceatka districtul autonom Ciukotka Potrivit ministerului, accesul la internet a fost întrerupt din cauza deteriorării deliberate a liniilor de comunicații prin fibră optică. Ce indică datele de participare invocate de autorități Până sâmbătă la ora 09:05 GMT (12:05, ora României), aproape o treime dintre alegătorii cu drept de vot (31,09%) votaseră deja, o prezență aproape dublă față de scrutinul de acum cinci ani, pe fondul introducerii votului electronic, conform datelor citate. Guvernul rus a mai afirmat că 70% dintre alegătorii care au solicitat opțiunea de vot online votaseră deja astfel de vineri, în prima zi a alegerilor. Votul urmează să se închidă duminică la ora 18:00 GMT (21:00, ora României). [...]
Aproximativ 5.000 de conturi Dropbox au fost compromise , iar incidentul scoate în evidență riscurile operaționale ale integrărilor vechi dintre platforme și ale conturilor fără autentificare în doi pași, potrivit HotNews . Hackerii au putut vizualiza și descărca conținut stocat în cloud, iar compania a luat măsuri pentru a bloca vectorul de acces folosit. Incidentul a fost comunicat după ce unii utilizatori au primit un e-mail de la Dropbox, în care erau informați că, în intervalul 4–21 august, conturile lor au fost accesate fără autorizație. Dropbox a confirmat ulterior informația, după ce Bloomberg News a scris despre atac în aceeași zi. Ce s-a întâmplat și ce amploare are Conform Reuters, Dropbox a indicat că aproximativ 5.000 de conturi au fost compromise luna trecută. Compania a mai precizat că atacatorii au accesat fișiere din mai puțin de o treime dintre conturile afectate. Pe bursă, acțiunile Dropbox au scăzut cu aproximativ 2,4% în tranzacțiile de după închiderea ședinței de marți, semn al sensibilității investitorilor la incidentele de securitate care pot genera costuri și presiune reputațională. Punctul vulnerabil: conturi asociate Lenovo și lipsa autentificării în doi pași Dropbox a declarat pentru Reuters că accesul neautorizat a afectat conturi asociate Lenovo care nu aveau activată autentificarea în doi pași (o măsură suplimentară de securitate, peste parolă). Lenovo a indicat existența unei „integrări vechi” („legacy integration”) între Lenovo ID și Dropbox, care „ar fi putut fi utilizată pentru autentificarea necorespunzătoare a anumitor conturi Dropbox”. Ce măsuri a luat Dropbox Pentru a limita riscul, Dropbox a anunțat o serie de schimbări operaționale legate de autentificare: a închis toate sesiunile autentificate printr-un ID Lenovo; a eliminat legătura dintre ID-urile Lenovo și conturile Dropbox; a modificat sistemele astfel încât utilizatorii să fie obligați să introducă parola Dropbox înainte de a accesa un cont prin intermediul Lenovo. Compania a mai spus că a raportat incidentul autorităților de reglementare în domeniul protecției datelor. [...]
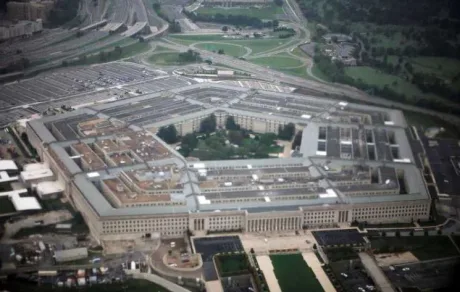
Congresul SUA verifică un incident de lanț logistic care ar putea expune tehnologie sensibilă F-35 , după ce un transport de componente destinat reparațiilor în Statele Unite a fost redirecționat neașteptat către Hong Kong , potrivit Antena 3 . Cazul are o miză de securitate (inclusiv cibernetică) și de reglementare: arată cât de vulnerabil poate fi controlul asupra pieselor critice într-un program militar global, în care evidența și transportul sunt gestionate în mare parte de contractori. Transportul a plecat din Australia și urma să ajungă în SUA pentru reparații, însă a fost redirecționat în timpul traversării Pacificului, potrivit a trei persoane familiarizate cu situația, citate de Politico. Pentagonul a confirmat dispariția unor componente, iar încărcătura a ajuns la Hong Kong, fără ca în acest moment să fie clar de ce s-a întâmplat redirecționarea sau cine deține acum piesele. Ce tehnologie ar fi putut fi expusă Potrivit a două dintre sursele citate, transportul includea una dintre cupolele avionului (componenta transparentă care acoperă cabina piloților), care conține tehnologie „stealth” (de reducere a detectabilității radar) accesibilă doar SUA și aliaților. Riscul invocat este că un adversar ar putea studia componenta și ar putea încerca reproducerea prin „inginerie inversă” (reconstrucție tehnologică pornind de la produsul fizic). Biroul pentru Programul Comun F-35 din cadrul Pentagonului a transmis că este „la curent cu o problemă legată de transportul unor componente neutilizabile pentru F-35 Lightning II ” și că lucrează cu autoritățile americane și partenerii din industrie pentru recuperarea componentelor, investigarea incidentului și introducerea unor măsuri de siguranță care să prevină repetarea situației. Implicații de control și conformitate în lanțul de aprovizionare Redirecționarea către Hong Kong — regiune administrativă specială a Chinei — ar fi plasat încărcătura în sfera de influență a Beijingului, în contextul în care China și-a consolidat controlul asupra orașului și a adoptat legi de securitate națională mai stricte, potrivit materialului. În paralel, cazul readuce în discuție modul în care este administrat lanțul de aprovizionare al programului F-35. Lockheed Martin gestionează lanțul logistic și apelează la furnizori comerciali pentru transport. Compania a spus că nu poate oferi detalii despre stadiul transporturilor din motive de securitate, dar că respectă reglementările SUA privind transportul componentelor de aeronave. Context: piese „dispărute” și presiune pe disponibilitatea flotei Un raport din 2023 al Biroului de Responsabilitate Guvernamentală (GAO) a constatat că peste un milion de piese de schimb pentru F-35 au dispărut în ultimii cinci ani, iar Departamentul Apărării nu a putut analiza pierderi de piese în valoare de zeci de milioane de dolari deoarece Lockheed deține controlul asupra informațiilor, potrivit articolului. GAO a mai arătat că lipsa pieselor de schimb poate ține avioanele la sol, iar un raport GAO din acest an indică faptul că, deși costurile de mentenanță au continuat să crească, F-35 nu a atins obiectivele de performanță, iar performanța a avut un „trend descendent”. Programul este estimat de Pentagon să ajungă la cheltuieli de aproape 2.000 de miliarde de dolari pe durata de viață. Ce urmează Incidentul a declanșat informări pentru personalul comisiilor cheie din Congres responsabile cu securitatea națională. Oficiali ai Departamentului de Stat și ai Pentagonului ar fi informat personalul pentru prima dată în iunie, iar în săptămânile următoare sunt prevăzute informări suplimentare, potrivit surselor citate. Departamentul de Stat a refuzat să comenteze, iar ambasada Chinei a declarat că nu are cunoștință despre incident. [...]
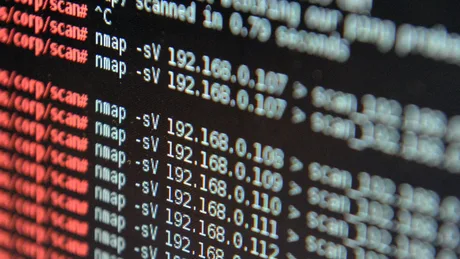
O breșă în infrastructura internă a OpenAI a fost confirmată printr-un „pull request” într-un depozit privat , după ce o echipă de hackeri „white-hat” a susținut că a obținut acces la conturi de angajați și la codul intern al companiei, potrivit Tom's Hardware . Incidentul contează operațional: arată că o breșă poate ajunge rapid la resurse critice (conturi interne și depozite de cod), chiar și atunci când este descoperită și raportată responsabil. Atacul a fost realizat de o echipă de cercetători de securitate de la startup-ul Hackron AI , care a folosit „unelte Claude” (instrumente asociate modelului AI Claude) pentru a compromite OpenAI. Într-o postare pe X din 18 septembrie, echipa a afirmat că breșa ar fi avut loc pe 25 iulie. Ce acces ar fi obținut atacatorii Conform descrierii, cercetătorii spun că au reușit: să pătrundă în baza de cod internă a OpenAI; să obțină acces la conturile ChatGPT și Codex ale unor angajați OpenAI. Pentru a demonstra accesul, aceștia au inițiat un „pull request” (o cerere de modificare a codului într-un depozit software) către un depozit privat al OpenAI, descris drept „inofensiv”, înainte de a raporta vulnerabilitățile companiei. Răspunsul OpenAI: remediere rapidă și recompensă Aceeași sursă notează că OpenAI ar fi remediat problema în 14 ore de la raportare și ar fi plătit o recompensă („bug bounty”) de 6.500 de dolari (aprox. 29.000 lei) cercetătorilor. Informațiile despre modul exact în care a fost realizată compromiterea și amploarea accesului sunt limitate la afirmațiile echipei care a raportat incidentul, așa cum sunt redate de publicație. [...]
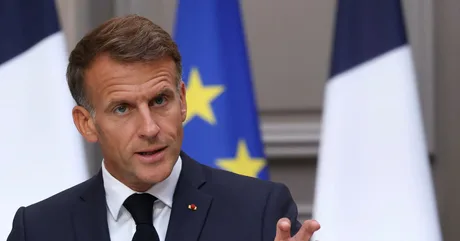
Franța pregătește un plan de protecție a infrastructurii critice împotriva atacurilor cu drone și cibernetice , după ce președintele Emmanuel Macron a avertizat că Rusia își intensifică „atacurile hibride” asupra Europei și a Franței, potrivit Reuters . Macron a declarat, într-o conferință de presă la Paris, că a cerut guvernului să elaboreze un plan pentru protejarea infrastructurii critice în fața unor amenințări care combină mijloace militare și non-militare (de la drone la atacuri cibernetice), pe fondul a ceea ce el a numit o intensificare a „amenințării hibride rusești” în ultimele săptămâni. Șeful statului francez a susținut că obiectivul Moscovei ar fi intimidarea Europei și slăbirea determinării continentului de a sprijini Ucraina. În același timp, el a transmis că efectul va fi „opus”, argumentând că miza este securitatea Europei „astăzi și mâine” în Ucraina. Ca exemplu al schimbării naturii agresiunii, Macron a invocat o tentativă de atac cu dronă asupra aeroportului din Leipzig , în august, pe care guvernul german a concluzionat că Moscova ar fi avut-o în spate. Rusia respinge acuzațiile europene privind atacuri hibride, pe care le descrie drept nefondate și rezultatul unei „isterii” anti-ruse, notează Reuters. Ce înseamnă pentru companii și operatori de infrastructură Mesajul politic se traduce într-o direcție operațională: accent pe continuitatea serviciilor esențiale și pe întărirea apărării în fața incidentelor care pot întrerupe activitatea sau pot produce pagube. În practică, un astfel de plan poate viza sectoare precum energie, transporturi, telecomunicații și alte servicii critice, însă Reuters nu oferă detalii despre măsuri concrete, calendar sau bugete. Context economic: spațiu fiscal limitat În același briefing, Macron a abordat și presiunea internă generată de prețurile ridicate la carburanți, într-un moment în care guvernul lucrează la un buget pentru anul viitor menit să reducă deficitul. Reuters notează că diferența dintre randamentele obligațiunilor guvernamentale franceze și germane pe 10 ani s-a lărgit la 100 de puncte de bază, după ce guvernul a indicat că o creștere mai slabă și costuri mai mari cu dobânzile ar duce deficitul bugetar la 5,4% din PIB în acest an. Macron a spus că deficitul ridicat limitează capacitatea guvernului de a compensa costurile cu carburanții și a pus scumpirile pe seama unui război în Orientul Mijlociu, la care Franța „nu a ales” să participe. Ce urmează Macron a mai afirmat că, în următoarele săptămâni, va avea loc o reuniune a statelor G7 pentru intensificarea cooperării și pentru securizarea aprovizionării în contextul crizei energetice. În privința planului de protecție a infrastructurii critice, Reuters nu precizează când va fi finalizat sau cum va fi implementat. [...]
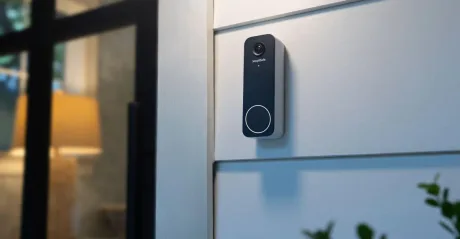
SimpliSafe mută „paznicul” în sonerie, contra abonament : noua cameră Video Doorbell Series 2 este vândută cu 199,99 dolari (aprox. 920 lei), dar funcția care o diferențiază — monitorizarea proactivă cu agenți umani — vine doar printr-un plan lunar de la 49,99 dolari (aprox. 230 lei), potrivit The Verge . Miza economică este trecerea de la un dispozitiv „one-off” la un cost recurent, într-o zonă sensibilă: supravegherea video a locuinței. Serviciul se numește Active Guard Outdoor Protection și combină analiză automată (inclusiv recunoaștere facială) cu intervenția unui agent de monitorizare, care poate intra pe fluxul live pentru a „vedea, vorbi și încerca să descurajeze” potențiali intruși sau hoți de colete, atunci când camera detectează activitate suspectă. Ce cumperi, de fapt: hardware + condiții de utilizare Video Doorbell Series 2 este o sonerie cu alimentare pe fir, cu specificații orientate spre identificare mai bună a persoanelor și a coletelor: rezoluție 2K; zoom 10x; unghi de 150 de grade, cu cadru „cap-picioare”; audio bidirecțional și sirenă integrată; alerte pentru persoane și colete; până la 5 secunde de înregistrare înainte de eveniment (pre-roll); Wi‑Fi pe două benzi. Pentru a funcționa, dispozitivul are nevoie de stația de bază și tastatura SimpliSafe și este compatibil cu orice plan monitorizat SimpliSafe. Poate fi folosit și în regim de auto-monitorizare, cu înregistrare video. Abonamentul: când poate „intra” agentul și cât costă Active Guard este opțional, iar agentul poate vedea imagini live doar când sistemul este armat și a fost declanșat. Funcția cere un plan Pro sau Plus, cu prețuri „începând de la 49,99 dolari pe lună” (aprox. 230 lei), conform articolului. SimpliSafe susține că, pe lângă descurajarea intrușilor, sistemul poate oferi serviciilor de urgență informații mai precise. Confidențialitate și semnalizare vizibilă Compania indică existența unei pagini de confidențialitate care explică faptul că imaginile sunt criptate „în repaus și în tranzit”, dar nu „cap-la-cap” (end-to-end). De asemenea, SimpliSafe afirmă că nu va partaja imaginile cu forțele de ordine decât dacă legea o cere. Soneria are și indicatoare LED: albastru când proprietarul urmărește transmisia live și chihlimbar când este conectat un agent de monitorizare. Context competitiv: cât valorează „omul din buclă” The Verge notează că Ring are o funcție similară, Virtual Guard, la 99 dolari pe lună. Publicația punctează că prezența unui om care poate verifica dacă există un pericol real poate avea valoare, inclusiv în zone unde alarmele false sunt sancționate, dar că pentru majoritatea utilizatorilor ar putea fi „prea mult”. În practică, diferența majoră nu este camera în sine, ci modelul de cost: dispozitivul devine poarta de intrare într-un serviciu lunar de supraveghere „hibridă” (automatizare + agent uman), cu implicații directe de buget și de confidențialitate pentru utilizatori. [...]