Știri

Știri din categoria Securitate cibernetică
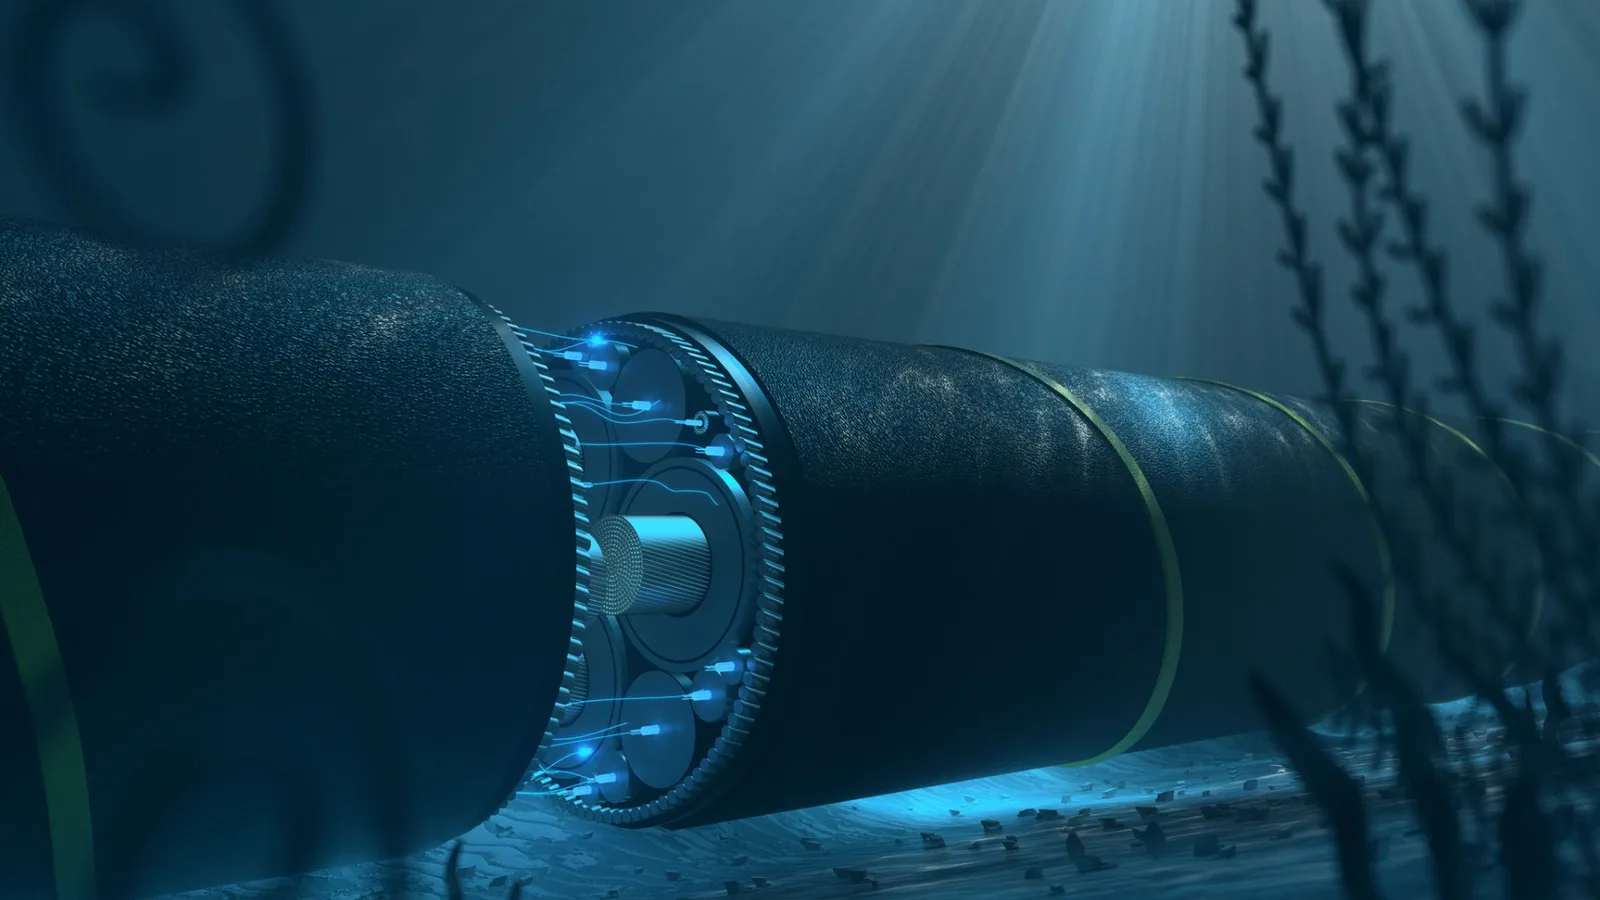
Amenințările Iranului privind cablurile submarine din Strâmtoarea Hormuz ridică un risc operațional direct pentru conectivitatea de date și pentru fluxurile comerciale digitale din regiune, într-un context de escaladare militară început în februarie, potrivit Tom's Hardware.
Generalul Hossein Mohebbi, purtător de cuvânt al Corpului Gardienilor Revoluției Islamice (IRGC), a declarat la un eveniment din această săptămână că mai multe cabluri submarine de fibră optică din zonă ar fi „ținte noi legitime” pentru atacuri viitoare, relatează The Telegraph. În aceeași relatare, Mohebbi susține că „șapte cabluri mari” trec pe sub Strâmtoarea Hormuz și că „toate datele de internet și comerciale” ar trece prin acestea.
Dincolo de dimensiunea militară, mesajul IRGC indică o posibilă extindere a conflictului către infrastructura critică de comunicații. În termeni practici, cablurile submarine sunt coloana vertebrală a traficului internațional de date, iar o întrerupere în Strâmtoarea Hormuz ar putea afecta conectivitatea și continuitatea operațiunilor pentru companii care depind de transferuri de date transfrontaliere (servicii digitale, plăți, logistică, comunicații corporative).
Sursa nu oferă detalii tehnice sau un calendar privind un atac, iar afirmațiile despre volumul de trafic („toate datele”) nu sunt însoțite de date independente în textul citat.
Separat, un alt general IRGC, Yadollah Javani, adjunct politic al organizației, ar fi sugerat că, dacă infrastructura iraniană este atacată, Iranul ar răspunde prin atacarea cablurilor, potrivit unor comentarii relatate de Iran International.
În acest stadiu, informația rămâne la nivel de amenințare și condiționare, însă include explicit infrastructura de telecomunicații ca posibilă țintă, ceea ce crește riscul perceput pentru operatori și pentru companiile cu expunere operațională în regiune.
Recomandate
Atacul cibernetic a perturbat sisteme esențiale și a încetinit lucrările la tunelul Fehmarn Belt, unul dintre marile proiecte de infrastructură care ar urma să lege Danemarca de Germania, potrivit Antena 3 . Incidentul ridică un semnal de risc operațional pentru șantierele de infrastructură critică, unde dependența de sisteme digitale poate transforma un atac informatic într-o problemă de continuitate a lucrărilor. Firma vizată este Femern Link Contractors (FLC) , implicată în construcția tunelului Fehmarn Belt din Rødbyhavn, Danemarca. Conform informațiilor citate de The Copenhagen Post, ziarul danez Lolland-Falsters Folketidende susține că atacul a scos din funcțiune mai multe sisteme esențiale și a afectat „semnificativ” desfășurarea lucrărilor. Ce se știe oficial și ce rămâne neclar FLC a informat Sund & Bælt, compania de stat daneză care supraveghează marile proiecte de infrastructură de transport, în legătură cu incidentul. Directorul de comunicare al Sund & Bælt, Jens Villemoes, a transmis că instituția este în dialog cu FLC, dar că, la acest moment, nu are informații suplimentare. „Suntem în dialog cu FLC în legătură cu această situație și, în acest moment, nu avem informații suplimentare.” Sund & Bælt nu a oferit detalii despre ce sisteme au fost afectate, amploarea exactă a perturbărilor sau cine ar putea fi în spatele atacului. Context: proiect transfrontalier cu miză de conectivitate Construcția tunelului Fehmarn Belt a început pe partea daneză în 2020 și pe partea germană în 2021. Tunelul va conecta Rødbyhavn (Danemarca) de Puttgarden (Germania), iar după finalizare călătoria ar urma să dureze șapte minute cu trenul și 10 minute cu mașina. Proiectul este prezentat ca parte a unei rețele mai ample de tuneluri feroviare în Europa, menite să crească viteza și capacitatea de transport, inclusiv pentru marfă, pe coridoare feroviare vechi care traversează Alpii. În paralel, Danemarca are în derulare mai multe proiecte de legături rutiere-feroviare (tuneluri, insule artificiale și poduri) către Europa continentală și Suedia, cu un alt proiect sub Marea Baltică spre Germania vizat pentru începutul anilor 2030. [...]
Aproximativ 421.000 de e-mailuri atribuite AfD ar fi ajuns online după un atac cibernetic , un incident care ridică riscuri operaționale pentru organizații ce își externalizează infrastructura de găzduire și gestionează volume mari de corespondență internă, potrivit G4Media . Atacul ar fi vizat infrastructura de găzduire a partidului german Alternativa pentru Germania (AfD) și ar fi dus la copierea ilegală a unor mesaje din mai multe conturi de e-mail. Publicația germană Bild susține că aproximativ 421.000 de e-mailuri au apărut online, însă autenticitatea datelor nu a fost confirmată. Un purtător de cuvânt al AfD a confirmat pentru Die Zeit că partidul a fost ținta unui atac cibernetic în septembrie 2026 și că persoane necunoscute au copiat ilegal părți din câteva conturi de e-mail. Acesta a mai spus că majoritatea conturilor vizate nu mai fuseseră folosite de ani de zile și că adresele de e-mail actuale ale conducerii federale nu au fost afectate. Ce se știe despre scurgerea de date și ce rămâne neconfirmat Potrivit informațiilor publicate de Bild, autorii presupusei scurgeri de date afirmă că mesajele provin din zece conturi de e-mail. Printre conturile vizate s-ar afla unul asociat cu Alexander Gauland , fost lider al AfD, precum și un alt cont pe care partidul l-ar fi indicat anterior drept punct de contact pentru sediul său federal. În acest stadiu, nu este clar dacă toate mesajele publicate sunt autentice și nici dacă volumul de date prezentat de autori corespunde realității. Răspunsul AfD și pașii următori Purtătorul de cuvânt al partidului a declarat că atacul a fost detectat și oprit într-un interval scurt de timp, iar ulterior persoanele ale căror conturi au fost vizate au fost informate. Investigația este în curs, iar circumstanțele exacte ale atacului și amploarea scurgerii de date nu au fost stabilite definitiv. Până la clarificarea incidentului, autenticitatea și proveniența tuturor datelor publicate rămân incerte. [...]
Compromiterea unui cont de e-mail al unei filiale CDU a dus la trimiterea a mii de mesaje de phishing către instituții și contacte cu roluri de securitate , inclusiv către cancelarul german Friedrich Merz , potrivit Agerpres , care citează dpa. Atacul a vizat contul de e-mail al filialei Uniunii Creștin-Democrate (CDU) din orașul Heilbronn. Conform unui purtător de cuvânt al poliției din Heilbronn, mesajul a fost trimis către aproximativ 6.500 de contacte, „multe dintre ele având roluri legate de securitate”. „Știm, de exemplu, că un astfel de mesaj a ajuns și la cancelarul federal”, a declarat pentru dpa un purtător de cuvânt al poliției din Heilbronn. Ce conținea mesajul și cum tratează autoritățile cazul Mesajul – ajuns inclusiv la redacția dpa – includea un link prezentat ca invitație la un eveniment la care ar fi urmat să participe „personalități importante”. Poliția tratează cazul ca pe o tentativă de phishing, adică o încercare de a obține date sensibile (de exemplu parole sau date bancare) prin mesaje false care îi determină pe destinatari să reacționeze. De ce contează: risc operațional pentru instituții și rețele cu rol de securitate Dincolo de ținta cu vizibilitate politică, elementul cu impact operațional este amploarea listei de destinatari și profilul acesteia: mii de contacte, inclusiv din departamente guvernamentale și persoane cu atribuții legate de securitate. În astfel de situații, un singur click pe un link malițios poate deschide calea către compromiterea altor conturi sau sisteme, prin furt de credențiale (date de autentificare), chiar dacă sursa nu precizează dacă au existat victime sau pagube. Autoritățile nu au comunicat, în informațiile citate, dacă mesajele au dus la acces neautorizat suplimentar sau la scurgeri de date; investigația este în curs. [...]
Atacul cibernetic care a supraîncălzit frigiderele din sute de supermarketuri din Franța riscă să se traducă în pierderi de milioane de euro și aruncă în prim-plan vulnerabilitatea operațională a retailului alimentar , potrivit Mediafax . Hackerii au obținut controlul asupra software-ului care reglează temperaturile unităților de refrigerare și au forțat unele frigidere și congelatoare să ajungă la 50°C peste noapte. Consecința imediată a fost compromiterea stocurilor: alimente estimate la milioane de euro ar fi fost afectate. Ce s-a întâmplat în magazine și cât de extins a fost incidentul Un director executiv al unui lanț de supermarketuri a descris incidentul drept „extrem de grav și fără precedent”, conform BBC, citată de Mediafax. Ca amploare, peste 100 de supermarketuri ale aceluiași lanț ar fi fost vizate, iar cel puțin 300 de alte magazine ar fi fost afectate, potrivit agenției AFP. Un retailer a precizat că frigiderele s-au încălzit până la 50°C timp de șase ore peste noapte, până luni, și că a aruncat toate alimentele afectate pentru a evita riscurile pentru sănătate. În teren, unii angajați au spus că au fost întâmpinați de valuri de aer cald luni dimineață, la deschiderea congelatoarelor. Un post de televiziune francez a publicat și o imagine cu un congelator dintr-un raion de înghețată indicând 26,5°C. Impact financiar: de la pierderi locale la un ordin de mărime național Două supermarketuri din regiunea Alsacia au raportat împreună pierderi de 270.000 de euro (aprox. 1,35 milioane lei), potrivit aceluiași post TV. Pe acest fond, daunele la nivel național ar putea ajunge la milioane de euro, însă amploarea reală rămâne, deocamdată, neclară. Reacția autorităților și semnalul de risc pentru „securitatea alimentară” Parchetul din Paris a anunțat, pentru AFP, deschiderea unei anchete, descriind incidentul drept „un atac cibernetic de amploare” care a afectat frigiderele mai multor lanțuri importante de retail alimentar din Franța. Comisarul european pentru alimente, Christophe Hansen , a condamnat atacul într-o postare pe X, legând direct incidentul de riscurile asupra lanțului alimentar: „Securitatea alimentară necesită mai multă atenție la toate nivelurile. Deoarece transformarea alimentelor în arme a devenit o realitate.” În acest stadiu, informațiile disponibile indică un atac cu efect operațional imediat (controlul temperaturii) și cu potențial de pierderi semnificative, însă dimensiunea exactă a pagubelor și numărul total al magazinelor afectate nu sunt încă stabilite. [...]
Baza de date a Trump Mobile a fost compromisă, iar datele personale a 3.615 abonați au ajuns publice , un incident care ridică semne de întrebare despre capacitatea operațională de securitate a unui MVNO (operator mobil virtual) aflat la început de drum, potrivit Mobile World Live . Atacul ar fi avut loc săptămâna trecută și este atribuit entității de criminalitate cibernetică BYOD , conform Straight Arrow News, citată de publicație. Aceeași sursă susține că BYOD a afirmat că Trump Mobile i-ar fi transmis că „nu are o echipă de securitate cibernetică”, după ce atacatorii au informat compania despre breșă. Cum ar fi fost obținut accesul și ce s-a întâmplat cu datele PCMag a relatat că BYOD ar fi reușit să intre în posesia datelor prin malware (software malițios) instalat pe dispozitivul unui angajat Liberty Mobile, MVNO-ul din spatele Trump Mobile. Straight Arrow News a mai raportat că lista de clienți a fost făcută accesibilă public. Reprezentanții Trump Mobile ar fi comparat acțiunile BYOD cu terorismul, notează Mobile World Live, citând Straight Arrow News. Cine apare în scurgere și ce context are compania După o analiză a datelor furate, Straight Arrow News a indicat că scurgerea include detalii personale despre Eric Brunnett, vicepreședinte și CIO al Trump Organisation, însă nu ar include membri ai familiei președintelui. Incidentul vine după un alt episod: informații sensibile ale clienților au fost expuse în luna mai, când compania a început livrările de dispozitive, mai arată publicația. Trump Mobile a fost anunțată de Donald Trump Jr. și Eric Trump, odată cu prezentarea T1 Phone, în iunie 2025. Telefonul avea un preț de 499 dolari (aprox. 2.250 lei), iar compania a luat avansuri de 100 dolari (aprox. 450 lei) de la un număr estimat de 600.000 de persoane, vizând primele livrări în august sau septembrie 2025. Ulterior, afirmația că dispozitivul este „proiectat și construit cu mândrie în Statele Unite” a fost eliminată din materialele de presă și de pe site. CNN a relatat anterior că dispozitivul seamănă puternic cu un telefon chinezesc vândut la mai puțin de 200 dolari (aprox. 900 lei) la Walmart, conform Mobile World Live. [...]
Două vulnerabilități critice din PHP pot permite preluarea serverelor fără autentificare , iar remedierea nu ține de „ai PHP 8.3 în panou”, ci de versiunea exactă instalată și folosită efectiv de site, potrivit Mobilissimo . Actualizările de urgență au fost publicate de echipa PHP după ce mai multe site-uri guvernamentale europene au fost oprite preventiv, conform Reuters. Servicii publice din Franța, Olanda, Finlanda și Danemarca au fost afectate, iar unele instituții au ales să își scoată temporar paginile de pe internet până la instalarea corecțiilor. Miza operațională este directă: breșele permit rularea de cod de la distanță fără cont, parolă sau acces anterior la server. Versiunile PHP care trebuie instalate pentru remediere Nu este suficient să apară în interfață „PHP 8.2/8.3/8.4/8.5”. Contează „ultima cifră” a versiunii, iar prima versiune remediată diferă pe fiecare ramură: Ramura PHP Versiuni vulnerabile Prima versiune remediată PHP 8.5 sub 8.5.12 8.5.12 PHP 8.4 sub 8.4.27 8.4.27 PHP 8.3 sub 8.3.36 8.3.36 PHP 8.2 sub 8.2.35 8.2.35 PHP 8.1 sau mai vechi ramuri ieșite din suport upgrade sau corecție confirmată de furnizor Echipa PHP a publicat detaliile actualizărilor aici: php.net . Pentru ramurile vechi (PHP 8.1, 8.0, 7.4) sunt menționate corecții minimale, în special pentru cei care compilează PHP din sursă, însă recomandarea rămâne migrarea către o ramură suportată. Un detaliu important pentru companii: unele distribuții Linux și servicii cu suport pe termen lung (LTS) pot livra corecții prin „backport” (integrarea patch-ului fără schimbarea versiunii afișate ca număr). În acest caz, furnizorul trebuie să confirme explicit că a remediat CVE-2026-109618 și CVE-2026-109619 . De ce riscul este greu de „acoperit” din aplicație Cele două vulnerabilități au scor 9,2 din 10 și pot ajunge la executarea de comenzi pe server. Prima exploatează felul în care PHP gestionează lipsa memoriei în timpul procesării unei cereri (inclusiv scenarii cu upload), iar a doua poate expune date interne vechi către o cerere ulterioară. Sunt expuse instalările care servesc pagini web prin: PHP-FPM Apache cu mod_php php-cgi FrankenPHP LiteSpeed Configurațiile mod_php sunt descrise ca fiind cele mai riscante. PHP avertizează că atacul demonstrat poate fi declanșat înainte ca aplicația să înceapă să ruleze, ceea ce înseamnă că un plugin de securitate WordPress sau un firewall la nivel de aplicație poate să nu apuce să intervină. Ce ar trebui să verifice firmele cu site-uri WordPress Actualizarea WordPress, a temei și a pluginurilor nu repară PHP, pentru că PHP rulează la nivelul serverului. Pe WordPress, versiunea activă poate fi verificată din: Unelte → Sănătate site → Informații → Server → Versiune PHP Documentația WordPress despre ecranul „Sănătate site” este aici: wordpress.org . Publicația atrage atenția că nu trebuie folosită doar versiunea selectată în panoul de hosting: serverul poate avea mai multe versiuni PHP instalate, iar site-ul să ruleze pe un pool PHP-FPM mai vechi. Pentru găzduire shared sau managed, pașii recomandați sunt: verificarea versiunii utilizate efectiv de site, nu doar a celei „disponibile” în panou; confirmarea de la furnizor că patch-urile pentru cele două CVE-uri au fost instalate; verificarea dacă este necesară selectarea manuală a noii versiuni; backup complet înainte de schimbare; testarea formularelor, uploadurilor, comenzilor și panoului de administrare după actualizare. Dacă nu poți actualiza imediat: izolarea, nu „măsuri cosmetice” PHP indică faptul că nu există o metodă completă de protecție în afara update-ului. Limitarea uploadurilor, dezactivarea session.upload_progress și filtrarea cererilor mari pot reduce anumite căi de atac, dar nu securizează serverul și pot afecta funcționarea site-ului. Dacă actualizarea nu poate fi făcută imediat, CERT-EU recomandă izolarea aplicației de internet sau oprirea temporară; recomandarea este publicată în acest buletin: CERT-EU . După instalarea patch-ului, ar trebui verificate logurile, fișierele modificate recent, conturile administrative nou-create și procesele necunoscute; dacă există semne de compromitere, simplul update nu elimină codul malițios deja instalat. AI-ul scurtează fereastra dintre patch și atac Breșele au fost raportate după o cercetare realizată de Calif împreună cu OpenAI, folosind GPT-5.6 Sol, iar Wiz a identificat independent vulnerabilitățile cu sistemul Atlas și alte modele AI. Odată publicate patch-urile, aceeași automatizare poate accelera compararea codului și construirea rapidă a unui exploit, reducând timpul în care organizațiile mai pot reacționa înainte să apară atacuri la scară. În practică, întrebarea utilă pentru furnizorul de hosting nu este „am PHP 8.3?”, ci dacă site-ul rulează PHP 8.3.36 (sau pachetul echivalent cu patch) și dacă sunt remediate explicit CVE-2026-109618 și CVE-2026-109619 . Dacă furnizorul nu poate confirma, serverul trebuie tratat ca vulnerabil. [...]

