Știri

Știri din categoria Securitate cibernetică
Microsoft confirmă că poate furniza FBI cheile BitLocker potrivit Windows Central, dacă există un ordin legal valid. În practică, asta înseamnă că autoritățile pot obține cheia de criptare necesară pentru a decripta și accesa datele de pe un PC cu Windows, atunci când cheia a fost salvată în cloud-ul Microsoft.
Publicația a relatat despre un caz din Guam, la începutul lui 2025, în care Microsoft ar fi furnizat FBI chei BitLocker pentru a accesa un dispozitiv. Ancheta viza presupuse dovezi legate de administrarea programului de asistență pentru șomaj din perioada Covid și o posibilă schemă de deturnare de fonduri, conform relatării.
Din perspectiva confidențialității utilizatorilor Windows, miza este setarea implicită: „Windows PCs by default will backup their encryption keys to the cloud, and Microsoft isn't afraid to share those with the FBI if requested.” Dacă această copie de siguranță ajunge în contul Microsoft fără ca utilizatorul să realizeze, cheia devine un punct unic de acces: cine o obține poate ocoli protecția oferită de criptarea discului și poate citi conținutul stocat local.
„Microsoft a confirmat, într-o declarație pentru Forbes, că va oferi FBI acces la cheile de criptare BitLocker atunci când există un ordin legal valid care solicită acest lucru.”
Windows Central mai susține că Microsoft primește „în jur de 20” de solicitări pe an de la FBI pentru astfel de chei, însă „majoritatea” nu pot fi onorate deoarece cheia nu a fost încărcată în cloud. Tot aici apare și critica principală pentru confidențialitate: publicația afirmă că cheile care ajung pe serverele Microsoft ar fi disponibile „într-o stare necriptată” în cloud, ceea ce ar permite companiei să le vadă și, la nevoie, să le predea în baza unui ordin legal.
Pentru utilizatori, consecința imediată este că protecția BitLocker nu mai depinde doar de parola sau de controlul fizic al dispozitivului, ci și de modul în care este administrată cheia în ecosistemul cloud. Windows Central indică faptul că utilizatorii pot verifica pe site-ul contului Microsoft ce PC-uri au chei BitLocker stocate pe serverele companiei și le pot șterge de acolo, dacă sunt prezente — o măsură relevantă pentru cei care vor să reducă expunerea datelor în cazul unor solicitări legale către furnizor.
Recomandate
Agențiile americane de securitate cibernetică acuză șase companii chineze că au „distilat” la scară industrială modele AI de vârf din SUA, reducând masiv costurile și timpul de dezvoltare – o practică ce poate schimba rapid raportul de forțe în piața globală de inteligență artificială, potrivit Bleeping Computer . Într-un avertisment comun, CISA, NSA și FBI spun că DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun și Z.AI ar fi extras „miliarde de tokenuri” prin „milioane de cereri” către modele AI americane, începând cel puțin de la finalul lui 2024. Țintele menționate includ modele de la Anthropic, OpenAI, Google și xAI. Agențiile americane evaluează că amploarea și sofisticarea operațiunilor indică faptul că autoritățile chineze ar fi fost cel puțin la curent cu această abordare, descrisă ca probabil „o strategie de dezvoltare de bază” pentru firmele implicate. De ce contează: distilarea poate tăia drastic costurile de antrenare „Distilarea” modelelor AI este, în mod normal, o tehnică legitimă: un model „elev” învață din răspunsurile unui model performant, ceea ce poate reduce costurile de antrenare și accelera implementarea. Problema, potrivit avertismentului, apare când distilarea se face în afara mediilor controlate ale companiilor, prin abuz de acces la API (interfețe prin care aplicațiile pot interoga modelul), pentru a „extrage” logică și cunoștințe și a concura ulterior cu investiții mult mai mici. Publicația amintește și avertismentul Google din februarie , potrivit căruia atacatorii pot folosi astfel de metode pe tot lanțul unui atac cibernetic, de la recunoaștere la exploatare și evitare a detecției. Cum ar fi ocolite controalele: conturi frauduloase, proxy-uri și „failover” automat Conform recomandării CISA, companiile ar distribui cererile API prin conturi frauduloase sau partajate, servicii cloud, agregatoare și proxy-uri de tip „transfer station”, pentru a ocoli restricții geografice, limite de utilizare și mecanisme de detecție. Avertismentul descrie și tactici avansate, inclusiv încercări de a expune raționamente „chain-of-thought” (pașii intermediari ai raționamentului), comutare automată între furnizori când apar blocări și evaluări de calitate pentru a detecta contramăsuri defensive. „Tacticile avansate de distilare la scară industrială includ extragerea raționamentului chain-of-thought (CoT), failover automat între căi în timpul încercărilor de blocare și cadre sofisticate de evaluare a calității pentru a detecta contramăsuri defensive”, se arată în avertisment. Cine ar fi vizat ce modele, potrivit agențiilor Agențiile indică drept „principalii” actori DeepSeek și Moonshot AI, acuzați că ar fi distilat mai multe modele Claude, GPT, Gemini și Grok. MiniMax ar fi vizat Claude, Gemini și GPT. Alibaba și StepFun sunt acuzate că ar fi țintit Claude și GPT pentru îmbunătățirea produselor, iar Z.AI ar fi vizat GPT-5.5 și Claude Opus 4.8. Ce recomandă autoritățile pentru companiile AI Avertismentul (link în sursă) recomandă măsuri de detecție la nivel comportamental și de infrastructură, modificarea răspunsurilor când sunt suspectate operațiuni de distilare și schimb de informații între părțile relevante. Printre indicatorii menționați: conturi noi care ating imediat limita maximă de utilizare; activitate continuă, fără pauze tipice utilizatorilor umani; conturi partajate accesate din multe adrese IP sau „user agents”; prompturi identice rulate pe mai mulți furnizori; raport neobișnuit între abonamente și utilizare; comutare coordonată între rute de acces. Bleeping Computer notează că a contactat cele șase companii chineze pentru un punct de vedere și va actualiza materialul dacă primește răspunsuri. [...]
Ocolirea filtrelor de e-mail prin caractere invizibile a ajuns la scară de milioane de mesaje pe zi , după ce Microsoft a observat o creștere bruscă a acestei tehnici începând din februarie 2026, potrivit Mediafax . Cercetătorii companiei descriu o campanie de amploare în care expeditorii inserează caractere speciale, aproape imposibil de văzut de utilizatori, în cuvinte frecvente din mesajele comerciale nedorite. Scopul este ca sistemele automate să nu mai recunoască termenii „sensibili” și să nu mai marcheze mesajele ca suspecte. Metoda folosește un bloc de caractere Unicode numit „tag characters”, ale căror coduri pot reprezenta litere obișnuite, dar care rămân practic invizibile pentru oameni. În practică, un cuvânt precum „finanțare” poate conține un astfel de caracter între litere, fără să se observe la citire, însă pentru unele filtre cuvântul nu mai este identificat ca o expresie continuă. Creștere rapidă în februarie și o campanie de circa trei luni Microsoft spune că utilizarea tehnicii a crescut brusc începând cu 9 februarie 2026: de la aproximativ 21.000 de mesaje detectate pe zi la peste 1,3 milioane pe zi, iar pe 11 februarie a depășit 2,3 milioane. Campania de mare volum a continuat aproximativ trei luni, înainte ca numărul mesajelor să scadă puternic după jumătatea lunii mai. Mesajele identificate aveau în principal teme financiare, inclusiv oferte legate de finanțarea unor afaceri sau linii de credit, iar caracterele invizibile erau introduse în termeni-cheie pentru a îngreuna analiza automată. Impact operațional: filtrele bazate pe analiză de limbaj pot fi păcălite mai ușor Problema este relevantă mai ales pentru sistemele moderne de filtrare care folosesc analiză automată a limbajului: inserarea unor caractere invizibile poate schimba felul în care textul este „segmentat” și interpretat, reducând eficiența regulilor care se bazează pe detectarea unor cuvinte sau expresii. Microsoft precizează însă că tehnica nu este suficientă, singură, pentru a trece de toate mecanismele de protecție. Compania afirmă că peste 99% dintre mesajele analizate au fost blocate de alte sisteme, inclusiv evaluări de reputație pentru expeditor, domeniu și adrese IP, clasificare automată, verificări de autentificare și detectarea tentativelor de imitare a unor mărci. Ce recomandă Microsoft: „normalizarea” textului înainte de verificări Pentru a limita eficiența metodei, Microsoft recomandă normalizarea textului înainte de verificarea cuvintelor și a „semnăturilor” de securitate (indicatori tehnici folosiți pentru identificarea amenințărilor), inclusiv eliminarea caracterelor invizibile sau neafișate. De asemenea, apariția neobișnuită a acestor caractere ar trebui tratată ca un posibil indicator al unei tentative de evitare a filtrelor. Compania notează că manipularea interpretării textului prin astfel de artificii nu este complet nouă: în trecut au fost folosite și spații cu lățime zero, cratime invizibile sau caractere care seamănă vizual cu cele obișnuite, însă elementul care atrage acum atenția este scara la care metoda a fost folosită. [...]
Peste 100 de companii cer guvernelor și mediului privat să pregătească noi apărări împotriva atacurilor cibernetice cu inteligență artificială , într-o scrisoare deschisă care avertizează că astfel de atacuri vor deveni „mult mai răspândite și sofisticate” în lunile următoare, potrivit TechCrunch . Semnatarii includ OpenAI , Anthropic , Google și Microsoft, alături de companii de securitate cibernetică precum CrowdStrike, Okta și Fortinet, dar și instituții financiare și firme de infrastructură de internet. Mesajul central: apărarea „tradițională” nu mai este suficientă, iar răspunsul trebuie coordonat între sectorul privat și autorități, inclusiv la nivel „local, național și internațional”. De ce cer companiile o schimbare de abordare Scrisoarea susține că organizațiile și serviciile publice de care depind comunitățile — de la spitale la stații de tratare a apei și infrastructura care susține internetul — sunt expuse unui risc crescut pe măsură ce modelele de inteligență artificială devin mai capabile. În argumentație sunt invocate și incidente recente în care „agenți” de IA ar fi atacat companii, ceea ce, în viziunea semnatarilor, arată că domeniul securității cibernetice a fost „fundamental” schimbat și că sunt necesare soluții comerciale noi pentru a limita aceste riscuri. Ce măsuri propune scrisoarea Documentul cere o „mobilizare” sub forma unui răspuns colectiv, cu parteneriate noi menite să ridice standardele de securitate și să găsească soluții pentru amenințările emergente. În același timp, textul încurajează colaborarea guvernelor pe mai multe niveluri administrative pentru coordonare în zona de securitate. Un element notabil, potrivit publicației, este poziția „conflictuală” a unor semnatari: mai multe dintre companiile care cer întărirea apărării continuă să dezvolte modele de IA tot mai avansate, dar promovează și programe care folosesc IA de vârf în scop defensiv, inclusiv OpenAI (Daybreak), Anthropic (Mythos) și Microsoft (platforma Perception). [...]
O breșă în infrastructura internă a OpenAI a fost confirmată printr-un „pull request” într-un depozit privat , după ce o echipă de hackeri „white-hat” a susținut că a obținut acces la conturi de angajați și la codul intern al companiei, potrivit Tom's Hardware . Incidentul contează operațional: arată că o breșă poate ajunge rapid la resurse critice (conturi interne și depozite de cod), chiar și atunci când este descoperită și raportată responsabil. Atacul a fost realizat de o echipă de cercetători de securitate de la startup-ul Hackron AI , care a folosit „unelte Claude” (instrumente asociate modelului AI Claude) pentru a compromite OpenAI. Într-o postare pe X din 18 septembrie, echipa a afirmat că breșa ar fi avut loc pe 25 iulie. Ce acces ar fi obținut atacatorii Conform descrierii, cercetătorii spun că au reușit: să pătrundă în baza de cod internă a OpenAI; să obțină acces la conturile ChatGPT și Codex ale unor angajați OpenAI. Pentru a demonstra accesul, aceștia au inițiat un „pull request” (o cerere de modificare a codului într-un depozit software) către un depozit privat al OpenAI, descris drept „inofensiv”, înainte de a raporta vulnerabilitățile companiei. Răspunsul OpenAI: remediere rapidă și recompensă Aceeași sursă notează că OpenAI ar fi remediat problema în 14 ore de la raportare și ar fi plătit o recompensă („bug bounty”) de 6.500 de dolari (aprox. 29.000 lei) cercetătorilor. Informațiile despre modul exact în care a fost realizată compromiterea și amploarea accesului sunt limitate la afirmațiile echipei care a raportat incidentul, așa cum sunt redate de publicație. [...]
Franța pregătește un plan de protecție a infrastructurii critice împotriva atacurilor cu drone și cibernetice , după ce președintele Emmanuel Macron a avertizat că Rusia își intensifică „atacurile hibride” asupra Europei și a Franței, potrivit Reuters . Macron a declarat, într-o conferință de presă la Paris, că a cerut guvernului să elaboreze un plan pentru protejarea infrastructurii critice în fața unor amenințări care combină mijloace militare și non-militare (de la drone la atacuri cibernetice), pe fondul a ceea ce el a numit o intensificare a „amenințării hibride rusești” în ultimele săptămâni. Șeful statului francez a susținut că obiectivul Moscovei ar fi intimidarea Europei și slăbirea determinării continentului de a sprijini Ucraina. În același timp, el a transmis că efectul va fi „opus”, argumentând că miza este securitatea Europei „astăzi și mâine” în Ucraina. Ca exemplu al schimbării naturii agresiunii, Macron a invocat o tentativă de atac cu dronă asupra aeroportului din Leipzig , în august, pe care guvernul german a concluzionat că Moscova ar fi avut-o în spate. Rusia respinge acuzațiile europene privind atacuri hibride, pe care le descrie drept nefondate și rezultatul unei „isterii” anti-ruse, notează Reuters. Ce înseamnă pentru companii și operatori de infrastructură Mesajul politic se traduce într-o direcție operațională: accent pe continuitatea serviciilor esențiale și pe întărirea apărării în fața incidentelor care pot întrerupe activitatea sau pot produce pagube. În practică, un astfel de plan poate viza sectoare precum energie, transporturi, telecomunicații și alte servicii critice, însă Reuters nu oferă detalii despre măsuri concrete, calendar sau bugete. Context economic: spațiu fiscal limitat În același briefing, Macron a abordat și presiunea internă generată de prețurile ridicate la carburanți, într-un moment în care guvernul lucrează la un buget pentru anul viitor menit să reducă deficitul. Reuters notează că diferența dintre randamentele obligațiunilor guvernamentale franceze și germane pe 10 ani s-a lărgit la 100 de puncte de bază, după ce guvernul a indicat că o creștere mai slabă și costuri mai mari cu dobânzile ar duce deficitul bugetar la 5,4% din PIB în acest an. Macron a spus că deficitul ridicat limitează capacitatea guvernului de a compensa costurile cu carburanții și a pus scumpirile pe seama unui război în Orientul Mijlociu, la care Franța „nu a ales” să participe. Ce urmează Macron a mai afirmat că, în următoarele săptămâni, va avea loc o reuniune a statelor G7 pentru intensificarea cooperării și pentru securizarea aprovizionării în contextul crizei energetice. În privința planului de protecție a infrastructurii critice, Reuters nu precizează când va fi finalizat sau cum va fi implementat. [...]
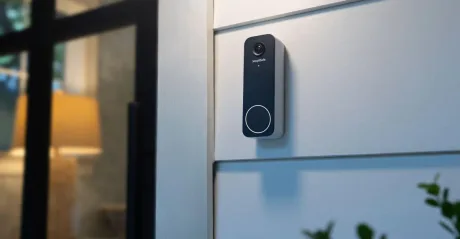
SimpliSafe mută „paznicul” în sonerie, contra abonament : noua cameră Video Doorbell Series 2 este vândută cu 199,99 dolari (aprox. 920 lei), dar funcția care o diferențiază — monitorizarea proactivă cu agenți umani — vine doar printr-un plan lunar de la 49,99 dolari (aprox. 230 lei), potrivit The Verge . Miza economică este trecerea de la un dispozitiv „one-off” la un cost recurent, într-o zonă sensibilă: supravegherea video a locuinței. Serviciul se numește Active Guard Outdoor Protection și combină analiză automată (inclusiv recunoaștere facială) cu intervenția unui agent de monitorizare, care poate intra pe fluxul live pentru a „vedea, vorbi și încerca să descurajeze” potențiali intruși sau hoți de colete, atunci când camera detectează activitate suspectă. Ce cumperi, de fapt: hardware + condiții de utilizare Video Doorbell Series 2 este o sonerie cu alimentare pe fir, cu specificații orientate spre identificare mai bună a persoanelor și a coletelor: rezoluție 2K; zoom 10x; unghi de 150 de grade, cu cadru „cap-picioare”; audio bidirecțional și sirenă integrată; alerte pentru persoane și colete; până la 5 secunde de înregistrare înainte de eveniment (pre-roll); Wi‑Fi pe două benzi. Pentru a funcționa, dispozitivul are nevoie de stația de bază și tastatura SimpliSafe și este compatibil cu orice plan monitorizat SimpliSafe. Poate fi folosit și în regim de auto-monitorizare, cu înregistrare video. Abonamentul: când poate „intra” agentul și cât costă Active Guard este opțional, iar agentul poate vedea imagini live doar când sistemul este armat și a fost declanșat. Funcția cere un plan Pro sau Plus, cu prețuri „începând de la 49,99 dolari pe lună” (aprox. 230 lei), conform articolului. SimpliSafe susține că, pe lângă descurajarea intrușilor, sistemul poate oferi serviciilor de urgență informații mai precise. Confidențialitate și semnalizare vizibilă Compania indică existența unei pagini de confidențialitate care explică faptul că imaginile sunt criptate „în repaus și în tranzit”, dar nu „cap-la-cap” (end-to-end). De asemenea, SimpliSafe afirmă că nu va partaja imaginile cu forțele de ordine decât dacă legea o cere. Soneria are și indicatoare LED: albastru când proprietarul urmărește transmisia live și chihlimbar când este conectat un agent de monitorizare. Context competitiv: cât valorează „omul din buclă” The Verge notează că Ring are o funcție similară, Virtual Guard, la 99 dolari pe lună. Publicația punctează că prezența unui om care poate verifica dacă există un pericol real poate avea valoare, inclusiv în zone unde alarmele false sunt sancționate, dar că pentru majoritatea utilizatorilor ar putea fi „prea mult”. În practică, diferența majoră nu este camera în sine, ci modelul de cost: dispozitivul devine poarta de intrare într-un serviciu lunar de supraveghere „hibridă” (automatizare + agent uman), cu implicații directe de buget și de confidențialitate pentru utilizatori. [...]