Știri

Știri din categoria Securitate cibernetică
Atacul cibernetic care a supraîncălzit frigiderele din sute de supermarketuri din Franța riscă să se traducă în pierderi de milioane de euro și aruncă în prim-plan vulnerabilitatea operațională a retailului alimentar, potrivit Mediafax.
Hackerii au obținut controlul asupra software-ului care reglează temperaturile unităților de refrigerare și au forțat unele frigidere și congelatoare să ajungă la 50°C peste noapte. Consecința imediată a fost compromiterea stocurilor: alimente estimate la milioane de euro ar fi fost afectate.
Un director executiv al unui lanț de supermarketuri a descris incidentul drept „extrem de grav și fără precedent”, conform BBC, citată de Mediafax. Ca amploare, peste 100 de supermarketuri ale aceluiași lanț ar fi fost vizate, iar cel puțin 300 de alte magazine ar fi fost afectate, potrivit agenției AFP.
Un retailer a precizat că frigiderele s-au încălzit până la 50°C timp de șase ore peste noapte, până luni, și că a aruncat toate alimentele afectate pentru a evita riscurile pentru sănătate.
În teren, unii angajați au spus că au fost întâmpinați de valuri de aer cald luni dimineață, la deschiderea congelatoarelor. Un post de televiziune francez a publicat și o imagine cu un congelator dintr-un raion de înghețată indicând 26,5°C.
Două supermarketuri din regiunea Alsacia au raportat împreună pierderi de 270.000 de euro (aprox. 1,35 milioane lei), potrivit aceluiași post TV. Pe acest fond, daunele la nivel național ar putea ajunge la milioane de euro, însă amploarea reală rămâne, deocamdată, neclară.
Parchetul din Paris a anunțat, pentru AFP, deschiderea unei anchete, descriind incidentul drept „un atac cibernetic de amploare” care a afectat frigiderele mai multor lanțuri importante de retail alimentar din Franța.
Comisarul european pentru alimente, Christophe Hansen, a condamnat atacul într-o postare pe X, legând direct incidentul de riscurile asupra lanțului alimentar:
„Securitatea alimentară necesită mai multă atenție la toate nivelurile. Deoarece transformarea alimentelor în arme a devenit o realitate.”
În acest stadiu, informațiile disponibile indică un atac cu efect operațional imediat (controlul temperaturii) și cu potențial de pierderi semnificative, însă dimensiunea exactă a pagubelor și numărul total al magazinelor afectate nu sunt încă stabilite.
Recomandate
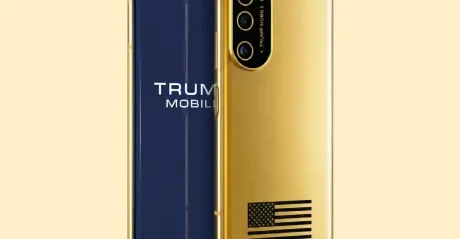
Baza de date a Trump Mobile a fost compromisă, iar datele personale a 3.615 abonați au ajuns publice , un incident care ridică semne de întrebare despre capacitatea operațională de securitate a unui MVNO (operator mobil virtual) aflat la început de drum, potrivit Mobile World Live . Atacul ar fi avut loc săptămâna trecută și este atribuit entității de criminalitate cibernetică BYOD , conform Straight Arrow News, citată de publicație. Aceeași sursă susține că BYOD a afirmat că Trump Mobile i-ar fi transmis că „nu are o echipă de securitate cibernetică”, după ce atacatorii au informat compania despre breșă. Cum ar fi fost obținut accesul și ce s-a întâmplat cu datele PCMag a relatat că BYOD ar fi reușit să intre în posesia datelor prin malware (software malițios) instalat pe dispozitivul unui angajat Liberty Mobile, MVNO-ul din spatele Trump Mobile. Straight Arrow News a mai raportat că lista de clienți a fost făcută accesibilă public. Reprezentanții Trump Mobile ar fi comparat acțiunile BYOD cu terorismul, notează Mobile World Live, citând Straight Arrow News. Cine apare în scurgere și ce context are compania După o analiză a datelor furate, Straight Arrow News a indicat că scurgerea include detalii personale despre Eric Brunnett, vicepreședinte și CIO al Trump Organisation, însă nu ar include membri ai familiei președintelui. Incidentul vine după un alt episod: informații sensibile ale clienților au fost expuse în luna mai, când compania a început livrările de dispozitive, mai arată publicația. Trump Mobile a fost anunțată de Donald Trump Jr. și Eric Trump, odată cu prezentarea T1 Phone, în iunie 2025. Telefonul avea un preț de 499 dolari (aprox. 2.250 lei), iar compania a luat avansuri de 100 dolari (aprox. 450 lei) de la un număr estimat de 600.000 de persoane, vizând primele livrări în august sau septembrie 2025. Ulterior, afirmația că dispozitivul este „proiectat și construit cu mândrie în Statele Unite” a fost eliminată din materialele de presă și de pe site. CNN a relatat anterior că dispozitivul seamănă puternic cu un telefon chinezesc vândut la mai puțin de 200 dolari (aprox. 900 lei) la Walmart, conform Mobile World Live. [...]
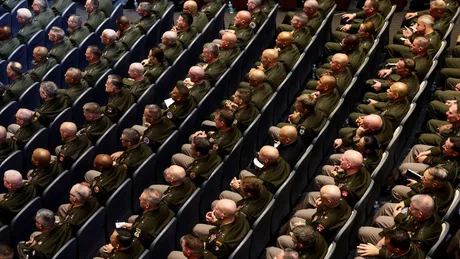
O breșă în sistemul de resurse umane al Pentagonului a expus date personale ale militarilor , un risc care poate alimenta operațiuni de contrainformații și atacuri țintite, în condițiile în care SUA se află în război cu Iranul, potrivit CNN . Accesul neautorizat a vizat un server vulnerabil aparținând Defense Manpower Data Center (DMDC) , iar intrușii ar fi avut acces încă din octombrie anul trecut. Pentagonul a descoperit și a remediat problema abia după nouă luni, în iulie, conform unei scrisori trimise victimelor și consultate de publicație. DMDC administra cel puțin 60 de milioane de înregistrări în anul fiscal 2024, însă nu este clar câte persoane au fost afectate. CNN notează că Military Times a relatat că ar putea fi vorba despre patru milioane de angajați ai Departamentului Apărării. De ce contează: date utile pentru profilare și țintire Scrisoarea citată arată că au fost expuse numere de asigurare socială și alte informații personale ale militarilor activi și foști. În unele cazuri, intrușii au accesat și „specialitatea ocupațională” (rolul/funcția militară), un detaliu care, combinat cu alte seturi de date, poate ajuta adversari externi să înțeleagă mai bine cine face ce în armata americană și unde. Potrivit CNN, Pentagonul susține că în prezent „nu are indicii de utilizare abuzivă” a datelor compromise. Totuși, experții citați avertizează că un astfel de set de date poate deveni valoros atât pentru servicii de informații străine, cât și pentru infractori cibernetici interesați de șantaj sau fraudă. Context operațional: avertismente privind exploatarea datelor comerciale Articolul amintește că lideri militari americani și-au avertizat repetat trupele că telefoanele și conturile lor online pot fi ținte, iar US Central Command a transmis în primăvară legislatorilor că a primit „multiple rapoarte de amenințare” privind exploatarea de către adversari a datelor comerciale de localizare pentru a viza sau supraveghea personalul american din teatrele de operațiuni. Justin Sherman, CEO al firmei de consultanță Global Cyber Strategies, a declarat pentru CNN că un actor rău intenționat ar putea combina datele din DMDC cu alte baze comerciale pentru a afla sau chiar a ținti personalul apărării pe baza unor elemente precum venituri, datorii, căsătorii, obiceiuri de cheltuieli sau activitate online. Probleme de securitate și ce urmează Scrisoarea consultată de CNN mai menționează că datele furate nu erau criptate, iar criptarea este o practică standard de securitate pentru protejarea informațiilor sensibile. DMDC spune că ia măsuri pentru a evalua și îmbunătăți postura de securitate cibernetică a sistemului și oferă victimelor un an de servicii de monitorizare a creditului. Nu este clar cine se află în spatele atacului, iar un purtător de cuvânt al Pentagonului nu a răspuns imediat întrebărilor CNN, inclusiv celor legate de autorul breșei. [...]
Rusia reclamă atacuri cibernetice asupra votului electronic și sabotaj pe fibră optică , un semnal de vulnerabilitate operațională pentru infrastructura digitală folosită în alegeri, potrivit G4Media . Autoritățile de la Moscova susțin că incidentele au avut loc în a doua zi a alegerilor parlamentare desfășurate între 18 și 20 septembrie. Alegerile sunt prezentate ca primele organizate după declanșarea invaziei asupra Ucrainei în 2022 și vizează reînnoirea celor 450 de mandate din Duma de Stat , camera inferioară a parlamentului rus. Scrutinul are loc și în teritoriile din estul Ucrainei ocupate de armata rusă și anexate „pe hârtie” de Rusia, conform materialului care citează agențiile AFP și EFE, prin Agerpres. Atac „foarte puternic” asupra sistemului de vot online din Moscova Șefa Comisiei Electorale Centrale, Ella Pamfilova, a declarat că sistemul electoral a fost ținta unui atac cibernetic „foarte puternic” pe parcursul nopții, „fără oprire”, în contextul în care la Moscova alegătorii pot vota online. Votul electronic este disponibil și în alte aproximativ 30 de regiuni ruse. Pamfilova a mai spus că atacul „masiv și intens” continuă „practic tot timpul”, dar a susținut că „situația este sub control” și că securitatea sistemului permite continuarea votului. „Tentativă de sabotaj” pe fibră optică în Orientul Îndepărtat Separat, Ministerul Dezvoltării Digitale și Comunicațiilor din Rusia a semnalat o tentativă de sabotaj asupra liniilor de internet prin fibră optică în patru regiuni din Orientul Îndepărtat, despre care afirmă că ar fi urmărit perturbarea alegerilor. Într-un mesaj pe Telegram, ministerul a transmis că alegerile nu au fost perturbate și că comunicațiile au fost „restabilite complet” în: Sahalin Magadan Kamceatka districtul autonom Ciukotka Potrivit ministerului, accesul la internet a fost întrerupt din cauza deteriorării deliberate a liniilor de comunicații prin fibră optică. Ce indică datele de participare invocate de autorități Până sâmbătă la ora 09:05 GMT (12:05, ora României), aproape o treime dintre alegătorii cu drept de vot (31,09%) votaseră deja, o prezență aproape dublă față de scrutinul de acum cinci ani, pe fondul introducerii votului electronic, conform datelor citate. Guvernul rus a mai afirmat că 70% dintre alegătorii care au solicitat opțiunea de vot online votaseră deja astfel de vineri, în prima zi a alegerilor. Votul urmează să se închidă duminică la ora 18:00 GMT (21:00, ora României). [...]
Creșterea atacurilor care exploatează vulnerabilități nereparate schimbă prioritățile de securitate ale organizațiilor , într-un context în care România rămâne expusă suplimentar prin poziționarea pe flancul estic al NATO, potrivit Mediafax , care citează date din buletinul trimestrial al Directoratului Național de Securitate Cibernetică (DNSC). La nivel global, presiunea atacurilor continuă să urce: în trimestrul al doilea din 2026, o organizație a fost ținta, în medie, a 2.175 de atacuri pe săptămână, cu 9,6% peste aceeași perioadă din 2025. În iunie, media a ajuns la 2.270 de atacuri pe organizație și pe săptămână, cu 17% peste iunie 2025. Vulnerabilitățile au devenit principala „ușă” de intrare Raportul DNSC indică o schimbare relevantă pentru companii și instituții: exploatarea vulnerabilităților nereparate a ajuns la 31% dintre vectorii inițiali ai breșelor de securitate, depășind folosirea abuzivă a credențialelor (13%). Concluzia operațională este că viteza de aplicare a actualizărilor și corecțiilor (patch-uri) devine critică, în condițiile în care atacurile pornesc tot mai des de la probleme cunoscute, dar neadresate la timp. Explozie pe „ device-code phishing ” și rolul inteligenței artificiale DNSC semnalează o creștere de 1.380% a atacurilor de tip „device-code phishing”, o formă de phishing (tentativă de fraudă prin mesaje-capcană) concepută inclusiv pentru ocolirea autentificării multifactor. Atacatorii folosesc kituri comerciale care pot genera automat mesaje personalizate, ceea ce permite extinderea campaniilor la scară mai mare. România: fără incident major confirmat, dar cu alerte și campanii de fraudă Pentru România, DNSC precizează că sursele publice consultate nu indică, în trimestrul al doilea, un incident major confirmat care să fi afectat o instituție publică, un spital sau un operator de infrastructură critică. În schimb, au existat amenințări concrete: 12 alerte DNSC privind vulnerabilități critice, dintre care patru erau exploatate activ; avertizări privind campanii de fraudă online, inclusiv mesaje SMS false trimise în numele Ghișeul.ro , care invocau presupuse amenzi restante. Raportul notează și un element de pregătire: 1.126 de entități și-au autoevaluat nivelul de maturitate cibernetică printr-un proiect finanțat prin PNRR. De ce contează pentru organizații DNSC atrage atenția că poziționarea României pe flancul estic al NATO aduce riscuri suplimentare, de la operațiuni hacktiviste pro-ruse până la potențiale activități de spionaj cibernetic. În acest context, raportul pune accent pe gestionarea rapidă a vulnerabilităților și pe actualizarea sistemelor, pe fondul creșterii atacurilor care folosesc tocmai aceste puncte slabe ca punct de intrare. [...]
Loviturile cu drone asupra centrelor de date Yandex au scos la iveală o vulnerabilitate operațională majoră a economiei digitale rusești , după ce infrastructura critică a fost concentrată în câteva noduri mari, potrivit Ars Technica . Publicația relatează că, după ce Rusia a atacat centre de date și telecomunicații din Ucraina, Ucraina a ripostat, iar întreruperile rezultate au afectat pe scară largă servicii digitale folosite zilnic în Rusia. În câteva zile, trei dintre cele mai mari centre de date ale Yandex au fost lovite sau scoase din funcțiune, ceea ce a dus la pene și degradări de servicii. Bloggerii pro-Kremlin citați în articol avertizează că modelul „hipercentralizat” al serviciilor digitale din Rusia poate deveni un punct slab într-un conflict în care infrastructura IT este țintită direct. Ce s-a întâmplat: trei lovituri, trei centre de date Yandex Conform articolului, Rusia a început la final de septembrie o campanie de atacuri cu drone asupra centrelor de date și rețelelor mobile din Ucraina, cu întreruperi temporare ale internetului și telefoniei mobile pentru până la 100.000 de gospodării din Kiev. Ulterior, Ucraina a început să lovească infrastructura Yandex, pe care președintele Volodîmîr Zelenski a descris-o drept un răspuns „simetric”. Loviturile menționate de Ars Technica: 8 octombrie (Sasovo, sud-est de Moscova): un atac a avariat un centru de date care găzduiește două dintre cele trei supercomputere folosite de Yandex pentru antrenarea modelului de inteligență artificială YandexGPT . Nu era clar imediat cât de mari au fost pagubele la supercomputere. 9 octombrie (Kaluga, sud-vest de Moscova): un al doilea atac a scos din funcțiune un alt centru de date Yandex, descris ca unul dintre cele mai mari din Rusia, cu capacitate maximă de 63 MW . 11 octombrie (Vladimir, est de Moscova): un al treilea atac a forțat Yandex să suspende operațiunile într-un centru de date, potrivit BBC News, citată de publicație. De ce contează: efect în lanț asupra plăților, băncilor și comerțului online Impactul relevant nu este doar asupra capacităților de calcul pentru AI, ci asupra serviciilor de masă și a companiilor care depind de ele. Ars Technica notează că avariile au fost asociate cu întreruperi sau indisponibilități pentru: aplicații populare de plăți și servicii de banking digital; e-mail; platforme de comerț online; servicii de streaming video; aplicații de ride-hailing și livrare de mâncare; navigație și hărți. În plus, motorul de căutare Yandex ar avea aproximativ 70% din piața din Rusia, ceea ce amplifică efectul oricărei degradări de infrastructură. Publicația mai arată că problemele se propagă și prin Yandex Cloud (serviciul de cloud computing – adică închirierea de resurse IT la distanță), care are drept clienți unele dintre cele mai mari companii din Rusia, potrivit The Moscow Times (menționată ca sursă în articol). Vulnerabilitatea structurală: centralizare și constrângeri legale Bloggeri militari ruși citați în material susțin că avantajul istoric al ecosistemului Yandex s-a transformat într-o slăbiciune de război, tocmai din cauza concentrării infrastructurii în câteva centre mari. Unul dintre ei descrie Yandex drept un „monopolist” la nivel de piață și critică faptul că „toată puterea” infrastructurii a fost concentrată în câteva noduri. În paralel, articolul indică și o limitare de reglementare: potrivit unui alt blogger citat, „ Legea internetului suveran ” (adoptată în 2019) ar fi contribuit la blocarea opțiunilor companiilor ruse de a-și construi redundanțe (copii de rezervă operaționale) în afara Rusiei, inclusiv în țări „prietene”, în timp ce accesul la infrastructură din țări „neprietenoase” este restricționat de sancțiuni. Contrastul cu Ucraina și ce urmează Ars Technica susține că Ucraina ar putea fi mai rezilientă datorită unui ecosistem mai descentralizat, cu centre de date mai mici, și prin măsuri de backup, inclusiv mutarea unor echipamente și rețele în subteran sau în afara țării. În plus, Microsoft și Amazon ar fi oferit servicii cloud gratuite pentru migrarea unor servicii guvernamentale ucrainene în Europa; Amazon Web Services ar găzdui peste 15 petabytes de date de la peste 60 de organizații guvernamentale ucrainene, plus date ale companiei energetice private DTEK. Pe partea rusă, un expert IT citat de ziarul Kommersant (menționat în articol) estimează că ar putea dura până la șase luni pentru înlocuirea echipamentelor avariate din centrele de date Yandex, ceea ce sugerează un risc de perturbări prelungite dacă atacurile continuă sau dacă reparațiile sunt întârziate de lanțurile de aprovizionare și constrângerile de import. [...]
Atacurile ucrainene asupra centrelor de date Yandex au fost urmate de o cădere de 94% a traficului automatizat , un semnal operațional care sugerează cât de dependentă poate fi infrastructura digitală rusă – inclusiv activitatea de tip „bot” – de câteva noduri critice, potrivit Euronews . Președintele ucrainean Volodimir Zelenski a susținut, la Forumul de Securitate de la Varșovia, că după loviturile asupra Yandex „a devenit vizibil mai puțin ostil” climatul de pe rețelele sociale, cu „mai puțină ură” și „mai puține provocări”, pe fondul reducerii numărului de boți. „Când atacurile noastre au ajuns la centrele de date Yandex, dintr-odată a devenit puțin mai ușor să respiri pe multe platforme de socializare.” Ce s-a întâmplat la Yandex și unde au fost lovite centrele de date Trei centre de date operate de Yandex – companie descrisă frecvent ca echivalentul rusesc al Google – au fost vizate de drone ucrainene în ultimele zile. Instalațiile menționate sunt în: Sasovo (regiunea Riazan), regiunea Kaluga (sud-vest de Moscova), regiunea Vladimir (est de Moscova), unde cel mai recent atac a fost raportat duminică. Atacurile au avariat infrastructura și au produs întreruperi ale serviciilor. Yandex a confirmat suspendarea activității centrului de date din Vladimir, după ce infrastructura a fost avariată. „Activitatea centrului de date a fost suspendată complet. Resursele de infrastructură rămase sunt instabile, iar platforma nu mai funcționează.” De ce contează scăderea de 94%: semnal puternic, dar nu dovadă directă despre „boți” O analiză a datelor Cloudflare Radar indică faptul că traficul automatizat provenit din rețeaua Yandex a scăzut cu aproximativ 94% duminică, față de nivelurile medii din a doua jumătate a lunii septembrie. Totuși, Euronews notează o limitare importantă: în această categorie intră și trafic automatizat legitim (de exemplu, programe care indexează pagini web pentru motoare de căutare). Prin urmare, cifrele nu demonstrează, de unele singure, că au fost afectate conturi automatizate de pe rețelele sociale asociate Kremlinului. Efecte raportate în Europa și SUA, încă fără confirmări independente După atacuri, au circulat informații despre scăderi ale activității online asociate unor formațiuni politice: în Germania, în jurul partidului Alternativa pentru Germania (AfD), însă fără date verificate independent prezentate până acum; în Marea Britanie , în jurul partidului Reform UK; în SUA, utilizatori ai rețelelor sociale au raportat mai puține răspunsuri aparent automatizate favorabile conservatorilor pe platforma X. Europarlamentarul ceh Tomáš Zdechovský a pus sub semnul întrebării coincidența dintre perturbarea centrelor de date și scăderea raportată a activității online din jurul AfD, dar articolul subliniază că aceste legături rămân, deocamdată, la nivel de speculație și raportări neconfirmate independent. [...]