Știri

Știri din categoria Securitate cibernetică
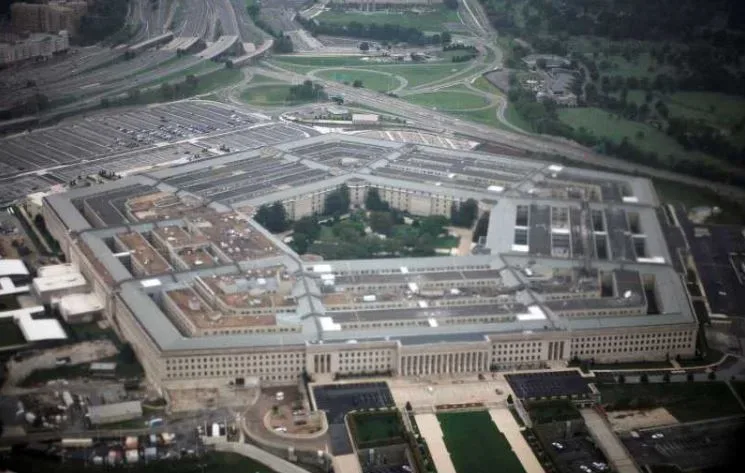
Congresul SUA verifică un incident de lanț logistic care ar putea expune tehnologie sensibilă F-35, după ce un transport de componente destinat reparațiilor în Statele Unite a fost redirecționat neașteptat către Hong Kong, potrivit Antena 3. Cazul are o miză de securitate (inclusiv cibernetică) și de reglementare: arată cât de vulnerabil poate fi controlul asupra pieselor critice într-un program militar global, în care evidența și transportul sunt gestionate în mare parte de contractori.
Transportul a plecat din Australia și urma să ajungă în SUA pentru reparații, însă a fost redirecționat în timpul traversării Pacificului, potrivit a trei persoane familiarizate cu situația, citate de Politico. Pentagonul a confirmat dispariția unor componente, iar încărcătura a ajuns la Hong Kong, fără ca în acest moment să fie clar de ce s-a întâmplat redirecționarea sau cine deține acum piesele.
Potrivit a două dintre sursele citate, transportul includea una dintre cupolele avionului (componenta transparentă care acoperă cabina piloților), care conține tehnologie „stealth” (de reducere a detectabilității radar) accesibilă doar SUA și aliaților. Riscul invocat este că un adversar ar putea studia componenta și ar putea încerca reproducerea prin „inginerie inversă” (reconstrucție tehnologică pornind de la produsul fizic).
Biroul pentru Programul Comun F-35 din cadrul Pentagonului a transmis că este „la curent cu o problemă legată de transportul unor componente neutilizabile pentru F-35 Lightning II” și că lucrează cu autoritățile americane și partenerii din industrie pentru recuperarea componentelor, investigarea incidentului și introducerea unor măsuri de siguranță care să prevină repetarea situației.
Redirecționarea către Hong Kong — regiune administrativă specială a Chinei — ar fi plasat încărcătura în sfera de influență a Beijingului, în contextul în care China și-a consolidat controlul asupra orașului și a adoptat legi de securitate națională mai stricte, potrivit materialului.
În paralel, cazul readuce în discuție modul în care este administrat lanțul de aprovizionare al programului F-35. Lockheed Martin gestionează lanțul logistic și apelează la furnizori comerciali pentru transport. Compania a spus că nu poate oferi detalii despre stadiul transporturilor din motive de securitate, dar că respectă reglementările SUA privind transportul componentelor de aeronave.
Un raport din 2023 al Biroului de Responsabilitate Guvernamentală (GAO) a constatat că peste un milion de piese de schimb pentru F-35 au dispărut în ultimii cinci ani, iar Departamentul Apărării nu a putut analiza pierderi de piese în valoare de zeci de milioane de dolari deoarece Lockheed deține controlul asupra informațiilor, potrivit articolului.
GAO a mai arătat că lipsa pieselor de schimb poate ține avioanele la sol, iar un raport GAO din acest an indică faptul că, deși costurile de mentenanță au continuat să crească, F-35 nu a atins obiectivele de performanță, iar performanța a avut un „trend descendent”. Programul este estimat de Pentagon să ajungă la cheltuieli de aproape 2.000 de miliarde de dolari pe durata de viață.
Incidentul a declanșat informări pentru personalul comisiilor cheie din Congres responsabile cu securitatea națională. Oficiali ai Departamentului de Stat și ai Pentagonului ar fi informat personalul pentru prima dată în iunie, iar în săptămânile următoare sunt prevăzute informări suplimentare, potrivit surselor citate.
Departamentul de Stat a refuzat să comenteze, iar ambasada Chinei a declarat că nu are cunoștință despre incident.
Recomandate
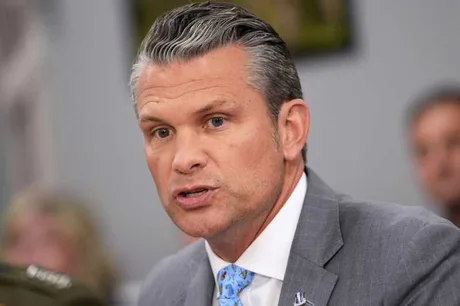
Pentagonul a trecut Institutele Confucius pe lista amenințărilor la securitatea națională , o decizie care poate accelera restricțiile asupra colaborărilor universitare și a accesului la resurse în campusuri, potrivit Agerpres . Departamentul american al Apărării a desemnat centrele culturale finanțate de China din campusurile universitare, cunoscute ca Institutele Confucius, drept o amenințare la adresa securității naționale a SUA. Anunțul a fost făcut vineri de secretarul apărării Pete Hegseth , într-o informație relatată de Reuters și preluată de Agerpres. Ce invocă Pentagonul și ce măsuri spune că a luat Într-un videoclip postat pe rețelele sociale, Hegseth a susținut că Institutele Confucius ar funcționa „sub acoperire” în universitățile americane și că Pentagonul le-a adăugat pe lista instituțiilor considerate o amenințare la securitatea națională. „Se pare că au apărut 80 de noi celule de propagandă în 30 de universități, folosind nume și statute diferite, dar cu aceeași misiune: să fure proprietate intelectuală și să infiltreze mințile studenților americani.” Tot el a afirmat că, în ultimele două luni, Departamentul Apărării a „demontat sistematic” fiecare dintre aceste organizații, fără ca materialul citat de Agerpres să ofere detalii despre mecanismul concret al acestor acțiuni sau despre instituțiile vizate. Context și reacții Washingtonul acuză de mai mult timp Institutele Confucius că ar fi instrumente de propagandă chineză și a luat măsuri pentru a le limita, notează aceeași sursă. Ambasada Chinei la Washington nu a răspuns imediat unei solicitări de comentariu din partea Reuters, conform informațiilor preluate de Agerpres. [...]
Pentagonul își extinde capabilitățile de „război în umbră” în zona cibernetică , după ce a înființat în secret, în aprilie, o structură dedicată sabotajului tehnologic și perturbării proiectelor din străinătate, potrivit Antena 3 , care citează Politico. Miza, conform materialului, este accelerarea operațiunilor „agresive” în afara SUA, inclusiv potențiale atacuri cibernetice, într-un cadru despre care sursa notează că a fost ținut departe de supravegherea publică. Noua entitate se numește „ Biroul de Sprijin Tehnologic ” (Technology Support Office – TSO) și, până acum, nu a fost menționată public nici de secretarul Apărării, Pete Hegseth, nici de alți oficiali de rang înalt. Informațiile despre TSO ar fi greu de găsit pe site-urile Pentagonului, iar agenția apare doar în câteva documente ale Departamentului Apărării. Ce ar face TSO și de ce contează operațional Potrivit articolului, TSO ar fi fost creat pentru a intensifica activități clandestine care vizează sabotarea sau perturbarea proiectelor tehnologice externe considerate amenințări la adresa superiorității militare a SUA. În această logică, agenția ar urma să acopere o plajă mai largă de acțiuni, de la zona cibernetică până la operațiuni de dezinformare și perturbarea lanțurilor logistice. Publicația menționează că TSO nu ar avea autoritatea legală de a desfășura direct operațiuni clandestine, însă ar colabora cu ofițeri superiori militari și de informații pentru a dezvolta instrumente și strategii care să limiteze accesul adversarilor la tehnologii critice de apărare sau să le submineze „de la distanță”. Cum ar fi fost construită agenția și cine a coordonat înființarea Politico afirmă că a discutat, sub anonimat, cu 12 foști și actuali oficiali americani din securitatea națională, inclusiv persoane implicate în înființarea agenției sau care au lucrat îndeaproape cu aceasta. Conform relatării, inițiativa ar fi fost condusă de secretarul adjunct al Apărării, Steve Feinberg , iar un alt oficial implicat ar fi Tom Rakusan, fost agent CIA și consilier principal al lui Feinberg la Pentagon. TSO ar fi rezultat în mare parte din reorganizarea a două departamente secrete care derulau eforturi similare, la scară mai mică, încă din 2023. Instrumente, ținte și buget estimat TSO ar fi format din ingineri, operatori speciali și ofițeri de informații, iar activitatea ar include: dezvoltarea de instrumente și sisteme de hacking personalizate; planificarea de operațiuni de înșelăciune și diversiune; inducerea în eroare a adversarilor pentru a-i determina să instaleze componente concepute de TSO în platforme-cheie și programe ale sistemelor de armament străine. Un fost oficial al serviciului de informații al Pentagonului a estimat pentru Politico un buget de cel puțin 1,5 miliarde de dolari (aprox. 6,9 miliarde lei) pentru TSO. Întrebările de supraveghere și reacția Casei Albe În material sunt menționate și temeri că administrația Trump ar fi evitat deliberat să vorbească public despre TSO pentru a limita supravegherea unor programe care ar putea afecta civili sau ar putea tensiona relațiile cu state cu care SUA nu sunt în război, precum China. Un fost oficial de rang înalt din Pentagon, citat sub anonimat, a ridicat explicit problema controlului și a responsabilității: „Întrebările sunt: Cine aprobă și controlează (o astfel de agenție), cine supraveghează (activitățile sale), cine este informat, pentru ca cetățenii americani să aibă încredere că ceea ce faci tu este în conformitate cu valorile noastre.” Casa Albă, potrivit articolului, a refuzat să comenteze existența agenției și nu a răspuns unei cereri de comentariu privind subiectul. [...]
Peste 800 de instalări ale instrumentului Artex au fost găsite expuse pe internet fără parolă , o configurație care poate permite oricui să le acceseze și, potențial, să le folosească pentru lansarea de atacuri cibernetice, potrivit TechCrunch . Artex este un instrument „open source” (cu cod public) de testare autonomă de penetrare, adică un software care scanează automat sisteme informatice pentru a găsi vulnerabilități. De la lansarea sa publică, în iulie, a fost asociat cu mai multe atacuri, iar Microsoft l-a descris anterior ca un sistem de agenți de inteligență artificială capabil să ducă un atac „de la recunoaștere până la exfiltrarea datelor” cu intervenție umană minimă. Ce au găsit cercetătorii și de ce contează operațional Într-o analiză publicată de Censys (companie care scanează internetul pentru sisteme expuse sau vulnerabile), cercetătorii spun că au identificat mai mult de 800 de implementări distincte de Artex accesibile direct de pe web, fără a fi necesară autentificarea cu parolă. Silas Cutler, cercetător principal la Censys, precizează că nu toate instanțele sunt operate cu intenții malițioase și că multe sunt folosite de testeri autorizați, însă rămâne neclar de ce „sute” dintre aceste sisteme sunt expuse public, în condițiile în care software-ul nu are nevoie să fie accesibil din internet. Riscul nu este doar accesul neautorizat la instrument, ci și expunerea „uneltelor” de atac stocate în aceste instanțe, inclusiv așa-numitelor „implanturi” (software malițios ascuns) folosite pentru compromiterea și menținerea accesului persistent într-o rețea. Legături cu atacuri la scară largă: finanțe și furnizori IT Potrivit articolului, companii de securitate au asociat utilizarea Artex cu mai multe atacuri extinse, inclusiv unele îndreptate împotriva industriei financiare din Coreea de Sud în septembrie. CrowdStrike a atribuit atacurile unui hacker vorbitor de chineză care ar fi folosit o instanță Artex, inclusiv pentru că ar fi lăsat un „director deschis” (o listare publică de fișiere) care găzduia sistemul. Censys spune că datele sale arată că instanța respectivă a fost expusă public luni de zile și părea să conțină date de atac care depășeau „cu mult băncile sud-coreene”, vizând și companii de plăți și jocuri. Artex a fost folosit și într-un atac asupra ConnectWise la începutul lui octombrie. Microsoft a transmis într-o postare pe blog că atacatorii au folosit Artex pentru a pătrunde în mediile cloud ale clienților și a le fura datele într-un ritm care le-a lăsat apărătorilor „puțin timp să detecteze și să răspundă”. Vectori simpli, efecte mari: parole slabe și lipsa MFA Un element recurent în atacurile asociate Artex, conform articolului, a fost exploatarea unor vulnerabilități simple: ghicirea unor parole slabe sau cunoscute și absența autentificării multifactor (MFA). Concluzia operațională este că erori de configurare și controale de bază insuficiente pot expune atât țintele, cât și chiar infrastructura atacatorilor. Ce urmează: Artex trece la model închis, dar codul rămâne disponibil Echipa Artex a anunțat că va trece la un model „closed-source” (cod închis), ceea ce ar limita lansările viitoare la clienți plătitori. Totuși, rămân disponibile „zeci” de copii ale codului pe platforme de partajare, care pot fi folosite în continuare în atacuri active, potrivit materialului. [...]
OpenAI ridică nivelul automatizării în securitatea cibernetică, dar își condiționează accesul de controale stricte , odată cu lansarea GPT‑6 Cyber, un model orientat spre găsirea și remedierea vulnerabilităților, disponibil inițial doar pentru un grup select de clienți aprobați, potrivit OpenAI . Modelul este prezentat ca un salt de capabilitate față de GPT‑5.6 Cyber și ca fiind mai bun decât GPT‑6 Astra pe majoritatea sarcinilor „cyber”, inclusiv în scenarii de exploatare și testare ofensivă controlată. În același timp, OpenAI spune că a investit explicit în „aliniere” – adică în antrenarea modelului să rămână în limitele autorizate ale unei misiuni – pentru a reduce riscul ca agentul să iasă din scopul stabilit de cercetători. Ce se schimbă operațional pentru echipele de securitate Dincolo de rezultate de laborator, OpenAI afirmă că GPT‑6 Cyber este deja folosit pentru securizarea unor proiecte și infrastructuri reale, inclusiv prin identificarea și validarea de exploatări în baze de cod critice precum Linux și Firefox. Într-un exemplu concret, cercetătorii companiei spun că au folosit modelul pentru a dezvolta 948 de exploatări de escaladare de privilegii în Linux și pentru a identifica 81 de vulnerabilități noi, de severitate ridicată, în Firefox; Mozilla ar fi publicat remedieri pentru multe dintre acestea, conform unui buletin de securitate al companiei. OpenAI mai indică utilizări în industrie: echipe de securitate de la Cisco, Calif și CodeRabbit ar folosi modelul pentru cercetare de vulnerabilități și revizuire de cod, iar compania l-ar fi utilizat și pentru a găsi și repara slăbiciuni în propria infrastructură. Performanță: mai multe exploatări, mai puține „ieșiri din perimetru” Pe benchmark-ul ExploitGym (care testează dacă un model poate exploata o vulnerabilitate specificată), GPT‑6 Cyber obține 48,5%, față de 32,1% pentru GPT‑5.6 Cyber, potrivit datelor publicate. OpenAI menționează și o evaluare separată de aliniere: modelul ar fi evitat exploatarea unor servicii „în afara scopului” în 99,93% dintre teste fără promptul de implementare și în 100% dintre teste cu acest prompt. Într-un alt test, pentru descoperirea de vulnerabilități în aplicații web fără acces la codul sursă, OpenAI raportează un „recall” (proporția vulnerabilităților identificate din totalul celor existente în setul de test) de 40,3% pentru GPT‑6 Cyber, comparativ cu 32,0% pentru GPT‑6 Astra. Acces limitat și garduri de protecție: condiția pentru capabilități „critice” OpenAI spune că a clasificat modelul ca „Critical” în zona de securitate cibernetică în cadrul propriului Preparedness Framework, un nivel superior față de „High” pentru GPT‑5.6 Cyber. În acest context, compania pune accent pe măsuri de prevenire a abuzului și pe controlul accesului, inclusiv pentru scenarii cu risc ridicat. Printre măsurile enumerate se află monitorizare specifică pentru „dezaliniere” (când acțiunile nu corespund autorizării), monitorizare țintită pentru amenințări emergente, folosirea Private Safety Processing (PSP) pentru verificări automate legate de abuz și cerințe de tip „allowlisting” (listă de IP-uri permise) pentru accesul Daybreak Red, implicit. OpenAI recomandă, de asemenea, sandboxing (izolare a execuției) și supraveghere umană pentru fluxuri de lucru cu risc ridicat. Infrastructură critică: acces subvenționat, dar cu restricții suplimentare Compania leagă lansarea și de programul Daybreak, inclusiv un grant de 1 miliard de dolari pentru „Frontline Defenders”, care ar subvenționa accesul pentru echipe cu resurse limitate, precum organizații guvernamentale și furnizori de servicii esențiale. OpenAI anunță și o categorie separată, „Daybreak Red for Critical Infrastructure”, destinată apărătorilor aprobați din infrastructura critică, cu permisiuni pentru testare autorizată, dar cu protecții păstrate împotriva utilizărilor neautorizate. În evaluarea acestor măsuri, OpenAI menționează un parteneriat cu Dragos , furnizor specializat în securitate pentru tehnologie operațională (OT) și sisteme industriale, care ar fi rulat teste în laborator controlat și ar fi oferit feedback pentru ajustarea protecțiilor. Ce urmează: extindere treptată a accesului GPT‑6 Cyber este disponibil inițial prin API și Codex pentru un grup select de clienți Daybreak Red aprobați, cu promisiunea unei extinderi progresive către toți clienții Daybreak Red „în curând”. În paralel, OpenAI spune că face GPT‑5.6 Cyber disponibil tuturor clienților Daybreak Red și că extinde accesul „alpha” Daybreak Blue pentru GPT‑6 Astra către mai multe organizații și cercetători individuali. [...]
O campanie atribuită APT29 a compromis telefoane Android printr-o combinație de vulnerabilități din Chrome și din driverul GPU Adreno , ceea ce ridică miza pentru companiile și instituțiile care se bazează pe actualizări la timp ale browserului și ale patch-urilor de securitate, potrivit Android Authority . Atacul, descris de cercetătorii de la Sekoia , a pornit de la simpla accesare a unei pagini web infectate într-o versiune mai veche de Chrome pe Android. Nu era nevoie ca victima să dea click pe un link, să instaleze o aplicație sau să acorde permisiuni: deschiderea paginii era suficientă pentru compromitere, în condițiile unei versiuni vulnerabile. Cum a funcționat lanțul de exploatare și cine a fost expus Conform raportului Sekoia, atacul a rulat în etape. Mai întâi, exploata o vulnerabilitate din Chrome (CVE-2026-3910) pentru a executa cod în browser. Apoi, folosea o a doua breșă (CVE-2025-27038) din driverul GPU Qualcomm Adreno pentru a ieși din „sandbox”-ul (mecanismul de izolare) Chrome și a obține acces mai profund la telefon. Pentru că GPU-urile Adreno se găsesc în cipurile Snapdragon, dispozitivele cu procesoare Qualcomm au fost cele afectate. Campania a vizat Chrome pe Android în versiunile 139–145, sărind versiunea 143 din motive pe care Sekoia spune că nu le poate explica. Ce date au fost urmărite: cookie-uri, parole salvate și Wi‑Fi După compromitere, atacatorii instalau un malware pe care Sekoia îl numește AndroSnitch. Acesta copia: cookie-urile din Chrome; datele de autentificare salvate; istoricul de navigare; fișierul de configurare Wi‑Fi salvat pe telefon (care include parolele rețelelor folosite). Sekoia notează că furtul de cookie-uri este deosebit de valoros, deoarece poate permite accesul în conturi deja autentificate. Un detaliu neobișnuit: exploit-ul pentru Android era programat să se oprească dacă detecta un Samsung Galaxy S25 Ultra. Raportul nu indică alte modele sau versiuni de Android vizate explicit. Distribuția atacului și atribuirea către APT29 Victimele ar fi fost atinse prin mai multe canale: injectare de cod malițios în site-uri legitime, clonarea unor site-uri reale și compromiterea unui serviciu ucrainean de analiză web folosit de mii de site-uri (în principal ucrainene) între 27 august și 3 septembrie. Paginile foloseau un script care „profila” dispozitivul vizitatorului și livra exploit-ul potrivit. Sekoia leagă campania de APT29, un grup asociat serviciului rus de informații externe. Țintele sugerate de investigație ar indica un interes pentru diplomați și persoane conectate la războiul din Ucraina, nu pentru utilizatori obișnuiți. Au fost vizate și iPhone-uri, prin lanțuri de exploatare separate, potrivit aceleiași analize. De ce contează pentru utilizatori și organizații: fereastra de risc e „update-ul întârziat” Partea favorabilă este că, potrivit Sekoia, toate vulnerabilitățile folosite fuseseră deja remediate înainte ca atacurile să înceapă. Riscul major a apărut pentru dispozitivele care rulau versiuni învechite de Chrome și nu aveau la zi actualizările lunare de securitate (prin care vin și remedieri pentru driverele GPU Qualcomm). Pentru protecție, recomandarea din material este actualizarea Chrome din Play Store și verificarea versiunii din „Settings > About Chrome”, precum și instalarea celor mai recente patch-uri de securitate ale telefonului. [...]
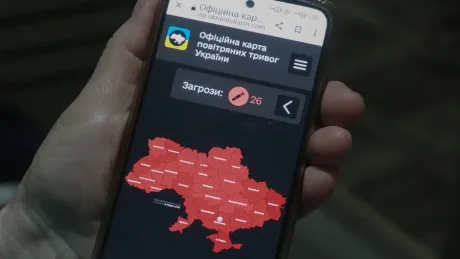
Atacurile asupra aplicațiilor de alertă publică din Ucraina și Rusia arată cât de fragilă rămâne infrastructura civilă digitală chiar și după un armistițiu local , potrivit Mediafax . În interval de câteva ore, ambele părți au raportat compromiterea unor aplicații folosite pentru avertizări către populație, inclusiv prin distribuirea de informații false. Ce s-a întâmplat în Rusia: „atac cibernetic masiv” și informații false Ministerul Situațiilor de Urgență din Rusia a anunțat luni că aplicația sa mobilă, utilizată pentru alerte privind atacuri cu drone ucrainene și alte amenințări, a fost ținta unui „atac cibernetic masiv”, potrivit Le Figaro, citat de Mediafax. Într-un mesaj publicat pe Telegram, instituția a susținut că atacul a permis autorilor să „răspândească informații false publicului” și a precizat că lucrează la remedierea vulnerabilităților și la restabilirea funcționării normale a aplicației. Ce a raportat Ucraina: alerte neobișnuite și mesaje în limba rusă Cu câteva ore înainte, Forțele Aeriene Ucrainene au transmis că aplicația oficială folosită la nivel național pentru alerte în timp real privind amenințările de atac aerian rusesc a fost atacată prin hacking. Rusia nu a indicat imediat cine ar fi responsabil pentru atacul asupra aplicației sale. În schimb, Centrul Ucrainean pentru Comunicații Strategice (Spravdi) a atribuit Rusiei atacul asupra aplicației ucrainene și a invocat apariția unor alerte neobișnuite, inclusiv un mesaj în limba rusă care menționa „Orechnik”, descris ca o rachetă rusească. „Acest lucru este evident prin apariția mai multor alerte neobișnuite. În plus, un mesaj în limba rusă menționează «Orechnik», o rachetă rusească.” Spravdi a mai indicat că în aplicație au apărut mesaje care includeau rapoarte despre o presupusă amenințare de radiații nucleare și amenințări chimice. Context: atacurile au venit după expirarea unui armistițiu local Episodul are loc după expirarea, duminică seara, a unui armistițiu de șase zile la Olechky , pe linia frontului din regiunea Herson. Încetarea ostilităților a permis evacuarea locuitorilor din oraș, într-o zonă descrisă ca având acces minat și fiind sub foc încrucișat al dronelor. Mediafax notează că acesta ar fi cel mai lung armistițiu de la începutul invaziei ruse la scară largă, în februarie 2022, iar nici Kievul, nici Moscova nu au raportat încălcări ale acordului în această perioadă. De ce contează: risc operațional direct pentru populație Atacurile descrise vizează canale digitale folosite pentru avertizare rapidă, iar compromiterea lor poate produce efecte imediate: de la perturbarea accesului la alerte până la inducerea în eroare a populației prin mesaje false. În informațiile disponibile în material nu sunt menționate durata întreruperilor, amploarea exactă a impactului sau cine ar fi autorii confirmați ai atacurilor. [...]