Știri

Știri din categoria Securitate cibernetică
Google avertizează că atacurile cibernetice pot fi automatizate cap-coadă de agenți AI, după ce a identificat ceea ce pare a fi primul caz în care inteligența artificială a descoperit vulnerabilități și a generat singură metode de exploatare, fără intervenție umană pe parcursul procesului, potrivit Biziday. Țintele au fost site-uri din Franța (media, divertisment și educație), iar documentația tehnică folosită de atacatori era redactată în limba rusă.
Divizia de informații privind amenințările cibernetice a Google descrie un lanț de atac în etape succesive, realizat de mai mulți agenți AI care au lucrat autonom. Concret, aceștia au comparat versiuni de cod înainte și după instalarea actualizărilor de securitate, au identificat vulnerabilități și au dezvoltat automat modalități de exploatare a breșelor, fără ca un operator uman să ghideze pașii sau să corecteze erorile.
Elementul de noutate, potrivit raportului Google citat de Politico, este că AI ar fi dus la capăt întregul proces – de la identificarea vulnerabilității până la dezvoltarea exploit-ului (metoda de exploatare) – fără supraveghere umană. Până acum, chiar și modelele avansate aveau nevoie de specialiști care să le ofere instrucțiuni și să intervină când apăreau blocaje, AI fiind folosită mai ales pentru accelerarea unor operațiuni punctuale.
În paralel, cercetătorii avertizează că astfel de instrumente reduc nivelul de pregătire necesar pentru atacuri sofisticate și pot permite inclusiv unor atacatori mai puțin experimentați să lanseze operațiuni care, până recent, necesitau echipe specializate.
Raportul Google indică folosirea mai multor modele autonome, inclusiv unele open-source, în atacuri, între care:
În cazul ARTEX, FBI a avertizat vineri că reprezintă o amenințare serioasă pentru rețelele informatice ale organizațiilor. Potrivit agenției americane, instrumentul poate transforma instrucțiuni formulate în limbaj obișnuit în comenzi executate de agenți AI specializați, iar în unele atacuri s-a ajuns de la identificarea țintei la obținerea accesului privilegiat în mai puțin de trei ore.
Amazon și Cisco au semnalat, la rândul lor, o creștere a utilizării acestor instrumente, pe fondul riscului ca automatizarea să facă atacurile mai rapide și mai ușor de executat.
Recomandate
Peste 800 de instalări ale instrumentului Artex au fost găsite expuse pe internet fără parolă , o configurație care poate permite oricui să le acceseze și, potențial, să le folosească pentru lansarea de atacuri cibernetice, potrivit TechCrunch . Artex este un instrument „open source” (cu cod public) de testare autonomă de penetrare, adică un software care scanează automat sisteme informatice pentru a găsi vulnerabilități. De la lansarea sa publică, în iulie, a fost asociat cu mai multe atacuri, iar Microsoft l-a descris anterior ca un sistem de agenți de inteligență artificială capabil să ducă un atac „de la recunoaștere până la exfiltrarea datelor” cu intervenție umană minimă. Ce au găsit cercetătorii și de ce contează operațional Într-o analiză publicată de Censys (companie care scanează internetul pentru sisteme expuse sau vulnerabile), cercetătorii spun că au identificat mai mult de 800 de implementări distincte de Artex accesibile direct de pe web, fără a fi necesară autentificarea cu parolă. Silas Cutler, cercetător principal la Censys, precizează că nu toate instanțele sunt operate cu intenții malițioase și că multe sunt folosite de testeri autorizați, însă rămâne neclar de ce „sute” dintre aceste sisteme sunt expuse public, în condițiile în care software-ul nu are nevoie să fie accesibil din internet. Riscul nu este doar accesul neautorizat la instrument, ci și expunerea „uneltelor” de atac stocate în aceste instanțe, inclusiv așa-numitelor „implanturi” (software malițios ascuns) folosite pentru compromiterea și menținerea accesului persistent într-o rețea. Legături cu atacuri la scară largă: finanțe și furnizori IT Potrivit articolului, companii de securitate au asociat utilizarea Artex cu mai multe atacuri extinse, inclusiv unele îndreptate împotriva industriei financiare din Coreea de Sud în septembrie. CrowdStrike a atribuit atacurile unui hacker vorbitor de chineză care ar fi folosit o instanță Artex, inclusiv pentru că ar fi lăsat un „director deschis” (o listare publică de fișiere) care găzduia sistemul. Censys spune că datele sale arată că instanța respectivă a fost expusă public luni de zile și părea să conțină date de atac care depășeau „cu mult băncile sud-coreene”, vizând și companii de plăți și jocuri. Artex a fost folosit și într-un atac asupra ConnectWise la începutul lui octombrie. Microsoft a transmis într-o postare pe blog că atacatorii au folosit Artex pentru a pătrunde în mediile cloud ale clienților și a le fura datele într-un ritm care le-a lăsat apărătorilor „puțin timp să detecteze și să răspundă”. Vectori simpli, efecte mari: parole slabe și lipsa MFA Un element recurent în atacurile asociate Artex, conform articolului, a fost exploatarea unor vulnerabilități simple: ghicirea unor parole slabe sau cunoscute și absența autentificării multifactor (MFA). Concluzia operațională este că erori de configurare și controale de bază insuficiente pot expune atât țintele, cât și chiar infrastructura atacatorilor. Ce urmează: Artex trece la model închis, dar codul rămâne disponibil Echipa Artex a anunțat că va trece la un model „closed-source” (cod închis), ceea ce ar limita lansările viitoare la clienți plătitori. Totuși, rămân disponibile „zeci” de copii ale codului pe platforme de partajare, care pot fi folosite în continuare în atacuri active, potrivit materialului. [...]
SUA iau în calcul o investigație cu miză de sancțiuni după furtul de 6,3 mld. dolari de la Binance (aprox. 28,4 mld. lei), în condițiile în care administrația americană spune că încearcă să stabilească dacă în spatele atacului s-ar afla hackeri nord-coreeni, potrivit news . Președintele SUA, Donald Trump , a declarat vineri că autoritățile „analizează problema”, întrebat fiind dacă atacul ar trebui atribuit unui grup de hackeri nord-coreeni. Formularea indică faptul că atribuirea oficială nu este încă stabilită. Cooperare cu FBI și Serviciul Secret, după un furt record Binance colaborează cu autorități de aplicare a legii din mai multe țări, inclusiv cu Biroul Federal de Investigații (FBI) și Serviciul Secret al Statelor Unite (USSS), după ce hackerii ar fi furat de pe platformă 6,3 miliarde de dolari, a declarat pentru Reuters o persoană familiarizată cu situația. FBI a transmis, într-un comunicat, că este la curent cu incidentul și lucrează cu parteneri din sectorul public și privat pentru a înțelege amploarea activității, a evalua impactul potențial și a coordona măsurile de investigație. De ce contează: riscul de escaladare pe zona de sancțiuni și conformitate Experți în securitate cibernetică citați de Reuters afirmă că hackeri nord-coreeni s-ar afla „probabil” în spatele furtului și că veniturile obținute din astfel de operațiuni contribuie la finanțarea programelor de înarmare ale Coreei de Nord. Dacă această atribuire va fi confirmată de autorități, cazul poate alimenta presiunea de reglementare și măsuri de conformitate mai dure în ecosistemul cripto. În paralel, firmele de investigații blockchain TRM Labs și Chainalysis atribuie jaful unui grup nord-coreean cunoscut sub numele „TraderTraitor”, denumire folosită într-o avertizare comună din 2022 emisă de FBI, CISA și Trezoreria SUA. Avertizarea descria utilizarea de programe malware și alte metode pentru a viza dezvoltatori de software și personal IT din companii de criptomonede. Ce urmează În acest moment, SUA spun doar că „analizează” responsabilitatea, fără o concluzie oficială. Următorul pas relevant pentru piață este dacă investigația va produce o atribuire formală și, implicit, măsuri asociate (investigații extinse, acțiuni de aplicare a legii și posibile consecințe de reglementare). [...]
TSMC investighează o scurgere de date de personal printr-un furnizor cloud terț , un incident care ridică riscuri operaționale și de conformitate pentru cel mai mare producător de semiconductori din lume, cu potențiale efecte în lanț asupra ecosistemului său de parteneri. Informațiile sunt prezentate de TechRadar , care notează că datele nu ar fi fost extrase din sistemele companiei, ci din servicii găzduite la un terț. Potrivit materialului, un actor de amenințare care folosește aliasul „SmithBianl” a publicat pe un forum clandestin un fișier-text cu 499 rânduri, descris ca mostră dintr-un set mai mare de date. Acesta ar conține 46.000 de înregistrări despre angajați și ar avea aproape 7 GB, fiind oferit la vânzare pentru 3 BTC (puțin sub 200.000 de dolari, conform sursei). Ce tip de date ar fi fost expuse Atacatorul susține că arhiva include date personale și financiare ale angajaților TSMC, între care: numere de identificare națională; adrese; date de contact; informații bancare. TechRadar precizează că „46.000 de înregistrări” nu înseamnă neapărat 46.000 de persoane, deoarece pot exista tipuri diferite de înregistrări pentru aceeași victimă (de exemplu, nume și date bancare). Poziția TSMC: sistemele companiei nu ar fi fost compromise Într-o declarație citată de publicație, Wendell Huang , vicepreședinte senior și director financiar (CFO) al TSMC, afirmă că datele au apărut neautorizat pe un site extern, dar că nu există indicii că infrastructura TSMC ar fi fost spartă. „În prezent, nu am găsit nicio dovadă că sistemele TSMC au fost compromise. Această informație a fost verificată ca fiind identică cu date stocate în serviciile de sistem ale unui furnizor de servicii cloud, dar nu are legătură cu operațiunile companiei sau cu datele legate de clienți.” Compania nu a indicat numele furnizorului cloud și, conform sursei, nu răspunde în acest moment solicitărilor media, astfel că rămâne neclar cum a fost compromis terțul și dacă au fost afectate și alte companii. Ce măsuri spune TSMC că a luat Conform declarației citate, TSMC: notifică persoanele afectate și oferă suport; colaborează cu furnizorul cloud; lucrează cu autoritățile de investigare relevante; a angajat și o agenție terță de securitate cibernetică pentru a stabili faptele și a lua măsuri. Context: un incident cu miză mare, dar cu informații încă incomplete TechRadar amintește rolul critic al TSMC în economia globală, compania fiind un furnizor major pentru clienți precum Apple, Nvidia și AMD. Publicația menționează și precedente: în 2018, o infecție malware a afectat mai multe facilități de producție și a perturbat operațiunile, cu pierderi estimate la 85 milioane de dolari; iar în urmă cu trei ani, LockBit a pretins că a furat date, care s-au dovedit a proveni de la un furnizor (Kinmax Technology). În cazul actual, termenul-limită invocat de atacator pentru publicarea completă a arhivei a fost 15 noiembrie 2026, iar TechRadar notează că acest termen a expirat. Nu este clar din informațiile disponibile dacă datele au fost publicate integral sau dacă a existat un cumpărător. [...]
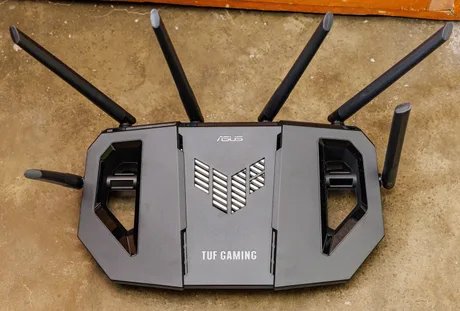
Separarea dispozitivelor smart home pe o rețea Wi‑Fi dedicată poate reduce semnificativ riscul ca un atac asupra unui bec, prize sau camere să devină o intrare în rețeaua principală a locuinței , potrivit unei analize publicate de HDSatelit . Miza este una de securitate operațională: izolarea limitează „deplasarea” unui intrus către telefoane și computere, unde se află de regulă date sensibile. În termeni de rețelistică, soluția se bazează pe segmentare: împărțirea rețelei în subrețele care controlează traficul și reduc posibilitatea accesului neautorizat între dispozitive. Practic, multe routere permit crearea unei rețele „de oaspeți”, care poate fi folosită ca zonă separată pentru accesoriile smart home. Ce câștigi: limitarea efectelor unei breșe Argumentul central este că dispozitivele smart home pot avea vulnerabilități, iar un atacator ar putea încerca să le folosească drept punct de plecare. Mutarea lor pe o rețea separată îngreunează accesul către restul infrastructurii din casă, astfel încât dispozitivele cu informații sensibile (telefoane, laptopuri) rămân mai bine protejate. HDSatelit indică și un exemplu de funcționare din documentația tehnică TP-Link Deco : atunci când sistemul rulează în mod router, rețeaua de oaspeți și rețeaua principală sunt izolate, iar aparatele din rețeaua de oaspeți nu pot accesa resursele partajate din rețeaua privată. Ce se schimbă în utilizare: mai multă siguranță, dar și fricțiuni Izolarea vine cu un cost de confort. Dacă rețeaua de oaspeți este setată să fie complet separată, echipamentele din cele două „zone” nu mai comunică direct. În consecință, pentru configurare sau control manual al accesoriilor din rețeaua izolată, utilizatorul poate ajunge să comute telefonul sau tableta pe aceeași rețea. În plus, în cazul sistemelor mesh care folosesc un singur nume de rețea (SSID) pentru toate frecvențele, unele accesorii care funcționează doar pe 2,4 GHz pot fi mai greu de detectat de telefon în etapa de configurare inițială. De ce contează și partea radio: 2,4 GHz pentru acoperire Pe lângă securitate, separarea poate fi folosită și pentru stabilitatea conexiunii. Publicația arată că mutarea accesoriilor pe 2,4 GHz poate rezolva uneori probleme de rază: 5 GHz și 6 GHz oferă viteze mai mari, dar 2,4 GHz acoperă mai bine. Diferența devine relevantă mai ales pentru accesorii montate în exterior (încuietori, instalații luminoase, camere), unde stabilitatea contează mai mult decât viteza. Context: lecția Mirai și decizia practică HDSatelit amintește cazul botnetului Mirai (2016), când dispozitive conectate infectate au fost folosite pentru a perturba servicii majore de internet, ca argument pentru importanța securității în ecosistemele IoT (internetul obiectelor). Concluzia practică este că separarea poate îmbunătăți securitatea, dar poate complica utilizarea zilnică. Înainte de schimbare, e utilă o evaluare a instalației, mai ales în locuințele cu multe accesorii, care ar necesita reconfigurare. [...]
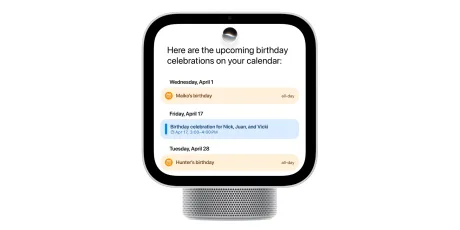
Apple livrează din start un patch de securitate pentru HomeView, înainte ca dispozitivul să ajungă la clienți , semn că produsul intră pe piață cu vulnerabilități deja făcute publice și cu risc de exploatare imediată. Potrivit 9to5Mac , compania a lansat astăzi HomeView Software Version 27.2 (build 24V526), cu remedieri pentru nouă probleme de securitate, deși primele unități urmează să fie livrate abia mâine. Actualizarea include corecții care au apărut recent și în alte sisteme Apple (iOS 27.2, macOS 27.2 „Golden Gate” și iPadOS 27.2). În practică, asta înseamnă că utilizatorii care primesc dispozitivul de la lansare sunt sfătuiți să îl actualizeze cât mai repede, deoarece vulnerabilitățile au fost deja dezvăluite public. Ce riscuri acoperă update-ul 27.2 Din lista de remedieri publicată de Apple, două exemple cu impact direct asupra utilizatorilor sunt: o vulnerabilitate care ar fi putut permite unui atacator de la distanță să se alăture unui chat de grup iMessage și să primească mesajele (componenta Messages); o problemă care ar fi putut permite unui dispozitiv Bluetooth malițios să se împerecheze fără interacțiunea utilizatorului (CoreUtils), respectiv alte scenarii de ocolire a limitelor de încercări pentru codurile de împerechere (AirPlay/rapportd/CoreUtils). În total, Apple enumeră nouă CVE-uri pentru HomeView Software Version 27.2, care acoperă inclusiv corupere de memorie (Bluetooth, brotli) și acces la date sensibile (App Intents). Detaliile complete sunt în pagina Apple cu „full security content” pentru această versiune, disponibilă aici . Implicații operaționale: „update în prima zi” Faptul că patch-ul apare înainte de livrări mută presiunea pe „igiena” de securitate din primele ore de utilizare: HomeView ajunge la clienți cu recomandarea implicită de a instala imediat un update, pentru a reduce expunerea la probleme deja cunoscute public. Separat, Apple a confirmat că luna viitoare va veni o actualizare care adaugă suport pentru accesorii de securitate în Siri AI de pe HomeView; în prezent, asistentul refuză comenzi vocale precum descuierea ușilor sau deschiderea ușilor de garaj. Linkuri comerciale din sursă (preț) Precomandă Apple HomeView: Amazon [...]
Date scurse din baza internă de decese a Rosstat sugerează o amploare mai mare a pierderilor de război ale Rusiei , după ce două grupuri de hackeri au publicat ceea ce spun că sunt liste confidențiale ale Kremlinului, potrivit Bild . Informația contează din perspectiva securității cibernetice și a riscului operațional: o instituție-cheie de statistică ar fi fost compromisă, iar date sensibile ar fi fost extrase pe o perioadă de peste patru ani. Publicația scrie că belarușii din gruparea „Cyberpartisanen” și grupul de hackeri „Silent Crow” susțin că au pătruns în rețeaua Rosstat (agenția rusă de statistică). Conform relatării, hackerii ar fi analizat o bază internă de date privind decesele, care include certificate de deces din intervalul februarie 2022 – august 2026. Ce se știe despre scurgerea de date Potrivit informațiilor prezentate, Kremlinul ar fi evitat ani la rând să comunice oficial numărul morților. În acest context, setul de date scurs ar indica „posibila amploare” a pierderilor, pe baza înregistrărilor din sistemul Rosstat. Bild precizează că a verificat „prin sondaj” (selectiv) datele, iar expertul în Rusia Janis Kluge a oferit o evaluare pentru publicație. Concluzia lui, citată de Bild, este: „La prima vedere, datele par autentice.” De ce contează: vulnerabilitate instituțională și risc de exploatare Dincolo de dimensiunea politică, cazul indică o breșă într-o infrastructură informațională a statului, cu potențiale efecte în lanț: expunerea de date personale (certificate de deces), posibilitatea manipulării sau compromiterii integrității bazelor de date și utilizarea informației în operațiuni de influență. Materialul nu oferă detalii tehnice despre metoda de atac, amploarea exactă a datelor exfiltrate sau o confirmare independentă completă a autenticității. În forma prezentată, evaluarea rămâne una preliminară, bazată pe verificări selective și pe opinia unui expert citat de publicație. [...]