Știri

Știri din categoria Securitate cibernetică
TSMC investighează o scurgere de date de personal printr-un furnizor cloud terț, un incident care ridică riscuri operaționale și de conformitate pentru cel mai mare producător de semiconductori din lume, cu potențiale efecte în lanț asupra ecosistemului său de parteneri. Informațiile sunt prezentate de TechRadar, care notează că datele nu ar fi fost extrase din sistemele companiei, ci din servicii găzduite la un terț.
Potrivit materialului, un actor de amenințare care folosește aliasul „SmithBianl” a publicat pe un forum clandestin un fișier-text cu 499 rânduri, descris ca mostră dintr-un set mai mare de date. Acesta ar conține 46.000 de înregistrări despre angajați și ar avea aproape 7 GB, fiind oferit la vânzare pentru 3 BTC (puțin sub 200.000 de dolari, conform sursei).
Atacatorul susține că arhiva include date personale și financiare ale angajaților TSMC, între care:
TechRadar precizează că „46.000 de înregistrări” nu înseamnă neapărat 46.000 de persoane, deoarece pot exista tipuri diferite de înregistrări pentru aceeași victimă (de exemplu, nume și date bancare).
Într-o declarație citată de publicație, Wendell Huang, vicepreședinte senior și director financiar (CFO) al TSMC, afirmă că datele au apărut neautorizat pe un site extern, dar că nu există indicii că infrastructura TSMC ar fi fost spartă.
„În prezent, nu am găsit nicio dovadă că sistemele TSMC au fost compromise. Această informație a fost verificată ca fiind identică cu date stocate în serviciile de sistem ale unui furnizor de servicii cloud, dar nu are legătură cu operațiunile companiei sau cu datele legate de clienți.”
Compania nu a indicat numele furnizorului cloud și, conform sursei, nu răspunde în acest moment solicitărilor media, astfel că rămâne neclar cum a fost compromis terțul și dacă au fost afectate și alte companii.
Conform declarației citate, TSMC:
TechRadar amintește rolul critic al TSMC în economia globală, compania fiind un furnizor major pentru clienți precum Apple, Nvidia și AMD. Publicația menționează și precedente: în 2018, o infecție malware a afectat mai multe facilități de producție și a perturbat operațiunile, cu pierderi estimate la 85 milioane de dolari; iar în urmă cu trei ani, LockBit a pretins că a furat date, care s-au dovedit a proveni de la un furnizor (Kinmax Technology).
În cazul actual, termenul-limită invocat de atacator pentru publicarea completă a arhivei a fost 15 noiembrie 2026, iar TechRadar notează că acest termen a expirat. Nu este clar din informațiile disponibile dacă datele au fost publicate integral sau dacă a existat un cumpărător.
Recomandate
Atacurile Plex2Shell pot transforma rapid un NAS expus pe internet într-un „proxy” pentru infractori, cu impact direct asupra continuității și securității datelor , iar QNAP le cere utilizatorilor să actualizeze imediat aplicația Plex Media Server , potrivit TechRadar . QNAP a publicat un avertisment de securitate în care susține că versiuni mai vechi de Plex Media Server instalate pe dispozitivele sale NAS sunt exploatate „activ” în atacuri care folosesc lanțul de vulnerabilități numit Plex2Shell. Compania indică faptul că Plex a confirmat exploatarea „activă și pe scară largă” a acestor probleme și recomandă actualizarea imediată, plus verificări suplimentare ale dispozitivelor. De ce contează pentru companii: NAS-ul poate fi folosit ca infrastructură de atac În scenariile observate de companii de securitate (conform articolului), atacatorii au folosit exploatarea Plex2Shell mai ales pentru a instala software de tip „proxy” și mineri de criptomonede. Miza operațională este însă în special componenta de proxy: un NAS compromis poate deveni un nod într-o rețea care redirecționează trafic malițios prin conexiuni rezidențiale/legitime, ceea ce poate ajuta infractorii să-și ascundă identitatea și să lanseze atacuri de tip DDoS (blocarea serviciilor prin supraîncărcare). Pe lângă acest risc, lanțul de vulnerabilități permite, în anumite condiții, preluarea completă a dispozitivului și accesul la conținutul stocat, inclusiv date sensibile. Ce este Plex2Shell și ce versiuni sunt vizate Plex a anunțat că a remediat patru vulnerabilități care afectau Plex Media Server 1.43.2 și versiunile mai vechi (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656). Luate separat sunt „relativ periculoase”, dar combinate permit executarea de cod de la distanță, fără autentificare, cu privilegii maxime — adică un atacator poate prelua controlul asupra NAS-ului prin Plex Media Server. Conform informațiilor prezentate, Plex a livrat corecția în septembrie 2026, iar la câteva săptămâni a apărut și un exploit demonstrativ (proof-of-concept), după care au fost raportate exploatări „în teren”. Ce recomandă QNAP: actualizare, dar și măsuri de remediere dacă NAS-ul a fost expus Plex a corectat problemele în Plex Media Server 1.43.3 (build 1.43.3.10861), disponibil pentru descărcare prin App Center-ul QNAP. QNAP precizează că vulnerabilitățile sunt în Plex Media Server, nu în sistemele de operare QTS și QuTS. Totuși, mesajul operațional cheie este că simpla actualizare poate să nu fie suficientă dacă dispozitivul a fost accesibil din internet în timp ce rula o versiune vulnerabilă. În acest caz, Plex indică faptul că NAS-ul ar trebui tratat ca posibil compromis, iar utilizatorii sunt sfătuiți să facă: reinstalare „curată” (clean reinstall); verificări de compromitere; resetarea credențialelor. Dimensiunea potențială a expunerii Numărul exact de dispozitive QNAP NAS accesibile din internet este greu de stabilit, însă datele BitSight citate în material indică existența a „zeci de mii” de astfel de sisteme în prezent. Asta nu înseamnă că toate rulează Plex Media Server sau că toate sunt vulnerabile, dar sugerează o suprafață teoretică de atac semnificativă pentru organizațiile care folosesc NAS-uri expuse public. [...]
Hubul european de securitate maritimă la Marea Neagră va funcționa în două locații, la Constanța și la Varna , o arhitectură operațională care ar urma să împartă responsabilitățile regionale și să accelereze punerea în funcțiune a unui mecanism european de monitorizare și răspuns la amenințări, inclusiv cibernetice, potrivit Agerpres . Finanțarea anunțată de Comisia Europeană pentru hub este de 50 de milioane de euro (aprox. 250 milioane lei), informație menționată de deputata USR Oana Țoiu într-o postare pe Facebook, în contextul vizitei la București a președintei Comisiei Europene, Ursula von der Leyen. Ce va face hubul și de ce contează pentru infrastructura critică Conform informațiilor prezentate, centrul va avea atribuții în: monitorizare și avertizare timpurie; protecția infrastructurii maritime critice, inclusiv porturi, cabluri submarine, conducte, instalații offshore și rute de navigație; creșterea rezilienței la amenințări hibride și cibernetice. Din perspectiva companiilor care operează în porturi, energie offshore sau telecom (prin cabluri submarine), miza este reducerea riscurilor operaționale și a vulnerabilităților care pot produce întreruperi, costuri suplimentare și întârzieri logistice. Cum se leagă de securitatea cibernetică: conectarea la ENISA și Centrul de la București Oana Țoiu afirmă că hubul va fi interconectat cu mai multe mecanisme și instituții relevante, între care: CISE (mediul comun european pentru schimbul de informații maritime), asociat Agenției Europene pentru Siguranță Maritimă (EMSA); MARSUR (rețeaua de supraveghere maritimă) din cadrul Agenției Europene de Apărare (EDA); SCOMAR, sistemul românesc de supraveghere și observare la Marea Neagră; FRONTEX, SATCEN, ENISA (agenția UE pentru securitate cibernetică) și Centrul European de Competențe în Securitate Cibernetică de la București , precum și structuri relevante ale NATO. Interconectarea cu ENISA și cu centrul de competențe de la București indică faptul că dimensiunea cibernetică este tratată ca parte integrată a securității maritime, nu ca un capitol separat. Ce urmează: calendar, structură juridică și bugete naționale Pașii următori enumerați de Oana Țoiu includ formalizarea calendarului de operaționalizare și desemnarea coordonatorilor (național și comun), înființarea structurii juridice și stabilirea unui Consiliu de Conducere. De asemenea, este menționată includerea în bugetele anuale 2027 a contribuțiilor naționale în România și Bulgaria, precum și continuarea dialogului cu Turcia, Comisia Europeană și state membre precum Germania și Franța. Separat de finanțarea hubului, Ursula von der Leyen a anunțat și alocarea a 10 milioane de euro (aprox. 50 milioane lei) către autoritățile române pentru operațiuni de căutare și salvare în Marea Neagră și a vorbit despre accelerarea demersurilor pentru operaționalizarea hubului, cu un calendar pentru finalizare. [...]
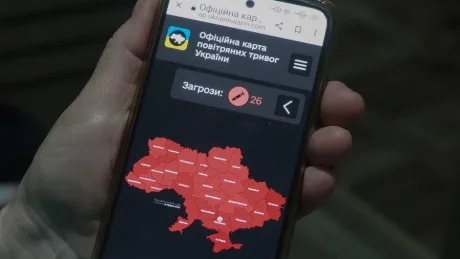
Atacurile cibernetice asupra aplicațiilor oficiale de alertare au generat alerte nucleare false în Ucraina și Rusia , un tip de incident care poate compromite încrederea publică în sistemele de avertizare și poate amplifica riscurile operaționale în situații reale de criză, potrivit Biziday . Duminică seara, la ora 22:47, aplicația ucraineană oficială Air Alert a emis avertismente privind o amenințare cu radiații, urmate de o amenințare chimică la adresa Kievului. În aplicație au apărut și mesaje despre lupte stradale și atacuri cu rachete în toată Ucraina, inclusiv un text în limba rusă care anunța o „alertă nucleară” la nivel național. Forțele Aeriene ale Ucrainei au transmis rapid că alerta este falsă și că „persoane neautorizate au intervenit în funcționarea aplicației”, precizând că echipa tehnică lucrează la restaurarea funcționării și cerând scuze publicului. La aproximativ două ore, aplicația mobilă a Ministerului Situațiilor de Urgență din Rusia a trimis, la rândul ei, o notificare generală pe teritoriul Federației Ruse, susținând că Ucraina ar fi lansat drone P1-SUN cu focoase nucleare și că populația ar trebui să se adăpostească în subteran cu provizii pentru trei săptămâni. În realitate, P1-SUN sunt descrise ca drone mici, antiaeriene, cu rază de până la 17 km. Ministerul rus pentru Situații de Urgență a comunicat că aplicația sa „a fost supusă unui atac cibernetic masiv”, în urma căruia atacatorii au reușit să transmită informații false populației. Informațiile sunt atribuite de Biziday unei relatări BBC, disponibilă aici . [...]
SUA iau în calcul o investigație cu miză de sancțiuni după furtul de 6,3 mld. dolari de la Binance (aprox. 28,4 mld. lei), în condițiile în care administrația americană spune că încearcă să stabilească dacă în spatele atacului s-ar afla hackeri nord-coreeni, potrivit news . Președintele SUA, Donald Trump , a declarat vineri că autoritățile „analizează problema”, întrebat fiind dacă atacul ar trebui atribuit unui grup de hackeri nord-coreeni. Formularea indică faptul că atribuirea oficială nu este încă stabilită. Cooperare cu FBI și Serviciul Secret, după un furt record Binance colaborează cu autorități de aplicare a legii din mai multe țări, inclusiv cu Biroul Federal de Investigații (FBI) și Serviciul Secret al Statelor Unite (USSS), după ce hackerii ar fi furat de pe platformă 6,3 miliarde de dolari, a declarat pentru Reuters o persoană familiarizată cu situația. FBI a transmis, într-un comunicat, că este la curent cu incidentul și lucrează cu parteneri din sectorul public și privat pentru a înțelege amploarea activității, a evalua impactul potențial și a coordona măsurile de investigație. De ce contează: riscul de escaladare pe zona de sancțiuni și conformitate Experți în securitate cibernetică citați de Reuters afirmă că hackeri nord-coreeni s-ar afla „probabil” în spatele furtului și că veniturile obținute din astfel de operațiuni contribuie la finanțarea programelor de înarmare ale Coreei de Nord. Dacă această atribuire va fi confirmată de autorități, cazul poate alimenta presiunea de reglementare și măsuri de conformitate mai dure în ecosistemul cripto. În paralel, firmele de investigații blockchain TRM Labs și Chainalysis atribuie jaful unui grup nord-coreean cunoscut sub numele „TraderTraitor”, denumire folosită într-o avertizare comună din 2022 emisă de FBI, CISA și Trezoreria SUA. Avertizarea descria utilizarea de programe malware și alte metode pentru a viza dezvoltatori de software și personal IT din companii de criptomonede. Ce urmează În acest moment, SUA spun doar că „analizează” responsabilitatea, fără o concluzie oficială. Următorul pas relevant pentru piață este dacă investigația va produce o atribuire formală și, implicit, măsuri asociate (investigații extinse, acțiuni de aplicare a legii și posibile consecințe de reglementare). [...]
Binance spune că a acoperit deja circa 80% din pierderea de 6,3 miliarde de dolari (aprox. 28,4 miliarde lei) după compromiterea unor portofele și retrageri neautorizate, iar restul îl cumpără din piață și prin tranzacții extrabursiere (OTC), potrivit Profit . Miza imediată pentru utilizatori este continuitatea operațională: compania afirmă că va compensa integral pierderile și că lucrează la reluarea retragerilor. Binance afirmă că portofelele i-au fost compromise, iar atacatorii au furat active token în valoare de aproximativ 6,3 miliarde dolari (aprox. 28,4 miliarde lei). Compania susține că a alocat peste 6,34 miliarde dolari din fonduri proprii pentru a gestiona incidentul, din care 5 miliarde dolari sunt deja deținute în aceleași tipuri de active afectate (de exemplu USDC, USDT, BTC, ETH, BNB), ceea ce ar acoperi aproximativ 80% din cantitatea afectată. Cum încearcă Binance să limiteze pierderile și să recupereze fondurile În primele 24 de ore de la identificarea incidentului, compania spune că a luat măsuri de limitare a riscului și de întărire a controalelor, inclusiv revocarea autorizațiilor afectate și implementarea unor controale suplimentare pentru a preveni activități neautorizate. Pe partea de recuperare, Binance afirmă că lucrează cu forțele de ordine, firme specializate în analiză blockchain, emitenți de active și parteneri din industrie pentru urmărirea și înghețarea fondurilor. Potrivit companiei, aproximativ 3 miliarde de dolari au fost „înghețate la lanț” până în prezent, iar alte eforturi de recuperare ar urma să continue. Separat, Tether și Circle ar fi înghețat împreună 1,79 miliarde de dolari în USDT și USDC care erau transferate din portofelele Binance, conform informațiilor redate de Profit. Ce spune compania despre cauza incidentului și ce urmează Investigația internă inițială ar fi indicat posibilitatea implicării unui laptop compromis, însă ulterior ar fi fost identificate „puncte suplimentare de încălcare”. În acest stadiu, Binance afirmă că nu a găsit dovezi că ar fi fost compromise cheile private ale portofelului, iar ancheta rămâne în desfășurare. Operațional, compania spune că urmărește reluarea retragerilor în aproximativ 34 de ore, condiționat de finalizarea controalelor de securitate, cu o repornire etapizată. Totodată, Binance afirmă că va face o revizuire completă a securității și va publica un raport tehnic detaliat, iar în aproximativ 48 de ore ar urma să comunice constatări tehnice suplimentare, după verificare și dacă divulgarea nu afectează investigația. În paralel, compania indică drept obiectiv verificarea publică a fondurilor utilizatorilor prin mecanismul de „Dovadă a Rezervelor” (Proof of Reserves), adică o metodă prin care o platformă încearcă să demonstreze că deține active suficiente pentru a acoperi soldurile clienților. Context: dimensiunea atacului și reacția pieței Profit notează că incidentul „se conturează” drept cel mai mare atac cibernetic din istoria pieței activelor digitale, depășind atacul de 1,5 miliarde de dolari asupra Bybit din 2025 . Companiile TRM Labs și Chainalysis ar fi atribuit atacul unei echipe de atacatori din Coreea de Nord, cunoscută drept TraderTraitor, potrivit BBC, menționează publicația. În același timp, Bitcoin se tranzacționa la aproximativ 78.030 de dolari (aprox. 351.000 lei), în scădere cu 2,4% în ultimele 24 de ore și cu 4,6% în ultimele șapte zile, conform datelor citate. [...]
Un atac de tip DDoS a provocat probabil întreruperi de internet în Coreea de Nord , blocând timp de circa 32 de ore accesul la zeci de site-uri oficiale, potrivit informațiilor publicate de HotNews , care citează o analiză a companiei americane de monitorizare a rețelelor Kentik . Analiza Kentik indică mai multe valuri de trafic care au venit simultan din două țări și au coincis cu momentul în care site-urile nord-coreene au început să cadă. Doug Madory, director de analiză a internetului la Kentik, a declarat pentru Reuters că vârfurile de trafic au început marți, în jurul orei 11:00 (ora locală), și că „este cu siguranță un atac DDoS (Distributed Denial-of-Service)”, adică o supraîncărcare intenționată a serverelor printr-un volum foarte mare de cereri. Totuși, datele analizate nu indică identitatea autorilor, iar Kentik a evaluat doar o parte din traficul direcționat către Coreea de Nord, ceea ce limitează concluziile privind originea exactă și amploarea atacului. Ce a fost afectat Întreruperile au vizat peste 40 de site-uri oficiale care folosesc domeniul național „.kp”, inclusiv paginile Ministerului Afacerilor Externe și ale agenției de presă de stat KCNA, potrivit presei sud-coreene citate în material. Ipoteze alternative și ce nu pare să fie cauza Presa sud-coreeană a menționat și o posibilă explicație non-cibernetică: experți în securitate au indicat că o alimentare instabilă cu energie electrică ar fi putut contribui la problemele de funcționare. În același timp, căderile din Coreea de Nord „nu par” să fie legate de problemele globale apărute ulterior în săptămână, generate de dezvăluirea unor vulnerabilități în limbajul de programare PHP, potrivit informațiilor din analiză. Context: nu este un incident izolat Rețeaua de internet a Coreei de Nord, strict controlată, a mai fost paralizată și în trecut. Un exemplu menționat este finalul anului 2014, când țara a avut o întrerupere completă de câteva ore, pe fondul tensiunilor legate de o comedie a Sony Pictures despre asasinarea fictivă a liderului Kim Jong Un. [...]