Știri

Știri din categoria Internet

Autoritatea germană care coordonează aplicarea Digital Services Act (DSA) în UE investighează eBay pentru posibile încălcări ce pot aduce amenzi de până la 6% din cifra de afaceri globală, pe fondul unor acuzații privind raportarea greoaie a conținutului ilegal și lipsa de transparență pentru utilizatori, potrivit WinFuture.
În centrul criticilor se află modul în care utilizatorii pot semnala conținut sau produse ilegale ori contrafăcute. Supraveghetorul susține că, în special în versiunea desktop, fluxul de raportare este complicat și greu de parcurs, ceea ce ar îngreuna intervenția împotriva ofertelor ilegale. În plus, ar lipsi explicații ușor de înțeles în cazul suspendărilor de cont, iar informațiile obligatorii și datele de contact ale comercianților ar fi dificil de găsit.
Conform materialului, Digital Services Coordinator (DSC) din cadrul Bundesnetzagentur (autoritatea germană de reglementare în domeniul rețelelor) indică trei probleme principale:
Miza este una practică: dacă raportarea e dificilă și datele vânzătorilor sunt opace, crește riscul de fraudă și scade capacitatea cumpărătorilor de a-și apăra drepturile, inclusiv în situații de garanție sau litigii.
Bundesnetzagentur arată că investigația este în derulare din ianuarie 2026, pornind de la reclamații ale cumpărătorilor și informații transmise de autoritatea franceză de protecție a consumatorilor. Pentru că eBay are sediul principal european în Germania, competența revine autorității germane, care coordonează și cooperarea între supraveghetorii europeni.
O evaluare juridică finală nu a fost încă anunțată. Totuși, în cazul constatării unor încălcări, DSA permite amenzi de până la 6% din veniturile anuale globale. Articolul notează că, raportat la un venit de circa 10 miliarde de dolari (aprox. 43,5 miliarde lei), plafonul teoretic ar ajunge la 600 milioane de dolari (aprox. 2,6 miliarde lei).
eBay respinge acuzațiile și susține că a implementat cu atenție cerințele legale, iar criticile ar viza „chestiuni de detaliu” legate de informațiile despre comercianți și căile de raportare. Compania spune că este în dialog cu autoritatea.
DSA se aplică tuturor serviciilor online din februarie 2024 și impune reguli unitare în UE pentru combaterea conținutului ilegal și a contrafacerilor; în acest caz, ancheta poate forța ajustări concrete de interfață și proceduri, cu efect direct asupra modului în care utilizatorii raportează probleme și înțeleg deciziile platformei.
Recomandate

Comisia Europeană a acceptat planul X, dar impune implementare în 6 luni și monitorizare sporită , un semnal că aplicarea Regulamentului privind Serviciile Digitale (DSA) intră într-o fază mai strictă pentru platformele mari, cu efect direct asupra modului în care acestea își deschid datele și explică funcționarea algoritmilor, potrivit Economica . Comisia a anunțat că a acceptat planul de acțiune al platformei X pentru a se conforma obligațiilor de transparență și pentru a facilita accesul cercetătorilor la date, în baza DSA (Digital Services Act – Regulamentul UE privind serviciile digitale). Executivul comunitar susține că măsurile aprobate ar trebui să crească transparența asupra sistemelor X, inclusiv pentru monitorizarea „riscurilor sistemice” și evaluarea impactului asupra utilizatorilor și societății europene. Ce presupune decizia pentru X: audit, termen și supraveghere Potrivit Comisiei Europene, X s-a angajat ca planul să fie supus unui audit extern și independent. În plus, platforma are la dispoziție șase luni pentru implementare și va intra sub un regim de monitorizare sporită. Contextul este unul de presiune de reglementare: anul trecut, Comisia Europeană a amendat X cu 120 de milioane de euro (aprox. 600 milioane lei) pentru lipsa de transparență a algoritmilor. Context politic: acuzații de „cenzură” și tensiuni cu UE În material este menționat și faptul că Elon Musk a acuzat anterior Uniunea Europeană de cenzură. În februarie, el a distribuit pe X un raport al Comisiei Juridice a Camerei Reprezentanților a SUA, care susține că, după intrarea în vigoare a DSA în 2023, Comisia Europeană ar fi exercitat presiuni asupra rețelelor sociale pentru a cenzura conținut înaintea unor alegeri, inclusiv în România și în alte state europene, precum și înaintea alegerilor europarlamentare. În perioada următoare, miza practică va fi dacă X își respectă termenul de șase luni și dacă auditul extern confirmă că măsurile asumate duc la transparența cerută de DSA, în condițiile unei supravegheri mai strânse din partea Comisiei. [...]

Google va permite, din 4 august, folosirea adreselor IP ale utilizatorilor din SEE, Marea Britanie și Elveția pentru măsurarea și personalizarea reclamelor , o schimbare care mută o parte importantă din responsabilitatea de conformare către advertiseri și riscă să complice respectarea regulilor de consimțământ din GDPR, potrivit TechRadar . Până acum, Google folosea adresele IP în aceste regiuni în principal pentru rutarea traficului și afișarea reclamelor. De la 4 august, însă, va permite terților să livreze reclame mai personalizate prin urmărirea activității utilizatorilor pe baza IP-ului, conform unei relatări Bleeping Computer citate de publicație. De ce schimbarea ridică probleme de conformare și costuri operaționale În UE și Marea Britanie, IP-ul este considerat „date cu caracter personal” în sensul GDPR, ceea ce înseamnă că, pentru personalizarea reclamelor pe baza IP-ului, companiile trebuie să obțină consimțământul utilizatorilor. În plus, urmărirea IP-urilor este tratată în UE drept o formă de „amprentare” (fingerprinting) – o tehnică de profilare invazivă care poate lega activitatea digitală de un utilizator și de dispozitivele sale. În acest context, TechRadar notează că IP-urile pot ajuta la identificarea dispozitivului, facilitând construirea de profiluri persistente și expunând utilizatorii la mai multe reclame țintite, dar și la riscuri suplimentare dacă datele ajung la actori rău intenționați. Google mută responsabilitatea către advertiseri Potrivit articolului, Google le transmite advertiserilor că ei trebuie să se asigure că respectă regulile din regiuni precum UE și Marea Britanie, inclusiv politica proprie a companiei privind consimțământul utilizatorilor ( EU User Consent Policy ). Practic, povara obținerii consimțământului și a gestionării utilizării IP-urilor pentru publicitate este împinsă mai mult către companiile care cumpără și operează campanii. O consecință anticipată în material este că bannerele de consimțământ ar putea fi implementate neclar sau „împinse” spre acceptare, ceea ce ar putea atrage atenția autorităților de reglementare asupra validității consimțământului. Context: virajul Google pe „fingerprinting” și poziția autorității britanice TechRadar amintește că Google a avut în trecut o poziție opusă: în 2019, compania descria „fingerprinting” drept „greșit”, pe motiv că subminează libertatea de alegere a utilizatorilor. Ulterior, în 2024, Google a ridicat interdicția privind folosirea „fingerprinting” de către advertiseri, iar autoritatea britanică de protecție a datelor (ICO) a catalogat schimbarea drept „iresponsabilă”. Articolul mai subliniază că evoluția vine la o lună după ce ICO a publicat ghidajul său pentru 2026, reiterând că urmărirea activității digitale pe mai multe site-uri pentru construirea unui profil comportamental va continua să necesite consimțământ explicit. Ce opțiuni au utilizatorii și ce urmează TechRadar susține că un VPN (rețea privată virtuală) poate reduce urmărirea prin „mascarea” adresei IP, prin rutarea traficului prin servere la distanță. Publicația mai menționează și alte măsuri tehnice, precum funcții anti-urmărire/anti-fingerprinting oferite de unele servicii VPN și utilizarea unui browser orientat spre confidențialitate (de exemplu, Mozilla Firefox ). Din perspectiva pieței de publicitate online, schimbarea anunțată pentru 4 august poate însemna procese suplimentare pentru obținerea consimțământului și un risc mai mare de neconformare pentru advertiseri, într-un moment în care autoritățile europene și britanice mențin standarde ridicate privind profilarea și urmărirea utilizatorilor. [...]
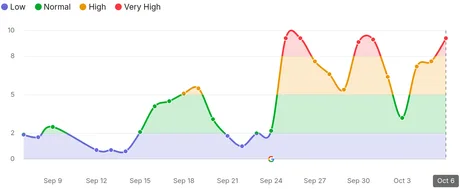
Google pare să intre în faza finală a actualizării anti-spam din septembrie 2026, cu un nou vârf de volatilitate între 4 și 6 octombrie , ceea ce poate însemna încă o rundă de fluctuații de trafic pentru site-uri și, implicit, variații bruște de venituri din publicitate și afiliere, potrivit Search Engine Roundtable . Publicația notează că actualizarea ar trebui să se încheie „în orice zi”, dar avertizează că ar mai putea apărea un ultim puseu de volatilitate înainte de final. Din perspectiva operațională, mesajul pentru editori și magazine online este că performanța în Google poate rămâne instabilă pe termen scurt, inclusiv în Google Discover . Cronologia valurilor: 24 septembrie – 6 octombrie Conform aceleiași surse, actualizarea a început joi, 24 septembrie, iar impactul a venit în mai multe „valuri”: 25–27 septembrie : primul val, când „cel mai probabil” au fost lovite primele site-uri; 30 septembrie : o nouă încălzire a semnalelor; 4–6 octombrie : un al treilea vârf, pe care autorul îl consideră faza finală a implementării. Elementul distinctiv față de actualizările anterioare, mai arată articolul, este durata: Google ar fi indicat că rollout-ul (implementarea treptată) se întinde pe aproximativ două săptămâni , nu pe tipicul „două zile”, ceea ce crește probabilitatea de impact în cicluri succesive. Ce indică instrumentele de monitorizare Search Engine Roundtable spune că „instrumentele” de urmărire a modificărilor din rezultatele Google arată, în agregat, semne de volatilitate. În listă apar, între altele, SEMRush și AWR , alături de alte servicii de măsurare a fluctuațiilor din paginile de rezultate (SERP). Semnale din piață: trafic în scădere și presiune pe venituri Articolul include și reacții din comunitate (inclusiv referiri la discuții de pe WebmasterWorld), unde unii administratori de site-uri reclamă scăderi de trafic din căutare și Discover, probleme de relevanță a audienței și, în unele cazuri, impact direct în monetizare. Una dintre intervenții menționează chiar o scădere puternică a câștigurilor pentru un site de știri, în contextul unui trafic „foarte slab”. Pentru companii, miza imediată este practică: dacă volatilitatea continuă până la închiderea rollout-ului, planificarea campaniilor, estimările de vânzări și bugetele de marketing bazate pe trafic organic pot rămâne imprecise încă câteva zile. [...]
Ucraina își reorganizează infrastructura digitală pentru a limita riscul unor întreruperi masive ale internetului și comunicațiilor mobile , pe fondul intensificării atacurilor rusești asupra centrelor de date și rețelelor de telecomunicații, potrivit Kyiv Post . Miza este continuitatea operațională a serviciilor digitale – de la conectivitatea populației până la funcționarea companiilor și a instituțiilor – într-un scenariu de avarii severe. Premierul Serhii Korețkîi a spus, într-un interviu pentru TSN difuzat duminică, că autoritățile pregătesc „cel mai rău scenariu”, în care loviturile rusești ar putea perturba internetul și comunicațiile mobile. El a indicat că protecția centrelor de date și a rețelelor mobile a fost discutată într-o ședință a Statului Major al Comandantului Suprem. „Trebuie să planificăm pentru cel mai rău scenariu posibil.” Ce măsuri ia guvernul pentru a menține rețelele funcționale Potrivit premierului, Ucraina folosește un set de măsuri pentru a reduce vulnerabilitatea infrastructurii de comunicații, inclusiv prin distribuirea infrastructurii critice în mai multe locații și utilizarea atât a facilităților din țară, cât și din afara ei. În descrierea sa, arhitectura de reziliență include combinații între: amplasare „subterană” a unor componente, găzduire „în cloud” (servicii informatice livrate prin internet, din centre de date), relocare „în străinătate” a unor elemente, modele mixte, fără „o singură regulă” aplicabilă tuturor. Contextul imediat: atacuri asupra centrelor de date și efectul asupra utilizatorilor Între 23 și 25 septembrie, forțele ruse au atacat o serie de centre de date din Ucraina, inclusiv unele operate de UTELS , MiroHost și DATAGROUP, precum și alte elemente de infrastructură de comunicații. Conform publicației, atacurile au distrus sau avariat echipamente ale mai multor furnizori de internet din Kiev și ale unor companii mari de telecomunicații, ceea ce a dus temporar la lipsa accesului la internet pentru „sute de mii” de abonați din Kiev, regiunea Kiev și alte zone ale țării. După aceste atacuri, președintele Volodîmîr Zelenski a convocat pe 26 septembrie o reuniune a Statului Major al Comandantului Suprem, iar oficialii și șefii serviciilor de securitate au primit ordin să ia măsuri suplimentare pentru protejarea infrastructurii de telecomunicații. În ansamblu, seria de lovituri este prezentată ca parte a unei tendințe de intensificare a țintirii infrastructurii digitale și de comunicații, cu riscul unor perturbări mai ample ale serviciilor de internet și telefonie mobilă. [...]
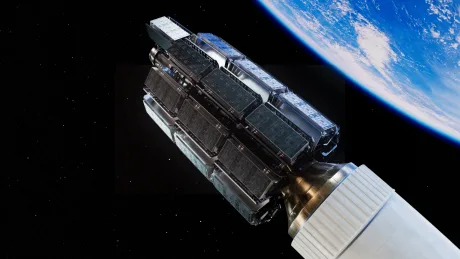
Amazon își extinde serviciul de internet prin satelit Leo în Uzbekistan, într-un parteneriat cu operatorul de stat Uztelecom , cu miza de a acoperi zone unde rețelele terestre nu ajung. Informația apare în WinFuture , care notează că proiectul vizează în special regiunile izolate și greu accesibile, precum zonele montane și deșertice. Acordul are ca obiect „astuparea golurilor” de conectivitate prin completarea infrastructurii existente a Uztelecom cu legături prin satelit. Amazon susține că Leo ar urma să deservească acele zone în care instalarea de rețele clasice, pe cablu, este dificilă sau problematică, astfel încât accesul la internet să fie disponibil „acolo unde este cel mai necesar”. Ce se știe despre implementare și calendar Deși Amazon a lansat deja sateliți pentru Leo, serviciul nu este disponibil pe piața liberă. În acest moment, funcționează în regim de testare, cu angajați și un număr limitat de clienți de tip companie. În consecință, rămâne neclar când Uztelecom și Amazon vor începe efectiv să ofere servicii de internet prin satelit în Uzbekistan. Context: competiția cu Starlink și ritmul de extindere Potrivit publicației, Amazon a trimis până acum aproximativ 400 de sateliți pe orbită pentru a construi un concurent direct pentru Starlink (SpaceX). Planul companiei este să adauge, în următorii ani, peste 3.000 de sateliți suplimentari pe orbită joasă. În paralel, SpaceX ar avea deja peste 11.000 de sateliți Starlink pe orbită. WinFuture mai menționează că Amazon își dezvoltă serviciile satelit și prin parteneriate comerciale, inclusiv o cooperare cu compania aeriană Delta Airlines pentru internet la bord, precum și achiziția Globalstar, operator asociat cu funcții de urgență pe dispozitive Apple. [...]
Irlanda a amendat Google cu 403 milioane de euro (aprox. 2,0 miliarde lei) și i-a dat șase luni să-și corecteze practicile , după ce autoritatea de protecție a datelor a concluzionat că grupul a procesat ilegal date de localizare, potrivit WinFuture . Decizia vizează modul în care au fost folosite datele de poziționare în activități web și în aplicații, precum și în „istoricul locațiilor”. Autoritatea irlandeză Data Protection Commission (DPC) spune că utilizatorii nu au fost informați suficient despre utilizarea datelor de localizare. Investigația a pornit de la plângeri depuse de mai multe organizații de protecție a consumatorilor, iar DPC a considerat dovedite încălcări ale regulilor UE privind prelucrarea acestor date. Potrivit Bloomberg, citat de publicație, Graham Doyle, adjunct al comisarului din cadrul DPC, a explicat că, din cauza acestor omisiuni, unele persoane ar fi putut să nu știe că locația lor era folosită, de exemplu, pentru a le influența prin publicitate sau pentru a deduce interese, ceea ce ar fi putut duce la pierderea controlului asupra datelor personale. Termen de conformare: șase luni Pe lângă amendă, DPC a impus un termen de șase luni în care Google trebuie să își ajusteze prelucrarea datelor de poziționare astfel încât să respecte cerințele de protecție a vieții private. Poziția Google: „reguli învechite”, schimbări deja făcute Google susține că dosarul se referă la „politici învechite”, între timp actualizate, și indică faptul că modificările cerute ar fi fost deja implementate. Compania afirmă că, din 2019, și-a „dezvoltat semnificativ” abordarea și a introdus „instrumente fiabile” care ar face mai ușor pentru consumatori să gestioneze datele de localizare. Context: presiune constantă asupra marilor platforme Cazul se înscrie într-o serie mai largă de intervenții ale DPC împotriva marilor companii tehnologice americane pentru încălcări ale legislației UE privind confidențialitatea. WinFuture amintește că, în 2023, Meta a fost obligată să plătească 1,2 miliarde de euro pentru transferul ilegal al datelor utilizatorilor din UE către servere din SUA. [...]

