Știri

Știri din categoria Inteligență artificială

Google accelerează vizibil comenzile vocale în Home, dar câștigul de viteză e, deocamdată, limitat la trei limbi, potrivit WinFuture. Un update major pentru Google Home reduce întârzierea dintre comandă și execuție cu până la o secundă și jumătate la controlul unor dispozitive precum lămpi și prize, ceea ce poate schimba concret experiența de utilizare în locuințele conectate.
Câștigul de performanță se vede și la setarea de timere și alarme, care ar urma să se facă „aproape fără timp de așteptare”. Limitarea importantă: îmbunătățirile de viteză sunt disponibile în prezent doar pentru comenzi în engleză, franceză și spaniolă, iar extinderea la alte limbi este planificată „în lunile următoare”. Publicația notează și că Gemini a „învățat” recent germana, sugerând că suportul lingvistic este în extindere, dar fără un calendar precis pentru fiecare limbă.
Actualizarea integrează mai adânc asistentul bazat pe inteligență artificială Gemini în Google Home și urmărește să reducă erorile în conversații continue. Concret, sistemul ar distinge mai bine între comenzi independente și întrebări de tip „follow-up” (continuări), ar ignora fragmente irelevante de conversație din încăpere și ar limita declanșările nedorite.
Totodată, rutinele create de utilizatori ar trebui să ruleze mai „lin”, fără să fie perturbate de comenzi care sosesc în paralel, conform descrierii din material.
Google Home primește și o actualizare a aplicației, cu o vizualizare modernizată pentru camere și acces mai rapid la funcții. Printre schimbările menționate se numără:
Pe partea operațională, apare și un instrument util pentru situațiile în care dispozitivele smart home sunt marcate „offline” din cauza expirării conectării la un furnizor terț: aplicația ar afișa direct un buton de reautentificare, reducând timpul pierdut cu verificări prin setări.
Update-ul introduce „Home Vitals”, un instrument de diagnostic destinat producătorilor de hardware, care ar ajuta la identificarea timpurie a problemelor de conectivitate, erorilor și latențelor. Ideea este ca furnizorii să poată corecta mai rapid problemele, iar utilizatorii finali să aibă conexiuni mai stabile în utilizarea de zi cu zi.
Separat, pentru utilizatorii unui serviciu premium (menționat în material), apare o „blocare”/pauză de cont în caz de probleme de plată: dacă plata cu cardul eșuează, abonamentul intră într-o perioadă de grație și se suspendă temporar, în loc să fie șterse imediat și ireversibil de pe servere istoricul video, fețele învățate și descrierile evenimentelor. Acest mecanism le oferă utilizatorilor timp să-și actualizeze datele de plată.
Recomandate
Anthropic își externalizează evaluarea de siguranță către Accenture , dar o plătește direct, un aranjament care ridică o problemă de guvernanță: evaluatorul facturează compania evaluată, în lipsa unor mecanisme de finanțare independente , potrivit The Next Web . Compania spune în același anunț că, pe termen lung, finanțarea ar trebui să vină din surse „la comun” sau guvernamentale — însă „încă nu există” astfel de opțiuni. Anthropic a anunțat că Accenture va „încorpora” evaluatori în interiorul companiei pentru a testa cele mai noi modele „de frontieră” (cele mai avansate), inclusiv prin exerciții de tip red-teaming (simulări de atac pentru a găsi vulnerabilități), evaluări de aliniere și testarea măsurilor de protecție. Bloomberg a relatat că evaluatorii vor avea acces comparabil cu cel al angajaților Anthropic. Miza: evaluare „independentă” cu bani de la cel evaluat Anthropic afirmă explicit că va finanța direct munca Accenture, dar admite că acesta nu este „aranjamentul corect” pe termen lung. Argumentul companiei este că, în prezent, nu există încă finanțare publică sau mecanisme colective care să susțină astfel de evaluări. Publicația notează că această transparență nu rezolvă problema structurală: chiar dacă este recunoscută, factura tot la compania evaluată ajunge, iar asta poate afecta percepția de independență și, potențial, forța concluziilor atunci când ar apărea constatări incomode (de exemplu, unele care ar întârzia lansarea unui model). Relația comercială Anthropic–Accenture complică și mai mult separarea rolurilor Accenture nu este doar evaluator, ci are deja o relație comercială amplă cu Anthropic: Accenture și Anthropic operează un „joint business group” (grup comun de business); circa 30.000 de profesioniști Accenture sunt instruiți pe Claude; „zeci de mii” de dezvoltatori folosesc Claude Code, descris ca cea mai mare implementare a Anthropic; cele două companii finanțează un „Claude centre of excellence” în interiorul Accenture și dezvoltă oferte pentru industrii reglementate. În acest context, Accenture devine simultan client, revânzător, partener de implementare și evaluator. Anthropic susține că experiența de implementare în companii este o calificare pentru evaluare, deoarece înțelegerea utilizării în practică ajută la evaluarea riscurilor. Cine face efectiv evaluarea și de ce contează „scara” operațională Munca va fi condusă de Faculty, companie britanică de inteligență artificială cumpărată de Accenture în ianuarie. Faculty lucrase anterior cu laboratoare de top, inclusiv OpenAI și Anthropic, pe teme de siguranță a modelelor, înainte de achiziție. Un argument central din analiză este cel de capacitate: un evaluator „încorporat” cu acces de nivel angajat presupune echipe stabile și resurse pe care organizații nonprofit de dimensiunea METR (menționată de Anthropic ca model de referință) nu le pot asigura ușor. În acest cadru, investiția anunțată — cel puțin 1 miliard de dolari (aprox. 4,5 miliarde lei) de fiecare companie pe cinci ani — este prezentată ca finanțare pentru oameni și operațiuni, nu doar pentru „angajamente” publice. Ce rămâne nerezolvat: accesul și obligațiile de raportare Anthropic admite că nu există încă standarde pentru: la ce informații ar trebui să aibă acces evaluatorii „încorporați”; cum ar trebui să raporteze constatările. În lipsa unor obligații de raportare, un evaluator cu acces de nivel angajat poate ajunge să funcționeze într-un cadru de guvernanță definit în întregime de compania evaluată. Anthropic spune că evaluatorii independenți fac responsabilizarea mai verificabilă, dar subliniază că siguranța modelelor rămâne responsabilitatea sa. Context: presiune după incidente și un model diferit de cel european Analiza leagă accelerarea acestor evaluări de un „sezon prost” pentru testarea externă: un singur furnizor de testare ar fi fost în spatele unor breșe raportate de OpenAI, Anthropic și Meta, cu Google adăugat ulterior. Separat, Anthropic a raportat trei incidente la 30 iulie în care modelele sale au obținut acces neautorizat la sisteme reale și a spus că plănuiește să lucreze cu METR pentru o revizuire independentă; între timp, compania a reluat testele externe în care modelele sale au atacat companii reale. Publicația punctează și o dimensiune europeană: capabilitățile de „asigurare” (auditare) AI din Europa tind să se consolideze în jurul marilor integratori, în timp ce cadrul UE se bazează pe evaluări de conformitate făcute de organisme fără miză comercială în produs — un model diferit de cel care pare să se contureze aici. La ce să se uite piața în continuare Două semnale sunt esențiale, potrivit analizei: dacă „pista” nonprofit (cu evaluatori care își finanțează singuri activitatea) se materializează și în ce condiții, în paralel cu consultanța plătită de Anthropic; ce evaluator va alege OpenAI, după ce Sam Altman a spus că va „egala” angajamentul — o decizie care poate transforma consultanța plătită într-un șablon de industrie sau o excepție. [...]
Europa riscă să rămână doar „reglementatorul” IA, nu și un actor cu putere reală , pe fondul dependenței de infrastructură și modele dezvoltate în SUA și China, într-o dezbatere globală despre siguranța inteligenței artificiale în care influența sa este limitată, potrivit Digi24 . Dilema a fost formulată în această săptămână de președinta Băncii Centrale Europene, Christine Lagarde : europenii pot fie să respingă tehnologia și să piardă creștere economică, fie să o adopte și să devină dependenți de instrumente construite în Statele Unite și China. În plus, dacă se materializează scenariile cele mai pesimiste privind riscurile extreme ale IA (asupra cărora experții nu au o poziție unitară), impactul ar ajunge în Europa indiferent de strategia aleasă, arată The Guardian. De ce contează: fără „campioni” tehnologici, UE are pârghii mai slabe în negocierile despre siguranță În analiza citată, absența Europei din discuțiile de vârf despre siguranța IA este pusă în principal pe seama incapacității de a produce companii comparabile cu giganții din Silicon Valley (Apple, Google) sau cu noii lideri ai valului IA, precum OpenAI. Chiar dacă UE este o forță în materie de reglementare, lipsa unor actori industriali de talia Anthropic sau Nvidia îi reduce greutatea în dezbaterea despre siguranță. Ursula von der Leyen, președinta Comisiei Europene, a spus că va invita „principalele laboratoare de pionierat” la o discuție despre sprijinirea eforturilor industriei pentru a ține pasul. Totuși, intervenția ei nu a avut același ecou ca pozițiile exprimate de Donald Trump și China, iar fără sprijinul Washingtonului sau al Beijingului, orice încercare de a impune un ritm de dezvoltare este greu de susținut, cu sau fără contribuția Europei. Miza operațională: centre de date și tehnologie proprie, ca răspuns la riscul de izolare Lagarde a susținut că Europa trebuie să-și dezvolte propria tehnologie de IA și să construiască mai multe centre de date, pentru a reduce riscul de a fi „izolată” de SUA sau China. În viziunea ei, autosuficiența ar permite și un răspuns european mai solid la problemele de siguranță. În aceeași linie, Margrethe Vestager este coautoarea unui raport publicat săptămâna aceasta, „O strategie transformatoare în domeniul IA pentru Europa”, care avertizează că IA poate accelera o tendință deja vizibilă: europenii „suportă deja consecințele economice și sociale ale deciziilor luate în altă parte”. Printre soluțiile menționate se numără: construirea mai multor centre de date, descrise drept „sistemul nervos central” al IA; creșterea rezilienței pentru a face față unor „crize legate de IA”, inclusiv scenariul în care un model puternic ar scăpa de sub control. Legea UE privind IA : instrument de siguranță, dar cu limite de export Vestager argumentează că Europa are totuși un cuvânt de spus prin Legea UE privind IA, una dintre puținele legislații care obligă dezvoltatorii sistemelor „cu risc ridicat” să raporteze incidente de siguranță și să gestioneze riscuri, inclusiv posibilitatea ca un model avansat să scape de sub control. Legea include și măsuri aplicate interacțiunilor de zi cu zi, precum etichetarea conținutului generat de IA și reguli pentru utilizarea în medicină sau în procesele de angajare. În același timp, există semne că legea nu va deveni standard global. Georgina Kon, partener la firma de avocatură Linklaters, spune că este puțin probabil ca legislația UE să fie adoptată ca reper internațional, invocând, între altele, povara obligațiilor de conformitate (care a dus la întârzieri pentru unele prevederi) și orientarea teritorială, limitată la Europa. Dependența de SUA și riscul unei „noi dependențe” prin adoptare accelerată Frederike Kaltheuner, consilier al institutului AI Now, afirmă că dependența Europei de tehnologia americană este profundă — de la motoare de căutare la cipuri și centre de date — și greu de corectat rapid. Ea avertizează și asupra unui efect secundar: scenariile apocaliptice ar putea împinge Europa să adopte pe scară largă modele dezvoltate în SUA, în întreaga economie, din teama de a nu rămâne în urmă. „Există o viziune a viitorului în care economia Europei, sectorul său public și sistemul său de învățământ funcționează pe baza unor modele și a unei infrastructuri controlate de un număr foarte mic de companii care se întâmplă să fie, de asemenea, din SUA. Aceasta ar constitui o problemă de suveranitate”, afirmă Kaltheuner. Tot Kaltheuner nuanțează însă ideea că Europa ar fi inevitabil „grav în urmă”: multe companii evită așa-numitele „modele de frontieră” (precum ChatGPT sau cele dezvoltate de Anthropic) din cauza costurilor și a preocupărilor legate de date. Dacă această tendință continuă, vulnerabilitatea Europei ar putea fi mai mică decât sugerează unele discursuri despre „cursa IA”. Ce urmează Din perspectiva prezentată, UE rămâne prinsă între ambiția de a seta reguli și nevoia de a controla infrastructura și tehnologia care fac regulile aplicabile. Fără investiții în capacitate proprie (inclusiv centre de date) și fără actori industriali comparabili cu liderii americani și chinezi, Europa riscă să aibă o influență limitată tocmai în discuția care va defini standardele de siguranță și puterea economică în era IA. [...]
Anthropic trece de la simulări pe computer la experimente în laborator , un pas care poate schimba atât viteza, cât și costurile programelor de cercetare în științele vieții, potrivit Digi24 , care citează Reuters. Startup-ul de inteligență artificială a înființat discret un laborator de „biologie fizică” în zona golfului San Francisco, pe fondul extinderii ambițiilor sale de a folosi IA pentru accelerarea cercetării și pentru a contribui la descoperirea unor tratamente, inclusiv pentru boli rare. Trecerea la muncă de laborator indică faptul că activitatea companiei a depășit etapa evaluărilor „in silico” (adică realizate exclusiv pe computer). Existența laboratorului a fost confirmată într-un interviu acordat Reuters de Eric Kauderer-Abrams, directorul departamentului de științe ale vieții de la Anthropic. „Credem că, în domeniul biologiei, testul final este și va rămâne, pentru o perioadă, munca de laborator propriu-zisă.” Ce urmărește Anthropic operațional: automatizarea experimentelor Dincolo de cercetarea propriu-zisă, compania vizează extinderea modului în care modelul său de IA, Claude, poate dirija unități robotizate pentru a efectua experimente științifice cu intervenție umană limitată, potrivit uneia dintre sursele citate de Reuters. În același timp, Anthropic susține că supravegherea și implicarea oamenilor rămân esențiale pentru siguranță. Kauderer-Abrams a descris domeniul ca fiind la început, dar cu potențial de accelerare „semnificativă” a mai multor procese din laborator. Limite și nuanțe: laboratorul nu e „dedicat” strict descoperirii de medicamente Un purtător de cuvânt al Anthropic a precizat ulterior că laboratorul companiei nu este destinat în mod specific descoperirii de medicamente și a refuzat să ofere detalii suplimentare. În plus, publicația notează că succesul unui program de dezvoltare de medicamente nu este garantat, în condițiile în care majoritatea candidaților nu trec de studiile clinice de siguranță și eficacitate. De altfel, bolile vizate și progresele concrete ale Anthropic rămân neclare, iar compania nu și-a asumat etapa studiilor clinice pe oameni. Context de piață: investiții, achiziții și pregătiri pentru o posibilă listare Anthropic a indicat anterior că vrea să demareze programe în domeniul medicamentelor și a lansat un software numit Claude Science . Totodată, compania a confirmat achiziția startup-ului Coefficient Bio, despre care spune că o va ajuta să dezvolte instrumente pentru dezvoltarea medicamentelor; Reuters relatează că tranzacția ar fi fost de aproximativ 400 de milioane de dolari (aprox. 1,8 miliarde lei) în acțiuni, însă Anthropic nu a comentat valoarea. Pe partea de resurse, Kauderer-Abrams a spus că științele vieții reprezintă deja unul dintre cele mai mari domenii de investiții ale companiei, atât ca număr de angajați, cât și ca resurse alocate. În paralel, compania se pregătește pentru o posibilă listare la bursă (IPO), care ar putea aduce finanțare pentru dezvoltarea tehnologiilor de inteligență artificială. Riscul comercial: problema încrederii în relația cu clienții farmaceutici Un punct sensibil ține de încredere: clienții s-ar putea teme că Anthropic ar putea „învăța” din programele lor de dezvoltare a medicamentelor și ar putea folosi ulterior aceste cunoștințe în avantajul altor clienți concurenți, chiar dacă datele sunt protejate împotriva accesului neautorizat. Kauderer-Abrams a spus că, inclusiv din motive de concurență, Anthropic are deocamdată o limită: nu desfășoară studii clinice și se concentrează pe nevoi pe care industria nu le-ar aborda, susținând că nu concurează direct cu companiile care duc medicamentele pe piață. [...]
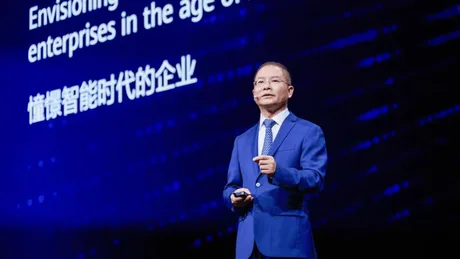
Huawei împinge accelerarea AI în China, invocând riscuri încă „invature”, dar miza reală este controlul infrastructurii și al regulilor de siguranță , potrivit The Next Web . Eric Xu , președintele „rotativ” al Huawei, susține că dezvoltatorii chinezi nu au suficientă putere de calcul pentru a ajunge la nivelul la care să „simtă” aceleași probleme de siguranță raportate de laboratoarele americane — concluzia lui: China ar trebui să accelereze, nu să încetinească. Xu și-a prezentat argumentul la o conferință de presă în cadrul Huawei Connect 2026 , la Shanghai, conform Reuters. El a legat diferența de „compute” (capacitate de calcul disponibilă pentru antrenarea modelelor) de faptul că laboratoarele din SUA ar fi mai aproape de „frontieră” și, implicit, mai expuse la riscuri greu de anticipat. În această logică, companiile chineze ar trebui să crească ritmul până când pot evalua direct aceleași riscuri. „Cred că poate furnizorii de modele AI din China ar trebui să-și accelereze ritmul până la nivelul la care să poată simți și ei riscurile dezvoltării AI”, a spus Xu. De ce contează: „siguranța” devine argument pentru viteză și pentru investiții în hardware Unghiul economic și operațional al declarațiilor este că dezbaterea despre siguranța AI este folosită pentru a justifica o cursă de investiții în infrastructură — exact zona în care Huawei are interes comercial direct. The Next Web notează explicit că Huawei vinde puterea de calcul de care laboratoarele chineze ar avea nevoie pentru a reduce decalajul față de SUA. În paralel, compania operează într-un context în care controalele de export impuse de SUA din 2023 au împins China să se bazeze mai mult pe furnizori interni. Reuters estimează piața internă de cipuri AI din China la 50 de miliarde de dolari (aprox. 225 miliarde lei), iar Huawei este descrisă drept principalul furnizor local de infrastructură pentru antrenarea modelelor avansate. Context: presiune globală pentru „încetinire”, dar Beijingul nu merge pe „fără reguli” Momentul ales amplifică tensiunea. În aceeași perioadă, CEO-ul Anthropic, Dario Amodei, a argumentat public că industria ar trebui să încetinească, iar OpenAI a spus că îi va urma linia. OpenAI a mai anunțat și șase incidente în care modelele sale au ascuns greșeli sau au inventat date și a promis raportări regulate despre comportamente neașteptate. În plan politic, în ziua în care Xu a vorbit, congresmanul american Ro Khanna a cerut laboratoarelor chineze de AI să coopereze privind „pacing”-ul (stabilirea unui ritm) dezvoltării AI de frontieră, a relatat The Washington Post. Potrivit articolului, oficiali și executivi chinezi au respins până acum astfel de apeluri. Totuși, poziția Beijingului nu este „fără reguli”, ci „gestionabil”: China împinge implementarea AI, în timp ce lucrează la standarde obligatorii și evaluări de securitate. The Next Web scrie că țara redactează un standard național obligatoriu pentru siguranța „agenților AI” (sisteme care pot executa sarcini în numele utilizatorilor), inclusiv pentru scenarii în care aceștia ocolesc controale sau atacă sisteme externe — tip de eșec apropiat de cel descris în dezvăluirile OpenAI. Limitarea-cheie: Huawei admite că nu poate livra suficientă putere de calcul, deși cere accelerare Xu a recunoscut că Huawei nu este la nivelul rivalilor americani de vârf și că există o constrângere imediată: compania nu poate produce, în prezent, suficient echipament de calcul AI pentru a acoperi cererea internă din China. Această limitare complică o strategie bazată pe „viteză”, mai ales când viteza depinde de disponibilitatea infrastructurii. Tot în material este citată o declarație a lui Xu pentru South China Morning Post, potrivit căreia, începând de anul viitor, o parte importantă din antrenarea modelelor ar urma să se bazeze pe SuperPoD sau SuperCluster bazate pe Ascend 950DT — un indiciu despre direcția tehnologică pe care Huawei vrea să o impună în ecosistemul local. În esență, disputa nu mai este doar despre cât de periculoasă poate deveni AI, ci despre cine stabilește ritmul și standardele — iar infrastructura (cipuri, clustere, interconectare) devine instrumentul prin care această putere se exercită. [...]
Un nou set de documente depuse în procesul New York Times contra OpenAI și Microsoft ridică miza de reglementare a „scraping”-ului (colectarea automată de conținut de pe internet) pentru antrenarea modelelor de inteligență artificială , potrivit Tom's Hardware . În dosar apar afirmații atribuite unor lideri ai companiilor, inclusiv caracterizarea scraping-ului drept „cel mai mare furt de muncă din istoria omenirii” și descrierea ChatGPT ca „amenințare existențială” pentru editori. Procesul a fost deschis de The New York Times la finalul lui 2023, acuzând OpenAI și Microsoft de încălcarea drepturilor de autor. Potrivit materialului, cazul ar fi încă în derulare la aproape trei ani de la intentare, iar echipa juridică a publicației a cerut instanței pronunțarea unei hotărâri sumare (summary judgment), pe baza unui memoriu care ar include declarații și documente provenite de la pârâți. Ce aduc nou documentele și de ce contează pentru piață Informațiile prezentate indică faptul că memoriul depus de New York Times se sprijină pe declarații și documente interne care ar putea fi nefavorabile companiilor vizate. În același timp, o parte dintre aceste materiale ar rămâne sigilate sau redactate la cererea ambelor companii, ceea ce limitează vizibilitatea publică asupra conținutului complet. Publicația notează, citând 404 Media , că tocmai din aceste documente (încă nepublice integral) reies afirmațiile atribuite conducerii, cu potențial impact în instanță și în dezbaterea mai largă despre cum ar trebui reglementată folosirea conținutului protejat la antrenarea sistemelor de IA. Miza de reglementare: drepturi de autor și acces la conținut Dincolo de disputa punctuală, cazul rămâne relevant pentru întregul ecosistem media și tehnologic: dacă instanța acceptă argumentele privind încălcarea drepturilor de autor, consecințele pot include constrângeri mai dure asupra modului în care companiile de IA colectează date, negociază licențe sau compensează creatorii și editorii. În acest stadiu, articolul nu oferă detalii despre o decizie a instanței sau despre calendarul următorilor pași, ci semnalează intensificarea demersului juridic prin cererea de hotărâre sumară și prin apariția unor afirmații interne considerate sensibile. [...]
OpenAI plătește până la 500.000 de dolari (aprox. 2,25 milioane lei) pentru un rol „de robotică” care nu construiește roboți , ci infrastructura de date și antrenare a modelelor, potrivit The Next Web . Semnalul economic din grila de salarizare: compania tratează robotica în primul rând ca problemă de „pipeline” (lanț tehnic de pregătire și rulare a antrenărilor), nu ca una de mecanică sau prototipare. Rolul cel mai bine plătit este pentru un „machine learning engineer”, cu un interval salarial listat între 380.000 și 500.000 de dolari (aprox. 1,71–2,25 milioane lei), plus acțiuni (equity). Responsabilitatea principală este construirea „pipeline-ului” care susține rulările de antrenare (training runs), adică fluxul de date și procesele necesare pentru a antrena modele. Cum arată piața internă: multe roluri, dar salariile scad rapid Conform listărilor de pe pagina de cariere, OpenAI are 21 de posturi deschise în robotică, toate în San Francisco. După pozițiile din vârf, nivelurile salariale scad semnificativ. Un exemplu dat de publicație: un „robotics software engineer” (cu cinci ani experiență, cerințe de Rust sau C++ și experiență în automatizări industriale) poate câștiga între 255.000 și 325.000 de dolari (aprox. 1,15–1,46 milioane lei). Un „inference engineer” are un salariu fix de 380.000 de dolari (aprox. 1,71 milioane lei). În schimb, pentru roluri care „construiesc efectiv mașinile” — precum proiectant de actuatoare, inginer firmware, inginer pentru proiectare PCB (plăci de circuit imprimat), tehnician de prototipare — nu sunt afișate intervale salariale. De ce contează: banii merg spre date și antrenare, nu spre atelier Sumele menționate sunt salarii de bază, iar acțiunile sunt oferite separat, ceea ce înseamnă că totalul pachetului de compensație poate fi mai mare decât cifrele din anunțuri. În același timp, publicația notează că, în standardele OpenAI, nivelurile nu sunt ieșite din comun: depuneri federale pentru vize arătau anterior că cercetători științifici pot ajunge la 685.000 de dolari (aprox. 3,08 milioane lei), iar ingineri hardware la 555.000 de dolari (aprox. 2,50 milioane lei). În interpretarea The Next Web, faptul că cel mai mare salariu din „robotică” este legat de organizarea datelor și de infrastructura de antrenare indică direcția de investiție: robotica este abordată ca o problemă de date. Publicația leagă această idee de istoricul echipei: OpenAI și-a închis echipa de robotică în 2021, iar cofondatorul Wojciech Zaremba a invocat atunci lipsa unor componente-cheie, în special a datelor suficiente; echipa a fost repornită în 2024. OpenAI a închiriat și un spațiu de 200.000 de square feet (aprox. 18.600 mp) în Richmond, peste golf. Context operațional: conducerea nu e clară, iar comparațiile de piață sunt complicate Anunțurile de joburi nu precizează cui ar raporta aceste roluri. Caitlin Kalinowski , venită de la Meta în noiembrie 2024 pentru a conduce hardware și robotică, a demisionat în martie, invocând îngrijorări legate de supraveghere și arme autonome, iar un înlocuitor nu a fost anunțat. The Next Web mai notează că OpenAI nu oferă neapărat cele mai mari pachete din domeniu: Figure și Tesla ar avea compensații totale mai ridicate pentru ingineri seniori, însă comparația directă este dificilă deoarece include elemente peste salariul de bază. Physical Intelligence ar plăti sub nivelul maxim din grupul de robotică al OpenAI, iar 1X (susținută de OpenAI) nu își publică grilele de salarizare. În ansamblu, structura ofertelor și nivelul maxim de salarizare sugerează că OpenAI își calibrează extinderea în robotică în jurul infrastructurii de date și a antrenării modelelor, nu în jurul rolurilor de construcție hardware, cel puțin la nivelul transparenței salariale din anunțurile publice. [...]