Știri

Știri din categoria Securitate cibernetică
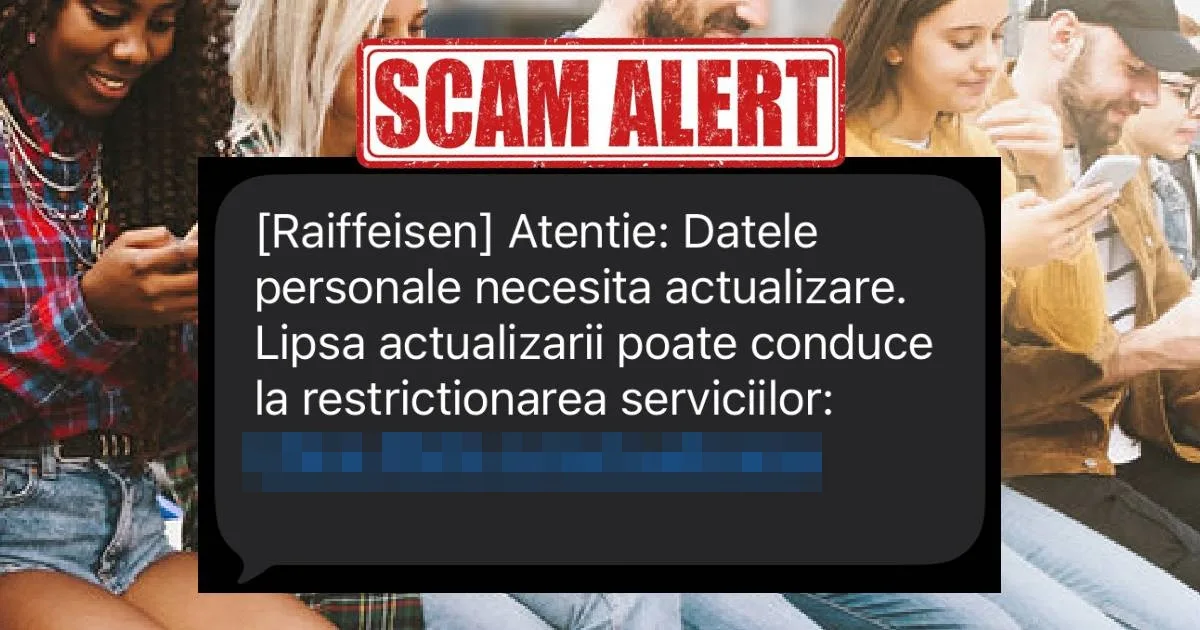
Un mesaj SMS care pretinde că vine de la bancă și cere „actualizarea datelor” circulă ca tentativă de înșelăciune, potrivit Mobilissimo. Autorul relatării spune că a primit mesajul în timp ce era la cumpărături, la scurt timp după ce își schimbase cartea de identitate și se aștepta, în mod legitim, să fie nevoie de actualizări în diverse servicii.
„Atenție: datele personale necesită actualizare. Lipsa actualizării poate conduce la restricționarea serviciilor”.
Mesajul este descris ca fiind construit pentru a induce panică și a crea un sentiment fals de urgență, prin formulări care sugerează consecințe imediate. În plus, SMS-ul include un link „modificat” care trimite către o pagină clonată (copiată) după site-ul băncii, cu scopul de a colecta datele utilizatorului. Autorul - Mihai Arsene - notează că, deși nu este clar dacă atacatorii aveau informații reale despre el, au nimerit banca pe care o folosește, ceea ce poate crește credibilitatea pentru o persoană neatentă.
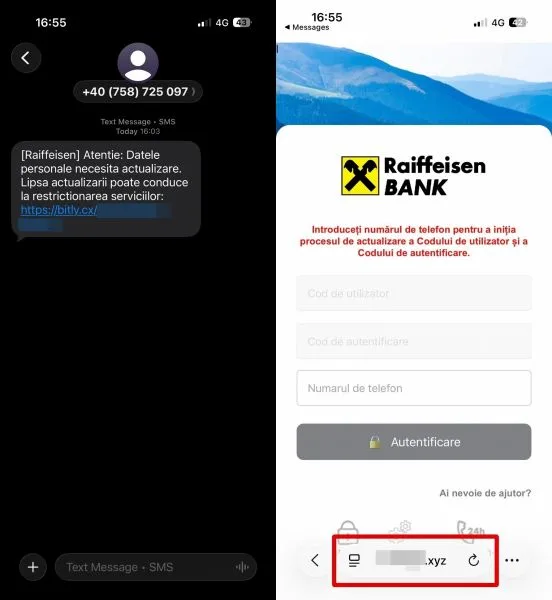
În mod obișnuit, actualizarea datelor personale ar trebui făcută în aplicația oficială a băncii sau, mai sigur, într-o agenție, nu prin accesarea unui link primit prin SMS. Dacă cineva a apăsat pe un astfel de link, recomandarea din text este verificarea atentă a adresei site-ului (domeniul), pentru a identifica dacă este unul oficial sau o imitație.
Autorul spune că a informat Raiffeisen prin e-mail despre tentativa de fraudă și atrage atenția că riscul este mai mare pentru persoanele care încasează salariul, pensia sau alte venituri pe card și pot reacționa impulsiv de teama „restricționării serviciilor”. Contextul sugerează și nevoia de informare în familie, mai ales în rândul celor mai puțin familiarizați cu astfel de metode de phishing (înșelăciune prin mesaje care imită instituții reale).
Recomandate
Compromiterea unui cont de e-mail al unei filiale CDU a dus la trimiterea a mii de mesaje de phishing către instituții și contacte cu roluri de securitate , inclusiv către cancelarul german Friedrich Merz , potrivit Agerpres , care citează dpa. Atacul a vizat contul de e-mail al filialei Uniunii Creștin-Democrate (CDU) din orașul Heilbronn. Conform unui purtător de cuvânt al poliției din Heilbronn, mesajul a fost trimis către aproximativ 6.500 de contacte, „multe dintre ele având roluri legate de securitate”. „Știm, de exemplu, că un astfel de mesaj a ajuns și la cancelarul federal”, a declarat pentru dpa un purtător de cuvânt al poliției din Heilbronn. Ce conținea mesajul și cum tratează autoritățile cazul Mesajul – ajuns inclusiv la redacția dpa – includea un link prezentat ca invitație la un eveniment la care ar fi urmat să participe „personalități importante”. Poliția tratează cazul ca pe o tentativă de phishing, adică o încercare de a obține date sensibile (de exemplu parole sau date bancare) prin mesaje false care îi determină pe destinatari să reacționeze. De ce contează: risc operațional pentru instituții și rețele cu rol de securitate Dincolo de ținta cu vizibilitate politică, elementul cu impact operațional este amploarea listei de destinatari și profilul acesteia: mii de contacte, inclusiv din departamente guvernamentale și persoane cu atribuții legate de securitate. În astfel de situații, un singur click pe un link malițios poate deschide calea către compromiterea altor conturi sau sisteme, prin furt de credențiale (date de autentificare), chiar dacă sursa nu precizează dacă au existat victime sau pagube. Autoritățile nu au comunicat, în informațiile citate, dacă mesajele au dus la acces neautorizat suplimentar sau la scurgeri de date; investigația este în curs. [...]
Avertismentul SUA către Rusia privind un posibil atac la Moscova ridică din nou miza cooperării pe informații de securitate , într-un context în care astfel de alerte pot declanșa măsuri operative imediate și pot afecta activitatea în zone publice, potrivit HotNews . Serviciul Federal de Securitate al Rusiei (FSB) a transmis că a fost informat de Statele Unite despre „planuri pentru un atac terorist la Moscova” și că autoritățile ruse iau „măsurile corespunzătoare”, conform declarației citate de presa de stat. Informația este atribuită de HotNews agențiilor AFP și Reuters. Separat, Ambasada SUA la Moscova a emis o alertă de securitate urgentă, avertizând asupra posibilității unui „eveniment cu victime multiple” în capitala rusă. Potrivit The Moscow Times , misiunea diplomatică a indicat că are cunoștință de „o amenințare credibilă” pentru ziua de 31 octombrie, la Muzeul-Rezervație Țarițîno din Moscova, și a precizat că guvernul SUA se coordonează cu autoritățile ruse „competente” privind răspunsul. Ambasada a îndemnat oamenii să evite zona și să ia măsuri pentru siguranța personală. Context: precedentul din 2024 și problema „informațiilor prea generale” HotNews amintește că, în 2024, SUA avertizaseră Rusia despre o amenințare teroristă înaintea atacului de la Crocus City Hall din 22 martie, soldat cu 145 de morți și sute de răniți. După acel atac, șeful spionajului rus, Serghei Narîșkin, a susținut că informațiile primite de la partea americană au fost „prea generale” și nu au permis identificarea completă a autorilor. În acest cadru, noua alertă testează din nou cât de rapid și eficient pot fi transformate avertismentele externe în măsuri operative, mai ales când ținta indicată este un obiectiv public și intervalul de timp este foarte scurt. [...]
SUA iau în calcul o investigație cu miză de sancțiuni după furtul de 6,3 mld. dolari de la Binance (aprox. 28,4 mld. lei), în condițiile în care administrația americană spune că încearcă să stabilească dacă în spatele atacului s-ar afla hackeri nord-coreeni, potrivit news . Președintele SUA, Donald Trump , a declarat vineri că autoritățile „analizează problema”, întrebat fiind dacă atacul ar trebui atribuit unui grup de hackeri nord-coreeni. Formularea indică faptul că atribuirea oficială nu este încă stabilită. Cooperare cu FBI și Serviciul Secret, după un furt record Binance colaborează cu autorități de aplicare a legii din mai multe țări, inclusiv cu Biroul Federal de Investigații (FBI) și Serviciul Secret al Statelor Unite (USSS), după ce hackerii ar fi furat de pe platformă 6,3 miliarde de dolari, a declarat pentru Reuters o persoană familiarizată cu situația. FBI a transmis, într-un comunicat, că este la curent cu incidentul și lucrează cu parteneri din sectorul public și privat pentru a înțelege amploarea activității, a evalua impactul potențial și a coordona măsurile de investigație. De ce contează: riscul de escaladare pe zona de sancțiuni și conformitate Experți în securitate cibernetică citați de Reuters afirmă că hackeri nord-coreeni s-ar afla „probabil” în spatele furtului și că veniturile obținute din astfel de operațiuni contribuie la finanțarea programelor de înarmare ale Coreei de Nord. Dacă această atribuire va fi confirmată de autorități, cazul poate alimenta presiunea de reglementare și măsuri de conformitate mai dure în ecosistemul cripto. În paralel, firmele de investigații blockchain TRM Labs și Chainalysis atribuie jaful unui grup nord-coreean cunoscut sub numele „TraderTraitor”, denumire folosită într-o avertizare comună din 2022 emisă de FBI, CISA și Trezoreria SUA. Avertizarea descria utilizarea de programe malware și alte metode pentru a viza dezvoltatori de software și personal IT din companii de criptomonede. Ce urmează În acest moment, SUA spun doar că „analizează” responsabilitatea, fără o concluzie oficială. Următorul pas relevant pentru piață este dacă investigația va produce o atribuire formală și, implicit, măsuri asociate (investigații extinse, acțiuni de aplicare a legii și posibile consecințe de reglementare). [...]
Binance spune că a acoperit deja circa 80% din pierderea de 6,3 miliarde de dolari (aprox. 28,4 miliarde lei) după compromiterea unor portofele și retrageri neautorizate, iar restul îl cumpără din piață și prin tranzacții extrabursiere (OTC), potrivit Profit . Miza imediată pentru utilizatori este continuitatea operațională: compania afirmă că va compensa integral pierderile și că lucrează la reluarea retragerilor. Binance afirmă că portofelele i-au fost compromise, iar atacatorii au furat active token în valoare de aproximativ 6,3 miliarde dolari (aprox. 28,4 miliarde lei). Compania susține că a alocat peste 6,34 miliarde dolari din fonduri proprii pentru a gestiona incidentul, din care 5 miliarde dolari sunt deja deținute în aceleași tipuri de active afectate (de exemplu USDC, USDT, BTC, ETH, BNB), ceea ce ar acoperi aproximativ 80% din cantitatea afectată. Cum încearcă Binance să limiteze pierderile și să recupereze fondurile În primele 24 de ore de la identificarea incidentului, compania spune că a luat măsuri de limitare a riscului și de întărire a controalelor, inclusiv revocarea autorizațiilor afectate și implementarea unor controale suplimentare pentru a preveni activități neautorizate. Pe partea de recuperare, Binance afirmă că lucrează cu forțele de ordine, firme specializate în analiză blockchain, emitenți de active și parteneri din industrie pentru urmărirea și înghețarea fondurilor. Potrivit companiei, aproximativ 3 miliarde de dolari au fost „înghețate la lanț” până în prezent, iar alte eforturi de recuperare ar urma să continue. Separat, Tether și Circle ar fi înghețat împreună 1,79 miliarde de dolari în USDT și USDC care erau transferate din portofelele Binance, conform informațiilor redate de Profit. Ce spune compania despre cauza incidentului și ce urmează Investigația internă inițială ar fi indicat posibilitatea implicării unui laptop compromis, însă ulterior ar fi fost identificate „puncte suplimentare de încălcare”. În acest stadiu, Binance afirmă că nu a găsit dovezi că ar fi fost compromise cheile private ale portofelului, iar ancheta rămâne în desfășurare. Operațional, compania spune că urmărește reluarea retragerilor în aproximativ 34 de ore, condiționat de finalizarea controalelor de securitate, cu o repornire etapizată. Totodată, Binance afirmă că va face o revizuire completă a securității și va publica un raport tehnic detaliat, iar în aproximativ 48 de ore ar urma să comunice constatări tehnice suplimentare, după verificare și dacă divulgarea nu afectează investigația. În paralel, compania indică drept obiectiv verificarea publică a fondurilor utilizatorilor prin mecanismul de „Dovadă a Rezervelor” (Proof of Reserves), adică o metodă prin care o platformă încearcă să demonstreze că deține active suficiente pentru a acoperi soldurile clienților. Context: dimensiunea atacului și reacția pieței Profit notează că incidentul „se conturează” drept cel mai mare atac cibernetic din istoria pieței activelor digitale, depășind atacul de 1,5 miliarde de dolari asupra Bybit din 2025 . Companiile TRM Labs și Chainalysis ar fi atribuit atacul unei echipe de atacatori din Coreea de Nord, cunoscută drept TraderTraitor, potrivit BBC, menționează publicația. În același timp, Bitcoin se tranzacționa la aproximativ 78.030 de dolari (aprox. 351.000 lei), în scădere cu 2,4% în ultimele 24 de ore și cu 4,6% în ultimele șapte zile, conform datelor citate. [...]
Exploatarea „în lanț” a PHP2Shell cu o vulnerabilitate de escaladare de privilegii din Linux a permis atacatorilor să obțină acces „root” pe 25 de servere și să compromită firewall-uri asociate unor organizații afiliate guvernului SUA , potrivit TechRadar . Miza operațională este că atacul pornește de la o singură cerere HTTPS neautentificată către o interfață de administrare care „nu ar fi trebuit expusă la internet” și poate escalada rapid spre rețeaua internă. Conform publicației, confirmarea vine dintr-un raport al companiei de securitate cibernetică Dream , care susține că a observat primele compromiteri confirmate prin PHP2Shell, după o perioadă în care existau multe încercări și scanări, dar fără breșe reușite. Ținta: firewall-uri Palo Alto Networks cu PAN-OS învechit Dream afirmă că atacatorii – descriși ca actori de amenințare chinezi – au vizat firewall-uri Palo Alto Networks care rulau PAN-OS într-o versiune mai veche, vulnerabilă. Atacurile ar fi început la 23 octombrie 2026 și ar fi inclus sondarea unor organizații din SUA, Japonia, Taiwan și Coreea de Sud, înainte ca accentul să se mute pe aceste echipamente. În scenariul descris, atacatorii au „înlanțuit” (au combinat) PHP2Shell cu o vulnerabilitate de escaladare locală a privilegiilor numită Fragnesia, urmărită ca CVE-2026-46300, pentru a obține acces „root” (control complet) pe sistem. De la acces inițial la atacuri Active Directory, în minute După compromiterea dispozitivelor, atacatorii ar fi rulat aproximativ 40 de scripturi personalizate de post-exploatare, potrivit Dream. Raportul citat de TechRadar descrie o progresie rapidă de la acces inițial la mișcări laterale în rețea și atacuri asupra Active Directory (componenta folosită frecvent în organizații pentru administrarea identităților și accesului). „În câteva ore de la compromiterea unui firewall afiliat guvernului SUA, au tunelat în rețeaua internă, au compromis un al treilea server folosind același exploit PHP2Shell și au lansat o campanie completă de atac asupra Active Directory – totul printr-un lanț care a început cu o singură cerere HTTPS neautentificată către o interfață de management care nu ar fi trebuit expusă la internet.” Dream mai susține că întregul lanț – de la conexiune HTTPS neautentificată până la un webshell persistent cu privilegii „root” – se poate încheia în mai puțin de 15 minute și că atacatorii ar putea încă avea acces, deși cercetătorii nu au putut stabili obiectivul final pe baza artefactelor găsite. Identificarea țintelor: FOFA și indicii de utilizare a unor instrumente cu AI Incidentul nu ar fi fost „AI-powered” în sensul automatizării complete, potrivit evaluării Dream, deși ar fi existat indicii de utilizare a unor instrumente: ar fi fost găsite instalate Claude Code și o platformă de securitate ofensivă numită AIscan, configurată cu modele chinezești (DeepSeek și Kimi). De asemenea, ar fi fost identificate chei API pentru FOFA, un motor chinezesc de căutare a sistemelor expuse pe internet, similar cu Shodan. Cu ajutorul FOFA, atacatorii ar fi identificat aproximativ 19.000 de firewall-uri Palo Alto Networks conectate la internet, folosite ca punct de plecare pentru atacuri, mai notează TechRadar, citând Dream. [...]
Orange Cyberdefense își extinde capacitățile de detecție și răspuns la incidente prin integrarea treptată a modelului Mistral Large 4 , într-un demers care pune accent pe controlul datelor și pe utilizarea infrastructurii europene, potrivit The Next Web . Compania franceză de securitate cibernetică a intrat joi în programul de „design partners” pentru Mistral Large 4, devenind primul furnizor european de servicii de securitate gestionate (managed security services provider) care participă. Ținta inițială a implementării sunt clienții din mediul de afaceri și sectorul public, iar termenii financiari ai acordului nu au fost făcuți publici. Ce se schimbă operațional: audit, testare și investigații mai rapide Orange Cyberdefense spune că va folosi cel mai nou model Mistral pentru a testa sistemele clienților în căutarea vulnerabilităților, pentru a investiga breșe și pentru a accelera răspunsul la atacuri cibernetice. Primele utilizări anunțate vizează: audituri tehnice; testare de penetrare (penetration testing), adică simularea unor atacuri pentru a identifica puncte slabe; evaluarea modului în care un atacator ar putea obține acces; investigarea incidentelor după o breșă, pentru a înțelege ce s-a întâmplat și a răspunde mai rapid. De ce contează: controlul datelor și infrastructură europeană Un element central al aranjamentului este că Orange Cyberdefense își va rula modelele de securitate pe computere din centrele de date europene ale Mistral. Compania susține că această abordare îi ajută pe clienți să păstreze controlul asupra datelor, aspect tot mai important când inteligența artificială este folosită în activități sensibile de securitate. În același context, Mistral își poziționează strategia în jurul flexibilității de implementare și a controlului datelor, ca argument pentru utilizarea modelelor „deschise”, în opoziție cu dependența de sisteme de inteligență artificială închise. Publicația amintește și discuția despre „closed AI systems” într-un material separat, disponibil aici: The Next Web . Context: ce este Mistral Large 4 și în ce fază e varianta pentru securitate Mistral a lansat Large 4 la începutul lunii octombrie, descriindu-l ca un model cu un trilion de parametri, iar ulterior a pus la dispoziție „weights” (ponderile modelului) pentru descărcare, astfel încât dezvoltatorii să îl poată rula și adapta pe cont propriu. O versiune orientată spre securitate cibernetică este testată în prezent de un grup restrâns de parteneri, cu restricția de a o folosi doar pe sisteme pe care le dețin sau pentru care au permisiune de evaluare. Orange Cyberdefense își justifică parteneriatul și prin experiența anterioară: din aprilie 2025, compania folosește un instrument de la Qevlar AI în centrele sale operaționale de securitate, unde sunt monitorizate sistemele clienților pentru amenințări. „Această alianță între Orange Cyberdefense și Mistral AI consolidează fundația securității cibernetice augmentate de o inteligență artificială de încredere”, a declarat Anis Trabelsi, șeful de inovație și AI la Orange Cyberdefense. [...]