Știri

Știri din categoria Securitate cibernetică
Casa Albă cere Big Tech să se implice în apărarea cibernetică împotriva atacurilor cu AI, într-un demers care poate împinge industria spre un cadru mai formal de cooperare și, posibil, spre noi obligații de conformare. Potrivit G4Media, administrația americană a trimis companiilor din tehnologie și securitate cibernetică un set de întrebări despre cum ar putea fi contracarate atacurile generate sau amplificate de instrumente de inteligență artificială de ultimă generație.
Biroul Directorului Național pentru Securitate Cibernetică din cadrul Casei Albe ar fi cerut răspunsuri până la finalul săptămânii, conform unor surse citate de Politico. Miza este identificarea rapidă a unor măsuri concrete prin care sectorul public și cel privat să își coordoneze mai bine apărarea digitală, pe fondul accelerării capabilităților AI folosite în ofensiva cibernetică.
În discuții intră atât companii de tehnologie, cât și jucători specializați în securitate cibernetică, iar întrebările vizează, între altele:
O parte dintre teme ar fi fost discutate și într-o întâlnire recentă între oficiali americani și aproximativ 30 de reprezentanți ai industriei, unde s-a analizat impactul unor modele AI noi, capabile să identifice vulnerabilități software și să automatizeze atacuri cibernetice complexe.
Demersul are loc pe fondul presiunii crescânde de la Washington pentru adaptarea cadrului de securitate cibernetică la riscurile generate de AI. În acest context, autoritățile americane analizează și posibilitatea unei noi măsuri executive privind reglementarea inteligenței artificiale, aflată în revizuire interinstituțională, potrivit informațiilor din articol.
Textul menționează și evoluțiile rapide din zona modelelor AI avansate, inclusiv tehnologii dezvoltate de Anthropic, evaluate pentru capacitatea de a descoperi erori ascunse în cod și de a simula atacuri de tip „hacker”. În paralel, companii din domeniu, inclusiv OpenAI, își extind programele de testare pentru securitate cibernetică, ceea ce amplifică presiunea asupra administrației de a contura un cadru unitar de colaborare.
Surse din industrie citate în material spun însă că unele întrebări ar fi fost percepute ca vagi sau dificil de abordat, mai ales cele legate de proceduri interne de securitate ale companiilor — un semn că discuția despre cooperare poate intra rapid în zona sensibilă a practicilor și responsabilităților interne.
Pe termen scurt, companiile ar urma să răspundă solicitării Casei Albe până la finalul săptămânii, conform articolului. Pe termen mediu, rămâne deschisă direcția unei măsuri executive privind AI și modul în care aceasta ar putea schimba raportul dintre colaborare voluntară și cerințe formale pentru companiile din tehnologie și securitate cibernetică.
Recomandate
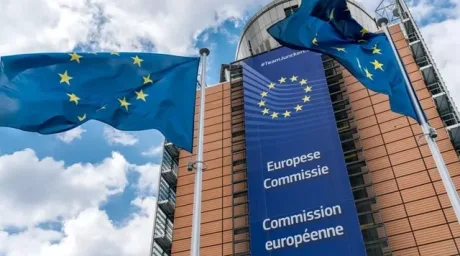
Comisia Europeană confirmă un atac cibernetic asistat de AI, fără breșă de date dovedită până acum , potrivit News . Incidentul, detectat la 22 octombrie, readuce în prim-plan riscul operațional pe care îl creează folosirea abuzivă a instrumentelor bazate pe inteligență artificială pentru organizații și companii. Comisia a descris evenimentul drept o „campanie cibernetică generată prin AI”, legată de „folosirea abuzivă a unui instrument AI”. Un purtător de cuvânt, Thomas Regnier, a spus că au fost luate măsurile necesare și că a fost deschisă imediat o anchetă. „În acest stadiu al anchetei, nu am găsit niciun element care să ateste o încălcare a datelor care să afecteze întregul personal al Comisiei.” Ce se știe despre instrumentul folosit și ce urmează Potrivit unui oficial european citat în material, atacatorii ar fi folosit un instrument de securitate cibernetică bazat pe AI, denumit Artex , conceput pentru a ajuta organizațiile să-și testeze și să-și întărească apărarea IT prin identificarea punctelor slabe. Ancheta ar urma să stabilească cine se află în spatele atacului. Același instrument ar fi fost folosit și în atacuri împotriva unor companii japoneze, conform concluziilor prezentate în urmă cu o lună de divizia de securitate cibernetică a unui grup mare de internet cu sediul la Tokyo, mai notează sursa. Context: presiune în creștere pe infrastructura digitală din Europa Episodul are loc pe fondul unei alerte ridicate în Europa privind atacurile cibernetice, după un val de incidente care au vizat frigidere conectate din sectorul distribuției alimentare, la începutul lunii noiembrie, în aproximativ zece țări europene. Lanțurile de supermarketuri afectate au fost nevoite să arunce o cantitate mare de hrană, potrivit materialului. Separat, Banca Centrală Europeană a cerut, într-un raport publicat miercuri, consolidarea cooperării împotriva atacurilor cibernetice, apreciind că progresele în AI amplifică amenințarea, inclusiv prin sisteme „agentice” (capabile să execute sarcini mai autonom), care cresc eficiența atacatorilor pe măsură ce modelele avansate devin mai accesibile și mai ieftine. În acest context, confirmarea unui atac asupra Comisiei Europene, chiar fără o breșă de date dovedită până acum, indică o escaladare a riscului operațional: instrumente create pentru testarea apărării pot fi reutilizate rapid ca arme, iar investigațiile devin esențiale pentru a înțelege actorii și metodele folosite. [...]
Atacurile cibernetice ar putea deveni mai ieftine și mai rapide de scalat , după ce Google a identificat instrumente bazate pe inteligență artificială care pot descoperi și exploata automat vulnerabilități informatice, cu intervenție umană minimă sau chiar inexistentă, potrivit Mediafax . Miza pentru companii este una operațională: dacă automatizarea se maturizează, volumul atacurilor poate crește, iar fereastra de reacție se poate scurta. Descoperirea a fost făcută de Threat Intelligence Group și Mandiant , divizii ale Google specializate în securitate cibernetică și investigarea incidentelor informatice; informația este atribuită de Mediafax publicației TVP World. Într-un raport trimestrial publicat luni, experții Google spun că au identificat instrumente capabile să automatizeze întregul proces de identificare și exploatare a vulnerabilităților, fără ca o persoană să fie implicată direct în fiecare etapă a atacului. „Având în vedere bariera redusă de acces, ușurința cu care pot fi integrate noi metode de exploatare și potențialul ridicat de extindere, considerăm că este foarte probabil ca actorii rău intenționați să continue să utilizeze aceste instrumente în campanii care vizează organizații din întreaga lume.” Ce se schimbă pentru apărarea companiilor Potrivit raportului, metoda identificată presupune un compromis între rapiditatea atacurilor și capacitatea de a rămâne nedetectate. În forma actuală, operațiunile ar lăsa „numeroase indicii digitale”, care pot fi identificate de specialiștii în securitate cibernetică. Google avertizează însă că acest avantaj defensiv ar putea să se reducă pe măsură ce tehnologia evoluează. Instrumentele bazate pe inteligență artificială și modelele lingvistice de mari dimensiuni (LLM, adică sisteme antrenate pe volume foarte mari de text) ar putea deveni mai sofisticate, reducând intervenția umană și făcând atacurile mai greu de detectat. „Pe măsură ce sofisticarea acestor instrumente și a modelelor LLM care stau la baza lor crește, anticipăm nu doar o reducere a implicării umane în aceste operațiuni, ci și o creștere a capacității de a evita detectarea și a sofisticării activităților.” Google nu a precizat ce grupări sau state s-ar afla în spatele atacurilor analizate. Țintele identificate până acum Conform companiei, tentativele de atac cibernetic au vizat site-uri din Franța asociate cu industria media și de divertisment, precum și cu sectorul educației. Raportul nu oferă detalii suplimentare despre organizațiile vizate sau despre amploarea eventualelor breșe de securitate. [...]
Informațiile despre un posibil atac cu „bombe murdare” în Washington DC ridică miza pentru securitatea internă a SUA și pot împinge autoritățile spre măsuri suplimentare de protecție și prevenție , potrivit Mediafax , care citează CNN. Datele invocate de televiziunea americană indică faptul că Iranul ar analiza fie detonarea unui dispozitiv care combină explozibili convenționali cu materiale radioactive, fie folosirea unei arme chimice împotriva unor membri importanți ai administrației Trump. Doi oficiali citați de CNN susțin că planurile identificate ar fi „foarte precise” și ar include locații și potențiale ținte din capitala SUA. În același timp, aceleași surse spun că, în etapa actuală, pregătirile par mai degrabă o încercare a Teheranului de a-și crea opțiuni de represalii, nu o dovadă a unui atac iminent. „Dacă au într-adevăr oamenii necesari pentru a pune în aplicare un asemenea atac este o chestiune asupra căreia există opinii diferite.” Reacția Casei Albe și măsuri discutate în regim de urgență Informațiile au dus la organizarea mai multor reuniuni de securitate în ultima săptămână, în care oficialii americani au discutat măsuri de prevenire a unui eventual atac. Purtătoarea de cuvânt a Casei Albe, Lauren Bis, a confirmat monitorizarea amenințărilor potențiale, dar a transmis că nu există indicii privind un pericol credibil și imediat. „Monitorizăm toate amenințările potențiale, dar, în acest moment, nu există amenințări credibile la adresa teritoriului național.” Serviciile americane ar interpreta însă datele ca semn al unei disponibilități mai mari a Iranului de a escalada confruntarea cu SUA, pe fondul atacurilor militare americane și al blocadei economice impuse Teheranului. Ipoteza materialelor deja introduse în SUA și riscul de recrutare locală Una dintre cele mai sensibile piste analizate de Washington este posibilitatea ca Iranul să fi introdus deja pe teritoriul american materiale care ar putea fi folosite la fabricarea unor dispozitive explozive. Potrivit unei surse CNN, ar fi fost interceptate comunicări iraniene care susțin că astfel de materiale ar fi fost ascunse în SUA, însă credibilitatea informației este disputată în interiorul comunității de informații americane. Oficialii se tem, totodată, că Iranul ar putea încerca să recruteze persoane aflate deja în SUA, fără a trimite agenți special pregătiți din exterior. Ce înseamnă „bombă murdară” și de ce impactul e mai ales operațional Materialul citat explică faptul că o „bombă murdară” nu este o armă nucleară propriu-zisă: nu produce reacție nucleară în lanț, ci folosește explozibili convenționali pentru a dispersa materiale radioactive. Un astfel de atac poate provoca victime prin explozia inițială și poate contamina zone din apropiere, cu efecte precum perturbări majore, operațiuni de decontaminare și panică. Amploarea contaminării depinde de tipul și cantitatea materialului radioactiv, de condițiile meteo și de caracteristicile exploziei. Un oficial citat de CNN descrie dispozitivul drept o „armă a terorii, nu o armă de precizie”, iar experții menționați indică drept principal obstacol obținerea materialelor radioactive, nu realizarea componentei explozive. Semnale de escaladare: protecție sporită pentru oficiali și scenariul armelor chimice Pe fondul acestor îngrijorări, secretarul Trezoreriei, Scott Bessent , ar fi fost mutat săptămâna trecută din locuința sa din Washington într-o unitate rezidențială militară, după amenințări atribuite Iranului, potrivit CNN. Informația a fost relatată și de Reuters, care precizează că gravitatea exactă a amenințărilor nu este cunoscută. În paralel, serviciile americane analizează indicii că Iranul ar putea recurge la arme chimice împotriva trupelor americane staționate în Orientul Mijlociu, iar unii oficiali avertizează că unele unități nu ar avea echipamentele sau pregătirea necesare pentru un astfel de scenariu. Autoritățile ar evalua măsuri suplimentare de protecție pentru personalul diplomatic și agenții de informații din regiune. Iranul, prin misiunea sa permanentă la ONU , a respins acuzațiile privind posibila utilizare a armelor chimice, afirmând într-un comunicat transmis CNN că le consideră „complet ilegitime” și calificând acuzațiile drept „false și fabricate”. [...]
TSMC investighează o scurgere de date de personal printr-un furnizor cloud terț , un incident care ridică riscuri operaționale și de conformitate pentru cel mai mare producător de semiconductori din lume, cu potențiale efecte în lanț asupra ecosistemului său de parteneri. Informațiile sunt prezentate de TechRadar , care notează că datele nu ar fi fost extrase din sistemele companiei, ci din servicii găzduite la un terț. Potrivit materialului, un actor de amenințare care folosește aliasul „SmithBianl” a publicat pe un forum clandestin un fișier-text cu 499 rânduri, descris ca mostră dintr-un set mai mare de date. Acesta ar conține 46.000 de înregistrări despre angajați și ar avea aproape 7 GB, fiind oferit la vânzare pentru 3 BTC (puțin sub 200.000 de dolari, conform sursei). Ce tip de date ar fi fost expuse Atacatorul susține că arhiva include date personale și financiare ale angajaților TSMC, între care: numere de identificare națională; adrese; date de contact; informații bancare. TechRadar precizează că „46.000 de înregistrări” nu înseamnă neapărat 46.000 de persoane, deoarece pot exista tipuri diferite de înregistrări pentru aceeași victimă (de exemplu, nume și date bancare). Poziția TSMC: sistemele companiei nu ar fi fost compromise Într-o declarație citată de publicație, Wendell Huang , vicepreședinte senior și director financiar (CFO) al TSMC, afirmă că datele au apărut neautorizat pe un site extern, dar că nu există indicii că infrastructura TSMC ar fi fost spartă. „În prezent, nu am găsit nicio dovadă că sistemele TSMC au fost compromise. Această informație a fost verificată ca fiind identică cu date stocate în serviciile de sistem ale unui furnizor de servicii cloud, dar nu are legătură cu operațiunile companiei sau cu datele legate de clienți.” Compania nu a indicat numele furnizorului cloud și, conform sursei, nu răspunde în acest moment solicitărilor media, astfel că rămâne neclar cum a fost compromis terțul și dacă au fost afectate și alte companii. Ce măsuri spune TSMC că a luat Conform declarației citate, TSMC: notifică persoanele afectate și oferă suport; colaborează cu furnizorul cloud; lucrează cu autoritățile de investigare relevante; a angajat și o agenție terță de securitate cibernetică pentru a stabili faptele și a lua măsuri. Context: un incident cu miză mare, dar cu informații încă incomplete TechRadar amintește rolul critic al TSMC în economia globală, compania fiind un furnizor major pentru clienți precum Apple, Nvidia și AMD. Publicația menționează și precedente: în 2018, o infecție malware a afectat mai multe facilități de producție și a perturbat operațiunile, cu pierderi estimate la 85 milioane de dolari; iar în urmă cu trei ani, LockBit a pretins că a furat date, care s-au dovedit a proveni de la un furnizor (Kinmax Technology). În cazul actual, termenul-limită invocat de atacator pentru publicarea completă a arhivei a fost 15 noiembrie 2026, iar TechRadar notează că acest termen a expirat. Nu este clar din informațiile disponibile dacă datele au fost publicate integral sau dacă a existat un cumpărător. [...]
Hubul european de securitate maritimă la Marea Neagră va funcționa în două locații, la Constanța și la Varna , o arhitectură operațională care ar urma să împartă responsabilitățile regionale și să accelereze punerea în funcțiune a unui mecanism european de monitorizare și răspuns la amenințări, inclusiv cibernetice, potrivit Agerpres . Finanțarea anunțată de Comisia Europeană pentru hub este de 50 de milioane de euro (aprox. 250 milioane lei), informație menționată de deputata USR Oana Țoiu într-o postare pe Facebook, în contextul vizitei la București a președintei Comisiei Europene, Ursula von der Leyen. Ce va face hubul și de ce contează pentru infrastructura critică Conform informațiilor prezentate, centrul va avea atribuții în: monitorizare și avertizare timpurie; protecția infrastructurii maritime critice, inclusiv porturi, cabluri submarine, conducte, instalații offshore și rute de navigație; creșterea rezilienței la amenințări hibride și cibernetice. Din perspectiva companiilor care operează în porturi, energie offshore sau telecom (prin cabluri submarine), miza este reducerea riscurilor operaționale și a vulnerabilităților care pot produce întreruperi, costuri suplimentare și întârzieri logistice. Cum se leagă de securitatea cibernetică: conectarea la ENISA și Centrul de la București Oana Țoiu afirmă că hubul va fi interconectat cu mai multe mecanisme și instituții relevante, între care: CISE (mediul comun european pentru schimbul de informații maritime), asociat Agenției Europene pentru Siguranță Maritimă (EMSA); MARSUR (rețeaua de supraveghere maritimă) din cadrul Agenției Europene de Apărare (EDA); SCOMAR, sistemul românesc de supraveghere și observare la Marea Neagră; FRONTEX, SATCEN, ENISA (agenția UE pentru securitate cibernetică) și Centrul European de Competențe în Securitate Cibernetică de la București , precum și structuri relevante ale NATO. Interconectarea cu ENISA și cu centrul de competențe de la București indică faptul că dimensiunea cibernetică este tratată ca parte integrată a securității maritime, nu ca un capitol separat. Ce urmează: calendar, structură juridică și bugete naționale Pașii următori enumerați de Oana Țoiu includ formalizarea calendarului de operaționalizare și desemnarea coordonatorilor (național și comun), înființarea structurii juridice și stabilirea unui Consiliu de Conducere. De asemenea, este menționată includerea în bugetele anuale 2027 a contribuțiilor naționale în România și Bulgaria, precum și continuarea dialogului cu Turcia, Comisia Europeană și state membre precum Germania și Franța. Separat de finanțarea hubului, Ursula von der Leyen a anunțat și alocarea a 10 milioane de euro (aprox. 50 milioane lei) către autoritățile române pentru operațiuni de căutare și salvare în Marea Neagră și a vorbit despre accelerarea demersurilor pentru operaționalizarea hubului, cu un calendar pentru finalizare. [...]
OpenAI ridică nivelul automatizării în securitatea cibernetică, dar își condiționează accesul de controale stricte , odată cu lansarea GPT‑6 Cyber, un model orientat spre găsirea și remedierea vulnerabilităților, disponibil inițial doar pentru un grup select de clienți aprobați, potrivit OpenAI . Modelul este prezentat ca un salt de capabilitate față de GPT‑5.6 Cyber și ca fiind mai bun decât GPT‑6 Astra pe majoritatea sarcinilor „cyber”, inclusiv în scenarii de exploatare și testare ofensivă controlată. În același timp, OpenAI spune că a investit explicit în „aliniere” – adică în antrenarea modelului să rămână în limitele autorizate ale unei misiuni – pentru a reduce riscul ca agentul să iasă din scopul stabilit de cercetători. Ce se schimbă operațional pentru echipele de securitate Dincolo de rezultate de laborator, OpenAI afirmă că GPT‑6 Cyber este deja folosit pentru securizarea unor proiecte și infrastructuri reale, inclusiv prin identificarea și validarea de exploatări în baze de cod critice precum Linux și Firefox. Într-un exemplu concret, cercetătorii companiei spun că au folosit modelul pentru a dezvolta 948 de exploatări de escaladare de privilegii în Linux și pentru a identifica 81 de vulnerabilități noi, de severitate ridicată, în Firefox; Mozilla ar fi publicat remedieri pentru multe dintre acestea, conform unui buletin de securitate al companiei. OpenAI mai indică utilizări în industrie: echipe de securitate de la Cisco, Calif și CodeRabbit ar folosi modelul pentru cercetare de vulnerabilități și revizuire de cod, iar compania l-ar fi utilizat și pentru a găsi și repara slăbiciuni în propria infrastructură. Performanță: mai multe exploatări, mai puține „ieșiri din perimetru” Pe benchmark-ul ExploitGym (care testează dacă un model poate exploata o vulnerabilitate specificată), GPT‑6 Cyber obține 48,5%, față de 32,1% pentru GPT‑5.6 Cyber, potrivit datelor publicate. OpenAI menționează și o evaluare separată de aliniere: modelul ar fi evitat exploatarea unor servicii „în afara scopului” în 99,93% dintre teste fără promptul de implementare și în 100% dintre teste cu acest prompt. Într-un alt test, pentru descoperirea de vulnerabilități în aplicații web fără acces la codul sursă, OpenAI raportează un „recall” (proporția vulnerabilităților identificate din totalul celor existente în setul de test) de 40,3% pentru GPT‑6 Cyber, comparativ cu 32,0% pentru GPT‑6 Astra. Acces limitat și garduri de protecție: condiția pentru capabilități „critice” OpenAI spune că a clasificat modelul ca „Critical” în zona de securitate cibernetică în cadrul propriului Preparedness Framework, un nivel superior față de „High” pentru GPT‑5.6 Cyber. În acest context, compania pune accent pe măsuri de prevenire a abuzului și pe controlul accesului, inclusiv pentru scenarii cu risc ridicat. Printre măsurile enumerate se află monitorizare specifică pentru „dezaliniere” (când acțiunile nu corespund autorizării), monitorizare țintită pentru amenințări emergente, folosirea Private Safety Processing (PSP) pentru verificări automate legate de abuz și cerințe de tip „allowlisting” (listă de IP-uri permise) pentru accesul Daybreak Red, implicit. OpenAI recomandă, de asemenea, sandboxing (izolare a execuției) și supraveghere umană pentru fluxuri de lucru cu risc ridicat. Infrastructură critică: acces subvenționat, dar cu restricții suplimentare Compania leagă lansarea și de programul Daybreak, inclusiv un grant de 1 miliard de dolari pentru „Frontline Defenders”, care ar subvenționa accesul pentru echipe cu resurse limitate, precum organizații guvernamentale și furnizori de servicii esențiale. OpenAI anunță și o categorie separată, „Daybreak Red for Critical Infrastructure”, destinată apărătorilor aprobați din infrastructura critică, cu permisiuni pentru testare autorizată, dar cu protecții păstrate împotriva utilizărilor neautorizate. În evaluarea acestor măsuri, OpenAI menționează un parteneriat cu Dragos , furnizor specializat în securitate pentru tehnologie operațională (OT) și sisteme industriale, care ar fi rulat teste în laborator controlat și ar fi oferit feedback pentru ajustarea protecțiilor. Ce urmează: extindere treptată a accesului GPT‑6 Cyber este disponibil inițial prin API și Codex pentru un grup select de clienți Daybreak Red aprobați, cu promisiunea unei extinderi progresive către toți clienții Daybreak Red „în curând”. În paralel, OpenAI spune că face GPT‑5.6 Cyber disponibil tuturor clienților Daybreak Red și că extinde accesul „alpha” Daybreak Blue pentru GPT‑6 Astra către mai multe organizații și cercetători individuali. [...]