Știri

Știri din categoria Securitate cibernetică
Comisia Europeană investighează o breșă de securitate după ce un atacator a obținut acces la mediul său din cloud-ul Amazon, potrivit BleepingComputer. Publicația scrie că incidentul ar fi afectat cel puțin un cont AWS (Amazon Web Services) al instituției, deși executivul UE nu a anunțat public cazul.
Amazon susține că problema nu a fost la nivelul infrastructurii sale, ci ține de contul compromis.
„AWS nu a avut un incident de securitate, iar serviciile noastre au funcționat conform proiectării”, a declarat un purtător de cuvânt AWS pentru BleepingComputer, într-o actualizare publicată pe 27 martie.
Surse familiarizate cu incidentul au declarat publicației că atacul a fost detectat rapid, iar echipa de răspuns la incidente de securitate cibernetică a Comisiei investighează în prezent. Până acum, Comisia Europeană nu a oferit detalii despre natura accesului neautorizat, impact sau măsurile luate.
Atacatorul care și-a asumat responsabilitatea ar fi contactat BleepingComputer la începutul săptămânii și a susținut că a sustras peste 350 GB de date, inclusiv mai multe baze de date. Potrivit relatării, acesta nu a explicat metoda de compromitere, dar ar fi furnizat capturi de ecran ca dovadă a accesului la informații aparținând angajaților Comisiei și la un server de e-mail folosit de personal.
În același timp, atacatorul ar fi afirmat că nu intenționează să șantajeze Comisia folosind datele, ci să le publice online ulterior. Incidentul vine după o altă breșă comunicată în februarie, descoperită pe 30 ianuarie, care a vizat platforma de administrare a dispozitivelor mobile utilizată pentru gestionarea echipamentelor personalului; acel caz ar părea legat de atacuri similare asupra altor instituții europene, exploatând vulnerabilități de tip „injectare de cod” (introducerea de comenzi malițioase într-o aplicație) în Ivanti Endpoint Manager Mobile.
Contextul este completat de inițiative și măsuri recente la nivelul UE: Comisia a propus pe 20 ianuarie o nouă legislație de securitate cibernetică, iar săptămâna trecută Consiliul UE a sancționat trei companii chineze și iraniene pentru implicare în atacuri asupra infrastructurii critice a statelor membre, notează BleepingComputer.
Recomandate
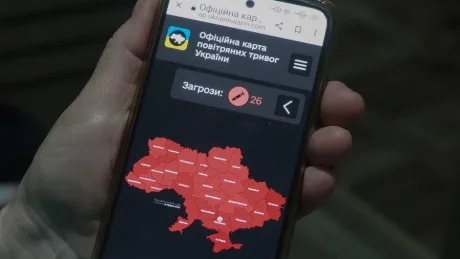
Atacurile cibernetice asupra aplicațiilor oficiale de alertare au generat alerte nucleare false în Ucraina și Rusia , un tip de incident care poate compromite încrederea publică în sistemele de avertizare și poate amplifica riscurile operaționale în situații reale de criză, potrivit Biziday . Duminică seara, la ora 22:47, aplicația ucraineană oficială Air Alert a emis avertismente privind o amenințare cu radiații, urmate de o amenințare chimică la adresa Kievului. În aplicație au apărut și mesaje despre lupte stradale și atacuri cu rachete în toată Ucraina, inclusiv un text în limba rusă care anunța o „alertă nucleară” la nivel național. Forțele Aeriene ale Ucrainei au transmis rapid că alerta este falsă și că „persoane neautorizate au intervenit în funcționarea aplicației”, precizând că echipa tehnică lucrează la restaurarea funcționării și cerând scuze publicului. La aproximativ două ore, aplicația mobilă a Ministerului Situațiilor de Urgență din Rusia a trimis, la rândul ei, o notificare generală pe teritoriul Federației Ruse, susținând că Ucraina ar fi lansat drone P1-SUN cu focoase nucleare și că populația ar trebui să se adăpostească în subteran cu provizii pentru trei săptămâni. În realitate, P1-SUN sunt descrise ca drone mici, antiaeriene, cu rază de până la 17 km. Ministerul rus pentru Situații de Urgență a comunicat că aplicația sa „a fost supusă unui atac cibernetic masiv”, în urma căruia atacatorii au reușit să transmită informații false populației. Informațiile sunt atribuite de Biziday unei relatări BBC, disponibilă aici . [...]
SUA iau în calcul o investigație cu miză de sancțiuni după furtul de 6,3 mld. dolari de la Binance (aprox. 28,4 mld. lei), în condițiile în care administrația americană spune că încearcă să stabilească dacă în spatele atacului s-ar afla hackeri nord-coreeni, potrivit news . Președintele SUA, Donald Trump , a declarat vineri că autoritățile „analizează problema”, întrebat fiind dacă atacul ar trebui atribuit unui grup de hackeri nord-coreeni. Formularea indică faptul că atribuirea oficială nu este încă stabilită. Cooperare cu FBI și Serviciul Secret, după un furt record Binance colaborează cu autorități de aplicare a legii din mai multe țări, inclusiv cu Biroul Federal de Investigații (FBI) și Serviciul Secret al Statelor Unite (USSS), după ce hackerii ar fi furat de pe platformă 6,3 miliarde de dolari, a declarat pentru Reuters o persoană familiarizată cu situația. FBI a transmis, într-un comunicat, că este la curent cu incidentul și lucrează cu parteneri din sectorul public și privat pentru a înțelege amploarea activității, a evalua impactul potențial și a coordona măsurile de investigație. De ce contează: riscul de escaladare pe zona de sancțiuni și conformitate Experți în securitate cibernetică citați de Reuters afirmă că hackeri nord-coreeni s-ar afla „probabil” în spatele furtului și că veniturile obținute din astfel de operațiuni contribuie la finanțarea programelor de înarmare ale Coreei de Nord. Dacă această atribuire va fi confirmată de autorități, cazul poate alimenta presiunea de reglementare și măsuri de conformitate mai dure în ecosistemul cripto. În paralel, firmele de investigații blockchain TRM Labs și Chainalysis atribuie jaful unui grup nord-coreean cunoscut sub numele „TraderTraitor”, denumire folosită într-o avertizare comună din 2022 emisă de FBI, CISA și Trezoreria SUA. Avertizarea descria utilizarea de programe malware și alte metode pentru a viza dezvoltatori de software și personal IT din companii de criptomonede. Ce urmează În acest moment, SUA spun doar că „analizează” responsabilitatea, fără o concluzie oficială. Următorul pas relevant pentru piață este dacă investigația va produce o atribuire formală și, implicit, măsuri asociate (investigații extinse, acțiuni de aplicare a legii și posibile consecințe de reglementare). [...]
Binance spune că a acoperit deja circa 80% din pierderea de 6,3 miliarde de dolari (aprox. 28,4 miliarde lei) după compromiterea unor portofele și retrageri neautorizate, iar restul îl cumpără din piață și prin tranzacții extrabursiere (OTC), potrivit Profit . Miza imediată pentru utilizatori este continuitatea operațională: compania afirmă că va compensa integral pierderile și că lucrează la reluarea retragerilor. Binance afirmă că portofelele i-au fost compromise, iar atacatorii au furat active token în valoare de aproximativ 6,3 miliarde dolari (aprox. 28,4 miliarde lei). Compania susține că a alocat peste 6,34 miliarde dolari din fonduri proprii pentru a gestiona incidentul, din care 5 miliarde dolari sunt deja deținute în aceleași tipuri de active afectate (de exemplu USDC, USDT, BTC, ETH, BNB), ceea ce ar acoperi aproximativ 80% din cantitatea afectată. Cum încearcă Binance să limiteze pierderile și să recupereze fondurile În primele 24 de ore de la identificarea incidentului, compania spune că a luat măsuri de limitare a riscului și de întărire a controalelor, inclusiv revocarea autorizațiilor afectate și implementarea unor controale suplimentare pentru a preveni activități neautorizate. Pe partea de recuperare, Binance afirmă că lucrează cu forțele de ordine, firme specializate în analiză blockchain, emitenți de active și parteneri din industrie pentru urmărirea și înghețarea fondurilor. Potrivit companiei, aproximativ 3 miliarde de dolari au fost „înghețate la lanț” până în prezent, iar alte eforturi de recuperare ar urma să continue. Separat, Tether și Circle ar fi înghețat împreună 1,79 miliarde de dolari în USDT și USDC care erau transferate din portofelele Binance, conform informațiilor redate de Profit. Ce spune compania despre cauza incidentului și ce urmează Investigația internă inițială ar fi indicat posibilitatea implicării unui laptop compromis, însă ulterior ar fi fost identificate „puncte suplimentare de încălcare”. În acest stadiu, Binance afirmă că nu a găsit dovezi că ar fi fost compromise cheile private ale portofelului, iar ancheta rămâne în desfășurare. Operațional, compania spune că urmărește reluarea retragerilor în aproximativ 34 de ore, condiționat de finalizarea controalelor de securitate, cu o repornire etapizată. Totodată, Binance afirmă că va face o revizuire completă a securității și va publica un raport tehnic detaliat, iar în aproximativ 48 de ore ar urma să comunice constatări tehnice suplimentare, după verificare și dacă divulgarea nu afectează investigația. În paralel, compania indică drept obiectiv verificarea publică a fondurilor utilizatorilor prin mecanismul de „Dovadă a Rezervelor” (Proof of Reserves), adică o metodă prin care o platformă încearcă să demonstreze că deține active suficiente pentru a acoperi soldurile clienților. Context: dimensiunea atacului și reacția pieței Profit notează că incidentul „se conturează” drept cel mai mare atac cibernetic din istoria pieței activelor digitale, depășind atacul de 1,5 miliarde de dolari asupra Bybit din 2025 . Companiile TRM Labs și Chainalysis ar fi atribuit atacul unei echipe de atacatori din Coreea de Nord, cunoscută drept TraderTraitor, potrivit BBC, menționează publicația. În același timp, Bitcoin se tranzacționa la aproximativ 78.030 de dolari (aprox. 351.000 lei), în scădere cu 2,4% în ultimele 24 de ore și cu 4,6% în ultimele șapte zile, conform datelor citate. [...]
Amenințările Iranului privind cablurile submarine din Strâmtoarea Hormuz ridică un risc operațional direct pentru conectivitatea de date și pentru fluxurile comerciale digitale din regiune, într-un context de escaladare militară început în februarie, potrivit Tom's Hardware . Generalul Hossein Mohebbi, purtător de cuvânt al Corpului Gardienilor Revoluției Islamice (IRGC), a declarat la un eveniment din această săptămână că mai multe cabluri submarine de fibră optică din zonă ar fi „ținte noi legitime” pentru atacuri viitoare, relatează The Telegraph . În aceeași relatare, Mohebbi susține că „șapte cabluri mari” trec pe sub Strâmtoarea Hormuz și că „toate datele de internet și comerciale” ar trece prin acestea. De ce contează pentru companii: un punct de vulnerabilitate pentru date și operațiuni Dincolo de dimensiunea militară, mesajul IRGC indică o posibilă extindere a conflictului către infrastructura critică de comunicații. În termeni practici, cablurile submarine sunt coloana vertebrală a traficului internațional de date, iar o întrerupere în Strâmtoarea Hormuz ar putea afecta conectivitatea și continuitatea operațiunilor pentru companii care depind de transferuri de date transfrontaliere (servicii digitale, plăți, logistică, comunicații corporative). Sursa nu oferă detalii tehnice sau un calendar privind un atac, iar afirmațiile despre volumul de trafic („toate datele”) nu sunt însoțite de date independente în textul citat. Ce semnal transmite IRGC: represalii dacă infrastructura Iranului este lovită Separat, un alt general IRGC, Yadollah Javani, adjunct politic al organizației, ar fi sugerat că, dacă infrastructura iraniană este atacată, Iranul ar răspunde prin atacarea cablurilor, potrivit unor comentarii relatate de Iran International . În acest stadiu, informația rămâne la nivel de amenințare și condiționare, însă include explicit infrastructura de telecomunicații ca posibilă țintă, ceea ce crește riscul perceput pentru operatori și pentru companiile cu expunere operațională în regiune. [...]
Aproximativ 421.000 de e-mailuri atribuite AfD ar fi ajuns online după un atac cibernetic , un incident care ridică riscuri operaționale pentru organizații ce își externalizează infrastructura de găzduire și gestionează volume mari de corespondență internă, potrivit G4Media . Atacul ar fi vizat infrastructura de găzduire a partidului german Alternativa pentru Germania (AfD) și ar fi dus la copierea ilegală a unor mesaje din mai multe conturi de e-mail. Publicația germană Bild susține că aproximativ 421.000 de e-mailuri au apărut online, însă autenticitatea datelor nu a fost confirmată. Un purtător de cuvânt al AfD a confirmat pentru Die Zeit că partidul a fost ținta unui atac cibernetic în septembrie 2026 și că persoane necunoscute au copiat ilegal părți din câteva conturi de e-mail. Acesta a mai spus că majoritatea conturilor vizate nu mai fuseseră folosite de ani de zile și că adresele de e-mail actuale ale conducerii federale nu au fost afectate. Ce se știe despre scurgerea de date și ce rămâne neconfirmat Potrivit informațiilor publicate de Bild, autorii presupusei scurgeri de date afirmă că mesajele provin din zece conturi de e-mail. Printre conturile vizate s-ar afla unul asociat cu Alexander Gauland , fost lider al AfD, precum și un alt cont pe care partidul l-ar fi indicat anterior drept punct de contact pentru sediul său federal. În acest stadiu, nu este clar dacă toate mesajele publicate sunt autentice și nici dacă volumul de date prezentat de autori corespunde realității. Răspunsul AfD și pașii următori Purtătorul de cuvânt al partidului a declarat că atacul a fost detectat și oprit într-un interval scurt de timp, iar ulterior persoanele ale căror conturi au fost vizate au fost informate. Investigația este în curs, iar circumstanțele exacte ale atacului și amploarea scurgerii de date nu au fost stabilite definitiv. Până la clarificarea incidentului, autenticitatea și proveniența tuturor datelor publicate rămân incerte. [...]
Peste 800 de instalări ale instrumentului Artex au fost găsite expuse pe internet fără parolă , o configurație care poate permite oricui să le acceseze și, potențial, să le folosească pentru lansarea de atacuri cibernetice, potrivit TechCrunch . Artex este un instrument „open source” (cu cod public) de testare autonomă de penetrare, adică un software care scanează automat sisteme informatice pentru a găsi vulnerabilități. De la lansarea sa publică, în iulie, a fost asociat cu mai multe atacuri, iar Microsoft l-a descris anterior ca un sistem de agenți de inteligență artificială capabil să ducă un atac „de la recunoaștere până la exfiltrarea datelor” cu intervenție umană minimă. Ce au găsit cercetătorii și de ce contează operațional Într-o analiză publicată de Censys (companie care scanează internetul pentru sisteme expuse sau vulnerabile), cercetătorii spun că au identificat mai mult de 800 de implementări distincte de Artex accesibile direct de pe web, fără a fi necesară autentificarea cu parolă. Silas Cutler, cercetător principal la Censys, precizează că nu toate instanțele sunt operate cu intenții malițioase și că multe sunt folosite de testeri autorizați, însă rămâne neclar de ce „sute” dintre aceste sisteme sunt expuse public, în condițiile în care software-ul nu are nevoie să fie accesibil din internet. Riscul nu este doar accesul neautorizat la instrument, ci și expunerea „uneltelor” de atac stocate în aceste instanțe, inclusiv așa-numitelor „implanturi” (software malițios ascuns) folosite pentru compromiterea și menținerea accesului persistent într-o rețea. Legături cu atacuri la scară largă: finanțe și furnizori IT Potrivit articolului, companii de securitate au asociat utilizarea Artex cu mai multe atacuri extinse, inclusiv unele îndreptate împotriva industriei financiare din Coreea de Sud în septembrie. CrowdStrike a atribuit atacurile unui hacker vorbitor de chineză care ar fi folosit o instanță Artex, inclusiv pentru că ar fi lăsat un „director deschis” (o listare publică de fișiere) care găzduia sistemul. Censys spune că datele sale arată că instanța respectivă a fost expusă public luni de zile și părea să conțină date de atac care depășeau „cu mult băncile sud-coreene”, vizând și companii de plăți și jocuri. Artex a fost folosit și într-un atac asupra ConnectWise la începutul lui octombrie. Microsoft a transmis într-o postare pe blog că atacatorii au folosit Artex pentru a pătrunde în mediile cloud ale clienților și a le fura datele într-un ritm care le-a lăsat apărătorilor „puțin timp să detecteze și să răspundă”. Vectori simpli, efecte mari: parole slabe și lipsa MFA Un element recurent în atacurile asociate Artex, conform articolului, a fost exploatarea unor vulnerabilități simple: ghicirea unor parole slabe sau cunoscute și absența autentificării multifactor (MFA). Concluzia operațională este că erori de configurare și controale de bază insuficiente pot expune atât țintele, cât și chiar infrastructura atacatorilor. Ce urmează: Artex trece la model închis, dar codul rămâne disponibil Echipa Artex a anunțat că va trece la un model „closed-source” (cod închis), ceea ce ar limita lansările viitoare la clienți plătitori. Totuși, rămân disponibile „zeci” de copii ale codului pe platforme de partajare, care pot fi folosite în continuare în atacuri active, potrivit materialului. [...]