Știri

Știri din categoria Securitate cibernetică
O breșă care a expus zeci de conturi ale Forțelor Aeriene Române arată cât de vulnerabile rămân comunicațiile instituționale în fața spionajului cibernetic, după ce datele unei campanii atribuite unor hackeri cu legături în Rusia au ajuns online „din greșeală”, potrivit HotNews, care citează o analiză Reuters bazată pe date descoperite de cercetători.
Datele au fost găsite de Ctrl-Alt-Intel, un colectiv de cercetători britanici și americani specializați în amenințări cibernetice, după ce hackerii ar fi expus din eroare pe internet informații rămase pe un server. Potrivit aceleiași analize, jurnalele operațiunilor și mii de e-mailuri furate indică faptul că au fost compromise cel puțin 284 de căsuțe de e-mail între septembrie 2024 și martie 2026.
În România, datele analizate arată compromiterea a cel puțin 67 de conturi de e-mail ale Forțelor Aeriene Române, inclusiv conturi asociate unor baze aeriene NATO și cel puțin contul unui ofițer militar de rang înalt. Ministerul Apărării Naționale nu a răspuns solicitărilor de declarații, potrivit Reuters.
Cercetătorii de la Ctrl-Alt-Intel au descris expunerea accidentală a datelor drept o „greșeală operațională uriașă”, care a oferit o ocazie rară de a vedea cum funcționează o campanie de spionaj.
„Au comis pur și simplu o greșeală operațională uriașă. Au lăsat ușa din față larg deschisă.”
În afara Ucrainei, atacurile au vizat și țări NATO vecine cu Ucraina și state din Balcani, conform datelor:
Keir Giles, de la think-tank-ul londonez Chatham House, citat în material, afirmă că nici măcar o relație apropiată cu Moscova nu ar fi o garanție împotriva spionajului rus.
Ctrl-Alt-Intel a atribuit campania grupului „Fancy Bear”, una dintre etichetele folosite pentru o echipă militară rusă de hackeri. Totuși, doi cercetători care au analizat independent concluziile au nuanțat atribuirea: Matthieu Faou (ESET) a spus că nu a putut verifica implicarea „Fancy Bear”, iar Feike Hacquebord (TrendAI) a contestat această implicare, deși ambii au fost de acord că atacatorii au legături cu Moscova.
În paralel, în anunțul de săptămâna trecută menționat în articol, Departamentul de Justiție al SUA și FBI au indicat că, cel puțin din 2024, actori cibernetici asociați Centrului 85 al GRU (cunoscuți și ca APT28/Fancy Bear/Forest Blizzard) ar fi colectat date de autentificare și ar fi exploatat routere vulnerabile la nivel mondial, inclusiv prin compromiterea unor routere TP-Link folosind vulnerabilitatea CVE-2023-50224.
Informațiile apar după ce președintele Nicușor Dan și Departamentul de Justiție al SUA au anunțat o operațiune în care FBI, împreună cu instituții din 15 state (inclusiv SRI), ar fi destructurat un atac informatic prelungit asupra infrastructurii sensibile din mai multe state occidentale, potrivit unui material HotNews anterior: HotNews.
Potrivit SRI, citat în articol, GRU ar fi compromis „o gamă largă de entități” la nivel global, inclusiv din România, vizând în special infrastructuri critice și informații din domeniile militar și guvernamental.
Dincolo de numărul de conturi, miza este operațională: compromiterea e-mailurilor asociate unei structuri militare poate afecta fluxuri de lucru, expune contacte și proceduri și poate crea puncte de plecare pentru atacuri ulterioare (de tip „phishing” – mesaje înșelătoare care urmăresc furtul de parole). În acest caz, vizibilitatea asupra campaniei a venit nu dintr-o detectare internă, ci dintr-o eroare a atacatorilor, ceea ce ridică întrebări despre capacitatea de identificare timpurie a unor astfel de intruziuni.
Recomandate
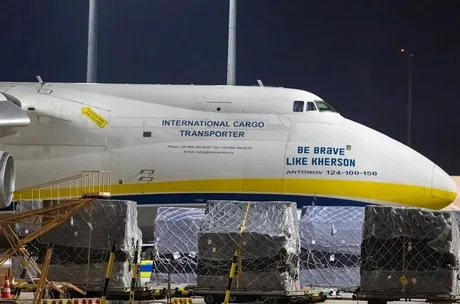
Ancheta germană indică o rețea transfrontalieră de sabotaj cu drone în spatele atacului eșuat asupra aeroportului Leipzig-Halle, cu implicații directe pentru securitatea infrastructurii logistice europene, potrivit Adevărul , care citează documente confidențiale și oficiali germani din domeniul securității. Autoritățile germane îi suspectează, „cu un grad ridicat de probabilitate”, pe un cetățean rus și pe un cetățean bielorus, ambii cu presupuse legături cu serviciile militare de informații ale Rusiei, că au pregătit atacul cu drone din luna august. Informațiile sunt prezentate de POLITICO și de publicația germană Welt, care ar fi analizat dosare ale anchetei nepublicate și ar fi discutat cu oficiali de rang înalt. De ce contează: vulnerabilitatea nodurilor logistice și costul operațional al protecției Ținta a fost un aeroport cargo major, iar anchetatorii susțin că o detonare ar fi putut distruge o parte din aeroport. Dincolo de dimensiunea de securitate, cazul ridică o problemă de continuitate operațională pentru lanțurile de aprovizionare: un incident major într-un hub de marfă poate bloca fluxuri de transport, poate genera întârzieri și costuri suplimentare pentru operatori și clienți. În plus, ancheta sugerează o tactică bazată pe mijloace relativ accesibile (componente comerciale), ceea ce complică prevenția: barierele de intrare sunt mai mici, iar protecția trebuie extinsă de la perimetre fizice la detectarea și contracararea dronelor. Ce s-a întâmplat la Leipzig-Halle Atacul a avut loc în seara de 4 august, când o dronă încărcată cu explozibili a fost descoperită în apropierea unui avion cargo Antonov ucrainean și a fost dezamorsată în siguranță. Anchetatorii au găsit resturile altor două drone în apropierea aeroportului. Potrivit a doi oficiali implicați direct în anchetă, încărcătura ar fi putut provoca „o explozie de proporții” și ar fi distrus o parte din aeroport. În material se menționează că ar fi fost pregătite aproximativ 1,8 kilograme de explozibil Semtex pentru trei drone (circa 600 de grame pentru fiecare), iar aeronava vizată avea aproximativ 25.000 de litri de combustibil de aviație. Explozia nu s-a produs deoarece detonatorul s-a desprins. Suspecții și modul de operare indicat de anchetă Conform documentelor citate, suspectul rus ar avea legături cu GRU (serviciul rus de informații militare) și ar fi fost responsabil de planificare și logistică. Acesta ar fi intrat în Germania din Turcia, prin aeroportul Berlin-Brandenburg, apoi ar fi plecat spre Serbia, iar în prezent s-ar afla din nou în Rusia. Un oficial german afirmă că autoritățile știau încă de la intrarea sa în țară că era asociat cu GRU, dar nu a fost pus sub supraveghere din cauza resurselor limitate și a faptului că nu se așteptau la un atac iminent. Suspectul bielorus ar fi intrat în spațiul Schengen prin Letonia pe 28 iulie, cu aproximativ o săptămână înainte de incident. Autoritățile îl descriu drept posibil „agent de unică folosință” – un infractor recrutat pentru acte de sabotaj – iar coordonarea ar fi fost asigurată de cetățeanul rus, inclusiv în privința explozibililor. Piste tehnice și cooperare internațională În anchetă sunt implicate mai multe instituții germane, între care Oficiul Federal pentru Protecția Constituției , Oficiul Federal de Poliție Criminală și Serviciul Federal de Informații. Pe fondul unor posibile legături cu alte cazuri de sabotaj din Europa, autoritățile germane colaborează cu anchetatori din Lituania, Polonia, Letonia și Finlanda și ar fi în contact și cu FBI, potrivit materialului. Anchetatorii au identificat urme de ADN pe resturi ale unei mănuși găsite pe o structură cu antenă, despre care se crede că ar fi fost folosită pentru controlarea dronelor; ADN-ul ar fi fost înregistrat anterior în Finlanda și Lituania, iar suspectul bielorus ar avea antecedente în aceste țări. În Polonia, autoritățile ar suspecta implicarea sa într-un incendiu la un magazin de bricolaj din Łódź, clasificat drept sabotaj de parchetul local, potrivit unui oficial citat. Separat, anchetatorii ar considera că explozibilii folosiți la Leipzig au fost transportați în Germania prin Bulgaria și Serbia, posibil în compartimente ascunse ale unor camioane, apoi depozitați în ascunzători subterane. După analiza datelor unei mașini închiriate folosite de suspecți, poliția a identificat posibile ascunzători în zona aeroportului, însă spațiile verificate ar fi fost goale. Drone artizanale din componente comerciale Examinarea dronei găsite pe pistă arată că era un dispozitiv artizanal, realizat din componente disponibile în comerț, unele fabricate cu ajutorul unei imprimante 3D. Motoarele ar fi fost produse de o companie chineză și ar fi comercializate inclusiv în magazine online din Rusia specializate în „tehnologii de luptă”. Explozibilul ar fi fost ascuns într-o conservă alimentară, fixată de dronă cu un suport. Pe baza probelor, ministrul german de Externe, Johann Wadephul, și ministrul de Interne, Alexander Dobrindt, au atribuit Rusiei responsabilitatea pentru atac la o conferință de presă comună, pe 1 septembrie, în timp ce Rusia a negat implicarea, conform materialului. [...]
SRI și DIICOT au dejucat o tentativă de sabotaj cu componentă „hibridă”, iar cazul ridică miza de securitate operațională pentru infrastructura militară și critică din România, potrivit Antena 3 . Un cetățean rus stabilit în România, aflat în monitorizarea SRI din februarie 2026, ar fi fost instruit să fotografieze și să filmeze obiective militare și strategice, inclusiv baze folosite de aliații NATO și aeronave cargo ucrainene Antonov. Bărbatul este audiat marți de procurorii DIICOT, iar SRI spune că acțiunea a fost prevenită împreună cu autorități române și servicii partenere externe, pe baza documentării activităților suspecte derulate în perioada monitorizării. Ce ar fi vizat suspectul și de ce contează operațional Conform informațiilor prezentate, autoritățile au documentat activități prin care cetățeanul rus ar fi colectat materiale foto-video despre: centre de comunicații; baze militare naționale utilizate de aliații NATO; sedii ale unor instituții din Sistemul Național de Apărare, Ordine Publică și Siguranță Națională; obiective de infrastructură critică; aeronave cargo ucrainene Antonov, în perioada în care acestea s-ar fi aflat pe teritoriul României. Investigația ar fi indicat că acesta primea instrucțiuni de la un intermediar pentru realizarea materialelor, iar legătura operațională s-ar fi derulat prin servicii online de mesagerie criptată (aplicații care folosesc criptarea pentru a face conținutul mesajelor greu de interceptat). Încadrarea DIICOT și pașii următori în dosar DIICOT precizează că cetățeanul rus, în vârstă de 40 de ani, este cercetat pentru tentativă la acte de diversiune. Potrivit procurorilor, în perioada februarie–iulie 2026, „în perspectiva comiterii unor acte de diversiune/sabotaj, de tip hibrid”, ar fi identificat, supravegheat și colectat informații cu caracter militar și ar fi transmis fotografii privind tehnica forțelor armate române/aliate, precum și deplasarea personalului și a tehnicii de luptă. Obiectivele menționate de DIICOT sunt situate în județele Cluj, Constanța, Călărași, Ilfov și în municipiul București. Procurorii susțin că faptele „prin natura lor, au pus în pericol securitatea națională”. Bărbatul urmează să fie prezentat Curții de Apel București cu propunere de arestare preventivă pentru 30 de zile. Cooperarea interinstituțională invocată de SRI SRI afirmă că prevenirea operațiunii s-a realizat în cooperare cu DIICOT, Direcția de Combatere a Criminalității Organizate din cadrul MAI (MAI-DCCO), Direcția Generală de Informații a Apărării (MApN-DGIA) și servicii partenere externe. În același context, SRI susține că modul de operare ar fi similar celui folosit de rețele de sabotori coordonate de entități din Federația Rusă în alte state europene și face referire la operațiuni dejucate în România în 2024 și 2025. Totodată, serviciul afirmă că Rusia continuă să recruteze persoane din „categorii vulnerabile” pentru astfel de activități ilegale. [...]
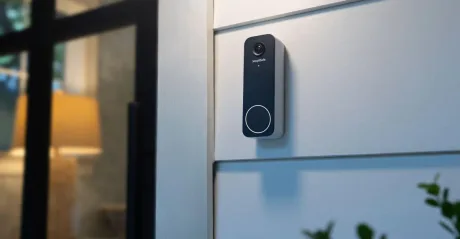
SimpliSafe mută „paznicul” în sonerie, contra abonament : noua cameră Video Doorbell Series 2 este vândută cu 199,99 dolari (aprox. 920 lei), dar funcția care o diferențiază — monitorizarea proactivă cu agenți umani — vine doar printr-un plan lunar de la 49,99 dolari (aprox. 230 lei), potrivit The Verge . Miza economică este trecerea de la un dispozitiv „one-off” la un cost recurent, într-o zonă sensibilă: supravegherea video a locuinței. Serviciul se numește Active Guard Outdoor Protection și combină analiză automată (inclusiv recunoaștere facială) cu intervenția unui agent de monitorizare, care poate intra pe fluxul live pentru a „vedea, vorbi și încerca să descurajeze” potențiali intruși sau hoți de colete, atunci când camera detectează activitate suspectă. Ce cumperi, de fapt: hardware + condiții de utilizare Video Doorbell Series 2 este o sonerie cu alimentare pe fir, cu specificații orientate spre identificare mai bună a persoanelor și a coletelor: rezoluție 2K; zoom 10x; unghi de 150 de grade, cu cadru „cap-picioare”; audio bidirecțional și sirenă integrată; alerte pentru persoane și colete; până la 5 secunde de înregistrare înainte de eveniment (pre-roll); Wi‑Fi pe două benzi. Pentru a funcționa, dispozitivul are nevoie de stația de bază și tastatura SimpliSafe și este compatibil cu orice plan monitorizat SimpliSafe. Poate fi folosit și în regim de auto-monitorizare, cu înregistrare video. Abonamentul: când poate „intra” agentul și cât costă Active Guard este opțional, iar agentul poate vedea imagini live doar când sistemul este armat și a fost declanșat. Funcția cere un plan Pro sau Plus, cu prețuri „începând de la 49,99 dolari pe lună” (aprox. 230 lei), conform articolului. SimpliSafe susține că, pe lângă descurajarea intrușilor, sistemul poate oferi serviciilor de urgență informații mai precise. Confidențialitate și semnalizare vizibilă Compania indică existența unei pagini de confidențialitate care explică faptul că imaginile sunt criptate „în repaus și în tranzit”, dar nu „cap-la-cap” (end-to-end). De asemenea, SimpliSafe afirmă că nu va partaja imaginile cu forțele de ordine decât dacă legea o cere. Soneria are și indicatoare LED: albastru când proprietarul urmărește transmisia live și chihlimbar când este conectat un agent de monitorizare. Context competitiv: cât valorează „omul din buclă” The Verge notează că Ring are o funcție similară, Virtual Guard, la 99 dolari pe lună. Publicația punctează că prezența unui om care poate verifica dacă există un pericol real poate avea valoare, inclusiv în zone unde alarmele false sunt sancționate, dar că pentru majoritatea utilizatorilor ar putea fi „prea mult”. În practică, diferența majoră nu este camera în sine, ci modelul de cost: dispozitivul devine poarta de intrare într-un serviciu lunar de supraveghere „hibridă” (automatizare + agent uman), cu implicații directe de buget și de confidențialitate pentru utilizatori. [...]
Atacuri la scară mare vizează magazine online pe WordPress printr-un plugin WooCommerce terț , după ce atacatorii exploatează o vulnerabilitate critică ce permite încărcarea neautentificată de fișiere și instalarea unui „backdoor” (ușă din spate) în PHP, potrivit BleepingComputer . Vizați sunt administratorii care folosesc plugin-ul premium „WooCommerce Wholesale Lead Capture”. Problema de securitate, urmărită ca CVE-2026-27540, afectează versiunile 2.0.3.1 și mai vechi și a fost descoperită de cercetătorul Teemu Saarentaus . Exploatarea poate duce la compromiterea completă a site-ului, deoarece permite încărcarea de „webshell”-uri (scripturi care oferă control de la distanță asupra serverului) și execuție de cod. Ce se întâmplă, pe scurt: vulnerabilitate de încărcare fișiere, fără autentificare Din punct de vedere tehnic, breșa este legată de o acțiune AJAX neautentificată, „wwlc_file_upload_handler”, care verifică extensiile permise pe baza unei liste furnizate printr-un parametru controlat de utilizator („file_settings”). Astfel, un atacator poate adăuga „php” la tipurile acceptate, iar plugin-ul ajunge să permită încărcarea de fișiere executabile PHP. În scenariile descrise, atacatorii încarcă un fișier de tip webshell care face recunoaștere (colectează detalii despre sistem), dar poate fi folosit și pentru a introduce „payload”-uri suplimentare (alte componente malițioase). Indicator de impact: peste 100.000 de tentative blocate de Wordfence Compania de securitate WordPress Defiant avertizează că firewall-ul web Wordfence a blocat peste 100.000 de atacuri asociate CVE-2026-27540. Conform Wordfence, activitatea de exploatare a avut vârfuri între 4 și 17 iunie, precum și pe 1 iulie și 30 august. Wordfence a publicat și o listă de adrese IP „high-offender” (surse cu zeci de mii de încercări), recomandând administratorilor să le blocheze. Ce ar trebui să facă administratorii (măsuri operaționale) Vulnerabilitatea a fost remediată în versiunea 2.0.3.2 a plugin-ului, lansată pe 20 februarie. Recomandările din analiză vizează atât reducerea riscului imediat, cât și verificarea unei posibile compromiteri: actualizarea plugin-ului la versiunea 2.0.3.2 sau mai nouă; verificarea directoarelor de încărcare pentru fișiere PHP neașteptate sau create recent; analizarea jurnalelor pentru cereri către /wp-admin/admin-ajax.php care invocă wwlc_file_upload_handler ; eliminarea conturilor de administrator necunoscute. Dacă există confirmarea compromiterii, recomandarea este restaurarea site-ului dintr-un backup sigur, deoarece eliminarea completă a mecanismelor de persistență, a utilizatorilor creați fraudulos și a „backdoor”-urilor poate fi dificilă. [...]
Apple a remediat peste 200 de vulnerabilități în macOS 27, 26.7 și 15.8 , iar pentru companii și utilizatori care amână actualizările miza este reducerea riscului de compromitere prin execuție de cod la nivel de kernel/root și ocolirea mecanismelor de protecție, potrivit 9to5Mac . Apple a publicat listele complete de remedieri de securitate pentru macOS 27 Golden Gate, macOS Tahoe 26.7 și macOS Sequoia 15.8, care acoperă „mai mult de 200” de probleme. În mod notabil, în lista de mulțumiri apar și echipe de securitate axate pe inteligență artificială, inclusiv OpenAI Codex Security, NVIDIA AI Red Team și Anthropic Research. Ce tip de riscuri acoperă actualizările În cazul macOS 27 Golden Gate, remedierile vizează vulnerabilități care ar fi putut permite, între altele: execuție de cod arbitrar cu privilegii de kernel sau root (niveluri de acces foarte ridicate în sistem); ieșirea din „sandbox” (mecanismul care izolează aplicațiile pentru a limita daunele); ocolirea protecțiilor Gatekeeper (filtrul macOS pentru aplicații descărcate din afara surselor de încredere); modificarea fișierelor de sistem protejate; acces la date sensibile ale utilizatorilor. Publicația dă și exemple punctuale: o problemă în AVEVideoEncoder ar fi putut permite unei aplicații din sandbox să execute cod cu privilegii de kernel, iar o vulnerabilitate în sistemul de fișiere UDF ar fi putut duce la un rezultat similar. Apple a remediat și vulnerabilități care ar fi putut permite execuție de cod de la distanță prin Bluetooth, CUPS și WebDAV. Ce se schimbă pentru versiunile mai vechi (Tahoe 26.7 și Sequoia 15.8) macOS Tahoe 26.7 și macOS Sequoia 15.8 corectează multe dintre aceleași clase de probleme (kernel/root, ieșire din sandbox, ocolire Gatekeeper, execuție de cod de la distanță). În plus, sistemele mai vechi includ și unele remedieri care nu apar listate pentru macOS 27, inclusiv o vulnerabilitate ImageIO în macOS Sequoia 15.8 care ar fi putut permite execuție de cod arbitrar la procesarea unei imagini special create. Unde sunt detaliile oficiale Apple a publicat paginile dedicate „conținutului de securitate” pentru fiecare actualizare: About the security content of macOS Golden Gate 27 About the security content of macOS Tahoe 26.7 About the security content of macOS Sequoia 15.8 [...]
Beijing ul extinde controlul asupra dronelor până la interzicerea deținerii , o măsură cu impact direct de reglementare pentru utilizatori și pentru piața locală, potrivit Economica . Noile reguli intră în vigoare la 15 noiembrie și vizează întreg teritoriul administrativ al capitalei Chinei. Autoritățile locale au anunțat că vor interzice „deținerea sau depozitarea aparatelor de zbor fără pilot” în Beijing. Orașul, cu circa 22 de milioane de locuitori, găzduiește sediul guvernului și sediul central al Partidului Comunist Chinez, fiind considerat o zonă sensibilă, cu măsuri de securitate stricte, notează Agerpres . Ce se schimbă pentru proprietari: termen-limită și sancțiuni Deși zborurile cu drone erau deja interzise în capitală, cu excepția situațiilor cu autorizație specială, noul set de reguli merge mai departe și vizează posesia în sine. Proprietarii trebuie: să renunțe la drone sau să le mute în afara capitalei până la 15 noiembrie. În caz contrar, autoritățile pot confisca dispozitivele și pot aplica amenzi. Context: restricții în escaladare și argumentul de securitate Măsura vine după o serie de limitări introduse în 2026. Din mai 2026, Beijingul a interzis vânzarea de drone în oraș; proprietarii aveau obligația de înregistrare, dar li se permitea să păstreze dispozitivele. Îngrijorările privind securitatea spațiului aerian au revenit în iunie, după ce un avion de mici dimensiuni s-a izbit de cea mai înaltă clădire din Beijing, incident soldat cu moartea pilotului și rănirea altor 13 persoane. Excepții: utilizări permise, dar strict controlate Regulile prevăd că pot exista excepții pentru utilizări specifice, inclusiv: lupta împotriva terorismului, menținerea ordinii publice, răspuns la situații de urgență, agricultură, cercetare științifică. În paralel, popularitatea dronelor a crescut în China în ultimii ani, atât pentru agrement (inclusiv în rândul turiștilor), cât și pentru utilizări profesionale, ceea ce face ca noua interdicție de deținere să aibă efecte directe asupra utilizatorilor din capitală și asupra activităților care depindeau de astfel de echipamente. [...]