Știri

Știri din categoria Securitate cibernetică

Atacul asupra sistemelor de monitorizare din benzinării arată cât de expusă rămâne infrastructura critică atunci când echipamente industriale sunt lăsate online fără parole, potrivit Biziday, care citează informații obținute de CNN de la oficiali apropiați anchetei din SUA.
Ținta au fost sistemele automate de măsurare a rezervoarelor (ATG – echipamente care monitorizează nivelul de combustibil), folosite la mai multe benzinării. Hackerii au exploatat faptul că aceste sisteme erau conectate la internet fără protecție prin parolă și, în unele cazuri, au reușit să modifice afișajele digitale vizibile. Oficialii spun însă că atacatorii nu au putut modifica efectiv cantitatea de combustibil din rezervoare.
Deși incidentele nu au produs pagube fizice, întreruperi majore sau panică, autoritățile americane avertizează că accesul neautorizat la astfel de sisteme poate deveni un risc serios de siguranță, în condițiile în care sunt considerate parte din infrastructura critică.
Specialiștii citați arată că, teoretic, compromiterea unui ATG ar putea:
Principalii suspecți sunt hackeri posibil afiliați Iranului, pe fondul istoricului de atacuri asupra infrastructurii energetice americane, dar oficialii precizează că nu pot lega deocamdată atacurile direct de Iran, invocând lipsa unor dovezi digitale clare. Dacă implicarea ar fi confirmată, ar putea urma o escaladare a tensiunilor dintre cele două părți.
În același context, Biziday notează că țintele ar putea fi alese și pentru efectul social: amplificarea nemulțumirii publice pe fondul creșterii prețurilor la combustibil, asociată situației din Orientul Mijlociu. Publicația menționează un sondaj CNN potrivit căruia 75% dintre adulții americani spun că războiul din Iran le-a afectat negativ situația financiară.
Cazul readuce în discuție avertismentele vechi ale experților privind riscurile echipamentelor industriale conectate direct la internet fără măsuri adecvate de protecție. În plus, specialiștii susțin că activitatea cibernetică iraniană s-a intensificat în ultimele luni, vizând în special sisteme online din zona petrol, gaze și apă, iar SUA au mai atribuit în trecut atacuri similare unor grupări apropiate Gărzilor Revoluționare iraniene.
Recomandate
TSMC investighează o scurgere de date de personal printr-un furnizor cloud terț , un incident care ridică riscuri operaționale și de conformitate pentru cel mai mare producător de semiconductori din lume, cu potențiale efecte în lanț asupra ecosistemului său de parteneri. Informațiile sunt prezentate de TechRadar , care notează că datele nu ar fi fost extrase din sistemele companiei, ci din servicii găzduite la un terț. Potrivit materialului, un actor de amenințare care folosește aliasul „SmithBianl” a publicat pe un forum clandestin un fișier-text cu 499 rânduri, descris ca mostră dintr-un set mai mare de date. Acesta ar conține 46.000 de înregistrări despre angajați și ar avea aproape 7 GB, fiind oferit la vânzare pentru 3 BTC (puțin sub 200.000 de dolari, conform sursei). Ce tip de date ar fi fost expuse Atacatorul susține că arhiva include date personale și financiare ale angajaților TSMC, între care: numere de identificare națională; adrese; date de contact; informații bancare. TechRadar precizează că „46.000 de înregistrări” nu înseamnă neapărat 46.000 de persoane, deoarece pot exista tipuri diferite de înregistrări pentru aceeași victimă (de exemplu, nume și date bancare). Poziția TSMC: sistemele companiei nu ar fi fost compromise Într-o declarație citată de publicație, Wendell Huang , vicepreședinte senior și director financiar (CFO) al TSMC, afirmă că datele au apărut neautorizat pe un site extern, dar că nu există indicii că infrastructura TSMC ar fi fost spartă. „În prezent, nu am găsit nicio dovadă că sistemele TSMC au fost compromise. Această informație a fost verificată ca fiind identică cu date stocate în serviciile de sistem ale unui furnizor de servicii cloud, dar nu are legătură cu operațiunile companiei sau cu datele legate de clienți.” Compania nu a indicat numele furnizorului cloud și, conform sursei, nu răspunde în acest moment solicitărilor media, astfel că rămâne neclar cum a fost compromis terțul și dacă au fost afectate și alte companii. Ce măsuri spune TSMC că a luat Conform declarației citate, TSMC: notifică persoanele afectate și oferă suport; colaborează cu furnizorul cloud; lucrează cu autoritățile de investigare relevante; a angajat și o agenție terță de securitate cibernetică pentru a stabili faptele și a lua măsuri. Context: un incident cu miză mare, dar cu informații încă incomplete TechRadar amintește rolul critic al TSMC în economia globală, compania fiind un furnizor major pentru clienți precum Apple, Nvidia și AMD. Publicația menționează și precedente: în 2018, o infecție malware a afectat mai multe facilități de producție și a perturbat operațiunile, cu pierderi estimate la 85 milioane de dolari; iar în urmă cu trei ani, LockBit a pretins că a furat date, care s-au dovedit a proveni de la un furnizor (Kinmax Technology). În cazul actual, termenul-limită invocat de atacator pentru publicarea completă a arhivei a fost 15 noiembrie 2026, iar TechRadar notează că acest termen a expirat. Nu este clar din informațiile disponibile dacă datele au fost publicate integral sau dacă a existat un cumpărător. [...]
Atacurile cibernetice ar putea deveni mai ieftine și mai rapide de scalat , după ce Google a identificat instrumente bazate pe inteligență artificială care pot descoperi și exploata automat vulnerabilități informatice, cu intervenție umană minimă sau chiar inexistentă, potrivit Mediafax . Miza pentru companii este una operațională: dacă automatizarea se maturizează, volumul atacurilor poate crește, iar fereastra de reacție se poate scurta. Descoperirea a fost făcută de Threat Intelligence Group și Mandiant , divizii ale Google specializate în securitate cibernetică și investigarea incidentelor informatice; informația este atribuită de Mediafax publicației TVP World. Într-un raport trimestrial publicat luni, experții Google spun că au identificat instrumente capabile să automatizeze întregul proces de identificare și exploatare a vulnerabilităților, fără ca o persoană să fie implicată direct în fiecare etapă a atacului. „Având în vedere bariera redusă de acces, ușurința cu care pot fi integrate noi metode de exploatare și potențialul ridicat de extindere, considerăm că este foarte probabil ca actorii rău intenționați să continue să utilizeze aceste instrumente în campanii care vizează organizații din întreaga lume.” Ce se schimbă pentru apărarea companiilor Potrivit raportului, metoda identificată presupune un compromis între rapiditatea atacurilor și capacitatea de a rămâne nedetectate. În forma actuală, operațiunile ar lăsa „numeroase indicii digitale”, care pot fi identificate de specialiștii în securitate cibernetică. Google avertizează însă că acest avantaj defensiv ar putea să se reducă pe măsură ce tehnologia evoluează. Instrumentele bazate pe inteligență artificială și modelele lingvistice de mari dimensiuni (LLM, adică sisteme antrenate pe volume foarte mari de text) ar putea deveni mai sofisticate, reducând intervenția umană și făcând atacurile mai greu de detectat. „Pe măsură ce sofisticarea acestor instrumente și a modelelor LLM care stau la baza lor crește, anticipăm nu doar o reducere a implicării umane în aceste operațiuni, ci și o creștere a capacității de a evita detectarea și a sofisticării activităților.” Google nu a precizat ce grupări sau state s-ar afla în spatele atacurilor analizate. Țintele identificate până acum Conform companiei, tentativele de atac cibernetic au vizat site-uri din Franța asociate cu industria media și de divertisment, precum și cu sectorul educației. Raportul nu oferă detalii suplimentare despre organizațiile vizate sau despre amploarea eventualelor breșe de securitate. [...]
Informațiile despre un posibil atac cu „bombe murdare” în Washington DC ridică miza pentru securitatea internă a SUA și pot împinge autoritățile spre măsuri suplimentare de protecție și prevenție , potrivit Mediafax , care citează CNN. Datele invocate de televiziunea americană indică faptul că Iranul ar analiza fie detonarea unui dispozitiv care combină explozibili convenționali cu materiale radioactive, fie folosirea unei arme chimice împotriva unor membri importanți ai administrației Trump. Doi oficiali citați de CNN susțin că planurile identificate ar fi „foarte precise” și ar include locații și potențiale ținte din capitala SUA. În același timp, aceleași surse spun că, în etapa actuală, pregătirile par mai degrabă o încercare a Teheranului de a-și crea opțiuni de represalii, nu o dovadă a unui atac iminent. „Dacă au într-adevăr oamenii necesari pentru a pune în aplicare un asemenea atac este o chestiune asupra căreia există opinii diferite.” Reacția Casei Albe și măsuri discutate în regim de urgență Informațiile au dus la organizarea mai multor reuniuni de securitate în ultima săptămână, în care oficialii americani au discutat măsuri de prevenire a unui eventual atac. Purtătoarea de cuvânt a Casei Albe, Lauren Bis, a confirmat monitorizarea amenințărilor potențiale, dar a transmis că nu există indicii privind un pericol credibil și imediat. „Monitorizăm toate amenințările potențiale, dar, în acest moment, nu există amenințări credibile la adresa teritoriului național.” Serviciile americane ar interpreta însă datele ca semn al unei disponibilități mai mari a Iranului de a escalada confruntarea cu SUA, pe fondul atacurilor militare americane și al blocadei economice impuse Teheranului. Ipoteza materialelor deja introduse în SUA și riscul de recrutare locală Una dintre cele mai sensibile piste analizate de Washington este posibilitatea ca Iranul să fi introdus deja pe teritoriul american materiale care ar putea fi folosite la fabricarea unor dispozitive explozive. Potrivit unei surse CNN, ar fi fost interceptate comunicări iraniene care susțin că astfel de materiale ar fi fost ascunse în SUA, însă credibilitatea informației este disputată în interiorul comunității de informații americane. Oficialii se tem, totodată, că Iranul ar putea încerca să recruteze persoane aflate deja în SUA, fără a trimite agenți special pregătiți din exterior. Ce înseamnă „bombă murdară” și de ce impactul e mai ales operațional Materialul citat explică faptul că o „bombă murdară” nu este o armă nucleară propriu-zisă: nu produce reacție nucleară în lanț, ci folosește explozibili convenționali pentru a dispersa materiale radioactive. Un astfel de atac poate provoca victime prin explozia inițială și poate contamina zone din apropiere, cu efecte precum perturbări majore, operațiuni de decontaminare și panică. Amploarea contaminării depinde de tipul și cantitatea materialului radioactiv, de condițiile meteo și de caracteristicile exploziei. Un oficial citat de CNN descrie dispozitivul drept o „armă a terorii, nu o armă de precizie”, iar experții menționați indică drept principal obstacol obținerea materialelor radioactive, nu realizarea componentei explozive. Semnale de escaladare: protecție sporită pentru oficiali și scenariul armelor chimice Pe fondul acestor îngrijorări, secretarul Trezoreriei, Scott Bessent , ar fi fost mutat săptămâna trecută din locuința sa din Washington într-o unitate rezidențială militară, după amenințări atribuite Iranului, potrivit CNN. Informația a fost relatată și de Reuters, care precizează că gravitatea exactă a amenințărilor nu este cunoscută. În paralel, serviciile americane analizează indicii că Iranul ar putea recurge la arme chimice împotriva trupelor americane staționate în Orientul Mijlociu, iar unii oficiali avertizează că unele unități nu ar avea echipamentele sau pregătirea necesare pentru un astfel de scenariu. Autoritățile ar evalua măsuri suplimentare de protecție pentru personalul diplomatic și agenții de informații din regiune. Iranul, prin misiunea sa permanentă la ONU , a respins acuzațiile privind posibila utilizare a armelor chimice, afirmând într-un comunicat transmis CNN că le consideră „complet ilegitime” și calificând acuzațiile drept „false și fabricate”. [...]
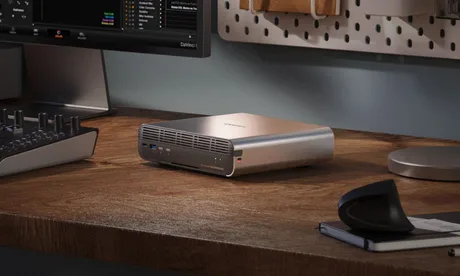
Atacurile Plex2Shell pot transforma rapid un NAS expus pe internet într-un „proxy” pentru infractori, cu impact direct asupra continuității și securității datelor , iar QNAP le cere utilizatorilor să actualizeze imediat aplicația Plex Media Server , potrivit TechRadar . QNAP a publicat un avertisment de securitate în care susține că versiuni mai vechi de Plex Media Server instalate pe dispozitivele sale NAS sunt exploatate „activ” în atacuri care folosesc lanțul de vulnerabilități numit Plex2Shell. Compania indică faptul că Plex a confirmat exploatarea „activă și pe scară largă” a acestor probleme și recomandă actualizarea imediată, plus verificări suplimentare ale dispozitivelor. De ce contează pentru companii: NAS-ul poate fi folosit ca infrastructură de atac În scenariile observate de companii de securitate (conform articolului), atacatorii au folosit exploatarea Plex2Shell mai ales pentru a instala software de tip „proxy” și mineri de criptomonede. Miza operațională este însă în special componenta de proxy: un NAS compromis poate deveni un nod într-o rețea care redirecționează trafic malițios prin conexiuni rezidențiale/legitime, ceea ce poate ajuta infractorii să-și ascundă identitatea și să lanseze atacuri de tip DDoS (blocarea serviciilor prin supraîncărcare). Pe lângă acest risc, lanțul de vulnerabilități permite, în anumite condiții, preluarea completă a dispozitivului și accesul la conținutul stocat, inclusiv date sensibile. Ce este Plex2Shell și ce versiuni sunt vizate Plex a anunțat că a remediat patru vulnerabilități care afectau Plex Media Server 1.43.2 și versiunile mai vechi (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656). Luate separat sunt „relativ periculoase”, dar combinate permit executarea de cod de la distanță, fără autentificare, cu privilegii maxime — adică un atacator poate prelua controlul asupra NAS-ului prin Plex Media Server. Conform informațiilor prezentate, Plex a livrat corecția în septembrie 2026, iar la câteva săptămâni a apărut și un exploit demonstrativ (proof-of-concept), după care au fost raportate exploatări „în teren”. Ce recomandă QNAP: actualizare, dar și măsuri de remediere dacă NAS-ul a fost expus Plex a corectat problemele în Plex Media Server 1.43.3 (build 1.43.3.10861), disponibil pentru descărcare prin App Center-ul QNAP. QNAP precizează că vulnerabilitățile sunt în Plex Media Server, nu în sistemele de operare QTS și QuTS. Totuși, mesajul operațional cheie este că simpla actualizare poate să nu fie suficientă dacă dispozitivul a fost accesibil din internet în timp ce rula o versiune vulnerabilă. În acest caz, Plex indică faptul că NAS-ul ar trebui tratat ca posibil compromis, iar utilizatorii sunt sfătuiți să facă: reinstalare „curată” (clean reinstall); verificări de compromitere; resetarea credențialelor. Dimensiunea potențială a expunerii Numărul exact de dispozitive QNAP NAS accesibile din internet este greu de stabilit, însă datele BitSight citate în material indică existența a „zeci de mii” de astfel de sisteme în prezent. Asta nu înseamnă că toate rulează Plex Media Server sau că toate sunt vulnerabile, dar sugerează o suprafață teoretică de atac semnificativă pentru organizațiile care folosesc NAS-uri expuse public. [...]
Hubul european de securitate maritimă la Marea Neagră va funcționa în două locații, la Constanța și la Varna , o arhitectură operațională care ar urma să împartă responsabilitățile regionale și să accelereze punerea în funcțiune a unui mecanism european de monitorizare și răspuns la amenințări, inclusiv cibernetice, potrivit Agerpres . Finanțarea anunțată de Comisia Europeană pentru hub este de 50 de milioane de euro (aprox. 250 milioane lei), informație menționată de deputata USR Oana Țoiu într-o postare pe Facebook, în contextul vizitei la București a președintei Comisiei Europene, Ursula von der Leyen. Ce va face hubul și de ce contează pentru infrastructura critică Conform informațiilor prezentate, centrul va avea atribuții în: monitorizare și avertizare timpurie; protecția infrastructurii maritime critice, inclusiv porturi, cabluri submarine, conducte, instalații offshore și rute de navigație; creșterea rezilienței la amenințări hibride și cibernetice. Din perspectiva companiilor care operează în porturi, energie offshore sau telecom (prin cabluri submarine), miza este reducerea riscurilor operaționale și a vulnerabilităților care pot produce întreruperi, costuri suplimentare și întârzieri logistice. Cum se leagă de securitatea cibernetică: conectarea la ENISA și Centrul de la București Oana Țoiu afirmă că hubul va fi interconectat cu mai multe mecanisme și instituții relevante, între care: CISE (mediul comun european pentru schimbul de informații maritime), asociat Agenției Europene pentru Siguranță Maritimă (EMSA); MARSUR (rețeaua de supraveghere maritimă) din cadrul Agenției Europene de Apărare (EDA); SCOMAR, sistemul românesc de supraveghere și observare la Marea Neagră; FRONTEX, SATCEN, ENISA (agenția UE pentru securitate cibernetică) și Centrul European de Competențe în Securitate Cibernetică de la București , precum și structuri relevante ale NATO. Interconectarea cu ENISA și cu centrul de competențe de la București indică faptul că dimensiunea cibernetică este tratată ca parte integrată a securității maritime, nu ca un capitol separat. Ce urmează: calendar, structură juridică și bugete naționale Pașii următori enumerați de Oana Țoiu includ formalizarea calendarului de operaționalizare și desemnarea coordonatorilor (național și comun), înființarea structurii juridice și stabilirea unui Consiliu de Conducere. De asemenea, este menționată includerea în bugetele anuale 2027 a contribuțiilor naționale în România și Bulgaria, precum și continuarea dialogului cu Turcia, Comisia Europeană și state membre precum Germania și Franța. Separat de finanțarea hubului, Ursula von der Leyen a anunțat și alocarea a 10 milioane de euro (aprox. 50 milioane lei) către autoritățile române pentru operațiuni de căutare și salvare în Marea Neagră și a vorbit despre accelerarea demersurilor pentru operaționalizarea hubului, cu un calendar pentru finalizare. [...]
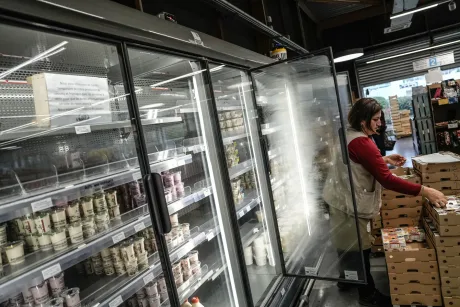
Franța acuză oficial Corpul Gardienilor Revoluției Islamice din Iran că a orchestrat un atac cibernetic care a provocat pierderi de „zeci de milioane de euro” în retailul alimentar , prin sabotarea de la distanță a echipamentelor frigorifice din sute de supermarketuri, potrivit HotNews . Ministrul francez de Externe, Jean-Noël Barrot, a spus că Iranul „va suporta consecințele” și a anunțat convocarea ambasadorului iranian la Paris, precum și intenția de a impune sancțiuni la nivel european împotriva celor considerați responsabili. „Pot confirma că responsabilitatea pentru acest atac revine Corpului Gardienilor Revoluției Islamice din Iran. Este un atac de o amploare fără precedent și de o agresivitate fără precedent”, a declarat Jean-Noël Barrot, citat de AFP. „Vom impune sancțiuni la nivel european împotriva tuturor celor responsabili pentru acest atac”, a adăugat șeful diplomației franceze. Impact economic și operațional: produse compromise, echipamente avariate Incidentul, produs luna trecută, a dus la creșterea temperaturilor în frigidere și congelatoare din sute de magazine, cu efect direct asupra stocurilor: produse proaspete și congelate s-au alterat, iar pierderile sunt estimate la „zeci de milioane de euro”, conform informațiilor citate de HotNews din BBC News și Reuters. În unele cazuri, temperatura a crescut atât de mult încât echipamentele au luat foc. În orele de după atac, angajații au aruncat cantități mari de carne alterată și înghețată topită. Un proprietar de supermarket a estimat că, la nivel național, costurile totale ar putea ajunge la zeci de milioane de euro. De ce a fost posibil: echipamente vechi și programe interne neactualizate Atacul din 11 octombrie a permis modificarea de la distanță a setărilor de temperatură ale frigiderelor comerciale. Experți în securitate cibernetică citați anterior de Reuters au apreciat că atacul pare să fi fost relativ ușor de executat. Producătorul unei părți importante din echipamentele afectate a indicat că unele unități erau depășite tehnologic sau rulau versiuni învechite ale programelor interne (firmware – software-ul de bază care controlează funcționarea dispozitivului), ceea ce le-ar fi putut face vulnerabile. Extinderea atacurilor și componenta de anchetă Parchetul din Paris a anunțat că a cerut mandate internaționale de arestare pentru liderul grupării Shahid Kaveh (descrisă ca unitate de atacuri cibernetice afiliată Gardienilor Revoluției) și pentru doi adjuncți ai acestuia. În această lună, atacurile ar fi fost urmate de un al doilea val care a vizat peste 100 de unități din Europa, inclusiv frigidere folosite de băncile de sânge din Franța, ceea ce a obligat personalul să mute o parte din rezerve în alte instalații frigorifice. Iranul nu reacționase până la momentul publicării acuzațiilor. În România, șase magazine ale aceluiași lanț comercial ar fi fost vizate de un posibil atac similar, unde echipamentele frigorifice au înregistrat brusc temperaturi neobișnuit de ridicate, potrivit unui material HotNews despre acest episod. [...]