Știri

Știri din categoria Securitate cibernetică
FCC a decis interzicerea routerelor Wi‑Fi fabricate în străinătate potrivit CNET, care citează o fișă informativă publicată luni după-amiază de Federal Communications Commission (FCC). Măsura vizează „toate routerele pentru consumatori produse în țări străine”, iar producătorii pot solicita o exceptare, însă până acum nu a fost acordată nicio „aprobare condiționată” pe site-ul FCC.
Decizia este relevantă pentru piața americană, deoarece aproape toate routerele disponibile la vânzare în SUA sunt cel puțin parțial fabricate în afara țării, inclusiv modele de la TP-Link, Asus și Netgear. Conform unui set de întrebări și răspunsuri publicat de FCC, un router este considerat „fabricat în străinătate” dacă „orice etapă majoră” a procesului de realizare – inclusiv fabricația, asamblarea, proiectarea și dezvoltarea – are loc în afara SUA. Interdicția nu se aplică routerelor deja autorizate anterior de FCC.
Președintele FCC, Brendan Carr, a declarat că salută determinarea de securitate națională a executivului și că instituția a adăugat routerele produse în străinătate, considerate un „risc inacceptabil” pentru securitatea națională, pe lista „Covered List” (lista FCC cu echipamente și servicii considerate riscante). În același timp, măsura nu obligă consumatorii să își înlocuiască routerele existente: FCC a precizat că interdicția nu se aplică dispozitivelor cumpărate anterior, însă va limita achiziția de routere noi care nu fuseseră deja autorizate înainte de intrarea în vigoare a deciziei.
CNET amintește că TP-Link a fost în atenția autorităților americane de peste un an, pe fondul legăturilor cu China, iar la finalul lui 2025 mai multe departamente și agenții din SUA ar fi susținut o interdicție. Totuși, acțiunea FCC de acum depășește cazul TP-Link și ar urma să afecteze aproape toate companiile din segment. Publicația notează că a solicitat reacții de la FCC și de la mai mulți producători (inclusiv Asus, D-Link, Eero, Netgear, Razer și TP-Link), dar nu a primit răspuns imediat.
Recomandate
Pentagonul a trecut Institutele Confucius pe lista amenințărilor la securitatea națională , o decizie care poate accelera restricțiile asupra colaborărilor universitare și a accesului la resurse în campusuri, potrivit Agerpres . Departamentul american al Apărării a desemnat centrele culturale finanțate de China din campusurile universitare, cunoscute ca Institutele Confucius, drept o amenințare la adresa securității naționale a SUA. Anunțul a fost făcut vineri de secretarul apărării Pete Hegseth , într-o informație relatată de Reuters și preluată de Agerpres. Ce invocă Pentagonul și ce măsuri spune că a luat Într-un videoclip postat pe rețelele sociale, Hegseth a susținut că Institutele Confucius ar funcționa „sub acoperire” în universitățile americane și că Pentagonul le-a adăugat pe lista instituțiilor considerate o amenințare la securitatea națională. „Se pare că au apărut 80 de noi celule de propagandă în 30 de universități, folosind nume și statute diferite, dar cu aceeași misiune: să fure proprietate intelectuală și să infiltreze mințile studenților americani.” Tot el a afirmat că, în ultimele două luni, Departamentul Apărării a „demontat sistematic” fiecare dintre aceste organizații, fără ca materialul citat de Agerpres să ofere detalii despre mecanismul concret al acestor acțiuni sau despre instituțiile vizate. Context și reacții Washingtonul acuză de mai mult timp Institutele Confucius că ar fi instrumente de propagandă chineză și a luat măsuri pentru a le limita, notează aceeași sursă. Ambasada Chinei la Washington nu a răspuns imediat unei solicitări de comentariu din partea Reuters, conform informațiilor preluate de Agerpres. [...]
Pentagonul își extinde capabilitățile de „război în umbră” în zona cibernetică , după ce a înființat în secret, în aprilie, o structură dedicată sabotajului tehnologic și perturbării proiectelor din străinătate, potrivit Antena 3 , care citează Politico. Miza, conform materialului, este accelerarea operațiunilor „agresive” în afara SUA, inclusiv potențiale atacuri cibernetice, într-un cadru despre care sursa notează că a fost ținut departe de supravegherea publică. Noua entitate se numește „ Biroul de Sprijin Tehnologic ” (Technology Support Office – TSO) și, până acum, nu a fost menționată public nici de secretarul Apărării, Pete Hegseth, nici de alți oficiali de rang înalt. Informațiile despre TSO ar fi greu de găsit pe site-urile Pentagonului, iar agenția apare doar în câteva documente ale Departamentului Apărării. Ce ar face TSO și de ce contează operațional Potrivit articolului, TSO ar fi fost creat pentru a intensifica activități clandestine care vizează sabotarea sau perturbarea proiectelor tehnologice externe considerate amenințări la adresa superiorității militare a SUA. În această logică, agenția ar urma să acopere o plajă mai largă de acțiuni, de la zona cibernetică până la operațiuni de dezinformare și perturbarea lanțurilor logistice. Publicația menționează că TSO nu ar avea autoritatea legală de a desfășura direct operațiuni clandestine, însă ar colabora cu ofițeri superiori militari și de informații pentru a dezvolta instrumente și strategii care să limiteze accesul adversarilor la tehnologii critice de apărare sau să le submineze „de la distanță”. Cum ar fi fost construită agenția și cine a coordonat înființarea Politico afirmă că a discutat, sub anonimat, cu 12 foști și actuali oficiali americani din securitatea națională, inclusiv persoane implicate în înființarea agenției sau care au lucrat îndeaproape cu aceasta. Conform relatării, inițiativa ar fi fost condusă de secretarul adjunct al Apărării, Steve Feinberg , iar un alt oficial implicat ar fi Tom Rakusan, fost agent CIA și consilier principal al lui Feinberg la Pentagon. TSO ar fi rezultat în mare parte din reorganizarea a două departamente secrete care derulau eforturi similare, la scară mai mică, încă din 2023. Instrumente, ținte și buget estimat TSO ar fi format din ingineri, operatori speciali și ofițeri de informații, iar activitatea ar include: dezvoltarea de instrumente și sisteme de hacking personalizate; planificarea de operațiuni de înșelăciune și diversiune; inducerea în eroare a adversarilor pentru a-i determina să instaleze componente concepute de TSO în platforme-cheie și programe ale sistemelor de armament străine. Un fost oficial al serviciului de informații al Pentagonului a estimat pentru Politico un buget de cel puțin 1,5 miliarde de dolari (aprox. 6,9 miliarde lei) pentru TSO. Întrebările de supraveghere și reacția Casei Albe În material sunt menționate și temeri că administrația Trump ar fi evitat deliberat să vorbească public despre TSO pentru a limita supravegherea unor programe care ar putea afecta civili sau ar putea tensiona relațiile cu state cu care SUA nu sunt în război, precum China. Un fost oficial de rang înalt din Pentagon, citat sub anonimat, a ridicat explicit problema controlului și a responsabilității: „Întrebările sunt: Cine aprobă și controlează (o astfel de agenție), cine supraveghează (activitățile sale), cine este informat, pentru ca cetățenii americani să aibă încredere că ceea ce faci tu este în conformitate cu valorile noastre.” Casa Albă, potrivit articolului, a refuzat să comenteze existența agenției și nu a răspuns unei cereri de comentariu privind subiectul. [...]
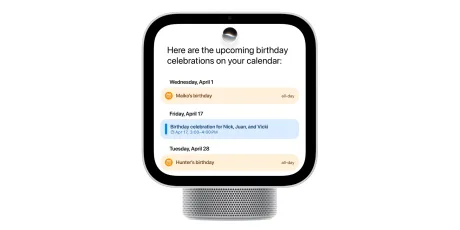
Apple livrează din start un patch de securitate pentru HomeView, înainte ca dispozitivul să ajungă la clienți , semn că produsul intră pe piață cu vulnerabilități deja făcute publice și cu risc de exploatare imediată. Potrivit 9to5Mac , compania a lansat astăzi HomeView Software Version 27.2 (build 24V526), cu remedieri pentru nouă probleme de securitate, deși primele unități urmează să fie livrate abia mâine. Actualizarea include corecții care au apărut recent și în alte sisteme Apple (iOS 27.2, macOS 27.2 „Golden Gate” și iPadOS 27.2). În practică, asta înseamnă că utilizatorii care primesc dispozitivul de la lansare sunt sfătuiți să îl actualizeze cât mai repede, deoarece vulnerabilitățile au fost deja dezvăluite public. Ce riscuri acoperă update-ul 27.2 Din lista de remedieri publicată de Apple, două exemple cu impact direct asupra utilizatorilor sunt: o vulnerabilitate care ar fi putut permite unui atacator de la distanță să se alăture unui chat de grup iMessage și să primească mesajele (componenta Messages); o problemă care ar fi putut permite unui dispozitiv Bluetooth malițios să se împerecheze fără interacțiunea utilizatorului (CoreUtils), respectiv alte scenarii de ocolire a limitelor de încercări pentru codurile de împerechere (AirPlay/rapportd/CoreUtils). În total, Apple enumeră nouă CVE-uri pentru HomeView Software Version 27.2, care acoperă inclusiv corupere de memorie (Bluetooth, brotli) și acces la date sensibile (App Intents). Detaliile complete sunt în pagina Apple cu „full security content” pentru această versiune, disponibilă aici . Implicații operaționale: „update în prima zi” Faptul că patch-ul apare înainte de livrări mută presiunea pe „igiena” de securitate din primele ore de utilizare: HomeView ajunge la clienți cu recomandarea implicită de a instala imediat un update, pentru a reduce expunerea la probleme deja cunoscute public. Separat, Apple a confirmat că luna viitoare va veni o actualizare care adaugă suport pentru accesorii de securitate în Siri AI de pe HomeView; în prezent, asistentul refuză comenzi vocale precum descuierea ușilor sau deschiderea ușilor de garaj. Linkuri comerciale din sursă (preț) Precomandă Apple HomeView: Amazon [...]
Date scurse din baza internă de decese a Rosstat sugerează o amploare mai mare a pierderilor de război ale Rusiei , după ce două grupuri de hackeri au publicat ceea ce spun că sunt liste confidențiale ale Kremlinului, potrivit Bild . Informația contează din perspectiva securității cibernetice și a riscului operațional: o instituție-cheie de statistică ar fi fost compromisă, iar date sensibile ar fi fost extrase pe o perioadă de peste patru ani. Publicația scrie că belarușii din gruparea „Cyberpartisanen” și grupul de hackeri „Silent Crow” susțin că au pătruns în rețeaua Rosstat (agenția rusă de statistică). Conform relatării, hackerii ar fi analizat o bază internă de date privind decesele, care include certificate de deces din intervalul februarie 2022 – august 2026. Ce se știe despre scurgerea de date Potrivit informațiilor prezentate, Kremlinul ar fi evitat ani la rând să comunice oficial numărul morților. În acest context, setul de date scurs ar indica „posibila amploare” a pierderilor, pe baza înregistrărilor din sistemul Rosstat. Bild precizează că a verificat „prin sondaj” (selectiv) datele, iar expertul în Rusia Janis Kluge a oferit o evaluare pentru publicație. Concluzia lui, citată de Bild, este: „La prima vedere, datele par autentice.” De ce contează: vulnerabilitate instituțională și risc de exploatare Dincolo de dimensiunea politică, cazul indică o breșă într-o infrastructură informațională a statului, cu potențiale efecte în lanț: expunerea de date personale (certificate de deces), posibilitatea manipulării sau compromiterii integrității bazelor de date și utilizarea informației în operațiuni de influență. Materialul nu oferă detalii tehnice despre metoda de atac, amploarea exactă a datelor exfiltrate sau o confirmare independentă completă a autenticității. În forma prezentată, evaluarea rămâne una preliminară, bazată pe verificări selective și pe opinia unui expert citat de publicație. [...]
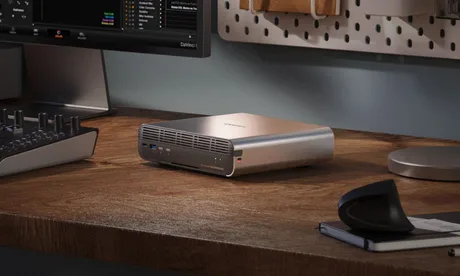
Atacurile Plex2Shell pot transforma rapid un NAS expus pe internet într-un „proxy” pentru infractori, cu impact direct asupra continuității și securității datelor , iar QNAP le cere utilizatorilor să actualizeze imediat aplicația Plex Media Server , potrivit TechRadar . QNAP a publicat un avertisment de securitate în care susține că versiuni mai vechi de Plex Media Server instalate pe dispozitivele sale NAS sunt exploatate „activ” în atacuri care folosesc lanțul de vulnerabilități numit Plex2Shell. Compania indică faptul că Plex a confirmat exploatarea „activă și pe scară largă” a acestor probleme și recomandă actualizarea imediată, plus verificări suplimentare ale dispozitivelor. De ce contează pentru companii: NAS-ul poate fi folosit ca infrastructură de atac În scenariile observate de companii de securitate (conform articolului), atacatorii au folosit exploatarea Plex2Shell mai ales pentru a instala software de tip „proxy” și mineri de criptomonede. Miza operațională este însă în special componenta de proxy: un NAS compromis poate deveni un nod într-o rețea care redirecționează trafic malițios prin conexiuni rezidențiale/legitime, ceea ce poate ajuta infractorii să-și ascundă identitatea și să lanseze atacuri de tip DDoS (blocarea serviciilor prin supraîncărcare). Pe lângă acest risc, lanțul de vulnerabilități permite, în anumite condiții, preluarea completă a dispozitivului și accesul la conținutul stocat, inclusiv date sensibile. Ce este Plex2Shell și ce versiuni sunt vizate Plex a anunțat că a remediat patru vulnerabilități care afectau Plex Media Server 1.43.2 și versiunile mai vechi (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656). Luate separat sunt „relativ periculoase”, dar combinate permit executarea de cod de la distanță, fără autentificare, cu privilegii maxime — adică un atacator poate prelua controlul asupra NAS-ului prin Plex Media Server. Conform informațiilor prezentate, Plex a livrat corecția în septembrie 2026, iar la câteva săptămâni a apărut și un exploit demonstrativ (proof-of-concept), după care au fost raportate exploatări „în teren”. Ce recomandă QNAP: actualizare, dar și măsuri de remediere dacă NAS-ul a fost expus Plex a corectat problemele în Plex Media Server 1.43.3 (build 1.43.3.10861), disponibil pentru descărcare prin App Center-ul QNAP. QNAP precizează că vulnerabilitățile sunt în Plex Media Server, nu în sistemele de operare QTS și QuTS. Totuși, mesajul operațional cheie este că simpla actualizare poate să nu fie suficientă dacă dispozitivul a fost accesibil din internet în timp ce rula o versiune vulnerabilă. În acest caz, Plex indică faptul că NAS-ul ar trebui tratat ca posibil compromis, iar utilizatorii sunt sfătuiți să facă: reinstalare „curată” (clean reinstall); verificări de compromitere; resetarea credențialelor. Dimensiunea potențială a expunerii Numărul exact de dispozitive QNAP NAS accesibile din internet este greu de stabilit, însă datele BitSight citate în material indică existența a „zeci de mii” de astfel de sisteme în prezent. Asta nu înseamnă că toate rulează Plex Media Server sau că toate sunt vulnerabile, dar sugerează o suprafață teoretică de atac semnificativă pentru organizațiile care folosesc NAS-uri expuse public. [...]
O extensie Chrome asociată Planet VPN poate monetiza căutările utilizatorilor prin redirecționări , ridicând semne de întrebare despre modelul de afaceri al unui serviciu „gratuit” cu 50 de milioane de descărcări pe Android, potrivit unei analize TechRadar . Publicația arată că extensia Planet Search rerutează interogările prin domenii intermediare înainte de a ajunge la rezultate Yahoo monetizate, iar în trecut a fost promovată direct din aplicația desktop a VPN-ului. Cum funcționează redirecționarea și de ce contează TechRadar spune că a analizat independent codul sursă al extensiei Planet Search și a confirmat că aceasta schimbă motorul de căutare implicit din Chrome folosind o setare din manifest (chrome_settings_overrides.search_provider), direcționând căutările către planet-search[.]com. De acolo, interogările „sar” prin mai multe domenii intermediare și ajung la un endpoint de căutare Yahoo de tip syndication (/yhs/search), configurat cu parametri comerciali și etichete de urmărire a campaniilor. În practică, astfel de rute pot expune intenția de căutare (ce caută utilizatorul) către rețele comerciale terțe, un comportament pe care publicația îl consideră neobișnuit pentru un produs asociat cu protecția confidențialității, cum este un VPN. Informații contradictorii despre motorul de căutare Deși pagina extensiei din Chrome Web Store menționează că modifică setările implicite de căutare, listarea promite explicit că „rezultatele implicite vor fi furnizate de Google”. Într-o altă pagină, se afirmă că furnizorul va fi schimbat la Microsoft Bing. Totuși, în testele TechRadar, rezultatele au ajuns în mod constant pe pagini Yahoo. În plus, politica de confidențialitate a Planet Search precizează că anumite servicii de căutare sunt furnizate prin CodeFuel, o platformă de monetizare a căutărilor, și că serviciul poate colecta date de utilizare, inclusiv „interogările de căutare” și „data și ora” acestora. Legătura cu Planet VPN și distribuția către utilizatori Extensia Planet Search are 2 milioane de utilizatori, conform paginii sale din Chrome Web Store, iar compania-mamă (Free Planet VPN S.R.L.) apare menționată într-o investigație Socket despre aplicații de tip „searchjacking” (preluarea căutărilor din browser pentru monetizare). TechRadar susține că dezvoltatorul a direcționat activ utilizatori din produsul VPN către extensia Chrome cel puțin până la mijlocul lunii ianuarie. Publicația afirmă că a verificat versiuni mai vechi ale clientului desktop Planet VPN și a identificat că în versiunea V.2.10.69.99, lansată la 13 ianuarie 2026, utilizatorilor li se recomanda instalarea extensiei Planet Search în timpul configurării. Monetizarea: comisioane din reclame, dar fără confirmare privind beneficiarul TechRadar explică faptul că, în aranjamente de partajare a veniturilor din căutare, clicurile pe anunțuri sponsorizate pot genera comisioane de recomandare, care pot fi împărțite cu editorul extensiei. Publicația precizează însă că nu a putut confirma dacă Planet Free VPN obține venituri din acest mecanism. Plângeri privind dezinstalarea și reacția companiei Publicația notează că există frustrări vechi legate de extensie, inclusiv relatări ale unor utilizatori care au avut dificultăți în a o elimina. Un utilizator este citat spunând că „se simte ca un malware”. TechRadar menționează și un răspuns al dezvoltatorului către un utilizator, potrivit căruia extensia poate fi dezinstalată doar din setările aplicației desktop Planet VPN. TechRadar precizează că nu a verificat dacă versiunea curentă a extensiei folosește în continuare metode care o fac dificil de eliminat. Free Planet VPN S.R.L. nu a răspuns unei solicitări de comentariu înainte de publicare. [...]