Știri

Știri din categoria Internet

Discord va introduce verificarea vârstei la nivel global din martie, iar reacția utilizatorilor indică nu doar o dispută despre confidențialitate, ci și cât de greu este, în practică, să migrezi de pe o platformă unde comunitățile sunt deja „așezate”, potrivit Gizchina.
Schimbarea înseamnă că o parte dintre utilizatori vor trebui să își dovedească vârsta fie printr-un scurt „video selfie” folosit pentru estimarea vârstei, fie prin trimiterea unui act de identitate printr-un sistem partener. În lipsa verificării, accesul la anumite funcții și zone considerate sensibile din perspectiva vârstei va fi restricționat. Discord susține că verificarea facială rămâne pe dispozitiv, iar documentele de identitate sunt șterse rapid după confirmare, menționând și că nu mai lucrează cu un furnizor terț care a avut anterior o problemă de securitate.
Nemulțumirea utilizatorilor se concentrează însă pe ideea de a furniza date personale pentru a folosi o aplicație de comunicare, chiar și cu garanții tehnice. În același timp, contextul mai larg contează: verificările de vârstă devin mai frecvente pe internet, iar în mai multe țări apar reguli care cer platformelor să limiteze accesul minorilor la anumite tipuri de conținut, ceea ce pune presiune pe servicii globale să se conformeze.
„În același timp, dimensiunea Discord și comunitățile deja formate pe platformă fac ca acesta să fie greu de înlocuit peste noapte.”
Aici apare miza practică a migrației: chiar dacă unii utilizatori spun că se uită la alternative, de la instrumente mai vechi de chat vocal la platforme noi de comunități, înlocuirea Discord „peste noapte” este dificilă. Grupurile de prieteni, comunitățile de hobby și serverele construite în timp sunt deja adânc înrădăcinate în platformă, iar mutarea nu înseamnă doar instalarea altei aplicații, ci și reconstrucția rețelelor, a regulilor și a obiceiurilor de comunicare.
În acest cadru, disputa nu se reduce la „siguranță online versus confidențialitate”, ci se leagă și de costul de ieșire dintr-un ecosistem dominant: cu cât o platformă adună mai multe comunități și istorii comune, cu atât utilizatorii au mai puține opțiuni reale de a pleca rapid, chiar dacă sunt nemulțumiți. Potrivit sursei, următorul pas va depinde de cât de lin decurge implementarea și de cât de confortabil se simt oamenii cu procesul, într-un trend mai larg în care verificarea vârstei devine o componentă tot mai obișnuită a platformelor mari.
Recomandate

Comisia Europeană pregătește o interdicție etapizată pentru accesul minorilor la „social media plus”, mutând presiunea de conformare pe platforme , potrivit Gizmodo . Președinta Comisiei, Ursula von der Leyen , a anunțat că un raport de experți a fost finalizat, iar propunerea legislativă ar urma să fie prezentată „după vară”, ceea ce deschide un nou front de reglementare cu impact direct asupra modului în care companiile digitale își proiectează și monetizează produsele în UE. Ce ar însemna „social media plus” și cine ar fi vizat Raportul recomandă o restricție armonizată la nivelul UE care să interzică accesul la rețele sociale și alte servicii digitale pentru copiii sub 13 ani , inclusiv „companioni” bazați pe inteligență artificială. Conceptul de „social media plus”, descris de von der Leyen într-un briefing de presă, sugerează că măsurile nu s-ar limita la platformele clasice de socializare, ci ar putea acoperi și alte zone ale internetului unde există conținut nepotrivit vârstei sau funcții considerate „adictive”. În același set de recomandări, experții susțin că: sub 3 ani copiii nu ar trebui expuși deloc la ecrane; între 3 și 13 ani , accesul la servicii „potrivite vârstei” ar trebui să fie limitat în timp și permis doar cu acordul părinților sau în scop educațional; între 13 și 18 ani , utilizarea ar urma să fie introdusă gradual, inclusiv prin posibile restricții naționale „de precauție”, pentru a asigura conținut adecvat vârstei. Schimbarea de filozofie: platformele trebuie să demonstreze că „nu fac rău” Un element cu impact operațional și juridic pentru industrie este inversarea sarcinii: von der Leyen a spus că platformele ar trebui să dovedească UE că serviciile lor nu produc prejudicii . Raportul merge în aceeași direcție și recomandă ca furnizorii să nu aibă acces la minori până când nu demonstrează funcții sigure și adecvate vârstei, iar acolo unde există o versiune „sigură implicit”, funcțiile pentru adulți să fie activate doar după verificări eficiente ale vârstei. Instrumentul-cheie: verificarea vârstei la nivel european În context, Comisia mizează și pe o aplicație de verificare a vârstei la nivel european, prezentată anterior de von der Leyen, care ar urma să fie unul dintre instrumentele folosite pentru aplicarea interdicției. Detaliile despre cum va funcționa în practică și ce servicii vor intra exact sub umbrela „social media plus” rămân neclare în acest moment. Ce urmează în procesul legislativ și de ce contează pentru piață După ce Comisia va reveni cu propunerea „mai târziu în acest an”, aceasta va avea nevoie de aprobarea Parlamentului European și a statelor membre. Dacă trece, măsurile s-ar aplica în toate cele 27 de state ale UE, ceea ce ar putea rescrie regulile de funcționare pentru o parte importantă a economiei digitale europene: de la designul produselor (funcții precum derularea infinită sau redarea automată) până la obligații de verificare a vârstei și limitări de acces pentru minori. Gizmodo notează că există și opoziție: unii critici consideră măsurile insuficiente, alții spun că verificarea vârstei este prea intruzivă. Von der Leyen a admis că soluțiile nu vor fi „infailibile” și că efectele se vor vedea în timp, dar a susținut necesitatea stabilirii unei vârste de la care copiii pot intra pe rețele sociale. [...]

Uniunea Europeană ia în calcul interzicerea accesului la rețele sociale pentru copiii sub 13 ani , ca parte a unui model de acces „progresiv și gradual” la platformele online, potrivit Economica , care citează Agerpres. Miza este una de reglementare: dacă recomandările experților se transformă în legislație, platformele ar urma să fie obligate să aplice verificări de vârstă și să reducă funcțiile considerate generatoare de dependență. Președinta Comisiei Europene , Ursula von der Leyen , a spus că va prezenta propuneri legislative „după vară”, argumentând că minorii au nevoie de timp „în lumea reală” înainte ca „un algoritm” să le influențeze dezvoltarea. Ce propun experții mandatați de Comisia Europeană Echipa de experți, condusă de epidemiologul francez Maria Melchior și de profesorul german Jorg Fegert (psihiatria copilului), recomandă un set de măsuri diferențiate pe vârste: Interzicerea la nivelul UE a accesului la social media și alte servicii online pentru copiii sub 13 ani , inclusiv la asistenți bazați pe inteligență artificială, cu excepția unor perioade limitate, sub supravegherea unui părinte sau a unui cadru educativ. Acces pentru 13–18 ani doar la platforme care au un sistem eficace de verificare a vârstei și care pot demonstra că sunt „sigure prin concepție”, inclusiv prin eliminarea funcțiilor cu potențial ridicat de dependență . Posibilitatea ca statele membre să introducă interdicții naționale și pentru minorii care au împlinit 13 ani. Unde există deja sprijin și unde apar rezerve În rândul statelor membre, mai multe țări – Franța, Spania, Grecia, Danemarca, Austria și Suedia – fie sunt pe cale să aplice, fie iau în calcul restricții privind accesul minorilor la social media. Nu există însă unanimitate: Estonia se opune interdicțiilor, iar alte state nu s-au pronunțat, potrivit aceleiași surse. Ce urmează și de ce contează pentru platforme Protecția online a copiilor este prezentată ca prioritate a celui de-al doilea mandat al Ursulei von der Leyen, iar Irlanda (care deține până la finalul anului președinția rotativă a Consiliului UE) susține o abordare europeană pentru verificarea vârstei utilizatorilor. În paralel, exemple din afara UE cresc presiunea pentru reguli mai dure: Australia a adoptat o lege care cere platformelor să împiedice crearea de conturi de către persoanele sub 16 ani (în vigoare din decembrie anul trecut), iar guvernul britanic a anunțat intenția unei interdicții similare, cu măsuri așteptate să intre în vigoare în primăvara lui 2027. [...]
Circulația de grafice neverificate despre „boții ruși” riscă să distorsioneze evaluarea impactului atacurilor asupra infrastructurii digitale , arată o analiză publicată de The Verge , în contextul unor lovituri cu drone care au scos din funcțiune centre de date din Rusia și au afectat servicii Yandex. În ultimele zile, pe rețelele sociale s-a răspândit un grafic care invocă date Cloudflare și indică o scădere abruptă a „traficului de boți” după atacuri asupra serverelor Yandex, companie descrisă frecvent drept „Google-ul Rusiei”. Interpretarea dominantă a fost că ar fi fost lovite ferme de boți folosite pentru dezinformare și propagandă. Potrivit antibot4navalny, un cont cunoscut pentru expunerea activității de tip „troll farm”, această concluzie este greșită: datele „nu au nimic de-a face cu rețelele sociale”. Ce măsoară, de fapt, datele invocate Într-un fir de discuție pe X, antibot4navalny susține că graficul reflectă, în realitate, cereri generate de „crawleri” (roboți de indexare) ai Yandex – programe automate folosite pe scară largă pentru a scana și indexa site-uri pentru motoare de căutare, dar și pentru alte funcții, inclusiv suport pentru clienți. Acești boți pot fi utilizați și abuziv (de exemplu, pentru spam sau atacuri asupra conturilor), însă nu sunt echivalentul rețelelor de conturi care distribuie conținut manipulator pe platforme sociale. În plus, graficul este specific traficului bazat pe Yandex, nu „activității de boți din Rusia” în ansamblu, care – potrivit Cloudflare, citat de publicație – a rămas în mare parte neschimbată după atacurile asupra centrelor de date. Exemple de amplificare: un grafic atribuit AfD, suspectat ca fiind generat de AI The Verge notează și circulația altor diagrame care pretind aceeași scădere a „boților de dezinformare”. Una dintre ele a fost distribuită pe X de europarlamentarul Tomáš Zdechovský, care a afirmat că activitatea online în jurul partidului de extremă dreapta Alternative für Deutschland (AfD) ar fi scăzut puternic după atacuri. Informaticianul Raphael Wimmer spune că suspectează că diagrama folosită este generată cu ajutorul inteligenței artificiale, indicând neconcordanțe, inclusiv un punct de date pentru o zi din viitor (15 octombrie). Imaginea ar fi apărut inițial pe Threads, postată de utilizatorul Robin Schlingheider, însă sursa datelor nu este stabilită, iar versiunea originală nu ar include vreo referire la AfD, potrivit lui Wimmer. „Putem (și mai ales politicienii, jurnaliștii și oamenii de știință, care ar trebui să știe mai bine) să nu mai distribuim imagini neverificate?”, a spus Wimmer. Impact operațional: servicii Yandex încă indisponibile, inclusiv plăți Dincolo de disputa privind interpretarea „traficului de boți”, publicația arată că o parte semnificativă a sistemelor operate de Yandex ar fi încă offline după cel mai recent atac. Printre serviciile afectate se numără Yandex Pay, iar utilizatorii nu ar putea transfera bani, verifica solduri sau face cumpărături. Șeful Yandex Fintech, Dima Pirogov, a transmis într-o declarație (tradusă de publicație) că nu poate oferi un termen precis pentru restabilirea serviciului, dar că echipa lucrează până la remediere. [...]
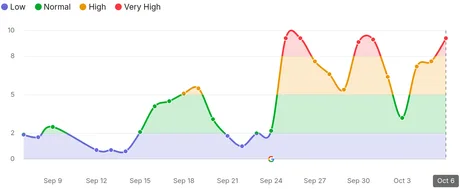
Google pare să intre în faza finală a actualizării anti-spam din septembrie 2026, cu un nou vârf de volatilitate între 4 și 6 octombrie , ceea ce poate însemna încă o rundă de fluctuații de trafic pentru site-uri și, implicit, variații bruște de venituri din publicitate și afiliere, potrivit Search Engine Roundtable . Publicația notează că actualizarea ar trebui să se încheie „în orice zi”, dar avertizează că ar mai putea apărea un ultim puseu de volatilitate înainte de final. Din perspectiva operațională, mesajul pentru editori și magazine online este că performanța în Google poate rămâne instabilă pe termen scurt, inclusiv în Google Discover . Cronologia valurilor: 24 septembrie – 6 octombrie Conform aceleiași surse, actualizarea a început joi, 24 septembrie, iar impactul a venit în mai multe „valuri”: 25–27 septembrie : primul val, când „cel mai probabil” au fost lovite primele site-uri; 30 septembrie : o nouă încălzire a semnalelor; 4–6 octombrie : un al treilea vârf, pe care autorul îl consideră faza finală a implementării. Elementul distinctiv față de actualizările anterioare, mai arată articolul, este durata: Google ar fi indicat că rollout-ul (implementarea treptată) se întinde pe aproximativ două săptămâni , nu pe tipicul „două zile”, ceea ce crește probabilitatea de impact în cicluri succesive. Ce indică instrumentele de monitorizare Search Engine Roundtable spune că „instrumentele” de urmărire a modificărilor din rezultatele Google arată, în agregat, semne de volatilitate. În listă apar, între altele, SEMRush și AWR , alături de alte servicii de măsurare a fluctuațiilor din paginile de rezultate (SERP). Semnale din piață: trafic în scădere și presiune pe venituri Articolul include și reacții din comunitate (inclusiv referiri la discuții de pe WebmasterWorld), unde unii administratori de site-uri reclamă scăderi de trafic din căutare și Discover, probleme de relevanță a audienței și, în unele cazuri, impact direct în monetizare. Una dintre intervenții menționează chiar o scădere puternică a câștigurilor pentru un site de știri, în contextul unui trafic „foarte slab”. Pentru companii, miza imediată este practică: dacă volatilitatea continuă până la închiderea rollout-ului, planificarea campaniilor, estimările de vânzări și bugetele de marketing bazate pe trafic organic pot rămâne imprecise încă câteva zile. [...]
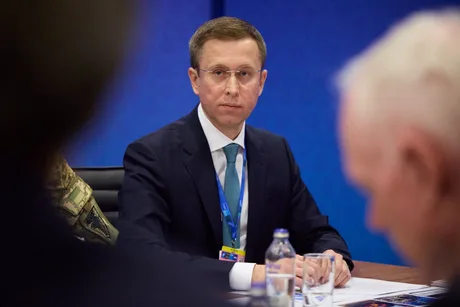
Ucraina își reorganizează infrastructura digitală pentru a limita riscul unor întreruperi masive ale internetului și comunicațiilor mobile , pe fondul intensificării atacurilor rusești asupra centrelor de date și rețelelor de telecomunicații, potrivit Kyiv Post . Miza este continuitatea operațională a serviciilor digitale – de la conectivitatea populației până la funcționarea companiilor și a instituțiilor – într-un scenariu de avarii severe. Premierul Serhii Korețkîi a spus, într-un interviu pentru TSN difuzat duminică, că autoritățile pregătesc „cel mai rău scenariu”, în care loviturile rusești ar putea perturba internetul și comunicațiile mobile. El a indicat că protecția centrelor de date și a rețelelor mobile a fost discutată într-o ședință a Statului Major al Comandantului Suprem. „Trebuie să planificăm pentru cel mai rău scenariu posibil.” Ce măsuri ia guvernul pentru a menține rețelele funcționale Potrivit premierului, Ucraina folosește un set de măsuri pentru a reduce vulnerabilitatea infrastructurii de comunicații, inclusiv prin distribuirea infrastructurii critice în mai multe locații și utilizarea atât a facilităților din țară, cât și din afara ei. În descrierea sa, arhitectura de reziliență include combinații între: amplasare „subterană” a unor componente, găzduire „în cloud” (servicii informatice livrate prin internet, din centre de date), relocare „în străinătate” a unor elemente, modele mixte, fără „o singură regulă” aplicabilă tuturor. Contextul imediat: atacuri asupra centrelor de date și efectul asupra utilizatorilor Între 23 și 25 septembrie, forțele ruse au atacat o serie de centre de date din Ucraina, inclusiv unele operate de UTELS , MiroHost și DATAGROUP, precum și alte elemente de infrastructură de comunicații. Conform publicației, atacurile au distrus sau avariat echipamente ale mai multor furnizori de internet din Kiev și ale unor companii mari de telecomunicații, ceea ce a dus temporar la lipsa accesului la internet pentru „sute de mii” de abonați din Kiev, regiunea Kiev și alte zone ale țării. După aceste atacuri, președintele Volodîmîr Zelenski a convocat pe 26 septembrie o reuniune a Statului Major al Comandantului Suprem, iar oficialii și șefii serviciilor de securitate au primit ordin să ia măsuri suplimentare pentru protejarea infrastructurii de telecomunicații. În ansamblu, seria de lovituri este prezentată ca parte a unei tendințe de intensificare a țintirii infrastructurii digitale și de comunicații, cu riscul unor perturbări mai ample ale serviciilor de internet și telefonie mobilă. [...]
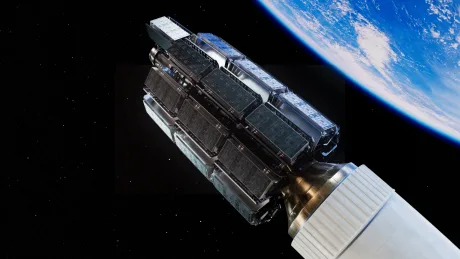
Amazon își extinde serviciul de internet prin satelit Leo în Uzbekistan, într-un parteneriat cu operatorul de stat Uztelecom , cu miza de a acoperi zone unde rețelele terestre nu ajung. Informația apare în WinFuture , care notează că proiectul vizează în special regiunile izolate și greu accesibile, precum zonele montane și deșertice. Acordul are ca obiect „astuparea golurilor” de conectivitate prin completarea infrastructurii existente a Uztelecom cu legături prin satelit. Amazon susține că Leo ar urma să deservească acele zone în care instalarea de rețele clasice, pe cablu, este dificilă sau problematică, astfel încât accesul la internet să fie disponibil „acolo unde este cel mai necesar”. Ce se știe despre implementare și calendar Deși Amazon a lansat deja sateliți pentru Leo, serviciul nu este disponibil pe piața liberă. În acest moment, funcționează în regim de testare, cu angajați și un număr limitat de clienți de tip companie. În consecință, rămâne neclar când Uztelecom și Amazon vor începe efectiv să ofere servicii de internet prin satelit în Uzbekistan. Context: competiția cu Starlink și ritmul de extindere Potrivit publicației, Amazon a trimis până acum aproximativ 400 de sateliți pe orbită pentru a construi un concurent direct pentru Starlink (SpaceX). Planul companiei este să adauge, în următorii ani, peste 3.000 de sateliți suplimentari pe orbită joasă. În paralel, SpaceX ar avea deja peste 11.000 de sateliți Starlink pe orbită. WinFuture mai menționează că Amazon își dezvoltă serviciile satelit și prin parteneriate comerciale, inclusiv o cooperare cu compania aeriană Delta Airlines pentru internet la bord, precum și achiziția Globalstar, operator asociat cu funcții de urgență pe dispozitive Apple. [...]