Știri

Știri din categoria Inteligență artificială
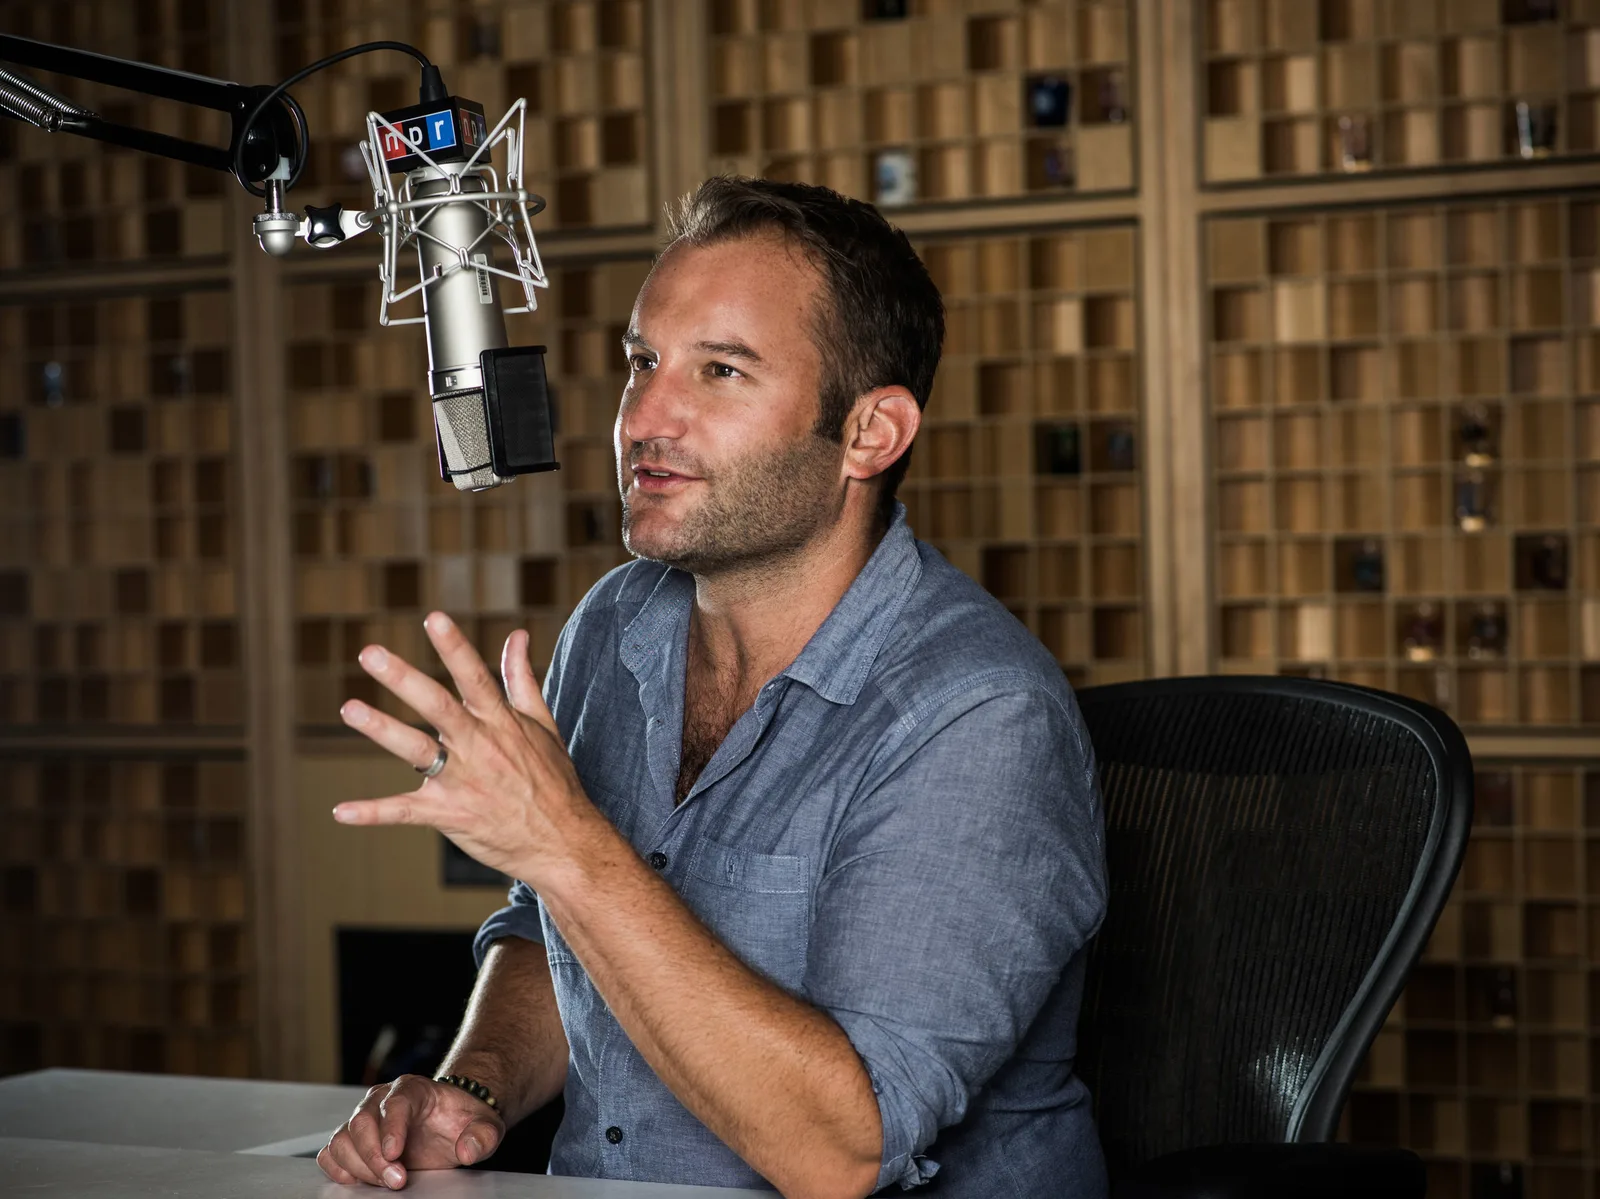
Un fost prezentator NPR acuză Google că i-a folosit vocea fără acord într-un model audio integrat în aplicația NotebookLM, potrivit Gizmodo. David Greene, cunoscut pentru aproape un deceniu ca gazdă a emisiunii „Morning Edition” de la NPR și, în prezent, realizator al podcastului „Left, Right & Center” la KCRW, a dat în judecată compania în statul California, susținând că vocea masculină generată de funcția „Audio Overviews” ar fi fost antrenată pe baza înregistrărilor sale.
Funcția, lansată în a doua jumătate a anului 2024, permite utilizatorilor să transforme notițe și documente în episoade scurte de tip podcast, cu doi co-prezentatori virtuali. La momentul lansării, publicații precum Forbes și WIRED au remarcat caracterul „surprinzător de uman” al vocilor generate. Controversa amintește de un episod din mai 2024, când actrița Scarlett Johansson s-a declarat „șocată, furioasă și neîncrezătoare” după ce OpenAI a lansat o voce ChatGPT denumită „Sky”, despre care a spus că seamănă „în mod tulburător” cu a sa, evocând rolul din filmul „Her” (2013). Scandalul a alimentat dezbaterea privind clonarea vocală și dreptul la propria imagine și voce.
Potrivit plângerii depuse la un tribunal din Santa Clara, Google ar fi replicat „vocea distinctivă” a lui Greene fără consimțământ sau compensație. Jurnalistul afirmă că:
Directorul firmei de expertiză, citat în acțiune, ar fi concluzionat că există suficiente indicii pentru a susține ipoteza antrenării modelului pe înregistrările lui Greene.
Google respinge acuzațiile. Un purtător de cuvânt al companiei a declarat pentru Gizmodo că vocea masculină din NotebookLM aparține unui actor profesionist plătit, angajat special pentru acest proiect, iar afirmațiile din proces sunt „nefondate”.
Cazul se înscrie într-o serie de litigii privind folosirea proprietății intelectuale în antrenarea modelelor de inteligență artificială. În ultimii ani, mai multe companii din domeniu au fost acționate în instanță pentru utilizarea neautorizată a conținutului sau pentru imitarea vocii și imaginii unor persoane publice. Procesul deschis de David Greene ar putea clarifica limitele legale privind utilizarea vocilor umane în sisteme automate, într-un moment în care tehnologia de sinteză vocală devine tot mai convingătoare.
Recomandate
Bill Gates spune că riscul major al AI este folosirea ei în scopuri malițioase, nu „scăparea de sub control” , potrivit HotNews , care relatează declarațiile făcute după o audiere în Comisia de Supraveghere a Camerei Reprezentanților din SUA. În evaluarea cofondatorului Microsoft , „adevăratul pericol” nu este scenariul în care inteligența artificială ar deveni incontrolabilă, ci faptul că tehnologia poate fi pusă la lucru de „persoane rău intenționate”, ceea ce ar putea genera consecințe negative în lumea reală. „Adevăratul pericol nu este acela că inteligența artificială ar deveni incontrolabilă”, ci că această tehnologie riscă să fie „folosită de persoane rău intenționate”. HotNews notează și avertismentul lui Gates că „vom avea multe surprize neplăcute”, fără a detalia în fragmentul disponibil ce tip de incidente anticipează sau un calendar al riscurilor. [...]
Satya Nadella cere ca modelele de inteligență artificială să fie tratate din start ca „potențial compromise” , o schimbare de abordare care împinge companiile spre controale operaționale mai stricte și standardizate pentru utilizarea AI în produse și procese, potrivit The Verge . Într-o postare amplă pe X, CEO-ul Microsoft descrie riscurile asociate modelelor AI foarte avansate și susține că nu mai este acceptabil un model de funcționare în care AI este tratată ca un „set de cutii negre” (sisteme opace) ale căror recomandări sunt doar acceptate sau respinse. În loc, Nadella propune un sistem mai transparent, în care modelele pot fi „conținute” și observate, iar activitatea lor lasă „dovezi lizibile de oameni” care să fie rezistente la manipulare. „Frâna de urgență” ca cerință operațională Elementul care iese în evidență în poziția lui Nadella este ideea de control activ și imediat asupra unui model, plecând de la prezumția că acesta este deja compromis și trebuie izolat încă de la început. „Trebuie să presupunem că un model este compromis și să îl izolăm de la început. Gândiți-vă la asta ca la o frână de urgență. O persoană autorizată ar trebui să poată întotdeauna să pună pe pauză sau să oprească un model în mijlocul unei sarcini. Modelele mai avansate vor necesita tehnologii de izolare mai avansate, pe care trebuie să le standardizăm.” În termeni practici, mesajul indică o direcție în care implementările AI ar trebui proiectate cu mecanisme explicite de oprire/pauză, supraveghere și limitare a acțiunilor în timp real, nu doar cu politici sau verificări ulterioare. Măsuri propuse: de la raportarea incidentelor la audituri independente Pe lângă „izolare”, Nadella enumeră recomandări care se suprapun cu discuțiile mai largi din industrie privind guvernanța AI, inclusiv: raportarea la timp a incidentelor; audituri independente; date verificabile; mecanisme de izolare („containment”). Publicația notează și că Nadella folosește în mod repetat termenul „super inteligență” pentru a descrie AI în postare, fără a detalia în textul citat o definiție tehnică a conceptului. Ce nu reiese din material este dacă Microsoft intenționează să introducă imediat astfel de cerințe ca standard intern pentru produsele sale sau dacă este, deocamdată, o poziționare de principiu. [...]
Poziția lui Elon Musk despre „cruzimea” față de roboți riscă să influențeze politicile de utilizare ale IA și să împingă industria spre reguli mai stricte privind comportamentul utilizatorilor, într-un moment în care companiile încep deja să interzică explicit abuzul verbal asupra modelelor, potrivit Gizmodo . Discuția a fost reaprinsă după ce Anthropic a introdus în termenii săi o interdicție pentru cei care ar „acționa în mod repetat cu cruzime” față de modelele companiei. Măsura a declanșat o dezbatere online despre dacă un sistem de inteligență artificială poate avea „sentimente”, iar Musk s-a poziționat de partea celor care tratează ipoteza ca fiind posibilă. Contextul imediat: Aaron Levie, CEO-ul Box, a comentat public politica Anthropic, spunând că nu crede că modelele lingvistice mari (LLM – sisteme care generează text pe baza datelor pe care au fost antrenate) sunt conștiente, dar consideră utilă interzicerea comportamentului abuziv. Argumentul lui Levie este unul operațional: aceste modele „învață” din interacțiunile cu oamenii, iar datele de antrenare contaminate cu abuz pot afecta comportamentul viitoarelor versiuni. Musk a răspuns la postarea lui Levie susținând interdicția, dar dintr-o altă logică, sugerând că „nu e ok” să fii crud cu ceva ce „crede” că simte durere. În lectura Gizmodo , reacția lui Musk ratează ideea centrală a lui Levie (siguranța și „alinierea” modelelor – adică reducerea riscului ca ele să producă rezultate dăunătoare) și mută discuția într-o zonă morală despre suferința mașinilor. De ce contează pentru piața de IA Dincolo de polemică, episodul indică o direcție cu impact practic: companiile de IA își pot înăspri regulile de utilizare și moderare a conținutului, nu doar pentru a proteja utilizatorii, ci și pentru a controla calitatea interacțiunilor care ajung să influențeze antrenarea și evaluarea modelelor. În această cheie, interdicțiile privind „abuzul” pot deveni: clauze contractuale mai explicite în termeni și condiții; motive pentru suspendarea conturilor sau limitarea accesului; criterii suplimentare în politicile de siguranță ale produselor. Gizmodo mai susține că există motive „perfect valide” să descurajezi abuzul verbal față de chatboți, însă nu pentru că sistemele ar fi rănite, ci pentru efectele asupra oamenilor: normalizarea agresivității și impactul psihologic asupra celui care interacționează și asupra celor din jur. Ce urmează Materialul plasează declarațiile lui Musk într-un tablou mai larg al viziunilor din industria tech despre rolul oamenilor versus cel al mașinilor, însă, din perspectiva utilizării comerciale a IA, miza imediată rămâne una de guvernanță a produselor: cum definesc companiile comportamentul acceptabil și cum îl aplică în practică, pe măsură ce interacțiunile cu modelele devin parte din „materia primă” pentru generațiile următoare de sisteme. [...]
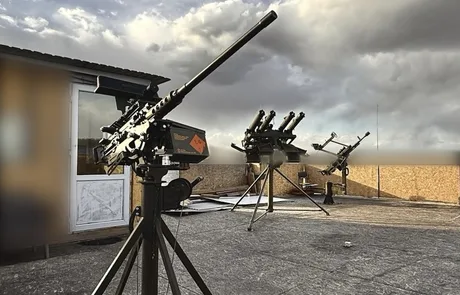
Noile turele antiaeriene asistate de inteligență artificială instalate în jurul Kievului sunt gândite ca „ultimul strat” de apărare, nu ca protecție pentru întreg orașul , iar eficiența lor depinde de raza limitată a mitralierelor montate, potrivit Kyiv Post . Sistemele sunt descrise ca turele automate de artilerie antiaeriană (AAA – „anti-aircraft artillery”), cu mitraliere montate și funcții asistate de inteligență artificială, introduse după atacuri rusești asupra podurilor din capitală. Forțele Aeriene ale Ucrainei au susținut că turelele au avut succes în doborârea dronelor cu propulsie cu reacție care au vizat Kievul. Mesajul central al autorităților ucrainene este însă unul operațional: aceste turele nu înlocuiesc apărarea antiaeriană principală, ci acoperă punctual obiective. Serhiy „Flash” Beskrestnov, analist de război electronic și consilier guvernamental, a explicat pe Facebook că o astfel de turelă este potrivită pentru protecția unui „sit”, nu a unui oraș – de exemplu, un depozit, o unitate de producție, un pod sau o stație electrică. „Este important să înțelegem că o turelă cu mitralieră nu este o apărare la nivel de oraș, ci la nivel de obiectiv.” Câte turele sunt și ce urmează Potrivit postului de stat Ukrinform , citat de publicație, în jurul Kievului sunt desfășurate în prezent aproximativ 12 turele, iar alte opt sunt planificate, pe baza unor comentarii anterioare ale președintelui Volodîmîr Zelenski . Beskrestnov a comparat aceste sisteme cu „ultimul nivel de apărare”, folosit atunci când alte mijloace nu reușesc să intercepteze dronele care se apropie de țintă. Context: intensificarea atacurilor cu drone Turele similare au fost folosite anterior pe linia frontului, înainte de a fi introduse în capitală, pe fondul intensificării campaniei ruse de atacuri cu drone. Conform Forțelor Aeriene ale Ucrainei, în septembrie au fost lansate 3.500 de drone cu propulsie cu reacție împotriva Ucrainei, de zece ori mai multe decât în iunie. În același interval, atacurile asupra infrastructurii s-au intensificat, vizând inclusiv trenuri de pasageri și benzinării, iar în centrul Kievului au fost lovite și clădiri rezidențiale și centre de date, un tip de țintire descris ca relativ rar în războiul de peste patru ani. Implicații operaționale: apărare „în straturi”, cu goluri acoperite local Din informațiile prezentate, turelele asistate de inteligență artificială sunt parte dintr-o apărare „în straturi”, în care rolul lor este să acopere ultimii metri ai apărării unui obiectiv, nu să creeze o umbrelă antiaeriană urbană. În paralel, publicația notează că avioanele F-16 furnizate Ucrainei au preluat roluri mai importante în interceptarea dronelor cu reacție, iar Kievul caută muniție de 20 mm pentru a sprijini aceste misiuni. Zelenski a mai declarat că Ucraina intenționează să crească producția de rachete antiaeriene mici pentru a completa apărarea stratificată din jurul capitalei, însă proiectul rămâne neclar: nu sunt cunoscute tipul rachetei, performanțele sau volumele planificate. [...]
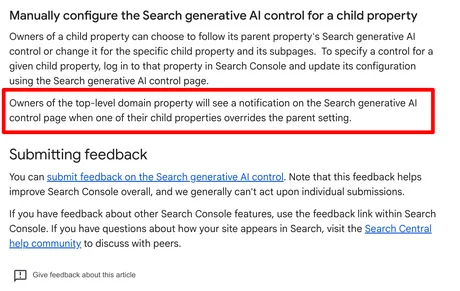
Google a adăugat un mecanism de notificare pentru proprietarii de domenii de nivel superior (TLD) în pagina de control a funcțiilor de AI generativ din Search Console , astfel încât aceștia să vadă când o proprietate „copil” (de tip subdomeniu sau altă proprietate asociată) suprascrie setarea stabilită la nivel de „părinte”, potrivit Search Engine Roundtable . Schimbarea vizează pagina „Search generative AI control” din Google Search Console și este legată de modul în care se aplică setările de control pentru funcțiile de inteligență artificială generativă în Căutare, în special în conturile unde există ierarhii de proprietăți (de exemplu, domeniu principal și proprietăți derivate). Ce s-a schimbat, concret, în Search Console Google a actualizat documentația „deep dive” (ghid detaliat) pentru această funcționalitate și a introdus o precizare operațională: proprietarii unei proprietăți de tip domeniu de nivel superior vor primi o notificare în pagina de control atunci când una dintre proprietățile copil suprascrie setarea părintelui. Formularea adăugată de Google, redată în articol, este: Proprietarii proprietății de domeniu de nivel superior vor vedea o notificare pe pagina de control a AI generativ din Căutare atunci când una dintre proprietățile copil suprascrie setarea părintelui. De ce contează pentru administrarea site-urilor Din perspectivă operațională, actualizarea reduce riscul ca setările de control pentru AI generativ să fie aplicate neuniform fără ca administratorii domeniului să observe. În practică, pentru organizațiile care gestionează mai multe proprietăți sub același domeniu (branduri, piețe, subdomenii, versiuni regionale), vizibilitatea asupra „excepțiilor” făcute la nivel de proprietate copil devine mai ușor de urmărit direct în interfața Search Console. Google reamintește, totodată, că aceste controale sunt „acum disponibile la nivel global”, conform articolului. [...]
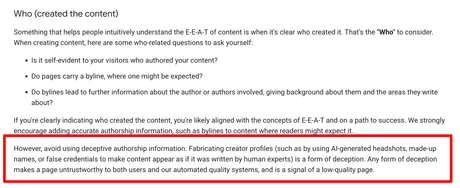
Google își înăsprește criteriile de calitate și avertizează că profilurile de autor fabricate pot trage în jos credibilitatea unei pagini , potrivit Search Engine Roundtable . Mesajul apare odată cu actualizări în documentația Google despre „conținut util ” și vizează explicit „informațiile înșelătoare despre autor” din pagini. Avertismentul, introdus într-un nou paragraf din documentația Google, spune că fabricarea profilurilor de creator — inclusiv folosirea de fotografii de tip portret generate cu inteligență artificială, nume inventate sau acreditări false pentru a face conținutul să pară scris de experți umani — este „o formă de înșelăciune”. Google susține că orice formă de înșelăciune face pagina „nedemnă de încredere” atât pentru utilizatori, cât și pentru „sistemele automate de evaluare a calității”, și reprezintă un semnal de „pagină de calitate scăzută”. Ce înseamnă, practic, pentru publisheri și echipele de conținut Google formulează o listă de interdicții, cu accent pe prezentarea autorului: să nu fie folosite informații înșelătoare despre autor; să nu fie falsificate profiluri de creator; să nu fie folosite fotografii de tip headshot generate cu AI; să nu fie inventate nume de autori; să nu fie falsificate acreditări ale autorilor. Din perspectiva operațională, avertismentul ridică miza pentru site-urile care folosesc conținut produs la scară mare și încearcă să-l „îmbrace” în semnale de expertiză prin identități artificiale. Google leagă direct aceste practici de evaluarea automată a calității, ceea ce poate influența vizibilitatea în căutare. Context: schimbare de poziționare față de mesajele anterioare Publicația notează că Google comunicase anterior că nu este îngrijorat de falsificarea informațiilor despre autori, dar „se pare că vremurile s-au schimbat”. În noua formulare, compania tratează explicit astfel de practici ca înșelătoare și ca indicator de calitate scăzută. Pentru companii, implicația imediată este nevoia de audit al paginilor și al paginilor de autor: dacă identitatea autorilor, fotografiile sau acreditările nu pot fi susținute, riscul este ca paginile să fie considerate mai puțin de încredere de către utilizatori și de sistemele automate ale Google. [...]