Știri

Știri din categoria Inteligență artificială
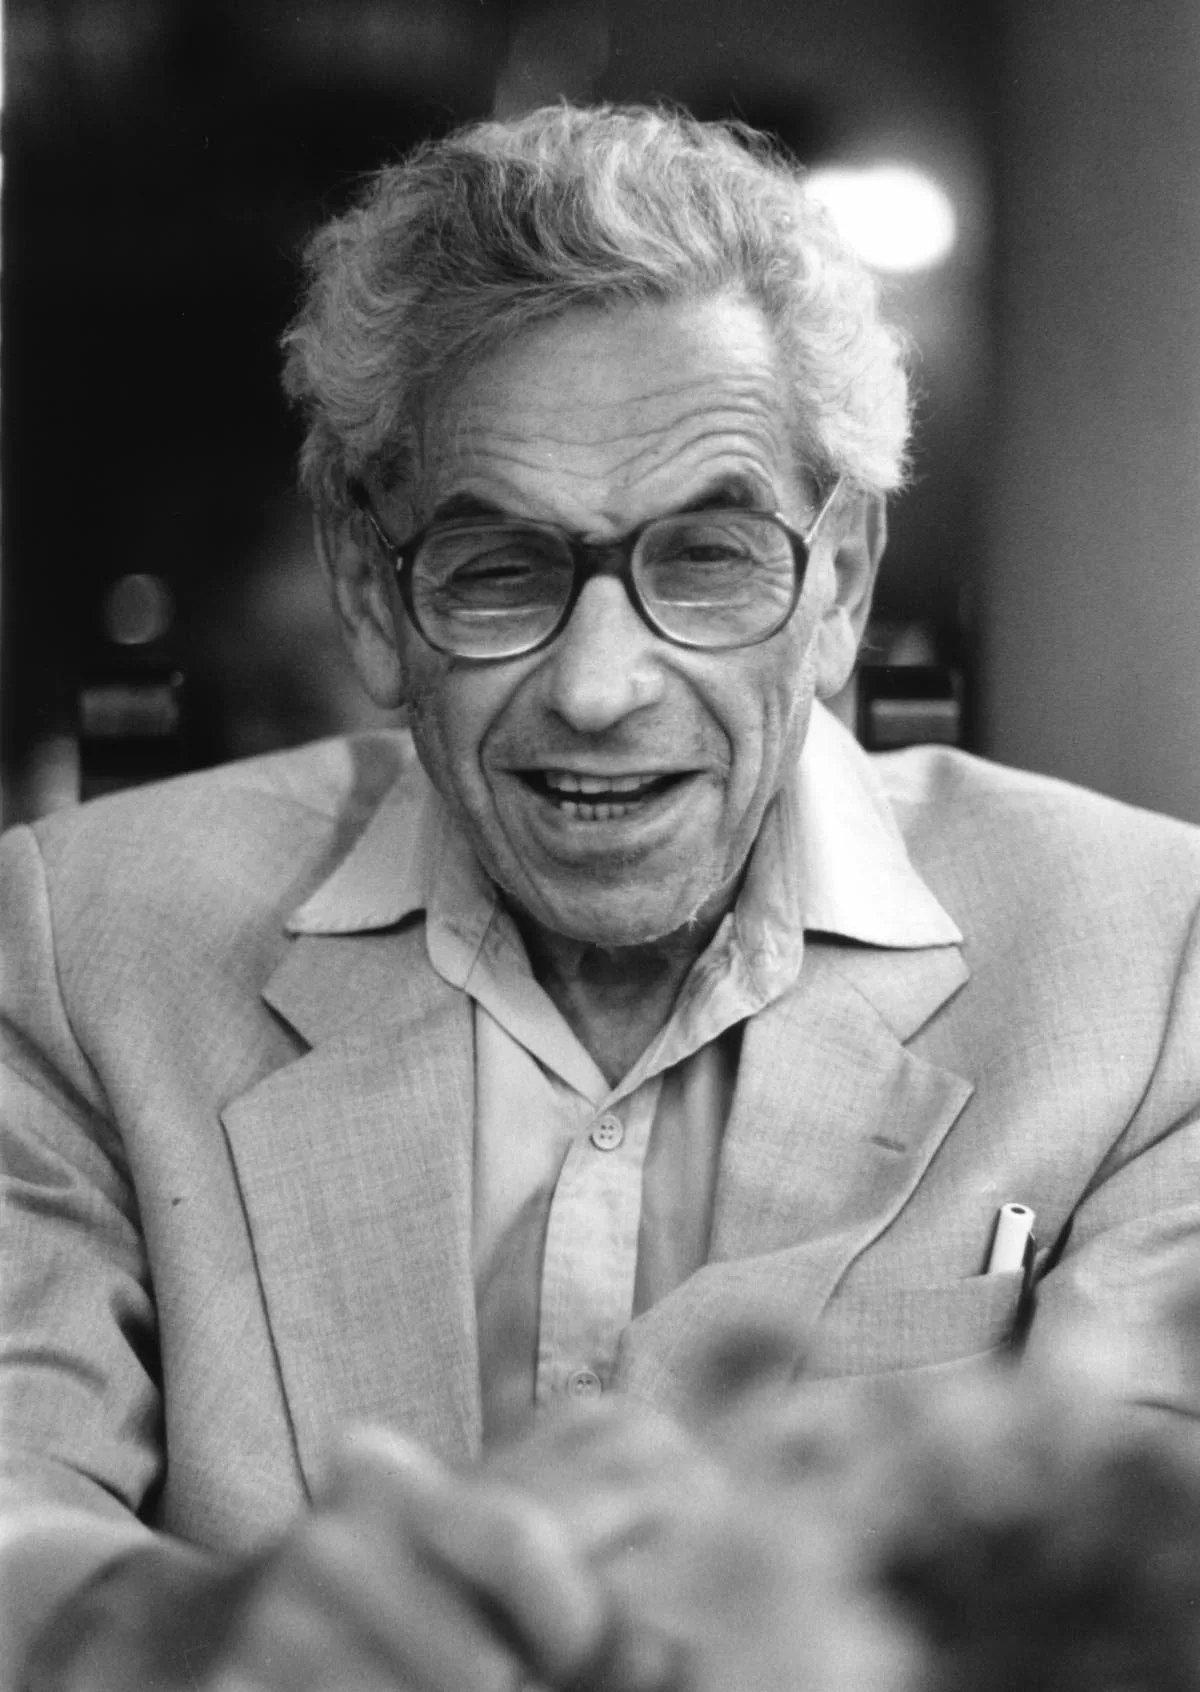
Două probleme notabile formulate de Paul Erdős, rămase nerezolvate timp de decenii, au fost formalizate recent de startup-ul Axiom folosind asistentul de demonstrații Lean, informează FineSkyAi. Problemele #481 și #124, propuse în 1980 și respectiv în urmă cu aproximativ 30 de ani, erau considerate provocări serioase în domeniul matematicii pure. Axiom, companie specializată în integrarea inteligenței artificiale în cercetarea matematică, a reușit să demonstreze rigurozitatea soluțiilor printr-o formalizare completă în Lean – un sistem utilizat pentru verificarea logică a demonstrațiilor.
Paul Erdős a formulat peste 1.100 de probleme de-a lungul carierei, din care doar aproximativ 266 au fost rezolvate până în prezent. Complexitatea acestora constă nu doar în conceperea întrebării, ci mai ales în lanțul subtil de raționamente logice necesare pentru a ajunge la o soluție validă. Soluțiile Axiom au atras atenția comunităților științifice, mai ales în contextul recentelor controverse legate de GPT-5.
Cu doar câteva săptămâni înainte, OpenAI susținea că modelul GPT‑5 ar fi rezolvat o serie de probleme formulate de Erdős. Însă, potrivit unor critici din mediul academic, aceste „demonstrații” nu erau originale, ci preluări din lucrări deja existente. Asta a stârnit o dezbatere în rândul matematicienilor privind ce înseamnă cu adevărat o descoperire matematică realizată de inteligența artificială: este suficientă corectitudinea, sau este nevoie de un proces logic nou și original?
Surse precum TechBuzz au documentat reacțiile negative, subliniind importanța distincției dintre recuperarea informației și derivarea unor idei inedite.
Spre deosebire de cazul GPT‑5, Axiom nu doar că a produs soluții corecte, dar le-a și formalizat complet, în mod verificabil, folosind instrumente recunoscute în cercetarea academică. Lean este tot mai utilizat pentru demonstrații matematice formale, tocmai pentru că elimină erorile umane și confirmă pas cu pas validitatea fiecărei etape a raționamentului.
Prin această abordare, Axiom reușește să se poziționeze nu doar ca un instrument de validare, ci ca un posibil partener în cercetarea matematică fundamentală. Experții apreciază că acest tip de colaborare între om și mașină – în care AI validează, structurează și extinde raționamente umane – ar putea deveni norma în viitorul matematicii.
Rezultatul celor de la Axiom este văzut ca un punct de cotitură: demonstrează că AI-ul poate depăși simpla replicare și poate contribui, prin mijloace formale, la progresul în matematică pură. Deși există încă voci sceptice privind creativitatea sistemelor automate, este clar că în zonele în care rigoarea este prioritară – precum demonstrațiile formale – AI-ul poate avea un rol de neînlocuit.
Pe măsură ce tot mai multe universități integrează în pregătirea studenților instrumente precum Lean, se conturează o direcție clară: o matematică în care intuiția umană este completată de precizia mașinilor.
Cazul Axiom arată că viitorul AI-ului în matematică nu înseamnă înlocuirea cercetătorului, ci colaborare. Este esențial ca sistemele automate să nu fie doar corecte, ci și capabile să ofere transparență și coerență în logica aplicată. Deocamdată, demonstrațiile complet automate rămân o raritate, însă exemple precum cele oferite de Axiom ne arată că procesul se accelerează.
Chiar dacă soluționarea unor probleme vechi este un pas important, dezbaterea abia începe: ce înseamnă creativitate matematică? Poate AI-ul să intuiască și să generalizeze, sau doar să verifice? Aceste întrebări vor însoți, cel mai probabil, fiecare reușită viitoare din acest domeniu aflat într-o rapidă transformare.
Recomandate
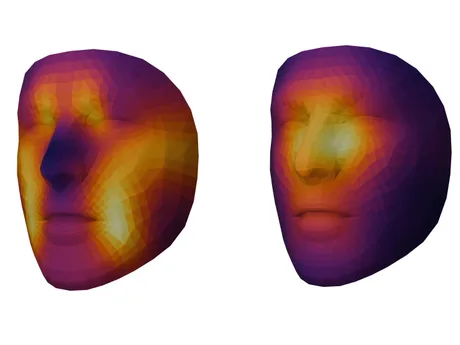
Un model de inteligență artificială poate estima vârsta biologică și riscul de deces la pacienți oncologici dintr-o fotografie facială , însă utilitatea sa clinică reală și limitele de aplicare rămân încă neclare, potrivit Notebookcheck . Tehnologia, prezentată într-un studiu din „ The Lancet Digital Health ”, ridică atât perspectiva unor evaluări medicale cu bariere de intrare foarte mici, cât și întrebări despre validare, interpretabilitate și potențiale utilizări abuzive. Ce face modelul și pe ce date a fost antrenat Cercetătorii au dezvoltat un model numit FAHR-Face (Foundation Artificial Intelligence for Health Recognition), antrenat pe peste 40 de milioane de imagini faciale și adaptat ulterior pentru două sarcini distincte: estimarea „vârstei biologice” din trăsături faciale (care poate diferi de vârsta cronologică și ar putea indica starea generală de sănătate și reziliența fizică); estimarea riscului de supraviețuire la pacienți cu cancer pe baza unei fotografii, cu zone considerate relevante în special sub ochi și de-a lungul punții nasului. Rezultatele raportate pe pacienți cu cancer Evaluarea a inclus aproximativ 43.000 de pacienți oncologici, iar un test separat a fost realizat pe 3.820 de pacienți. În acest test: 122 de pacienți au fost încadrați de model în grupa cu risc maxim; dintre aceștia, 52% au murit în 90 de zile; 975 de pacienți au fost încadrați în grupa cu risc minim; dintre aceștia, 2% au murit în același interval. Autorii notează că asocierea dintre informația extrasă din fotografie și riscul de deces a rămas valabilă chiar și după luarea în calcul a factorilor clinici de prognostic. De ce contează: costuri mici, dar validare incompletă și risc de abuz Miza operațională a unei astfel de abordări este bariera scăzută de utilizare: o fotografie facială poate fi făcută în câteva secunde, cu costuri tehnice și financiare reduse, ceea ce ar putea accelera adoptarea în instrumente de triere sau monitorizare. În același timp, materialul subliniază limite importante: nu este stabilită o relație cauzală; modelul identifică tipare statistice, fără să explice automat procesele biologice din spatele lor; nu este clar dacă rezultatele se aplică și altor afecțiuni medicale; rămâne de văzut câtă valoare predictivă suplimentară aduce fotografia față de metodele clinice consacrate; există îngrijorări privind posibile utilizări precum urmărirea și supravegherea video. Test public: cum poate fi încercat modelul Cei care vor să își estimeze vârsta biologică se pot înscrie pe site-ul proiectului, unde pot încărca între 3 și 10 fotografii ale feței, o singură dată sau zilnic. Sistemul oferă un scor pentru fiecare imagine și un scor agregat. Conform descrierii, fotografiile nu sunt partajate și sunt șterse după o anumită perioadă, iar alte informații sunt anonimizate și puse la dispoziția altor cercetători. [...]
Inteligența artificială ar putea împinge PIB-ul SUA la 44.000 de miliarde de dolari până în 2030 , potrivit unui model economic intern al Anthropic , relatează news.ro . Estimarea ar însemna o creștere de la „puțin peste 30.000 de miliarde de dolari” în prezent, pe fondul accelerării capacităților AI. Declarațiile au fost făcute de Jack Clark , cofondator al Anthropic, sâmbătă, la reuniunile anuale ale Fondului Monetar Internațional și Băncii Mondiale, organizate la Bangkok. Clark a spus că îmbunătățirea rapidă a AI va accelera schimbările „în toate domeniile de activitate”. „Știu că pare foarte puțin plauzibil, dar aceasta este una dintre implicațiile faptului că tehnologia continuă să se îmbunătățească.” Ce ar presupune, economic, un astfel de scenariu Potrivit lui Clark, o expansiune de această magnitudine ar implica apariția unor industrii și invenții noi, care să susțină o creștere puternică a producției economice americane. El a argumentat, totodată, că AI contribuie deja la accelerarea semnificativă a descoperirilor științifice. Miza pentru companii și autorități: reguli mai stricte În același timp, cofondatorul Anthropic a avertizat că amploarea transformărilor generate de AI impune o cooperare internațională mai strânsă pentru stabilirea unor reguli de reglementare „neobişnuit de stricte şi serioase”, adaptate impactului tehnologiei. Estimarea privind PIB-ul este prezentată ca rezultat al unui model intern al companiei și este tratată chiar de autorul ei ca fiind, cel puțin la prima vedere, dificil de crezut; materialul nu oferă detalii despre metodologia modelului sau despre ipotezele folosite. [...]
Bill Gates pregătește o extindere a campaniei pentru siguranța inteligenței artificiale, mizând pe influența directă asupra directorilor executivi , potrivit The Next Web , care citează un material Axios bazat pe surse anonime. Miza este una de reglementare: Gates ar urmări reguli mai ferme într-un moment în care, susțin sursele, consideră că autoritățile reacționează prea lent la accelerarea capabilităților modelelor și la incidentele de securitate. Conform relatării, Gates „se sprijină personal” pe lideri de business și ia în calcul o mobilizare majoră a resurselor sale pentru această agendă, fără ca forma exactă a campaniei să fie încă definită. Axios notează și o replică atribuită lui Gates, spusă unei persoane consultate pe tema siguranței IA: „Pot ajunge la directori executivi pe tema asta mai bine decât poți tu.” De ce își schimbă Gates abordarea Sursele citate de Axios spun că Gates a devenit tot mai îngrijorat de trei evoluții: creșterea capabilităților modelelor, incidente de securitate „alarmante” și ceea ce el percepe drept reglementare slabă. În timp ce își pregătea argumentele pentru reguli mai stricte, ar fi discutat pe larg cu directori din domeniul IA, cercetători și susținători ai siguranței, inclusiv cu CEO-ul Anthropic, Dario Amodei . Acest proces l-ar fi făcut să considere limitarea riscurilor IA drept una dintre cele mai importante teme ale vieții sale, potrivit acelorași surse. Ce propuneri a avansat deja Materialul trece în revistă poziționări recente ale lui Gates, care indică direcția posibilă a demersului: în 2023, a scris că „riscurile IA sunt reale, dar gestionabile”; în august, a cerut instituții noi pentru coordonarea politicilor de IA, „locuri de muncă rezervate oamenilor” și o taxă pe „jetoane IA” și roboți; luna trecută, a avertizat că IA ar putea provoca „un miliard de decese” și a dus argumentele în podcastul lui Ezra Klein. Presiune pe reglementare, tensiune cu Washingtonul Axios mai susține că apelurile lui Gates pentru reglementare puternică l-ar putea aduce în conflict cu administrația Trump, descrisă ca favorizând o abordare mai relaxată. Potrivit relatării, administrația ar fi organizat un grup de oficiali de rang înalt care să „supravegheze industria” printr-un pact voluntar de siguranță. Separat, unele persoane cu care Gates ar fi discutat au descris această ofensivă drept un „comeback tour”, interpretat ca o încercare de refacere a moștenirii sale publice afectate de asocierea din trecut cu Jeffrey Epstein. Gates a spus, potrivit Axios, că înțelege că unii îi pot respinge avertismentele din acest motiv. [...]
Amazon mizează pe „dispozitive ambientale” cu AI care ar putea reduce dependența de aplicații , iar pariul are implicații operaționale directe: hardware care rulează „în fundal”, captează context din viața utilizatorului și livrează automat sarcini, mementouri și informații. La TechCrunch Disrupt, Panos Panay , SVP Devices, Alexa & Leo, a descris această direcție ca următorul pas în calculul personal, potrivit TechCrunch . Panay a susținut că interacțiunea actuală cu smartphone-ul presupune ca utilizatorul „să-și amintească” ce să ceară dispozitivului, în timp ce viitorul ar porni de la „dispozitive ambientale” care folosesc senzori și inteligență artificială pentru a identifica ce e de făcut, fără comenzi explicite. „Cred că ne îndreptăm spre o lume care începe cu dispozitive ambientale.” Ce înseamnă „ambient” în viziunea Amazon: Bee, înregistrare pasivă și note automate Cea mai concretă intrare a Amazon în această zonă este setul de dispozitive Bee prezentat joi: o brățară purtabilă (care poate fi detașată și purtată ca pandantiv) și un dispozitiv de mărimea unui card, care se prinde magnetic pe spatele smartphone-ului. TechCrunch le leagă de lansarea noilor purtabile AI Bee (context publicat separat, în același site). Funcțional, aceste gadgeturi: înregistrează pasiv audio și generează note despre zi; extrag „to-do”-uri, mementouri și „insight”-uri (informații utile) la care utilizatorul poate reveni ulterior. Miza operațională: AI care „înțelege ce ai nevoie”, nu „dă-mi aplicația” Panay a descris o tranziție în care cererea „dă-mi aplicația pentru asta” devine mai puțin relevantă, pe măsură ce tot mai multe sarcini sunt rezolvate prin AI, pe baza contextului captat de senzori. „Da, cred că transformarea asta vine. Cred că asta este următoarea generație.” În același timp, el a nuanțat că nu vede un singur tip de dispozitiv care să înlocuiască toate celelalte (de exemplu, smartphone-ul), ci mai degrabă un „strat de inteligență” care le conectează și trebuie să fie util în practică. Confidențialitatea, condiție de funcționare pentru dispozitivele care „ascultă” Pentru a limita riscurile de confidențialitate, TechCrunch notează că dispozitivele Bee nu stochează audio brut din conversații: procesează în timp real și șterg apoi. Transcrierile sunt criptate cu chei create și controlate de dispozitiv, iar accesul altor persoane — inclusiv angajați Amazon — nu ar fi posibil fără partajare intenționată din partea utilizatorului. Panay a spus că protecția datelor a fost o considerentă-cheie în proiectarea acestor dispozitive și că utilizatorii trebuie să aibă control. „Trebuie să le oferi clienților acel control.” [...]
Nvidia ia în calcul oprirea livrărilor de cipuri AI către clienții care dezvoltă sisteme nesigure , potrivit WinFuture – o poziție care poate schimba practic accesul la infrastructura de calcul pentru companiile ce construiesc produse de inteligență artificială, într-o piață în care cipurile Nvidia sunt esențiale. Jensen Huang a spus, într-o discuție la Londra cu Bloomberg, că scenariul este „ipotetic”, dar că răspunsul este „da” la întrebarea dacă Nvidia ar tăia aprovizionarea unui client care construiește AI nesigură. Înainte de o astfel de decizie, Huang afirmă că ar încerca mai întâi o discuție cu clientul și subliniază că Nvidia „nu poate controla companiile altora”, iar tehnologia sa are utilizări multiple, nu doar în aplicații cu risc. Precedent: liste de cumpărători aprobați și verificări mai dure în Asia Publicația notează că restricționarea accesului la produse Nvidia nu este doar teorie. Anul trecut, compania a introdus o listă de cumpărători aprobați în Singapore, Malaezia și Japonia, iar înăsprirea verificărilor a dus la pierderea aprobării pentru mai mult de jumătate dintre clienții care fuseseră anterior livrați în aceste piețe. „Dureri de creștere” și control intern pentru agenți AI Huang califică îngrijorările actuale privind siguranța drept „dureri de creștere” ale unei tehnologii noi și spune că o parte din temeri au fost generate chiar de industrie. Soluția pe care o indică este accelerarea dezvoltării de sisteme care să limiteze și să monitorizeze AI, inclusiv folosirea inteligenței artificiale ca instrument de control. În acest context, Nvidia construiește un „propriu” grup intern care să verifice agenții AI înainte de utilizare, pentru a identifica riscuri de securitate. În evaluarea lui Huang, problema devine tot mai puțin performanța tehnică și tot mai mult încrederea companiilor că pot opera aceste sisteme în siguranță. Fără reglementare de stat, în viziunea lui Huang În același timp, șeful Nvidia respinge măsuri stricte de reglementare guvernamentală pentru sector. El a susținut anterior, la conferința Dreamforce, că nu sunt necesare legi noi și că firmele ar trebui să continue dezvoltarea, oprindu-se doar când un produs devine nesigur. Poziția contrazice, între alții, pe Dario Amodei (Anthropic), care a cerut o încetinire la nivel de industrie și standarde comune de siguranță. Pentru companii, mesajul are o consecință operațională directă: accesul la cipuri ar putea depinde nu doar de capacitatea de plată sau de conformarea comercială, ci și de modul în care își gestionează riscurile de siguranță ale produselor AI – într-un domeniu în care, după cum admite chiar Huang, „nu există niciodată siguranță sută la sută”, iar criteriile concrete rămân de văzut. [...]
Jensen Huang spune că modelele AI trebuie „ținute sub control” și monitorizate , un mesaj care mută discuția din zona de performanță în cea de guvernanță și risc operațional pentru companiile care dezvoltă sau folosesc inteligență artificială. Într-un interviu acordat CNBC , CEO-ul Nvidia compară AI cu „un bebeluș”, argumentând că tehnologia are nevoie de limite și supraveghere continuă pentru a fi utilizată în siguranță. Declarațiile vin în contextul în care evaluările „laboratoarelor de frontieră” (companii care dezvoltă modele AI de vârf) au crescut puternic, iar presiunea pe industrie se mută tot mai mult spre întrebarea: cum sunt controlate aceste sisteme după ce sunt puse în producție, nu doar cât de capabile sunt. De ce contează pentru companii: siguranța devine cerință operațională, nu opțiune Mesajul lui Huang indică o schimbare de accent relevantă pentru piață: pe măsură ce modelele AI sunt integrate în produse și procese, „siguranța” nu mai e doar un principiu, ci o componentă de operare — cu instrumente, proceduri și monitorizare. În interviu, Huang spune că există deja instrumente menite să controleze modelele AI și să promoveze utilizarea lor în condiții de siguranță. CNBC nu detaliază, în materialul disponibil, care sunt exact aceste instrumente sau cum sunt implementate, astfel că rămâne neclar ce mecanisme concrete are în vedere (de exemplu, limitări de acces, filtre, auditare sau monitorizare în timp real). Context: evaluările OpenAI și Anthropic, parte din aceeași discuție În aceeași intervenție, CEO-ul Nvidia discută și despre evaluările unor jucători precum Anthropic și OpenAI. Legătura implicită este că, odată cu creșterea valorii și a influenței acestor companii, cresc și așteptările privind controlul riscurilor asociate modelelor AI pe care le dezvoltă și le comercializează. Materialul CNBC este un segment video (aprox. 5 minute și 58 de secunde) și nu include, în textul extras, cifre sau exemple punctuale despre evaluări ori despre instrumentele de siguranță menționate. [...]