Știri

Știri din categoria Securitate cibernetică
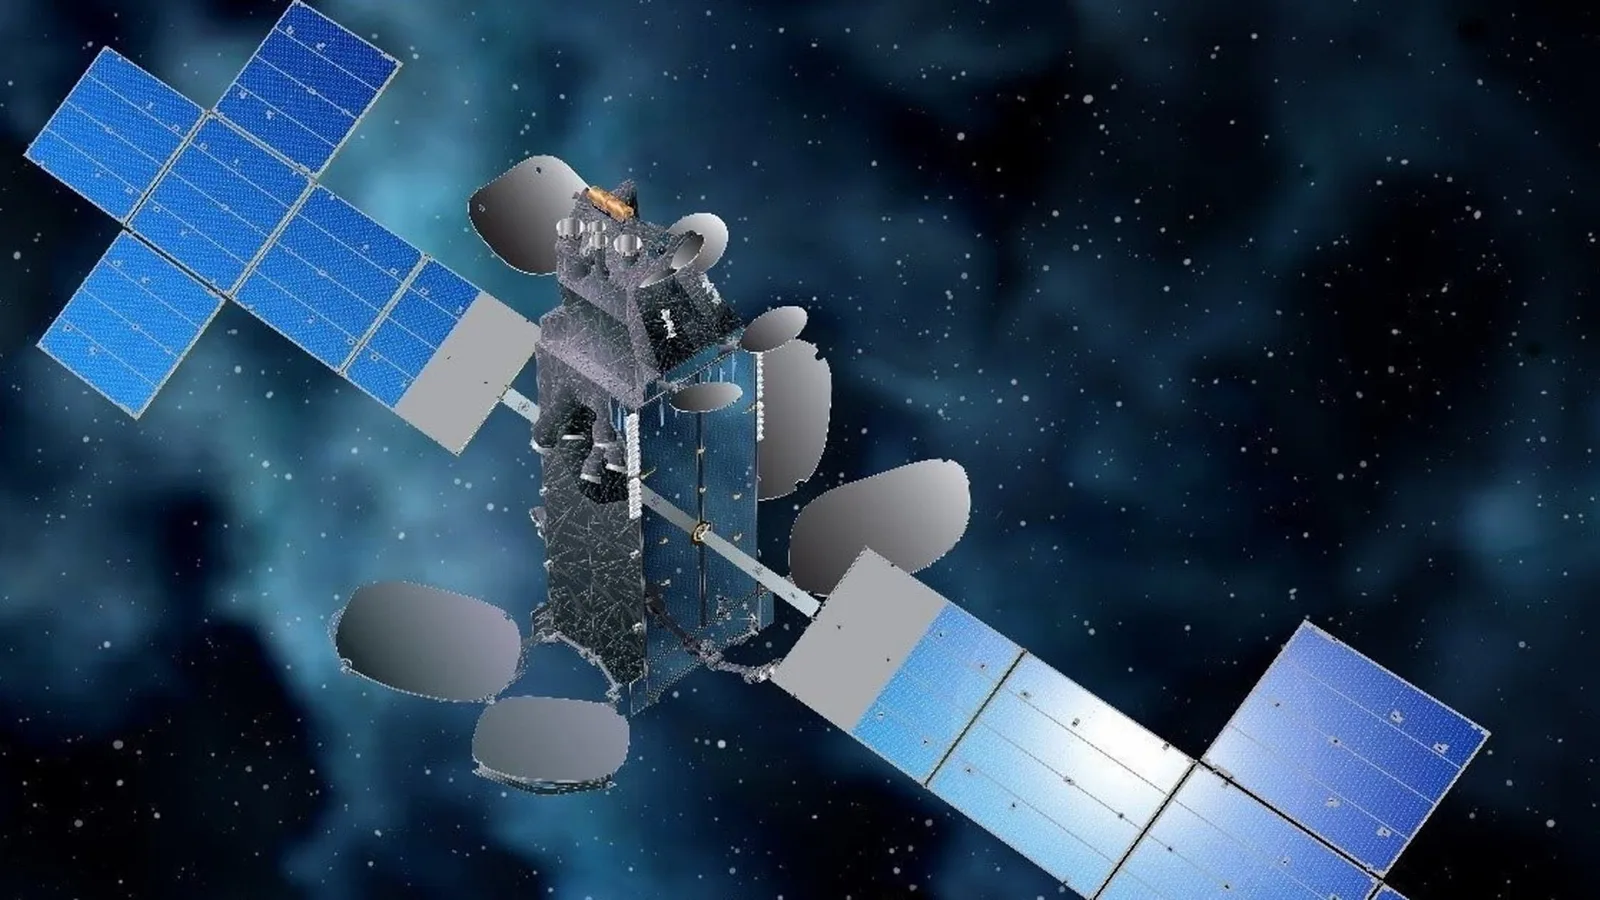
Vehicule spațiale rusești au fost observate în mod repetat în proximitatea sateliților europeni, uneori staționând luni întregi, ceea ce ridică suspiciuni serioase privind posibile tentative de interceptare a comenzilor necriptate sau chiar de manipulare a traiectoriilor acestora, potrivit Financial Times, care citează un avertisment al generalului Michael Traut, șeful Comandamentului Spațial al armatei germane. Fenomenul este considerat parte a unui război hibrid în spațiu, desfășurat de Rusia în contextul tensiunilor crescute cu Occidentul.
Două nave spațiale rusești, Luch-1 și Luch-2, sunt considerate principalele instrumente ale acestui tip de spionaj orbital. Ele sunt suspectate de acțiuni de tip SIGINT – adică interceptarea semnalelor de comunicații – prin apropierea de sateliți geostaționari europeni. Sateliții vizați includ atât echipamente civile (pentru comunicații, TV, Internet), cât și sateliți care deservesc guvernele din Europa, Marea Britanie, Orientul Mijlociu și Africa. Într-un caz recent, Luch-2 a fost detectat în apropierea satelitului Intelsat 39, un aparat esențial pentru comunicații strategice pe două continente.
Printre motivele de îngrijorare, oficialii europeni evidențiază faptul că mulți sateliți mai vechi nu au comunicații criptate, fiind vulnerabili la interceptarea comenzilor sau, mai grav, la reutilizarea lor în scopuri ostile. Această breșă de securitate ar permite actorilor ostili să emită comenzi false, să modifice orbitele sau chiar să provoace distrugerea satelitului vizat.
| Navă rusească | Activitate principală | Situație actuală |
|---|---|---|
| Luch-1 | Apropiere de sateliți UE, SIGINT | Posibil nefuncțional – suspect de fragmentare după 30 ianuarie 2026 |
| Luch-2 | Abordarea a cel puțin 17 sateliți | Activ, în apropierea Intelsat 39 |
| Cosmos 2589 / 2590 | Noi nave cu capacități similare Luch | Operaționale, lansate în 2025 |
Deși nu s-a confirmat o capacitate directă de atac asupra sateliților, oficialii occidentali atrag atenția asupra riscului de sabotaj digital, care ar putea duce la dezactivarea sistemelor de comandă sau la prăbușirea controlată a unor sateliți. Într-un discurs susținut anul trecut, ministrul german al apărării, Boris Pistorius, a avertizat că rețelele de sateliți sunt „călcâiul lui Ahile” al societății moderne, iar sabotajul orbital devine o amenințare concretă.
În timp ce China și SUA dețin capacități tehnologice similare, Rusia este percepută drept lider în domeniul spionajului spațial, ceea ce amplifică riscurile pentru securitatea globală a infrastructurii din orbită.
Recomandate
Date scurse din baza internă de decese a Rosstat sugerează o amploare mai mare a pierderilor de război ale Rusiei , după ce două grupuri de hackeri au publicat ceea ce spun că sunt liste confidențiale ale Kremlinului, potrivit Bild . Informația contează din perspectiva securității cibernetice și a riscului operațional: o instituție-cheie de statistică ar fi fost compromisă, iar date sensibile ar fi fost extrase pe o perioadă de peste patru ani. Publicația scrie că belarușii din gruparea „Cyberpartisanen” și grupul de hackeri „Silent Crow” susțin că au pătruns în rețeaua Rosstat (agenția rusă de statistică). Conform relatării, hackerii ar fi analizat o bază internă de date privind decesele, care include certificate de deces din intervalul februarie 2022 – august 2026. Ce se știe despre scurgerea de date Potrivit informațiilor prezentate, Kremlinul ar fi evitat ani la rând să comunice oficial numărul morților. În acest context, setul de date scurs ar indica „posibila amploare” a pierderilor, pe baza înregistrărilor din sistemul Rosstat. Bild precizează că a verificat „prin sondaj” (selectiv) datele, iar expertul în Rusia Janis Kluge a oferit o evaluare pentru publicație. Concluzia lui, citată de Bild, este: „La prima vedere, datele par autentice.” De ce contează: vulnerabilitate instituțională și risc de exploatare Dincolo de dimensiunea politică, cazul indică o breșă într-o infrastructură informațională a statului, cu potențiale efecte în lanț: expunerea de date personale (certificate de deces), posibilitatea manipulării sau compromiterii integrității bazelor de date și utilizarea informației în operațiuni de influență. Materialul nu oferă detalii tehnice despre metoda de atac, amploarea exactă a datelor exfiltrate sau o confirmare independentă completă a autenticității. În forma prezentată, evaluarea rămâne una preliminară, bazată pe verificări selective și pe opinia unui expert citat de publicație. [...]
Avertismentul SUA către Rusia privind un posibil atac la Moscova ridică din nou miza cooperării pe informații de securitate , într-un context în care astfel de alerte pot declanșa măsuri operative imediate și pot afecta activitatea în zone publice, potrivit HotNews . Serviciul Federal de Securitate al Rusiei (FSB) a transmis că a fost informat de Statele Unite despre „planuri pentru un atac terorist la Moscova” și că autoritățile ruse iau „măsurile corespunzătoare”, conform declarației citate de presa de stat. Informația este atribuită de HotNews agențiilor AFP și Reuters. Separat, Ambasada SUA la Moscova a emis o alertă de securitate urgentă, avertizând asupra posibilității unui „eveniment cu victime multiple” în capitala rusă. Potrivit The Moscow Times , misiunea diplomatică a indicat că are cunoștință de „o amenințare credibilă” pentru ziua de 31 octombrie, la Muzeul-Rezervație Țarițîno din Moscova, și a precizat că guvernul SUA se coordonează cu autoritățile ruse „competente” privind răspunsul. Ambasada a îndemnat oamenii să evite zona și să ia măsuri pentru siguranța personală. Context: precedentul din 2024 și problema „informațiilor prea generale” HotNews amintește că, în 2024, SUA avertizaseră Rusia despre o amenințare teroristă înaintea atacului de la Crocus City Hall din 22 martie, soldat cu 145 de morți și sute de răniți. După acel atac, șeful spionajului rus, Serghei Narîșkin, a susținut că informațiile primite de la partea americană au fost „prea generale” și nu au permis identificarea completă a autorilor. În acest cadru, noua alertă testează din nou cât de rapid și eficient pot fi transformate avertismentele externe în măsuri operative, mai ales când ținta indicată este un obiectiv public și intervalul de timp este foarte scurt. [...]
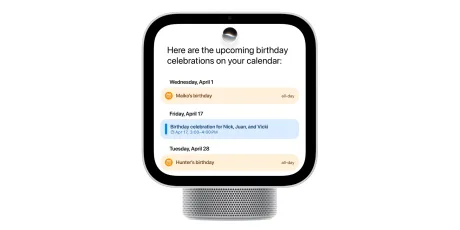
Apple livrează din start un patch de securitate pentru HomeView, înainte ca dispozitivul să ajungă la clienți , semn că produsul intră pe piață cu vulnerabilități deja făcute publice și cu risc de exploatare imediată. Potrivit 9to5Mac , compania a lansat astăzi HomeView Software Version 27.2 (build 24V526), cu remedieri pentru nouă probleme de securitate, deși primele unități urmează să fie livrate abia mâine. Actualizarea include corecții care au apărut recent și în alte sisteme Apple (iOS 27.2, macOS 27.2 „Golden Gate” și iPadOS 27.2). În practică, asta înseamnă că utilizatorii care primesc dispozitivul de la lansare sunt sfătuiți să îl actualizeze cât mai repede, deoarece vulnerabilitățile au fost deja dezvăluite public. Ce riscuri acoperă update-ul 27.2 Din lista de remedieri publicată de Apple, două exemple cu impact direct asupra utilizatorilor sunt: o vulnerabilitate care ar fi putut permite unui atacator de la distanță să se alăture unui chat de grup iMessage și să primească mesajele (componenta Messages); o problemă care ar fi putut permite unui dispozitiv Bluetooth malițios să se împerecheze fără interacțiunea utilizatorului (CoreUtils), respectiv alte scenarii de ocolire a limitelor de încercări pentru codurile de împerechere (AirPlay/rapportd/CoreUtils). În total, Apple enumeră nouă CVE-uri pentru HomeView Software Version 27.2, care acoperă inclusiv corupere de memorie (Bluetooth, brotli) și acces la date sensibile (App Intents). Detaliile complete sunt în pagina Apple cu „full security content” pentru această versiune, disponibilă aici . Implicații operaționale: „update în prima zi” Faptul că patch-ul apare înainte de livrări mută presiunea pe „igiena” de securitate din primele ore de utilizare: HomeView ajunge la clienți cu recomandarea implicită de a instala imediat un update, pentru a reduce expunerea la probleme deja cunoscute public. Separat, Apple a confirmat că luna viitoare va veni o actualizare care adaugă suport pentru accesorii de securitate în Siri AI de pe HomeView; în prezent, asistentul refuză comenzi vocale precum descuierea ușilor sau deschiderea ușilor de garaj. Linkuri comerciale din sursă (preț) Precomandă Apple HomeView: Amazon [...]
Atacurile Plex2Shell pot transforma rapid un NAS expus pe internet într-un „proxy” pentru infractori, cu impact direct asupra continuității și securității datelor , iar QNAP le cere utilizatorilor să actualizeze imediat aplicația Plex Media Server , potrivit TechRadar . QNAP a publicat un avertisment de securitate în care susține că versiuni mai vechi de Plex Media Server instalate pe dispozitivele sale NAS sunt exploatate „activ” în atacuri care folosesc lanțul de vulnerabilități numit Plex2Shell. Compania indică faptul că Plex a confirmat exploatarea „activă și pe scară largă” a acestor probleme și recomandă actualizarea imediată, plus verificări suplimentare ale dispozitivelor. De ce contează pentru companii: NAS-ul poate fi folosit ca infrastructură de atac În scenariile observate de companii de securitate (conform articolului), atacatorii au folosit exploatarea Plex2Shell mai ales pentru a instala software de tip „proxy” și mineri de criptomonede. Miza operațională este însă în special componenta de proxy: un NAS compromis poate deveni un nod într-o rețea care redirecționează trafic malițios prin conexiuni rezidențiale/legitime, ceea ce poate ajuta infractorii să-și ascundă identitatea și să lanseze atacuri de tip DDoS (blocarea serviciilor prin supraîncărcare). Pe lângă acest risc, lanțul de vulnerabilități permite, în anumite condiții, preluarea completă a dispozitivului și accesul la conținutul stocat, inclusiv date sensibile. Ce este Plex2Shell și ce versiuni sunt vizate Plex a anunțat că a remediat patru vulnerabilități care afectau Plex Media Server 1.43.2 și versiunile mai vechi (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656). Luate separat sunt „relativ periculoase”, dar combinate permit executarea de cod de la distanță, fără autentificare, cu privilegii maxime — adică un atacator poate prelua controlul asupra NAS-ului prin Plex Media Server. Conform informațiilor prezentate, Plex a livrat corecția în septembrie 2026, iar la câteva săptămâni a apărut și un exploit demonstrativ (proof-of-concept), după care au fost raportate exploatări „în teren”. Ce recomandă QNAP: actualizare, dar și măsuri de remediere dacă NAS-ul a fost expus Plex a corectat problemele în Plex Media Server 1.43.3 (build 1.43.3.10861), disponibil pentru descărcare prin App Center-ul QNAP. QNAP precizează că vulnerabilitățile sunt în Plex Media Server, nu în sistemele de operare QTS și QuTS. Totuși, mesajul operațional cheie este că simpla actualizare poate să nu fie suficientă dacă dispozitivul a fost accesibil din internet în timp ce rula o versiune vulnerabilă. În acest caz, Plex indică faptul că NAS-ul ar trebui tratat ca posibil compromis, iar utilizatorii sunt sfătuiți să facă: reinstalare „curată” (clean reinstall); verificări de compromitere; resetarea credențialelor. Dimensiunea potențială a expunerii Numărul exact de dispozitive QNAP NAS accesibile din internet este greu de stabilit, însă datele BitSight citate în material indică existența a „zeci de mii” de astfel de sisteme în prezent. Asta nu înseamnă că toate rulează Plex Media Server sau că toate sunt vulnerabile, dar sugerează o suprafață teoretică de atac semnificativă pentru organizațiile care folosesc NAS-uri expuse public. [...]
O extensie Chrome asociată Planet VPN poate monetiza căutările utilizatorilor prin redirecționări , ridicând semne de întrebare despre modelul de afaceri al unui serviciu „gratuit” cu 50 de milioane de descărcări pe Android, potrivit unei analize TechRadar . Publicația arată că extensia Planet Search rerutează interogările prin domenii intermediare înainte de a ajunge la rezultate Yahoo monetizate, iar în trecut a fost promovată direct din aplicația desktop a VPN-ului. Cum funcționează redirecționarea și de ce contează TechRadar spune că a analizat independent codul sursă al extensiei Planet Search și a confirmat că aceasta schimbă motorul de căutare implicit din Chrome folosind o setare din manifest (chrome_settings_overrides.search_provider), direcționând căutările către planet-search[.]com. De acolo, interogările „sar” prin mai multe domenii intermediare și ajung la un endpoint de căutare Yahoo de tip syndication (/yhs/search), configurat cu parametri comerciali și etichete de urmărire a campaniilor. În practică, astfel de rute pot expune intenția de căutare (ce caută utilizatorul) către rețele comerciale terțe, un comportament pe care publicația îl consideră neobișnuit pentru un produs asociat cu protecția confidențialității, cum este un VPN. Informații contradictorii despre motorul de căutare Deși pagina extensiei din Chrome Web Store menționează că modifică setările implicite de căutare, listarea promite explicit că „rezultatele implicite vor fi furnizate de Google”. Într-o altă pagină, se afirmă că furnizorul va fi schimbat la Microsoft Bing. Totuși, în testele TechRadar, rezultatele au ajuns în mod constant pe pagini Yahoo. În plus, politica de confidențialitate a Planet Search precizează că anumite servicii de căutare sunt furnizate prin CodeFuel, o platformă de monetizare a căutărilor, și că serviciul poate colecta date de utilizare, inclusiv „interogările de căutare” și „data și ora” acestora. Legătura cu Planet VPN și distribuția către utilizatori Extensia Planet Search are 2 milioane de utilizatori, conform paginii sale din Chrome Web Store, iar compania-mamă (Free Planet VPN S.R.L.) apare menționată într-o investigație Socket despre aplicații de tip „searchjacking” (preluarea căutărilor din browser pentru monetizare). TechRadar susține că dezvoltatorul a direcționat activ utilizatori din produsul VPN către extensia Chrome cel puțin până la mijlocul lunii ianuarie. Publicația afirmă că a verificat versiuni mai vechi ale clientului desktop Planet VPN și a identificat că în versiunea V.2.10.69.99, lansată la 13 ianuarie 2026, utilizatorilor li se recomanda instalarea extensiei Planet Search în timpul configurării. Monetizarea: comisioane din reclame, dar fără confirmare privind beneficiarul TechRadar explică faptul că, în aranjamente de partajare a veniturilor din căutare, clicurile pe anunțuri sponsorizate pot genera comisioane de recomandare, care pot fi împărțite cu editorul extensiei. Publicația precizează însă că nu a putut confirma dacă Planet Free VPN obține venituri din acest mecanism. Plângeri privind dezinstalarea și reacția companiei Publicația notează că există frustrări vechi legate de extensie, inclusiv relatări ale unor utilizatori care au avut dificultăți în a o elimina. Un utilizator este citat spunând că „se simte ca un malware”. TechRadar menționează și un răspuns al dezvoltatorului către un utilizator, potrivit căruia extensia poate fi dezinstalată doar din setările aplicației desktop Planet VPN. TechRadar precizează că nu a verificat dacă versiunea curentă a extensiei folosește în continuare metode care o fac dificil de eliminat. Free Planet VPN S.R.L. nu a răspuns unei solicitări de comentariu înainte de publicare. [...]
Hubul european de securitate maritimă la Marea Neagră va funcționa în două locații, la Constanța și la Varna , o arhitectură operațională care ar urma să împartă responsabilitățile regionale și să accelereze punerea în funcțiune a unui mecanism european de monitorizare și răspuns la amenințări, inclusiv cibernetice, potrivit Agerpres . Finanțarea anunțată de Comisia Europeană pentru hub este de 50 de milioane de euro (aprox. 250 milioane lei), informație menționată de deputata USR Oana Țoiu într-o postare pe Facebook, în contextul vizitei la București a președintei Comisiei Europene, Ursula von der Leyen. Ce va face hubul și de ce contează pentru infrastructura critică Conform informațiilor prezentate, centrul va avea atribuții în: monitorizare și avertizare timpurie; protecția infrastructurii maritime critice, inclusiv porturi, cabluri submarine, conducte, instalații offshore și rute de navigație; creșterea rezilienței la amenințări hibride și cibernetice. Din perspectiva companiilor care operează în porturi, energie offshore sau telecom (prin cabluri submarine), miza este reducerea riscurilor operaționale și a vulnerabilităților care pot produce întreruperi, costuri suplimentare și întârzieri logistice. Cum se leagă de securitatea cibernetică: conectarea la ENISA și Centrul de la București Oana Țoiu afirmă că hubul va fi interconectat cu mai multe mecanisme și instituții relevante, între care: CISE (mediul comun european pentru schimbul de informații maritime), asociat Agenției Europene pentru Siguranță Maritimă (EMSA); MARSUR (rețeaua de supraveghere maritimă) din cadrul Agenției Europene de Apărare (EDA); SCOMAR, sistemul românesc de supraveghere și observare la Marea Neagră; FRONTEX, SATCEN, ENISA (agenția UE pentru securitate cibernetică) și Centrul European de Competențe în Securitate Cibernetică de la București , precum și structuri relevante ale NATO. Interconectarea cu ENISA și cu centrul de competențe de la București indică faptul că dimensiunea cibernetică este tratată ca parte integrată a securității maritime, nu ca un capitol separat. Ce urmează: calendar, structură juridică și bugete naționale Pașii următori enumerați de Oana Țoiu includ formalizarea calendarului de operaționalizare și desemnarea coordonatorilor (național și comun), înființarea structurii juridice și stabilirea unui Consiliu de Conducere. De asemenea, este menționată includerea în bugetele anuale 2027 a contribuțiilor naționale în România și Bulgaria, precum și continuarea dialogului cu Turcia, Comisia Europeană și state membre precum Germania și Franța. Separat de finanțarea hubului, Ursula von der Leyen a anunțat și alocarea a 10 milioane de euro (aprox. 50 milioane lei) către autoritățile române pentru operațiuni de căutare și salvare în Marea Neagră și a vorbit despre accelerarea demersurilor pentru operaționalizarea hubului, cu un calendar pentru finalizare. [...]