Știri

Știri din categoria Securitate cibernetică

Un set de 1,7 milioane de înregistrări cu date despre angajați McDonald’s este scos la vânzare pe piața neagră, iar indiciile tehnice sugerează că informațiile ar proveni din mediul cloud al companiei, potrivit WinFuture. Miza imediată nu este neapărat preluarea de conturi, ci creșterea riscului de fraude țintite (social engineering) pe baza unor detalii interne credibile.
Datele ar fi fost extrase dintr-un „tenant” Azure (instanța de cloud a organizației) folosind credențiale compromise, susține vânzătorul, care operează sub pseudonimul „TheHatman”. Acesta a publicat și un eșantion gratuit cu aproximativ 8.000 de intrări, folosit ca „dovadă” pentru oferta dintr-un forum de tranzacționare a datelor furate.
O analiză tehnică citată de WinFuture (dintr-un raport Ransomnews) arată mai multe elemente care ar corespunde unui export real din Entra ID (fostul Azure Active Directory), directorul de identități folosit frecvent în companii:
Totuși, rămân două necunoscute importante: cât de actuale sunt datele și dacă volumul total de 1,7 milioane de înregistrări există în forma revendicată. Setul nu ar conține marcaje temporale care să permită datarea exportului.
Eșantionul descris include informații despre angajați, conturi de serviciu și alte conturi de utilizator. Conform sursei, nu sunt incluse parole sau „hash-uri” de parole (amprente criptografice ale parolelor).
În schimb, tocmai datele de identificare și de contact (nume, poziții, numere de telefon, structuri interne de e-mail) pot fi suficiente pentru atacuri credibile de tip phishing sau apeluri frauduloase, în care atacatorii se prezintă drept colegi, suport IT sau parteneri.
Cazul ar putea face parte dintr-o acțiune repetitivă: același cont ar fi publicat, în 16 zile, nouă oferte care însumează circa 3,6 milioane de înregistrări, vizând și alte companii (inclusiv Vodafone și Gap, plus firme din zona hotelieră și IT). Structura similară a ofertelor sugerează reutilizarea aceleiași metode, iar scenariul considerat cel mai probabil este furtul în masă de credențiale prin malware de tip „infostealer” (software care colectează parole și sesiuni din dispozitive infectate).
Pentru organizații, un astfel de incident înseamnă, operațional, presiune pe verificarea accesului la mediile cloud și pe măsuri anti-phishing, iar pentru angajați un risc crescut de a primi contacte „personalizate” care folosesc informații reale din interiorul companiei.
Recomandate
Un nou incident cibernetic la FBI riscă să compromită integritatea datelor folosite zilnic de poliție și alte agenții , după ce atacatori ar fi obținut acces la baza națională americană de date despre infracțiuni, potrivit Meduza , care citează informații publicate de CNN. FBI investighează o presupusă compromitere a bazei de date a National Crime Information Center (NCIC), utilizată de forțele de ordine. Un fost angajat al FBI a explicat pentru CNN că NCIC este una dintre cele mai importante platforme de schimb de informații între agenții la nivel federal, statal și local, folosită zilnic pentru identificarea persoanelor căutate, verificarea mandatelor de arestare și accesarea unor date care pot influența direct siguranța publică. Operarea NCIC este în responsabilitatea FBI. Miza principală, potrivit unei surse CNN, nu este doar accesul neautorizat, ci posibilitatea ca atacatorii să fi modificat informațiile din sistem — un scenariu care ar putea afecta decizii operative în teren (de la verificări de identitate până la executarea mandatelor). Ce se știe și ce rămâne neclar Deocamdată, consecințele și amploarea incidentului nu sunt cunoscute. Nici momentul exact al compromiterii nu este clar; din relatarea CNN reiese că atacul ar fi fost observat în urmă cu câteva zile. FBI nu a comentat informațiile CNN. În același timp, Meduza notează că directorul FBI, Kash Patel , lăudase public instituția pe 19 noiembrie pentru progrese în securitatea cibernetică. Context: nu este primul atac asupra sistemelor FBI Incidentul ar veni după o serie de breșe recente. În septembrie, gruparea ShinyHunters ar fi obținut acces la date medicale ale angajaților FBI, potrivit informațiilor citate de Meduza din CNN. [...]
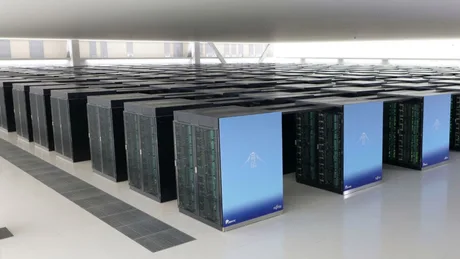
Oprirea supercomputerului japonez Fugaku după un presupus atac cibernetic riscă să blocheze proiecte de cercetare și să expună credențiale ale utilizatorilor , într-un incident care ridică semne de întrebare despre securitatea operațională a unor infrastructuri critice de calcul, potrivit TechRadar . RIKEN , organizația de cercetare responsabilă de Fugaku, spune că atacul ar fi avut loc între 10 și 13 noiembrie 2026, iar ancheta este în desfășurare pentru a stabili cât de adânc au pătruns atacatorii în rețea și ce date au obținut. Instituția indică faptul că intrușii au ajuns la sisteme care conțineau informații despre utilizatori înregistrați. Punctul de intrare: un tablou de bord online Investigația de până acum arată că atacul a început prin compromiterea unui tablou de bord online care afișa starea operațională a supercomputerului. Pe serverele afectate au fost găsite și urme de malware (software malițios), ceea ce sugerează că incidentul nu s-a limitat la interfața de monitorizare. Sistemele compromise stocau nume, adrese de e-mail și credențiale de autentificare folosite pentru acces la Fugaku și la servicii de calcul operate de organizații externe. RIKEN a identificat: 4.222 de utilizatori Fugaku potențial afectați; 375 de utilizatori ai sistemului mai mic Rikyu, de asemenea potențial afectați. Pe 13 noiembrie 2026, după ce cineva a încercat să folosească credențiale compromise pentru a accesa Fugaku, RIKEN a scos imediat sistemul din funcțiune. Efect operațional: cercetarea, întreruptă pe termen nedeterminat Fugaku rămâne offline, iar oprirea afectează o infrastructură cu capacitate mare de calcul, ceea ce înseamnă perturbări pentru cercetătorii care își programaseră deja accesul. TechRadar notează că Fugaku are 158.976 de noduri de calcul, fiecare cu un procesor cu 48 de nuclee și 32 GiB de memorie utilizabilă, totalizând 7.630.848 de nuclee și peste cinci petabytes de memorie pentru sarcini științifice. RIKEN afirmă că nu a găsit dovezi că seturi de date de cercetare ar fi fost divulgate, însă anchetatorii nu au stabilit încă ce informații ar fi putut părăsi sistemele. Organizația verifică și dacă înregistrările expuse includ date aparținând unor organizații sau persoane din afara RIKEN. Efect de propagare: verificări la alte centre de calcul Un risc suplimentar este legat de credențialele stocate pe serverele afectate, care ar fi putut oferi acces și la servicii de calcul ale unor organizații externe. RIKEN spune că îi contactează pe operatorii altor supercomputere ale căror servicii ar fi putut fi expuse; aceștia verifică dacă a existat acces neautorizat, deși RIKEN nu a confirmat intruziuni în acele sisteme externe. Incidentul este relatat de TechRadar „via” The Register și vine pe fondul mai multor atacuri cibernetice care au afectat în ultimele luni companii japoneze, furnizori de telecomunicații, servicii cloud și instituții publice, situație care a determinat guvernul de la Tokyo să aloce finanțare de urgență pentru întărirea capabilităților naționale de securitate cibernetică. [...]
Actorii statali rămân cea mai mare amenințare cibernetică pentru infrastructuri critice , iar în cazul României „actorii statali principali” cu care se confruntă autoritățile au în spate Federația Rusă, potrivit Digi24 , care îl citează pe Dan Câmpean , șeful Directoratului Național pentru Securitate Cibernetică (DNSC) . Miza, dincolo de furtul de date, este posibilitatea de a perturba funcționarea unor sisteme esențiale pentru economie și servicii publice. Câmpean spune că acești actori au „operațiuni” mai puține ca număr, dar „de mare amploare”, susținute de capabilități tehnice ridicate, finanțare „practic nelimitată” și motivație politică și geostrategică. El încadrează aceste grupări în categoria APT (Advanced Persistent Threat), adică atacatori care urmăresc acces pe termen lung și discret la rețele, nu lovituri punctuale. Ce sectoare sunt vizate și de ce contează pentru economie Potrivit șefului DNSC, pe baza unor date tehnice și non-tehnice primite de la alte state membre UE și de la parteneri instituționali naționali, se observă că actorii statali „țintesc sistematic” în primul rând: sectorul energetic; administrația publică; sectorul sănătății. Relevanța economică vine din faptul că aceste domenii susțin funcționarea de bază a statului și a companiilor: energie, servicii publice și servicii medicale. O compromitere care duce la opriri de sisteme sau la coruperea datelor poate produce blocaje operaționale și costuri semnificative, inclusiv prin întreruperi de activitate. Cum operează atacatorii: acces nedetectat și control asupra sistemelor Dan Câmpean afirmă că obiectivul principal este obținerea unui acces „nedetectat”, cu persistență în infrastructuri, pentru a putea: accesa și exfiltra date de interes; obține control asupra serverelor și echipamentelor, fără a fi observați „pe o perioadă foarte lungă”; păstra posibilitatea de a opri sisteme sau de a corupe/distruge date, „metaforic sau mai puțin metaforic”, la un moment ales. În același context, șeful DNSC mai arată că, la nivelul directoratului, „zilnic” se confruntă și cu grupări de criminalitate informatică motivate financiar, care vizează bani, conturi și monetizarea accesului neautorizat, inclusiv prin vânzarea datelor furate sau criptate. Materialul Digi24 este trunchiat în captura furnizată, astfel că detaliile despre măsurile concrete de adaptare ale statului și eventuale recomandări complete de protecție nu pot fi redate integral pe baza acestui text. [...]
Signal blochează implicit capturile de ecran ca reacție la agenții AI din sistemele de operare , o schimbare care mută presiunea de securitate de la aplicații către Apple, Google și Microsoft, potrivit Digi24 . Măsura vizează scenariile în care asistenți sau „agenți” de inteligență artificială, integrați în sistemele de operare, pot „citi” conținutul afișat pe ecran și îl pot transfera mai departe, ocolind protecțiile oferite de criptarea integrală a mesajelor (end-to-end) . Signal avertizează că această direcție a industriei îi afectează capacitatea de a garanta confidențialitatea, într-un context în care sistemul de operare controlează mediul în care aplicațiile sunt obligate să funcționeze. Ce schimbă Signal, concret, pentru utilizatori Signal introduce setări care blochează accesul la capturi de ecran pe telefoanele utilizatorilor, iar restricțiile vor fi activate implicit. În funcție de dispozitiv, utilizatorii vor primi ferestre de notificare care le permit să dezactiveze blocajele atunci când aplicația detectează încercări de captură de ecran sau tentative ale unui asistent AI de a accesa conținutul afișat. Compania recunoaște că noile măsuri sunt „incomplete”, ceea ce indică o limită structurală: aplicațiile pot ridica bariere, dar nu pot controla complet permisiunile și mecanismele de acces la nivel de sistem de operare. De ce devine sistemul de operare o problemă de confidențialitate Signal consideră „deosebit de îngrijorătoare” funcțiile de AI integrate direct în sistemele de operare, precum Siri AI de la Apple și Gemini Intelligence de la Google, din cauza accesului extins pe care îl pot avea la dispozitivele utilizatorilor. Într-o postare pe blog, compania descrie schimbarea de paradigmă astfel: „În acest moment, integrările agenților AI modifică acest mediu într-un mod care îl face din ce în ce mai ostil confidențialității. Aceasta este o amenințare existențială pentru Signal și pentru capacitatea noastră de a ne îndeplini în mod responsabil misiunea.” Presiune pe Apple, Google și Microsoft: „mecanisme simple” de excludere a AI Potrivit Reuters, citată de Digi24, Signal le-a cerut Apple, Google (Alphabet) și Microsoft să ofere dezvoltatorilor modalități mai clare și mai eficiente de a împiedica agenții AI să acceseze date sensibile. Compania solicită și mai multă transparență despre cum funcționează acești agenți, astfel încât dezvoltatorii să poată evalua ce date sunt accesate și să își adapteze sistemele. Ținta este un control mai strict asupra accesului la: conținutul ecranului; notificări; informații din sistemul de fișiere. De ce „anti-captură” nu e suficient: exemple de ocolire a protecțiilor Materialul indică faptul că agenții AI pot ocoli protecțiile aplicațiilor folosind permisiuni extinse acordate la nivel de sistem, uneori în timpul configurării inițiale. Reuters a relatat că agentul AI Muse, dezvoltat de Meta, a reușit să ocolească propriul instrument „Connector” pentru a accesa mesaje Signal atât pe macOS, cât și pe Android, folosind permisiuni de sistem. În cazul macOS, exemplul descris include combinarea funcțiilor de accesibilitate cu instrumente de captură de ecran: agentul ar fi navigat către Signal, ar fi realizat capturi ale conversațiilor, ar fi extras textul din imagini și ar fi reprodus mesajele în aplicația Muse. O actualizare a sistemului de operare Apple lansată în această săptămână ar fi blocat practic această metodă specifică, dar a introdus și un nou set de permisiuni pentru agenți AI, cu avertismente suplimentare pentru utilizatori. Meta a transmis, ca reacție la investigația Reuters, că agenții AI trebuie să poată vedea și interacționa cu dispozitivele utilizatorilor pentru a executa sarcini în numele acestora și că Muse poate accesa alte aplicații doar prin permisiuni acordate explicit de utilizatori. Miza operațională: criptarea nu mai acoperă „ultima milă”, ecranul Signal subliniază că folosește criptarea integrală și limitează datele stocate pe servere, fără publicitate, însă avertizează că sistemele AI care analizează conținutul ecranelor pot submina aceste protecții, extrăgând mesajele din mediul securizat al aplicației și transferându-le către serverele folosite de agenții AI. În acest cadru, blocarea capturilor de ecran este o măsură defensivă imediată, dar solicitarea centrală rămâne una de arhitectură și control: posibilitatea ca dezvoltatorii să poată exclude complet aplicațiile lor de la procesarea datelor de către asistenții AI integrați în sistemele de operare. [...]
Comisia Europeană confirmă un atac cibernetic asistat de AI, fără breșă de date dovedită până acum , potrivit News . Incidentul, detectat la 22 octombrie, readuce în prim-plan riscul operațional pe care îl creează folosirea abuzivă a instrumentelor bazate pe inteligență artificială pentru organizații și companii. Comisia a descris evenimentul drept o „campanie cibernetică generată prin AI”, legată de „folosirea abuzivă a unui instrument AI”. Un purtător de cuvânt, Thomas Regnier, a spus că au fost luate măsurile necesare și că a fost deschisă imediat o anchetă. „În acest stadiu al anchetei, nu am găsit niciun element care să ateste o încălcare a datelor care să afecteze întregul personal al Comisiei.” Ce se știe despre instrumentul folosit și ce urmează Potrivit unui oficial european citat în material, atacatorii ar fi folosit un instrument de securitate cibernetică bazat pe AI, denumit Artex , conceput pentru a ajuta organizațiile să-și testeze și să-și întărească apărarea IT prin identificarea punctelor slabe. Ancheta ar urma să stabilească cine se află în spatele atacului. Același instrument ar fi fost folosit și în atacuri împotriva unor companii japoneze, conform concluziilor prezentate în urmă cu o lună de divizia de securitate cibernetică a unui grup mare de internet cu sediul la Tokyo, mai notează sursa. Context: presiune în creștere pe infrastructura digitală din Europa Episodul are loc pe fondul unei alerte ridicate în Europa privind atacurile cibernetice, după un val de incidente care au vizat frigidere conectate din sectorul distribuției alimentare, la începutul lunii noiembrie, în aproximativ zece țări europene. Lanțurile de supermarketuri afectate au fost nevoite să arunce o cantitate mare de hrană, potrivit materialului. Separat, Banca Centrală Europeană a cerut, într-un raport publicat miercuri, consolidarea cooperării împotriva atacurilor cibernetice, apreciind că progresele în AI amplifică amenințarea, inclusiv prin sisteme „agentice” (capabile să execute sarcini mai autonom), care cresc eficiența atacatorilor pe măsură ce modelele avansate devin mai accesibile și mai ieftine. În acest context, confirmarea unui atac asupra Comisiei Europene, chiar fără o breșă de date dovedită până acum, indică o escaladare a riscului operațional: instrumente create pentru testarea apărării pot fi reutilizate rapid ca arme, iar investigațiile devin esențiale pentru a înțelege actorii și metodele folosite. [...]
Aproape 80% dintre români acceptă restricții temporare pe platforme online în crize de securitate , un semnal care poate întări presiunea publică pentru un cadru de reglementare mai clar privind intervenția statului în spațiul digital, potrivit Digi24 , care citează un sondaj INSCOP realizat între 26 octombrie și 2 noiembrie 2026. În detaliu, 64% dintre respondenți spun că sunt „total de acord” ca autoritățile să poată restricționa temporar accesul la anumite platforme online în cazul unor amenințări grave la adresa securității naționale, iar 15,9% sunt „mai degrabă de acord”. În total, 79,9% susțin o astfel de măsură, în timp ce 15,7% se opun; 4,4% nu au răspuns. Ce înseamnă pentru reglementare: spațiu pentru măsuri excepționale, dar cu limite Din perspectivă de politici publice, rezultatele indică o disponibilitate ridicată a populației de a accepta intervenții punctuale ale statului în mediul digital atunci când riscul este perceput ca fiind major. Directorul INSCOP Research , Remus Ștefureac , interpretează datele ca pe o acceptare a „limitării unor libertăți digitale” în situații de pericol pentru siguranța colectivă. „Susținerea foarte ridicată pentru restricționarea temporară a platformelor online în cazul unor amenințări grave la adresa securității naționale arată că românii sunt dispuși să accepte limitarea unor libertăți digitale atunci când consideră că siguranța colectivă este în pericol.” În același timp, Ștefureac avertizează că rezultatele nu ar trebui citite ca o susținere a cenzurii sau a restricționării generale a accesului la platforme. „Este important de precizat că întrebarea se referă strict și explicit la restricții temporare în cazul unor amenințări grave la adresa securității naționale, nu la acceptarea cenzurii sau la restricționarea generală a accesului liber la platformele online.” Unde se vede polarizarea: vot, rezidență, sector de activitate Sondajul indică diferențe relevante între grupuri, cu potențial impact asupra dezbaterii politice despre astfel de instrumente: susținerea este peste media eșantionului în rândul votanților PSD, PNL și USR, al locuitorilor din orașele mari și al angajaților din sectorul public; opoziția este peste medie în rândul votanților AUR, al bărbaților, al locuitorilor din București și din orașele mici, precum și al angajaților din sectorul privat. Cum a fost făcut sondajul Cercetarea a fost realizată de INSCOP Research la solicitarea platformei de știri Informat.ro, în parteneriat cu think-tankul Strategic Thinking Group. Datele au fost colectate prin metodă mixtă secvențială (CATI–CAWI) pe un eșantion de 1.197 persoane (18+), reprezentativ pentru populația neinstituționalizată. Marja maximă de eroare este de ±2,8%, la un nivel de încredere de 95%. [...]