Știri

Știri din categoria Securitate cibernetică
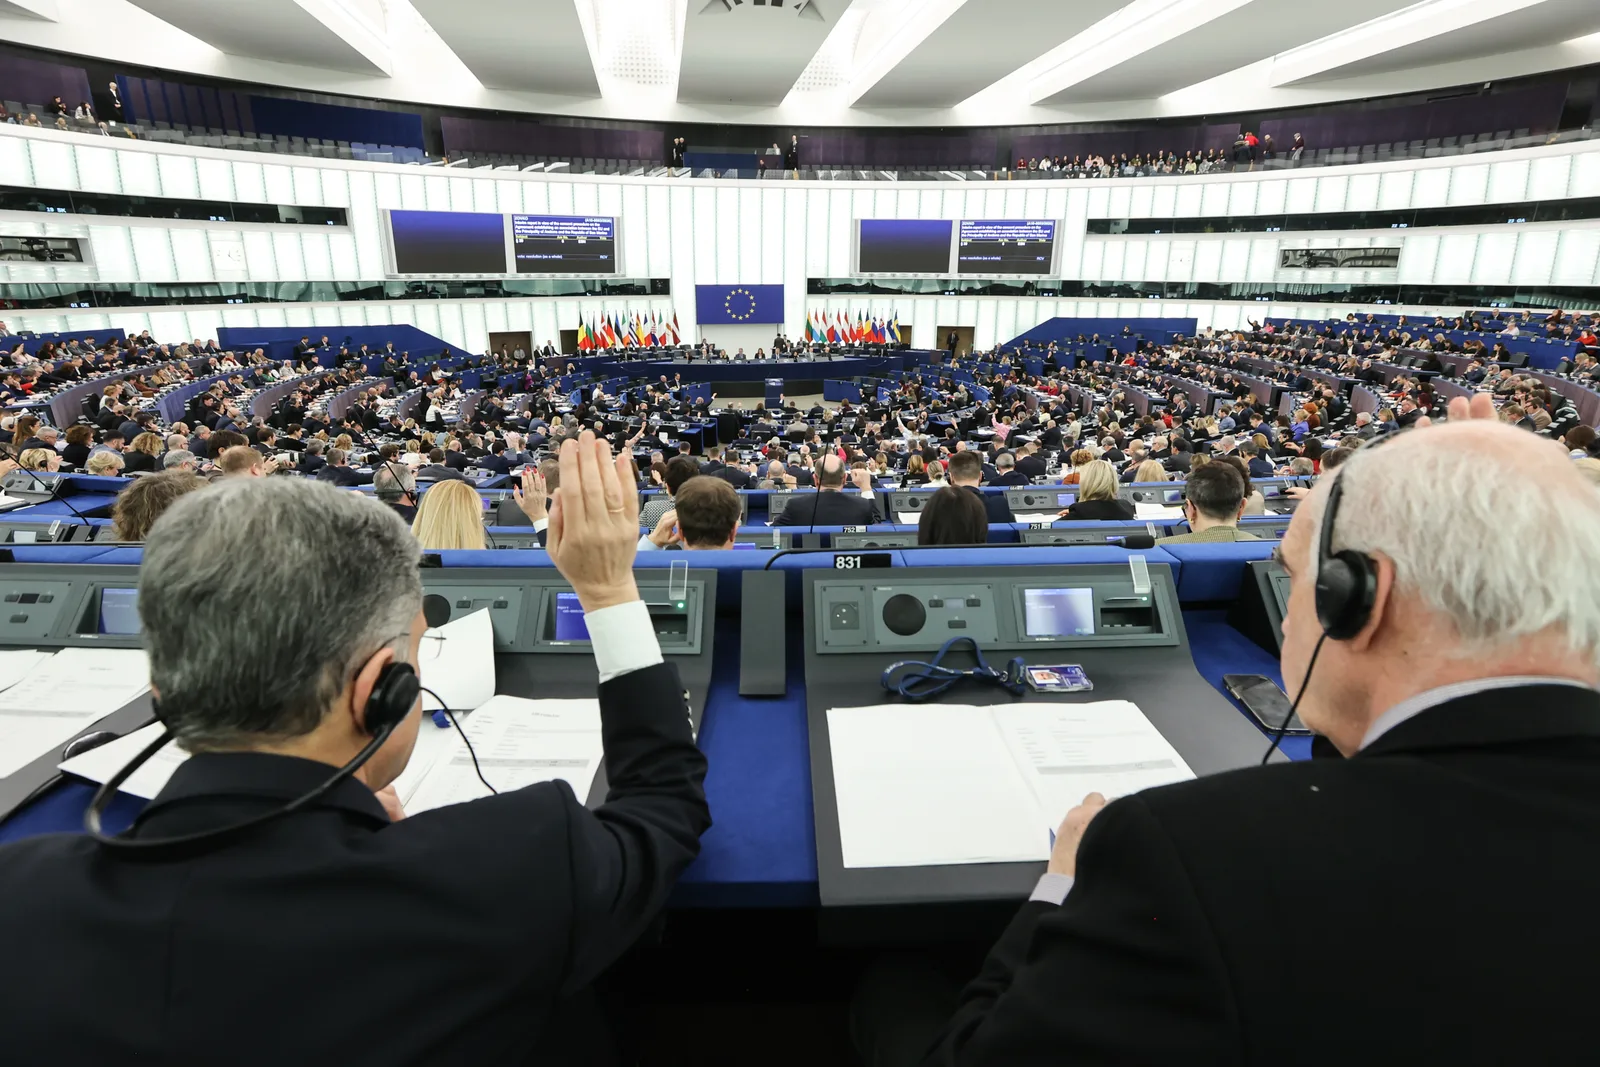
Parlamentul European a dezactivat funcțiile AI pe dispozitivele oficiale, invocând riscuri legate de securitatea datelor și de procesarea în cloud, potrivit Mobilissimo. Măsura îi vizează pe eurodeputați și pe angajații instituției care folosesc tablete și smartphone-uri furnizate de Parlament.
Decizia a fost comunicată printr-o notă internă transmisă la începutul acestei săptămâni și se referă la funcții de inteligență artificială integrate în sistemele de operare, precum asistenții de redactare, rezumatele automate, asistenții virtuali și instrumentele care sintetizează pagini web. Motivul central nu este utilitatea lor, ci faptul că, pentru a funcționa, aceste servicii pot trimite date în afara dispozitivului pentru procesare, ceea ce ridică riscuri într-un mediu în care circulă proiecte legislative, documente confidențiale și corespondență sensibilă.
Departamentul IT al Parlamentului European a ajuns la concluzia că nu poate garanta integral siguranța acestor funcții bazate pe cloud (adică pe procesare realizată pe servere externe, nu local, pe dispozitiv). Instituția tratează drept inacceptabilă chiar și o expunere temporară a informațiilor interne. Măsura nu afectează aplicații uzuale precum e-mailul sau calendarul, ci strict funcțiile AI „native”, integrate direct în platformele dispozitivelor de serviciu.
Oficialii nu au indicat ce sisteme de operare sau ce producători sunt vizați, argumentând că detaliile țin de securitate cibernetică și au caracter sensibil. În paralel, nota internă transmite și un avertisment mai larg: eurodeputații sunt sfătuiți să verifice setările AI și pe dispozitivele personale și să evite expunerea e-mailurilor de serviciu sau a documentelor interne către aplicații care „analizează sau scanează conținutul”, inclusiv către aplicații AI terțe care cer acces extins la date.
Contextul este relevant și prin prisma faptului că Uniunea Europeană are în vigoare din 2024 Actul privind Inteligența Artificială, un cadru legislativ care stabilește cerințe de transparență, trasabilitate și supraveghere umană în funcție de nivelul de risc. Totuși, decizia Parlamentului sugerează că, dincolo de reglementare, instituțiile rămân prudente în utilizarea practică a funcțiilor AI atunci când există riscul ca datele să părăsească dispozitivul și să fie procesate extern.
Recomandate
Un atac de tip DDoS a provocat probabil întreruperi de internet în Coreea de Nord , blocând timp de circa 32 de ore accesul la zeci de site-uri oficiale, potrivit informațiilor publicate de HotNews , care citează o analiză a companiei americane de monitorizare a rețelelor Kentik . Analiza Kentik indică mai multe valuri de trafic care au venit simultan din două țări și au coincis cu momentul în care site-urile nord-coreene au început să cadă. Doug Madory, director de analiză a internetului la Kentik, a declarat pentru Reuters că vârfurile de trafic au început marți, în jurul orei 11:00 (ora locală), și că „este cu siguranță un atac DDoS (Distributed Denial-of-Service)”, adică o supraîncărcare intenționată a serverelor printr-un volum foarte mare de cereri. Totuși, datele analizate nu indică identitatea autorilor, iar Kentik a evaluat doar o parte din traficul direcționat către Coreea de Nord, ceea ce limitează concluziile privind originea exactă și amploarea atacului. Ce a fost afectat Întreruperile au vizat peste 40 de site-uri oficiale care folosesc domeniul național „.kp”, inclusiv paginile Ministerului Afacerilor Externe și ale agenției de presă de stat KCNA, potrivit presei sud-coreene citate în material. Ipoteze alternative și ce nu pare să fie cauza Presa sud-coreeană a menționat și o posibilă explicație non-cibernetică: experți în securitate au indicat că o alimentare instabilă cu energie electrică ar fi putut contribui la problemele de funcționare. În același timp, căderile din Coreea de Nord „nu par” să fie legate de problemele globale apărute ulterior în săptămână, generate de dezvăluirea unor vulnerabilități în limbajul de programare PHP, potrivit informațiilor din analiză. Context: nu este un incident izolat Rețeaua de internet a Coreei de Nord, strict controlată, a mai fost paralizată și în trecut. Un exemplu menționat este finalul anului 2014, când țara a avut o întrerupere completă de câteva ore, pe fondul tensiunilor legate de o comedie a Sony Pictures despre asasinarea fictivă a liderului Kim Jong Un. [...]
Cloudflare își mută managementul vulnerabilităților spre „apărare la marginea rețelei” (edge) cu ajutorul modelelor OpenAI , într-un serviciu aflat în acces timpuriu care promite să lege direct descoperirea unei probleme în cod de semnalele din producție și de măsuri concrete de reducere a expunerii, potrivit OpenAI . Miza operațională este reducerea timpului pierdut de echipele de securitate în trierea alertelor și accelerarea trecerii de la „am găsit o vulnerabilitate” la „am aplicat o protecție”. Ce lansează Cloudflare și cum funcționează Serviciul se numește „ Vulnerability Discovery and Remediation ” și este oferit în regim de early access prin Cloudflare Managed Defense. Conform descrierii, Cloudflare combină modele OpenAI accesate prin Daybreak cu propria rețea globală și cu „context de amenințări” (threat context) pentru a investiga cod și a evalua potențiale vulnerabilități. Diferența pe care o urmărește Cloudflare este conectarea unei vulnerabilități din cod cu realitatea din producție: dacă ruta afectată este activă, dacă primește trafic suspect și dacă există deja controale de securitate care o protejează. Aceste semnale ar trebui să ajute la prioritizarea investigațiilor. În fluxul descris, serviciul: analizează cod „autorizat de client” pentru a identifica vulnerabilități potențiale și a verifica dovezile din spatele fiecărei constatări; pregătește propuneri de patch-uri (corecții în cod) și, unde este cazul, reguli personalizate de Web Application Firewall (WAF – filtru de securitate pentru aplicații web) pentru a reduce expunerea până la aplicarea unui fix; rulează verificări automate pe propuneri, iar echipa Cloudflare le revizuiește înainte de a le trimite clienților, care păstrează controlul asupra modificărilor implementate. De ce contează pentru companii: triere mai rapidă și protecții temporare OpenAI notează că echipele de securitate se confruntă cu un flux constant de informații despre vulnerabilități și alerte, iar trierea manuală consumă timp și capacitate. Abordarea Cloudflare încearcă să reducă această presiune prin: mai mult „context” din trafic și semnale de securitate, pentru a decide ce merită investigat primul; măsuri de protecție la nivel de edge (de exemplu, reguli WAF) care pot limita expunerea înainte ca echipele de dezvoltare să finalizeze corecțiile. În esență, produsul este poziționat ca o punte între descoperirea vulnerabilităților și apărarea efectivă, cu pași intermediari „gata de evaluat” de client. Rolul Codex în ingineria Cloudflare și un reper de cost În paralel, Codex este folosit pe scară largă în organizația de inginerie a Cloudflare pentru creșterea productivității și îmbunătățirea calității codului, potrivit lui Mark Anderson, President of Revenue, Cloudflare. Acesta susține că „100%” dintre dezvoltatorii companiei folosesc Codex. Anderson oferă și un exemplu concret: o echipă de patru dezvoltatori ar fi refăcut un produs în trei zile, ar fi făcut rollout și testare, cu un cost de 1.100 dolari (aprox. 5.000 lei) pe tokeni, estimând că altfel ar fi fost nevoie de luni de lucru și „poate de 10 ori mai mulți dezvoltatori”. „Frumusețea automatizării pe care o oferă Daybreak și Codex este că poți atribui mașinilor munca de rutină, astfel încât oamenii să-și exercite judecata asupra celor mai importante decizii de inginerie și securitate.” Ce urmează Materialul indică faptul că „Vulnerability Discovery and Remediation” este în acces timpuriu, fără a detalia calendarul unei disponibilități generale sau condițiile comerciale. Direcția este însă explicită: integrarea modelelor AI în procesele de inginerie și securitate, astfel încât analiza codului, semnalele din producție și acțiunile propuse (protecții și patch-uri) să fie legate într-un flux unic, în care clientul decide ce implementează. [...]
Compromiterea unui cont de e-mail al unei filiale CDU a dus la trimiterea a mii de mesaje de phishing către instituții și contacte cu roluri de securitate , inclusiv către cancelarul german Friedrich Merz , potrivit Agerpres , care citează dpa. Atacul a vizat contul de e-mail al filialei Uniunii Creștin-Democrate (CDU) din orașul Heilbronn. Conform unui purtător de cuvânt al poliției din Heilbronn, mesajul a fost trimis către aproximativ 6.500 de contacte, „multe dintre ele având roluri legate de securitate”. „Știm, de exemplu, că un astfel de mesaj a ajuns și la cancelarul federal”, a declarat pentru dpa un purtător de cuvânt al poliției din Heilbronn. Ce conținea mesajul și cum tratează autoritățile cazul Mesajul – ajuns inclusiv la redacția dpa – includea un link prezentat ca invitație la un eveniment la care ar fi urmat să participe „personalități importante”. Poliția tratează cazul ca pe o tentativă de phishing, adică o încercare de a obține date sensibile (de exemplu parole sau date bancare) prin mesaje false care îi determină pe destinatari să reacționeze. De ce contează: risc operațional pentru instituții și rețele cu rol de securitate Dincolo de ținta cu vizibilitate politică, elementul cu impact operațional este amploarea listei de destinatari și profilul acesteia: mii de contacte, inclusiv din departamente guvernamentale și persoane cu atribuții legate de securitate. În astfel de situații, un singur click pe un link malițios poate deschide calea către compromiterea altor conturi sau sisteme, prin furt de credențiale (date de autentificare), chiar dacă sursa nu precizează dacă au existat victime sau pagube. Autoritățile nu au comunicat, în informațiile citate, dacă mesajele au dus la acces neautorizat suplimentar sau la scurgeri de date; investigația este în curs. [...]
WhatsApp începe să blocheze autentificarea pe telefoanele cu sisteme de operare învechite , o schimbare cu impact operațional direct pentru utilizatori și organizații care folosesc aplicația pe dispozitive mai vechi, potrivit Antena 3 . Măsura se aplică atât pe Android, cât și pe iOS și poate împiedica logarea până la actualizarea software-ului telefonului. Schimbarea nu depinde de versiunea de WhatsApp instalată, fiind implementată la nivel de servere. Asta înseamnă că, în unele cazuri, simpla actualizare a aplicației nu rezolvă problema, dacă sistemul de operare rămâne sub pragul minim acceptat. Ce se schimbă pentru utilizatorii cu telefoane vechi Utilizatorii care încearcă să se conecteze de pe un dispozitiv cu sistem de operare învechit pot primi un mesaj care îi obligă să își actualizeze telefonul înainte de a continua. Aplicația indică pașii de urmat (intrarea în setările dispozitivului și instalarea celei mai recente actualizări disponibile) și oferă inclusiv informații despre cum poate fi verificată versiunea curentă a sistemului de operare. Pentru cei vizați, pasul nu poate fi ocolit: conectarea nu se finalizează până când software-ul telefonului nu este actualizat. De ce contează: riscul de compromitere rămâne „înainte” de criptare Motivul invocat ține de securitate. Sistemele de operare care nu mai primesc actualizări pot păstra vulnerabilități cunoscute, care pot fi exploatate pentru instalarea de programe malware (software malițios). Într-un astfel de scenariu, un atacator poate intercepta datele direct de pe dispozitiv, înainte ca acestea să fie protejate de criptarea WhatsApp. Antena 3 precizează că criptarea end-to-end (criptare cap-la-cap, între expeditor și destinatar) protejează mesajele în tranzit, dar nu poate proteja informațiile deja capturate de pe un telefon compromis. Riscul, așadar, nu este limitat la WhatsApp: orice aplicație de pe un dispozitiv vulnerabil poate fi expusă. WhatsApp pregătește și avertizări pentru acces prin platforme neoficiale Separat, WhatsApp testează o alertă de securitate pentru utilizatorii care își conectează conturile prin aplicații sau platforme web neoficiale. Avertismentul ar urma să apară în secțiunea „Dispozitive asociate” și să ceară trecerea la versiunea oficială WhatsApp Web. Decizia este pusă în contextul unui incident recent din Italia, unde compania a notificat aproximativ 200 de utilizatori ale căror dispozitive au fost compromise după folosirea unei versiuni false a aplicației. Implementare treptată și praguri necomunicate Măsura de blocare a autentificării este introdusă treptat pe Android și iPhone, iar avertizarea poate apărea doar pentru o parte dintre utilizatori, urmând să se extindă pe măsură ce dispozitivele ajung sub nivelul minim de securitate cerut. WhatsApp nu a anunțat ce versiuni exacte de iOS sau Android declanșează blocarea conectării. [...]
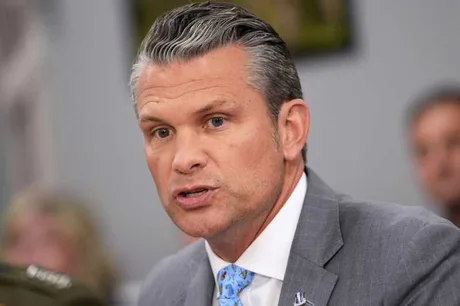
Pentagonul a trecut Institutele Confucius pe lista amenințărilor la securitatea națională , o decizie care poate accelera restricțiile asupra colaborărilor universitare și a accesului la resurse în campusuri, potrivit Agerpres . Departamentul american al Apărării a desemnat centrele culturale finanțate de China din campusurile universitare, cunoscute ca Institutele Confucius, drept o amenințare la adresa securității naționale a SUA. Anunțul a fost făcut vineri de secretarul apărării Pete Hegseth , într-o informație relatată de Reuters și preluată de Agerpres. Ce invocă Pentagonul și ce măsuri spune că a luat Într-un videoclip postat pe rețelele sociale, Hegseth a susținut că Institutele Confucius ar funcționa „sub acoperire” în universitățile americane și că Pentagonul le-a adăugat pe lista instituțiilor considerate o amenințare la securitatea națională. „Se pare că au apărut 80 de noi celule de propagandă în 30 de universități, folosind nume și statute diferite, dar cu aceeași misiune: să fure proprietate intelectuală și să infiltreze mințile studenților americani.” Tot el a afirmat că, în ultimele două luni, Departamentul Apărării a „demontat sistematic” fiecare dintre aceste organizații, fără ca materialul citat de Agerpres să ofere detalii despre mecanismul concret al acestor acțiuni sau despre instituțiile vizate. Context și reacții Washingtonul acuză de mai mult timp Institutele Confucius că ar fi instrumente de propagandă chineză și a luat măsuri pentru a le limita, notează aceeași sursă. Ambasada Chinei la Washington nu a răspuns imediat unei solicitări de comentariu din partea Reuters, conform informațiilor preluate de Agerpres. [...]
Pentagonul își extinde capabilitățile de „război în umbră” în zona cibernetică , după ce a înființat în secret, în aprilie, o structură dedicată sabotajului tehnologic și perturbării proiectelor din străinătate, potrivit Antena 3 , care citează Politico. Miza, conform materialului, este accelerarea operațiunilor „agresive” în afara SUA, inclusiv potențiale atacuri cibernetice, într-un cadru despre care sursa notează că a fost ținut departe de supravegherea publică. Noua entitate se numește „ Biroul de Sprijin Tehnologic ” (Technology Support Office – TSO) și, până acum, nu a fost menționată public nici de secretarul Apărării, Pete Hegseth, nici de alți oficiali de rang înalt. Informațiile despre TSO ar fi greu de găsit pe site-urile Pentagonului, iar agenția apare doar în câteva documente ale Departamentului Apărării. Ce ar face TSO și de ce contează operațional Potrivit articolului, TSO ar fi fost creat pentru a intensifica activități clandestine care vizează sabotarea sau perturbarea proiectelor tehnologice externe considerate amenințări la adresa superiorității militare a SUA. În această logică, agenția ar urma să acopere o plajă mai largă de acțiuni, de la zona cibernetică până la operațiuni de dezinformare și perturbarea lanțurilor logistice. Publicația menționează că TSO nu ar avea autoritatea legală de a desfășura direct operațiuni clandestine, însă ar colabora cu ofițeri superiori militari și de informații pentru a dezvolta instrumente și strategii care să limiteze accesul adversarilor la tehnologii critice de apărare sau să le submineze „de la distanță”. Cum ar fi fost construită agenția și cine a coordonat înființarea Politico afirmă că a discutat, sub anonimat, cu 12 foști și actuali oficiali americani din securitatea națională, inclusiv persoane implicate în înființarea agenției sau care au lucrat îndeaproape cu aceasta. Conform relatării, inițiativa ar fi fost condusă de secretarul adjunct al Apărării, Steve Feinberg , iar un alt oficial implicat ar fi Tom Rakusan, fost agent CIA și consilier principal al lui Feinberg la Pentagon. TSO ar fi rezultat în mare parte din reorganizarea a două departamente secrete care derulau eforturi similare, la scară mai mică, încă din 2023. Instrumente, ținte și buget estimat TSO ar fi format din ingineri, operatori speciali și ofițeri de informații, iar activitatea ar include: dezvoltarea de instrumente și sisteme de hacking personalizate; planificarea de operațiuni de înșelăciune și diversiune; inducerea în eroare a adversarilor pentru a-i determina să instaleze componente concepute de TSO în platforme-cheie și programe ale sistemelor de armament străine. Un fost oficial al serviciului de informații al Pentagonului a estimat pentru Politico un buget de cel puțin 1,5 miliarde de dolari (aprox. 6,9 miliarde lei) pentru TSO. Întrebările de supraveghere și reacția Casei Albe În material sunt menționate și temeri că administrația Trump ar fi evitat deliberat să vorbească public despre TSO pentru a limita supravegherea unor programe care ar putea afecta civili sau ar putea tensiona relațiile cu state cu care SUA nu sunt în război, precum China. Un fost oficial de rang înalt din Pentagon, citat sub anonimat, a ridicat explicit problema controlului și a responsabilității: „Întrebările sunt: Cine aprobă și controlează (o astfel de agenție), cine supraveghează (activitățile sale), cine este informat, pentru ca cetățenii americani să aibă încredere că ceea ce faci tu este în conformitate cu valorile noastre.” Casa Albă, potrivit articolului, a refuzat să comenteze existența agenției și nu a răspuns unei cereri de comentariu privind subiectul. [...]