Știri

Știri din categoria Securitate cibernetică
Un avertisment comun al agențiilor de securitate din 10 țări indică o creștere a riscului operațional pentru companii, după ce actori cibernetici asociați Chinei ar fi început să transforme routere și dispozitive IoT (Internet of Things) în botneturi ascunse „strategic și la scară largă”, potrivit TechRadar. Miza: aceste rețele pot masca originea atacatorilor și pot susține atacuri DDoS, răspândire de malware și furt de date sensibile.
Documentul, intitulat „Defending against China-nexus covert networks of compromised devices”, este semnat de agenții din 10 state, inclusiv NSA, DOJ și NCSC, și avertizează că „oricine este o țintă” a actorilor cibernetici cu legături în China poate fi afectat de folosirea acestor rețele ascunse de dispozitive compromise.
Avertismentul pune accent pe faptul că botneturile nu sunt o noutate, însă utilizarea lor ar fi devenit mai organizată și mai amplă. În practică, asta înseamnă că echipamente aparent banale din rețea (routere SOHO – small office/home office – și dispozitive IoT) pot fi transformate în infrastructură pentru atacuri, fără ca organizația să realizeze imediat.
Conform descrierii din raport, actorii caută dispozitive conectate la internet vulnerabile sau slab protejate – de la routere pentru birouri mici și locuințe, până la televizoare inteligente, camere smart și DVR-uri – pe care le infectează cu malware pentru a obține control complet. Ulterior, aceste dispozitive pot fi folosite pentru:
Un botnet menționat în raport este „Raptor Train”, despre care se afirmă că a operat peste 200.000 de dispozitive la nivel global. TechRadar notează că, potrivit publicației The Register, FBI ar fi legat anterior acest botnet de un grup sponsorizat de statul chinez numit Flax Typhoon.
În același context sunt amintite mai multe grupuri „Typhoon” (Salt Typhoon, Brass Typhoon, Volt Typhoon), despre care se sugerează că ar folosi botneturi în activitățile lor. Ca exemplu, Volt Typhoon ar fi utilizat routere Cisco și Netgear neactualizate pentru a crea „KV Botnet”.
Pentru reducerea expunerii, agențiile recomandă măsuri de bază, dar aplicate consecvent:
Avertismentul sugerează că, în lipsa acestor măsuri, dispozitivele IoT și routerele rămân o zonă vulnerabilă care poate fi exploatată nu doar pentru atacuri punctuale, ci ca infrastructură reutilizabilă în campanii mai largi.
Recomandate
Agențiile americane de securitate cibernetică acuză șase companii chineze că au „distilat” la scară industrială modele AI de vârf din SUA, reducând masiv costurile și timpul de dezvoltare – o practică ce poate schimba rapid raportul de forțe în piața globală de inteligență artificială, potrivit Bleeping Computer . Într-un avertisment comun, CISA, NSA și FBI spun că DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun și Z.AI ar fi extras „miliarde de tokenuri” prin „milioane de cereri” către modele AI americane, începând cel puțin de la finalul lui 2024. Țintele menționate includ modele de la Anthropic, OpenAI, Google și xAI. Agențiile americane evaluează că amploarea și sofisticarea operațiunilor indică faptul că autoritățile chineze ar fi fost cel puțin la curent cu această abordare, descrisă ca probabil „o strategie de dezvoltare de bază” pentru firmele implicate. De ce contează: distilarea poate tăia drastic costurile de antrenare „Distilarea” modelelor AI este, în mod normal, o tehnică legitimă: un model „elev” învață din răspunsurile unui model performant, ceea ce poate reduce costurile de antrenare și accelera implementarea. Problema, potrivit avertismentului, apare când distilarea se face în afara mediilor controlate ale companiilor, prin abuz de acces la API (interfețe prin care aplicațiile pot interoga modelul), pentru a „extrage” logică și cunoștințe și a concura ulterior cu investiții mult mai mici. Publicația amintește și avertismentul Google din februarie , potrivit căruia atacatorii pot folosi astfel de metode pe tot lanțul unui atac cibernetic, de la recunoaștere la exploatare și evitare a detecției. Cum ar fi ocolite controalele: conturi frauduloase, proxy-uri și „failover” automat Conform recomandării CISA, companiile ar distribui cererile API prin conturi frauduloase sau partajate, servicii cloud, agregatoare și proxy-uri de tip „transfer station”, pentru a ocoli restricții geografice, limite de utilizare și mecanisme de detecție. Avertismentul descrie și tactici avansate, inclusiv încercări de a expune raționamente „chain-of-thought” (pașii intermediari ai raționamentului), comutare automată între furnizori când apar blocări și evaluări de calitate pentru a detecta contramăsuri defensive. „Tacticile avansate de distilare la scară industrială includ extragerea raționamentului chain-of-thought (CoT), failover automat între căi în timpul încercărilor de blocare și cadre sofisticate de evaluare a calității pentru a detecta contramăsuri defensive”, se arată în avertisment. Cine ar fi vizat ce modele, potrivit agențiilor Agențiile indică drept „principalii” actori DeepSeek și Moonshot AI, acuzați că ar fi distilat mai multe modele Claude, GPT, Gemini și Grok. MiniMax ar fi vizat Claude, Gemini și GPT. Alibaba și StepFun sunt acuzate că ar fi țintit Claude și GPT pentru îmbunătățirea produselor, iar Z.AI ar fi vizat GPT-5.5 și Claude Opus 4.8. Ce recomandă autoritățile pentru companiile AI Avertismentul (link în sursă) recomandă măsuri de detecție la nivel comportamental și de infrastructură, modificarea răspunsurilor când sunt suspectate operațiuni de distilare și schimb de informații între părțile relevante. Printre indicatorii menționați: conturi noi care ating imediat limita maximă de utilizare; activitate continuă, fără pauze tipice utilizatorilor umani; conturi partajate accesate din multe adrese IP sau „user agents”; prompturi identice rulate pe mai mulți furnizori; raport neobișnuit între abonamente și utilizare; comutare coordonată între rute de acces. Bleeping Computer notează că a contactat cele șase companii chineze pentru un punct de vedere și va actualiza materialul dacă primește răspunsuri. [...]
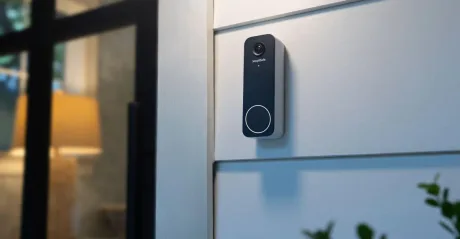
SimpliSafe mută „paznicul” în sonerie, contra abonament : noua cameră Video Doorbell Series 2 este vândută cu 199,99 dolari (aprox. 920 lei), dar funcția care o diferențiază — monitorizarea proactivă cu agenți umani — vine doar printr-un plan lunar de la 49,99 dolari (aprox. 230 lei), potrivit The Verge . Miza economică este trecerea de la un dispozitiv „one-off” la un cost recurent, într-o zonă sensibilă: supravegherea video a locuinței. Serviciul se numește Active Guard Outdoor Protection și combină analiză automată (inclusiv recunoaștere facială) cu intervenția unui agent de monitorizare, care poate intra pe fluxul live pentru a „vedea, vorbi și încerca să descurajeze” potențiali intruși sau hoți de colete, atunci când camera detectează activitate suspectă. Ce cumperi, de fapt: hardware + condiții de utilizare Video Doorbell Series 2 este o sonerie cu alimentare pe fir, cu specificații orientate spre identificare mai bună a persoanelor și a coletelor: rezoluție 2K; zoom 10x; unghi de 150 de grade, cu cadru „cap-picioare”; audio bidirecțional și sirenă integrată; alerte pentru persoane și colete; până la 5 secunde de înregistrare înainte de eveniment (pre-roll); Wi‑Fi pe două benzi. Pentru a funcționa, dispozitivul are nevoie de stația de bază și tastatura SimpliSafe și este compatibil cu orice plan monitorizat SimpliSafe. Poate fi folosit și în regim de auto-monitorizare, cu înregistrare video. Abonamentul: când poate „intra” agentul și cât costă Active Guard este opțional, iar agentul poate vedea imagini live doar când sistemul este armat și a fost declanșat. Funcția cere un plan Pro sau Plus, cu prețuri „începând de la 49,99 dolari pe lună” (aprox. 230 lei), conform articolului. SimpliSafe susține că, pe lângă descurajarea intrușilor, sistemul poate oferi serviciilor de urgență informații mai precise. Confidențialitate și semnalizare vizibilă Compania indică existența unei pagini de confidențialitate care explică faptul că imaginile sunt criptate „în repaus și în tranzit”, dar nu „cap-la-cap” (end-to-end). De asemenea, SimpliSafe afirmă că nu va partaja imaginile cu forțele de ordine decât dacă legea o cere. Soneria are și indicatoare LED: albastru când proprietarul urmărește transmisia live și chihlimbar când este conectat un agent de monitorizare. Context competitiv: cât valorează „omul din buclă” The Verge notează că Ring are o funcție similară, Virtual Guard, la 99 dolari pe lună. Publicația punctează că prezența unui om care poate verifica dacă există un pericol real poate avea valoare, inclusiv în zone unde alarmele false sunt sancționate, dar că pentru majoritatea utilizatorilor ar putea fi „prea mult”. În practică, diferența majoră nu este camera în sine, ci modelul de cost: dispozitivul devine poarta de intrare într-un serviciu lunar de supraveghere „hibridă” (automatizare + agent uman), cu implicații directe de buget și de confidențialitate pentru utilizatori. [...]
Atacuri la scară mare vizează magazine online pe WordPress printr-un plugin WooCommerce terț , după ce atacatorii exploatează o vulnerabilitate critică ce permite încărcarea neautentificată de fișiere și instalarea unui „backdoor” (ușă din spate) în PHP, potrivit BleepingComputer . Vizați sunt administratorii care folosesc plugin-ul premium „WooCommerce Wholesale Lead Capture”. Problema de securitate, urmărită ca CVE-2026-27540, afectează versiunile 2.0.3.1 și mai vechi și a fost descoperită de cercetătorul Teemu Saarentaus . Exploatarea poate duce la compromiterea completă a site-ului, deoarece permite încărcarea de „webshell”-uri (scripturi care oferă control de la distanță asupra serverului) și execuție de cod. Ce se întâmplă, pe scurt: vulnerabilitate de încărcare fișiere, fără autentificare Din punct de vedere tehnic, breșa este legată de o acțiune AJAX neautentificată, „wwlc_file_upload_handler”, care verifică extensiile permise pe baza unei liste furnizate printr-un parametru controlat de utilizator („file_settings”). Astfel, un atacator poate adăuga „php” la tipurile acceptate, iar plugin-ul ajunge să permită încărcarea de fișiere executabile PHP. În scenariile descrise, atacatorii încarcă un fișier de tip webshell care face recunoaștere (colectează detalii despre sistem), dar poate fi folosit și pentru a introduce „payload”-uri suplimentare (alte componente malițioase). Indicator de impact: peste 100.000 de tentative blocate de Wordfence Compania de securitate WordPress Defiant avertizează că firewall-ul web Wordfence a blocat peste 100.000 de atacuri asociate CVE-2026-27540. Conform Wordfence, activitatea de exploatare a avut vârfuri între 4 și 17 iunie, precum și pe 1 iulie și 30 august. Wordfence a publicat și o listă de adrese IP „high-offender” (surse cu zeci de mii de încercări), recomandând administratorilor să le blocheze. Ce ar trebui să facă administratorii (măsuri operaționale) Vulnerabilitatea a fost remediată în versiunea 2.0.3.2 a plugin-ului, lansată pe 20 februarie. Recomandările din analiză vizează atât reducerea riscului imediat, cât și verificarea unei posibile compromiteri: actualizarea plugin-ului la versiunea 2.0.3.2 sau mai nouă; verificarea directoarelor de încărcare pentru fișiere PHP neașteptate sau create recent; analizarea jurnalelor pentru cereri către /wp-admin/admin-ajax.php care invocă wwlc_file_upload_handler ; eliminarea conturilor de administrator necunoscute. Dacă există confirmarea compromiterii, recomandarea este restaurarea site-ului dintr-un backup sigur, deoarece eliminarea completă a mecanismelor de persistență, a utilizatorilor creați fraudulos și a „backdoor”-urilor poate fi dificilă. [...]
Apple a remediat peste 200 de vulnerabilități în macOS 27, 26.7 și 15.8 , iar pentru companii și utilizatori care amână actualizările miza este reducerea riscului de compromitere prin execuție de cod la nivel de kernel/root și ocolirea mecanismelor de protecție, potrivit 9to5Mac . Apple a publicat listele complete de remedieri de securitate pentru macOS 27 Golden Gate, macOS Tahoe 26.7 și macOS Sequoia 15.8, care acoperă „mai mult de 200” de probleme. În mod notabil, în lista de mulțumiri apar și echipe de securitate axate pe inteligență artificială, inclusiv OpenAI Codex Security, NVIDIA AI Red Team și Anthropic Research. Ce tip de riscuri acoperă actualizările În cazul macOS 27 Golden Gate, remedierile vizează vulnerabilități care ar fi putut permite, între altele: execuție de cod arbitrar cu privilegii de kernel sau root (niveluri de acces foarte ridicate în sistem); ieșirea din „sandbox” (mecanismul care izolează aplicațiile pentru a limita daunele); ocolirea protecțiilor Gatekeeper (filtrul macOS pentru aplicații descărcate din afara surselor de încredere); modificarea fișierelor de sistem protejate; acces la date sensibile ale utilizatorilor. Publicația dă și exemple punctuale: o problemă în AVEVideoEncoder ar fi putut permite unei aplicații din sandbox să execute cod cu privilegii de kernel, iar o vulnerabilitate în sistemul de fișiere UDF ar fi putut duce la un rezultat similar. Apple a remediat și vulnerabilități care ar fi putut permite execuție de cod de la distanță prin Bluetooth, CUPS și WebDAV. Ce se schimbă pentru versiunile mai vechi (Tahoe 26.7 și Sequoia 15.8) macOS Tahoe 26.7 și macOS Sequoia 15.8 corectează multe dintre aceleași clase de probleme (kernel/root, ieșire din sandbox, ocolire Gatekeeper, execuție de cod de la distanță). În plus, sistemele mai vechi includ și unele remedieri care nu apar listate pentru macOS 27, inclusiv o vulnerabilitate ImageIO în macOS Sequoia 15.8 care ar fi putut permite execuție de cod arbitrar la procesarea unei imagini special create. Unde sunt detaliile oficiale Apple a publicat paginile dedicate „conținutului de securitate” pentru fiecare actualizare: About the security content of macOS Golden Gate 27 About the security content of macOS Tahoe 26.7 About the security content of macOS Sequoia 15.8 [...]
Beijing ul extinde controlul asupra dronelor până la interzicerea deținerii , o măsură cu impact direct de reglementare pentru utilizatori și pentru piața locală, potrivit Economica . Noile reguli intră în vigoare la 15 noiembrie și vizează întreg teritoriul administrativ al capitalei Chinei. Autoritățile locale au anunțat că vor interzice „deținerea sau depozitarea aparatelor de zbor fără pilot” în Beijing. Orașul, cu circa 22 de milioane de locuitori, găzduiește sediul guvernului și sediul central al Partidului Comunist Chinez, fiind considerat o zonă sensibilă, cu măsuri de securitate stricte, notează Agerpres . Ce se schimbă pentru proprietari: termen-limită și sancțiuni Deși zborurile cu drone erau deja interzise în capitală, cu excepția situațiilor cu autorizație specială, noul set de reguli merge mai departe și vizează posesia în sine. Proprietarii trebuie: să renunțe la drone sau să le mute în afara capitalei până la 15 noiembrie. În caz contrar, autoritățile pot confisca dispozitivele și pot aplica amenzi. Context: restricții în escaladare și argumentul de securitate Măsura vine după o serie de limitări introduse în 2026. Din mai 2026, Beijingul a interzis vânzarea de drone în oraș; proprietarii aveau obligația de înregistrare, dar li se permitea să păstreze dispozitivele. Îngrijorările privind securitatea spațiului aerian au revenit în iunie, după ce un avion de mici dimensiuni s-a izbit de cea mai înaltă clădire din Beijing, incident soldat cu moartea pilotului și rănirea altor 13 persoane. Excepții: utilizări permise, dar strict controlate Regulile prevăd că pot exista excepții pentru utilizări specifice, inclusiv: lupta împotriva terorismului, menținerea ordinii publice, răspuns la situații de urgență, agricultură, cercetare științifică. În paralel, popularitatea dronelor a crescut în China în ultimii ani, atât pentru agrement (inclusiv în rândul turiștilor), cât și pentru utilizări profesionale, ceea ce face ca noua interdicție de deținere să aibă efecte directe asupra utilizatorilor din capitală și asupra activităților care depindeau de astfel de echipamente. [...]
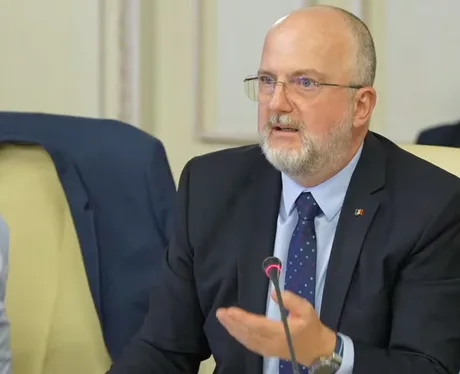
Atacul care a blocat aproape o lună tranzacțiile imobiliare împinge instituțiile publice spre monitorizare cibernetică „la pachet” , după ce mai mulți șefi de instituții au cerut includerea integrală a rețelelor în sistemul „Țițeica”, potrivit Ziarul Financiar . Miza este una operațională: trecerea de la supraveghere parțială, pe „componente”, la acoperire extinsă, pentru a reduce riscul ca sisteme critice să rămână în afara monitorizării. Cererea vine după atacul informatic din 14 iulie asupra infrastructurii ANCPI (autoritatea care administrează cadastrul și publicitatea imobiliară), atac care a afectat funcționarea pieței imobiliare, prin blocarea tranzacțiilor pentru aproape o lună. „După evenimentul ANCPI, mai mulţi şefi de instituţii din cele 122 pentru care operăm SOC-ul au venit şi au zis «nu mai vrem doar componenta asta, băgaţi-ne cu toată reţeaua; nu mă interesează dacă IT-ul se plânge că două-trei zile nu merge».” Declarația îi aparține lui Anton Rog , șeful Centrului Național Cyberint, făcută la audierea comună a comisiilor de tehnologia informației din Camera Deputaților și Senat, convocată pentru analiza atacului. Ce este „Țițeica” și de ce contează „lista” resurselor protejate Sistemul „Țițeica” este un centru de monitorizare continuă a securității informatice (un „Security Operations Center” – structură care supraveghează permanent rețele și sisteme IT pentru a detecta atacuri și vulnerabilități), operat de SRI prin Centrul Național Cyberint și construit din fonduri europene pentru 122 de instituții beneficiare. Funcționarea lui explică, în același timp, cum a putut rămâne vulnerabilă o platformă critică: participarea este voluntară, iar fiecare instituție decide ce include în perimetrul supravegheat. „Noi nu mergem cu forţă; fiecare instituţie decide, prin acord, ce protejează.” Concret, centrul monitorizează doar resursele înscrise de instituția beneficiară; ce nu este trecut pe listă rămâne în afara supravegherii. Cazul ANCPI: beneficiar, dar cu o platformă critică în afara supravegherii ANCPI era unul dintre cei 122 de beneficiari ai proiectului, însă – potrivit informațiilor din articol – nu trecuse niciodată platforma e-Terra pe lista resurselor protejate în cadrul sistemului „Țițeica”. Din această perspectivă, efectul atacului nu este doar unul de „lecție învățată”, ci o schimbare de comportament instituțional: după incident, mai mulți conducători cer acum includerea „cu toată rețeaua”, acceptând inclusiv posibile întreruperi temporare în activitatea IT pentru a face integrarea. [...]

