Știri

Știri din categoria Securitate cibernetică

Accesul la spyware comercial s-a extins la circa 100 de state, ceea ce reduce pragul de intrare pentru supraveghere și crește riscul ca cetățeni și companii să fie ținte, potrivit TechCrunch, care citează evaluări ale serviciilor britanice de informații și un raport ce urmează să fie prezentat de Centrul Național de Securitate Cibernetică (NCSC) din Regatul Unit.
NCSC intenționează să își facă publice concluziile miercuri, conform Politico (menționat de TechCrunch). Evaluarea indică faptul că accesul la această tehnologie de supraveghere a devenit mai ușor, ceea ce ar putea facilita atacuri cu spyware asupra cetățenilor britanici, companiilor și infrastructurii critice.
Un element cheie este creșterea numărului de țări cu acces la astfel de instrumente: la 100, de la 80, cât estima Regatul Unit în 2023.
Spyware-ul comercial, dezvoltat de companii private (exemplele menționate sunt Pegasus al NSO Group și Graphite al Paragon), se bazează frecvent pe exploatarea unor vulnerabilități din software-ul telefoanelor și calculatoarelor pentru a pătrunde în dispozitive și a extrage date.
Deși guvernele susțin că folosesc spyware doar împotriva unor suspecți importanți de criminalitate și terorism, cercetători în securitate și apărători ai drepturilor omului au avertizat de mult timp că aceste instrumente au fost folosite abuziv, inclusiv împotriva criticilor și adversarilor politici, precum jurnaliștii.
Potrivit informațiilor citate, serviciile britanice spun acum că „tipologia victimelor” s-a extins în ultimii ani și include bancheri și oameni de afaceri bogați, un semnal de risc direct pentru mediul corporativ (expunere de date sensibile, șantaj, spionaj economic).
Richard Horne, șeful NCSC, a declarat într-un discurs la conferința CYBERUK din Glasgow că firmele britanice „nu reușesc să înțeleagă realitatea lumii de astăzi”, potrivit unei copii a discursului văzute de TechCrunch.
În același context, Horne a spus că majoritatea atacurilor cibernetice „semnificative la nivel național” care vizează Regatul Unit au provenit de la state ostile, nu de la grupări de criminalitate cibernetică.
Materialul notează că amenințarea nu vine doar de la guverne. Un exemplu invocat este scurgerea online, la începutul acestui an, a unui set de instrumente numit DarkSword, care ar conține mai multe exploatări capabile să compromită iPhone-uri și iPad-uri moderne. Acestea ar fi permis oricui să creeze site-uri care să atace utilizatori Apple care nu își actualizaseră sistemul de operare la cea mai recentă versiune.
Concluzia implicită a acestui episod: chiar și instrumente dezvoltate „la comandă” pentru guverne pot scăpa de sub control și se pot răspândi, crescând suprafața de risc pentru un număr mare de utilizatori.
Recomandate
Polonia investighează ca sabotaj incendiul de la o stație Starlink, un incident care ridică riscuri operaționale pentru conectivitatea folosită inclusiv de armata ucraineană , potrivit HotNews , care citează Reuters. Incendiul a izbucnit miercuri seară la o stație Starlink din centrul Poloniei și a cuprins sistemul de alimentare cu energie și generatorul de rezervă. Vicepremierul polonez Krzysztof Gawkowski a spus că a fost un act deliberat „conceput” pentru a scoate stația din funcțiune și a perturba serviciile de internet pentru mai multe instituții, „inclusiv” pentru armata ucraineană. „Este clar că acest act de sabotaj a fost conceput în mod deliberat pentru a scoate stația din funcțiune, practic, pentru a întrerupe conexiunea la internet și a perturba accesul la internet al mai multor instituții, inclusiv al armatei ucrainene.” Ce se știe despre impactul imediat Gawkowski a declarat că stația funcționează în prezent în condiții normale. Ucraina nu a comentat public dacă incendiul a provocat întreruperi ale serviciilor de internet pe teritoriul său. Context: alertă sporită și „ război hibrid ” Polonia spune că se află în stare de alertă sporită privind posibile acte de sabotaj de la invazia Rusiei în Ucraina, în 2022, în timp ce Rusia a negat în mod repetat implicarea în astfel de incidente. Vicepremierul a afirmat că nu este stabilit cine se află în spatele incendiului, dar că „multe indicii” ar sugera legătura cu „noua doctrină de atac a Rusiei” și a încadrat incidentul ca element al „războiului hibrid”. De ce contează pentru comunicațiile Ucrainei Starlink a fost activat în Ucraina în 2022, după solicitarea Kievului din primele zile ale invaziei la scară largă. Polonia a declarat anterior că plătește abonamentul Starlink pentru Ucraina. În pofida tensiunilor ulterioare dintre Elon Musk și oficiali ucraineni, armata ucraineană se bazează pe zeci de mii de terminale Starlink pentru comunicații pe front și pentru unele operațiuni cu drone. În același timp, Musk a acceptat în acest an să dezactiveze mii de terminale Starlink „de pe piața gri” folosite de forțele ruse în Ucraina, ceea ce ar fi creat probleme armatei ruse, iar Ucraina încearcă să folosească terminalele și pentru atacuri asupra teritoriului rus. Sursa primară citată de HotNews este Reuters . [...]
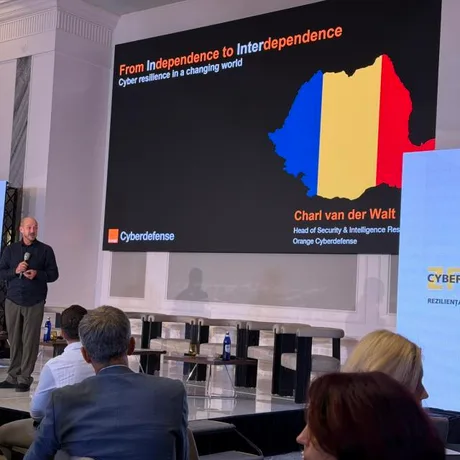
Atacurile cibernetice ajung direct în cash-flow și continuitatea operațională , iar exemplele di scut ate la o conferință Orange Business arată că „avem backup” sau „avem antivirus” nu mai sunt răspunsuri suficiente, potrivit Mobilissimo . Miza pentru companii se mută de la prevenție „perfectă” la reziliență: cât de repede își pot reporni serviciile critice și cât de bine își pot limita pierderile când incidentul deja s-a produs. Când backup-ul există, până când nu mai există La conferință au fost prezentate cazuri în care atacatorii au vizat nu doar infrastructura, ci și mecanismele de recuperare. Romanian Soft Company (platforma medicală Hipocrate) a descris un atac din 2024 care a afectat 26 de servere dintr-o rețea de aproximativ 300, într-un context în care compania deservește circa 100 de spitale din România și Republica Moldova. Firma a evitat repornirea sistemelor înainte de a înțelege „calea” atacului, iar componentele critice au fost repuse în funcțiune în aproximativ 72 de ore. Un alt exemplu, Soft Tehnica (Freya POS), a arătat o vulnerabilitate practică: atacatorii au șters backup-urile, deși compania investise „zeci de mii” în ele. După recuperare, măsurile aplicate au inclus autentificare în doi pași, segmentarea infrastructurii și trecerea la „backup immutable” (copii de siguranță care, în mod obișnuit, nu pot fi șterse sau rescrise). Compania a ajuns să testeze revenirea în 10 minute, conform relatării din conferință. „Am fost atacați și nu mai avem nimic. [...] Știu că am dat niște zeci de mii pe backup. Aveam backup, numai că l-au șters.” 100.000 de euro pierduți în 30 de minute: securitatea devine operațiune financiară Într-un caz din transporturi, atacatorii au mers direct pe bani: în aproximativ 30 de minute au plecat peste 100.000 de euro (aprox. 500.000 lei), prin 11 transferuri și operațiuni către conturi externe. În paralel, compania a fost „bombardată” cu apeluri telefonice pentru a îngreuna accesul la comunicații, potrivit relatării de pe scenă. „Au început să sune telefoanele firmei, inclusiv telefonul meu, ca să nu mai putem accesa nici mailul, nici apelul vocal, nimic. Deci, ca în filme.” Una dintre măsurile adoptate ulterior a fost un telefon dedicat exclusiv aplicațiilor bancare, fără aplicații de mesagerie și fără utilizare generală pe internet — o decizie operațională, nu una „de IT”, cu impact direct asupra controlului plăților. Lecția internă a Orange: „excepțiile” dispar după un incident Orange România a revenit asupra propriului incident din 2025: un angajat a folosit aceeași parolă și a salvat-o într-un browser de pe un dispozitiv personal compromis ulterior. Datele au fost folosite pentru accesarea unei instanțe Jira expuse online, de unde au fost extrase aproape 6 GB de date. Compania a precizat că nu a existat mișcare laterală către alte sisteme și nici oprirea serviciilor, însă episodul a dus la o schimbare internă: eliminarea excepțiilor de la politicile de securitate. „Trebuie să ai un Cerber, cineva care spune «Nu, la revedere», și peste decizia acestei persoane nu se trece.” AI crește „persistența” atacurilor și aduce riscuri noi în interiorul firmelor O temă separată a fost inteligența artificială, inclusiv „Shadow AI” (utilizarea de instrumente AI de către angajați fără vizibilitate și control din partea organizației). În plus, dacă un „agent AI” primește acces la fișiere, e-mail și aplicații interne, el poate ajunge să funcționeze ca o identitate cu privilegii extinse, iar compromiterea lui poate avea efecte similare cu compromiterea unui cont intern. În același timp, Orange Cyberdefense a argumentat că AI nu „schimbă fizica” atacului, dar schimbă masiv probabilitatea prin automatizare și încercări repetate la scară mare. În datele prezentate la conferință, o vulnerabilitate critică confirmată într-o rețea enterprise rămâne deschisă în medie circa 160 de zile, iar extorcarea cibernetică a crescut cu 46% între 2024 și 2025, cu o nouă creștere indicată de datele până în august 2026. De ce contează pentru business: costul unui incident poate depăși ani de bugete Mesajul central al conferinței, așa cum reiese din exemplele prezentate, este că securitatea cibernetică se traduce în pierderi financiare, întreruperi de activitate și decizii de management, nu doar în achiziții de soluții tehnice. În unele cazuri analizate de CEO-ul SCUT, paguba unui singur atac reușit poate acoperi 10–15 ani de buget de securitate — un argument pentru a trata reziliența (planuri exersate, roluri, proceduri și recuperare rapidă) ca parte din guvernanța și continuitatea afacerii, nu ca proiect punctual al departamentului IT. [...]
Cloudflare vrea să facă certificatele TLS „rezistente la cuantic” disponibile în masă, fără costuri suplimentare și fără penalizări de performanță , printr-o schimbare de arhitectură care ar putea rescrie modul în care web-ul își validează identitatea site-urilor, potrivit Ars Technica . Compania spune că plănuiește să emită certificate TLS „quantum-proof” (concepute să reziste atacurilor posibile cu ajutorul calculatoarelor cuantice), devenind una dintre primele autorități care fac acest pas. Abordarea se bazează pe o platformă open-source care emite atât certificate TLS clasice, cât și o variantă post-cuantică numită „Merkle Tree Certificates”. Cloudflare afirmă că aceste certificate hibride vor fi gratuite atât pentru clienții plătitori, cât și pentru cei neplătitori. De ce contează: schimbarea nu e „un algoritm nou”, ci o reconstrucție a WebPKI Miza este protejarea WebPKI (infrastructura de chei publice a web-ului, care stă la baza autentificării site-urilor și a HTTPS) într-o lume în care semnăturile criptografice clasice ar putea deveni vulnerabile. Cloudflare descrie tranziția ca pe un efort de durată, care implică un număr foarte mare de ingineri și organizații din ecosistem: sisteme de operare, browsere, autorități de certificare și furnizori de infrastructură Internet. Un obstacol major: semnăturile „quantum-proof” ar fi greu de transportat în cererile web și de înregistrat în jurnalele de transparență (mecanisme publice care ajută la detectarea certificatelor false). În plus, articolul notează că o versiune „post-cuantică” a certificatelor X.509 de azi ar crește de aproximativ 40 de ori volumul de date necesar pentru un „TLS handshake” (negocierea inițială a conexiunii securizate), ceea ce ar adăuga costuri de calcul și trafic care „ar strica Internetul așa cum îl știm”. Cum încearcă Cloudflare să evite costul de performanță: Merkle Trees și certificate hibride Soluția prezentată se bazează pe „Merkle Trees” (structuri ierarhice care folosesc funcții hash pentru a verifica volume mari de informații cu o cantitate mică de date). În februarie, Google a anunțat această direcție, iar Google și Cloudflare au testat-o în programe pilot limitate, potrivit materialului. În loc să înlocuiască lanțurile actuale de semnături (considerate vulnerabile la cuantic) cu unele rezistente, dar „prea grele”, modelul folosește dovezi compacte bazate pe Merkle Trees. Ideea este că o autoritate de certificare semnează un singur „tree head” care poate reprezenta milioane de certificate, iar browserul verifică un „landmark” – o dovadă „ușoară” că certificatul se află undeva în arbore. Cloudflare susține că, astfel, volumul de date din handshake ar coborî la circa 40 kilobytes, „aproximativ cât se procesează acum”. Pașii operaționali: achiziția unui root de încredere și integrarea cu logurile de transparență Pentru a accelera adoptarea, Cloudflare spune că va achiziționa un „certificate root” deja de încredere de la CA GlobalSign. Ținta declarată este ca „milioane de site-uri” să poată activa certificate post-cuantice „la o apăsare de buton”, fără costuri suplimentare de performanță. Un alt element important este legarea mai strânsă a emiterii de certificate de „certificate transparency logs” – registre publice append-only (în care se pot adăuga înregistrări, dar nu se pot modifica retroactiv) folosite pentru a detecta certificate emise abuziv. În modelul Merkle Tree Certificates, „logarea” devine parte centrală a emiterii, nu un proces separat. Cloudflare o citează pe inginerul Mari Galicer: „Prin cuplarea emiterii și logării, transparența devine o cerință de funcționare, nu un adaos.” Contextul acestor loguri vine din incidente precum compromiterea DigiNotar din 2011, când au fost create 500 de certificate contrafăcute pentru Google și alte site-uri, unele folosite pentru spionarea utilizatorilor web din Iran, notează articolul. Calendar: când ar putea începe emiterea Cloudflare precizează că nu emite încă aceste certificate și că va mai dura până va începe efectiv, dar își asumă public proiectul și promite actualizări pe măsură ce atinge etape intermediare. Compania se așteaptă să înceapă emiterea în primul trimestru din 2027. În paralel, planul include și utilizarea ACME (Automated Certificate Management Environment), un mecanism open-source pentru emiterea și reînnoirea automată a certificatelor înainte de expirare, precum și un mecanism prin care semnăturile ar putea fi livrate „out-of-band” (pe o cale separată, de exemplu printr-un update de browser) dacă apar probleme tehnice care împiedică obținerea actualizărilor necesare. [...]
Achizițiile recente ale instituțiilor românești pentru software de criminalistică digitală Oxygen ridică un risc operațional și de conformitate , după ce autoritățile americane au acuzat compania că a fost controlată în secret din Rusia, potrivit HotNews . Miza imediată este dacă instrumentul folosit la extragerea și analiza datelor din telefoane și computere poate rămâne în uz fără o evaluare suplimentară, în condițiile în care proprietatea și lanțul de dezvoltare au fost prezentate ca fiind ascunse. Departamentul de Justiție al SUA a acuzat Oxygen Forensics, companie cu sediul oficial în Virginia, că a mascat faptul că era deținută și operată de ruși. Software-ul companiei este folosit în „criminalistică digitală” (procesul prin care anchetatorii extrag și analizează date din dispozitive), iar procurorii americani susțin că, după sancțiunile impuse Rusiei în 2022, proprietarii ruși ar fi ascuns atât controlul asupra firmei, cât și faptul că dezvoltarea continua în Rusia. Ce spun autoritățile americane și ce nu susțin acuzațiile Un comunicat al Departamentului de Justiție, citat în material, arată că dezvoltarea și gestionarea software-ului ar fi fost coordonate din Rusia sub conducerea cetățeanului rus Oleg Sergeyevich Davydov, în timp ce compania se prezenta ca fiind condusă de Lee Reiber, un american de 55 de ani din Boise, Idaho. Reiber a fost arestat în SUA, iar Davydov a fost arestat pe Aeroportul Heathrow din Londra, înainte de un zbor spre Istanbul, potrivit aceleiași surse. Totodată, site-ul Oxygen Forensic a fost confiscat de guvernul SUA. Important, plângerea Departamentului de Justiție nu afirmă că software-ul Oxygen ar fi conținut cod malițios și nici că firma ar fi folosit produsul pentru acces neautorizat la sistemele sau datele clienților. În schimb, anchetatorii americani au confiscat conturi bancare ale companiei, 57 de domenii și alte elemente de infrastructură cibernetică despre care spun că au fost folosite „în sprijinul faptelor presupuse”. Cum a ajuns Oxygen în proiecte finanțate de UE Conform documentelor publice analizate de Politico , compania a fost implicată în cel puțin două proiecte finanțate de Uniunea Europeană, orientate spre îmbunătățirea colectării, procesării și partajării probelor electronice în anchete penale. EVIDENCE (2014–2016), proiect care a primit peste 1,9 milioane de euro, a inclus Oxygen printre companiile consultate, într-o rețea care a implicat și Europol, Eurojust și unitatea de criminalistică digitală a Oficiului European de Luptă Antifraudă. INSPECTr (programul Orizont 2020) a urmărit centralizarea și analiza probelor digitale și a dezvoltat un software care putea prelua probe extrase cu instrumente precum Oxygen. Un purtător de cuvânt al Comisiei Europene a declarat că Oxygen Forensics nu a fost membră a vreunui consorțiu și, prin urmare, nu a primit finanțare de la Comisie în aceste proiecte. Același oficial a mai spus că, de la începutul războiului declanșat de Rusia împotriva Ucrainei, entitățile cu sediul în Rusia nu pot participa la proiectele Orizont Europa. Achiziții în România: DNA, DIICOT și o unitate a MApN Publicația NewsCenter a relatat că DNA, DIICOT și o unitate a Ministerului Apărării au achiziționat sau reînnoit în ultimele săptămâni licențe pentru Oxygen Forensic Detective , folosit la extragerea și analiza datelor din telefoane confiscate. Conform datelor din SICAP citate de NewsCenter: DNA a atribuit în august un acord-cadru în care un lot este identificat explicit drept „Oxygen Forensics – Oxygen Forensic Detective”, prin furnizorul român Q-East Software, cu o valoare estimată de 66.300 de lei (link către anunțul de atribuire: e-licitatie.ro ). DIICOT are înregistrată o reînnoire a licenței în valoare de 75.651,84 lei , valabilă pentru perioada noiembrie 2026 – noiembrie 2029 . UM 02499 din București (MApN) a cumpărat în august, pentru 107.725,73 lei , o soluție identificată explicit drept Oxygen Forensic Detective. Legătura dintre achizițiile recente și cazul din SUA a fost semnalată public, potrivit materialului, de jurnalistul Marius Comper, într-o postare pe Facebook. De ce contează: risc de continuitate și verificări suplimentare Dincolo de faptul că acuzațiile americane nu indică explicit existența unui cod malițios, cazul pune presiune pe instituțiile care folosesc produsul să clarifice rapid: dacă licențele și suportul pot continua fără întreruperi, în contextul măsurilor luate de SUA (inclusiv confiscarea site-ului); ce verificări suplimentare sunt necesare privind proveniența, dezvoltarea și lanțul de control al furnizorului; dacă sunt necesare suspendări temporare sau auditări, așa cum cere Access Now, prin vocea consilierei juridice Natalia Krapiva, care solicită guvernelor ce folosesc aceste instrumente să le suspende și să investigheze modul în care o companie deținută de ruși a operat timp de un deceniu în zona forțelor de ordine occidentale. Niciuna dintre agențiile naționale de poliție menționate în material nu a răspuns solicitărilor de a transmite un punct de vedere, potrivit informațiilor citate. [...]
Orange România pune un preț pe „primul smartphone” al copilului : pachetul SaferPhone combină un abonament de voce și date cu o opțiune de securitate cibernetică, iar costul lunar ajunge la 6–7 euro pentru abonament, plus 4 euro după două luni de test pentru protecția Cybersecure, potrivit Economica . Pachetul este poziționat ca soluție pentru părinții care vor să controleze mai bine utilizarea telefonului de către copii și să reducă riscurile online, în cadrul inițiativei #ForGoodConnections, care include și resurse educaționale pentru navigare mai sigură în mediul digital. Cât costă și ce include abonamentul din pachet SaferPhone vine cu un abonament Fun, care include: 10 GB internet național „Everyday 5G”; minute și SMS-uri naționale și în SEE nelimitate; limită de internet în roaming SEE de 9,02 GB; 100 de minute internaționale. Prețul abonamentului este de 6 euro/lună în oferta Orange Family sau 7 euro/lună în varianta standard. Pachetul include și o selecție de smartphone-uri în rate, disponibile în magazinele Orange (fără detalii de preț în informațiile publicate). Componenta de securitate cibernetică: test gratuit, apoi cost lunar Pachetul include testare gratuită timp de două luni pentru Orange Cybersecure , după care costul este de 4 euro/lună. Soluția combină protecția la nivel de dispozitiv cu protecția la nivel de rețea, fiind prezentată ca acoperire pentru întreaga familie. Beneficiile enumerate pentru copii și familii includ: „scut activ” în rețeaua Orange, care avertizează și oprește automat tentative de phishing, malware și viruși; filtrare și blocare de conținut, cu restricții configurabile de părinte pentru site-uri și aplicații neadecvate vârstei; control al timpului petrecut pe ecrane, prin setarea unor intervale de pauză (de exemplu, pentru școală și somn). În context, Orange România este prezentată ca parte a Grupului Orange, cu peste 11 milioane de clienți la nivel local și o cifră de afaceri anuală ce depășește 1,5 miliarde de euro. [...]
Un adolescent a obținut acces la o bază de date Microsoft cu 17 trilioane de rânduri și date despre 25.000 de angajați , după ce a găsit o problemă de validare a utilizatorilor într-o platformă de analiză internă, potrivit Tom's Hardware . Cazul contează mai ales prin riscul operațional: o verificare slabă a autentificării poate expune volume uriașe de date, chiar și în sisteme considerate „interne”. Incidentul vizează platforma de analiză Titan, descrisă ca fiind „presupus internă”. Autorul, care se prezintă sub numele Faav, susține că a identificat faptul că validarea utilizatorilor era „sub-optimală”, iar această lacună i-ar fi permis accesul la seturi masive de înregistrări, inclusiv 25.000 de înregistrări cu date despre angajați. Cum a fost găsită breșa Faav afirmă că a „petrecut anul” testând securitatea Microsoft „din când în când, între ore”, căutând vulnerabilități. În demersul său, a folosit un instrument propriu, Antares, descris ca un „bot orchestrator” bazat pe inteligență artificială, creat pentru scanare și automatizarea sarcinilor repetitive de securitate. În relatarea citată de publicație, Faav indică drept cauză tehnică o lipsă de validare a tokenurilor JWT (JSON Web Token – un mecanism folosit frecvent pentru autentificare și autorizare), ceea ce ar fi făcut posibilă ocolirea verificărilor de acces. Context: ținte multiple, aceeași metodă Potrivit aceleiași surse, Faav spune că a căutat vulnerabilități nu doar la Microsoft, ci și la Amazon, Google, Adobe și alți furnizori, folosind o suită proprie de instrumente pentru a accelera identificarea problemelor. Tom’s Hardware trimite și la o descriere mai amplă a pașilor, publicată de Faav pe blogul său: „How I could’ve accessed 17 trillion Microsoft records” . De ce contează pentru companii Dincolo de dimensiunea bazei de date, miza este una operațională: dacă un sistem „intern” ajunge accesibil printr-o validare deficitară a autentificării, impactul potențial include expunerea de date sensibile și costuri de remediere (investigații, audit, întărirea controalelor de acces), chiar și atunci când accesul este descoperit prin programe de tip „bug bounty” (recompense pentru raportarea vulnerabilităților). În material se menționează și o recompensă de 5.000 de dolari (aprox. 23.000 lei), însă articolul nu oferă detalii suplimentare despre calendarul remedierii sau despre ce tip de date au fost efectiv exfiltrate, dincolo de existența înregistrărilor accesibile. [...]