Știri

Știri din categoria Securitate cibernetică

Creșterea de trei ori a atacurilor cibernetice atribuite Iranului pune presiune pe companii și pe furnizorii de infrastructură critică din Israel, pe fondul escaladării conflictului din regiune, potrivit Reuters.
Yossi Karadi, director general al Directoratului Național pentru Securitate Cibernetică din Israel, a declarat pentru publicația germană Die Welt că numărul incidentelor cibernetice ostile înregistrate de autoritățile israeliene a urcat semnificativ după lansarea ofensivei americano-israeliene împotriva Iranului din acest an.
În iunie 2025, în timpul operațiunilor militare israeliene împotriva Iranului, autoritățile au raportat aproximativ 1.600 de incidente. În aceeași lună din 2026, nivelul a crescut la circa 4.800 de incidente, potrivit declarațiilor lui Karadi.
Karadi a spus că atacurile au vizat sisteme folosite de infrastructura critică a Israelului, organizații centrale, companii mici și mijlocii, dar și publicul larg. Ca exemple de entități mai mici afectate, el a menționat cabinete de avocatură și firme de contabilitate.
Oficialul a susținut că, până acum, Israelul a reușit să respingă atacurile asupra infrastructurii critice, dar a avertizat că grupările implicate pot fi „foarte pricepute” și trebuie tratate cu seriozitate.
„Putem să le gestionăm, dar trebuie să le luăm în serios. Spre deosebire de domeniul kinetic, nu există armistițiu în spațiul cibernetic.”
Potrivit lui Karadi, companiile mai ușor de penetrat au ajuns adesea în situația de a avea sistemele informatice „șterse”, fără ca el să ofere nume sau detalii despre organizațiile afectate.
Reuters notează că Iranul neagă, de regulă, desfășurarea de campanii de hacking împotriva altor țări, în timp ce raportează atacuri asupra propriilor sisteme.
Recomandate
Informațiile despre un posibil atac cu „bombe murdare” în Washington DC ridică miza pentru securitatea internă a SUA și pot împinge autoritățile spre măsuri suplimentare de protecție și prevenție , potrivit Mediafax , care citează CNN. Datele invocate de televiziunea americană indică faptul că Iranul ar analiza fie detonarea unui dispozitiv care combină explozibili convenționali cu materiale radioactive, fie folosirea unei arme chimice împotriva unor membri importanți ai administrației Trump. Doi oficiali citați de CNN susțin că planurile identificate ar fi „foarte precise” și ar include locații și potențiale ținte din capitala SUA. În același timp, aceleași surse spun că, în etapa actuală, pregătirile par mai degrabă o încercare a Teheranului de a-și crea opțiuni de represalii, nu o dovadă a unui atac iminent. „Dacă au într-adevăr oamenii necesari pentru a pune în aplicare un asemenea atac este o chestiune asupra căreia există opinii diferite.” Reacția Casei Albe și măsuri discutate în regim de urgență Informațiile au dus la organizarea mai multor reuniuni de securitate în ultima săptămână, în care oficialii americani au discutat măsuri de prevenire a unui eventual atac. Purtătoarea de cuvânt a Casei Albe, Lauren Bis, a confirmat monitorizarea amenințărilor potențiale, dar a transmis că nu există indicii privind un pericol credibil și imediat. „Monitorizăm toate amenințările potențiale, dar, în acest moment, nu există amenințări credibile la adresa teritoriului național.” Serviciile americane ar interpreta însă datele ca semn al unei disponibilități mai mari a Iranului de a escalada confruntarea cu SUA, pe fondul atacurilor militare americane și al blocadei economice impuse Teheranului. Ipoteza materialelor deja introduse în SUA și riscul de recrutare locală Una dintre cele mai sensibile piste analizate de Washington este posibilitatea ca Iranul să fi introdus deja pe teritoriul american materiale care ar putea fi folosite la fabricarea unor dispozitive explozive. Potrivit unei surse CNN, ar fi fost interceptate comunicări iraniene care susțin că astfel de materiale ar fi fost ascunse în SUA, însă credibilitatea informației este disputată în interiorul comunității de informații americane. Oficialii se tem, totodată, că Iranul ar putea încerca să recruteze persoane aflate deja în SUA, fără a trimite agenți special pregătiți din exterior. Ce înseamnă „bombă murdară” și de ce impactul e mai ales operațional Materialul citat explică faptul că o „bombă murdară” nu este o armă nucleară propriu-zisă: nu produce reacție nucleară în lanț, ci folosește explozibili convenționali pentru a dispersa materiale radioactive. Un astfel de atac poate provoca victime prin explozia inițială și poate contamina zone din apropiere, cu efecte precum perturbări majore, operațiuni de decontaminare și panică. Amploarea contaminării depinde de tipul și cantitatea materialului radioactiv, de condițiile meteo și de caracteristicile exploziei. Un oficial citat de CNN descrie dispozitivul drept o „armă a terorii, nu o armă de precizie”, iar experții menționați indică drept principal obstacol obținerea materialelor radioactive, nu realizarea componentei explozive. Semnale de escaladare: protecție sporită pentru oficiali și scenariul armelor chimice Pe fondul acestor îngrijorări, secretarul Trezoreriei, Scott Bessent , ar fi fost mutat săptămâna trecută din locuința sa din Washington într-o unitate rezidențială militară, după amenințări atribuite Iranului, potrivit CNN. Informația a fost relatată și de Reuters, care precizează că gravitatea exactă a amenințărilor nu este cunoscută. În paralel, serviciile americane analizează indicii că Iranul ar putea recurge la arme chimice împotriva trupelor americane staționate în Orientul Mijlociu, iar unii oficiali avertizează că unele unități nu ar avea echipamentele sau pregătirea necesare pentru un astfel de scenariu. Autoritățile ar evalua măsuri suplimentare de protecție pentru personalul diplomatic și agenții de informații din regiune. Iranul, prin misiunea sa permanentă la ONU , a respins acuzațiile privind posibila utilizare a armelor chimice, afirmând într-un comunicat transmis CNN că le consideră „complet ilegitime” și calificând acuzațiile drept „false și fabricate”. [...]
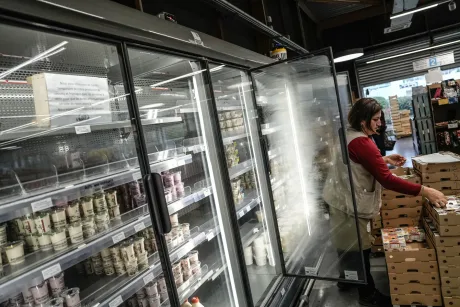
Franța acuză oficial Corpul Gardienilor Revoluției Islamice din Iran că a orchestrat un atac cibernetic care a provocat pierderi de „zeci de milioane de euro” în retailul alimentar , prin sabotarea de la distanță a echipamentelor frigorifice din sute de supermarketuri, potrivit HotNews . Ministrul francez de Externe, Jean-Noël Barrot, a spus că Iranul „va suporta consecințele” și a anunțat convocarea ambasadorului iranian la Paris, precum și intenția de a impune sancțiuni la nivel european împotriva celor considerați responsabili. „Pot confirma că responsabilitatea pentru acest atac revine Corpului Gardienilor Revoluției Islamice din Iran. Este un atac de o amploare fără precedent și de o agresivitate fără precedent”, a declarat Jean-Noël Barrot, citat de AFP. „Vom impune sancțiuni la nivel european împotriva tuturor celor responsabili pentru acest atac”, a adăugat șeful diplomației franceze. Impact economic și operațional: produse compromise, echipamente avariate Incidentul, produs luna trecută, a dus la creșterea temperaturilor în frigidere și congelatoare din sute de magazine, cu efect direct asupra stocurilor: produse proaspete și congelate s-au alterat, iar pierderile sunt estimate la „zeci de milioane de euro”, conform informațiilor citate de HotNews din BBC News și Reuters. În unele cazuri, temperatura a crescut atât de mult încât echipamentele au luat foc. În orele de după atac, angajații au aruncat cantități mari de carne alterată și înghețată topită. Un proprietar de supermarket a estimat că, la nivel național, costurile totale ar putea ajunge la zeci de milioane de euro. De ce a fost posibil: echipamente vechi și programe interne neactualizate Atacul din 11 octombrie a permis modificarea de la distanță a setărilor de temperatură ale frigiderelor comerciale. Experți în securitate cibernetică citați anterior de Reuters au apreciat că atacul pare să fi fost relativ ușor de executat. Producătorul unei părți importante din echipamentele afectate a indicat că unele unități erau depășite tehnologic sau rulau versiuni învechite ale programelor interne (firmware – software-ul de bază care controlează funcționarea dispozitivului), ceea ce le-ar fi putut face vulnerabile. Extinderea atacurilor și componenta de anchetă Parchetul din Paris a anunțat că a cerut mandate internaționale de arestare pentru liderul grupării Shahid Kaveh (descrisă ca unitate de atacuri cibernetice afiliată Gardienilor Revoluției) și pentru doi adjuncți ai acestuia. În această lună, atacurile ar fi fost urmate de un al doilea val care a vizat peste 100 de unități din Europa, inclusiv frigidere folosite de băncile de sânge din Franța, ceea ce a obligat personalul să mute o parte din rezerve în alte instalații frigorifice. Iranul nu reacționase până la momentul publicării acuzațiilor. În România, șase magazine ale aceluiași lanț comercial ar fi fost vizate de un posibil atac similar, unde echipamentele frigorifice au înregistrat brusc temperaturi neobișnuit de ridicate, potrivit unui material HotNews despre acest episod. [...]
Peste 800 de instalări ale instrumentului Artex au fost găsite expuse pe internet fără parolă , o configurație care poate permite oricui să le acceseze și, potențial, să le folosească pentru lansarea de atacuri cibernetice, potrivit TechCrunch . Artex este un instrument „open source” (cu cod public) de testare autonomă de penetrare, adică un software care scanează automat sisteme informatice pentru a găsi vulnerabilități. De la lansarea sa publică, în iulie, a fost asociat cu mai multe atacuri, iar Microsoft l-a descris anterior ca un sistem de agenți de inteligență artificială capabil să ducă un atac „de la recunoaștere până la exfiltrarea datelor” cu intervenție umană minimă. Ce au găsit cercetătorii și de ce contează operațional Într-o analiză publicată de Censys (companie care scanează internetul pentru sisteme expuse sau vulnerabile), cercetătorii spun că au identificat mai mult de 800 de implementări distincte de Artex accesibile direct de pe web, fără a fi necesară autentificarea cu parolă. Silas Cutler, cercetător principal la Censys, precizează că nu toate instanțele sunt operate cu intenții malițioase și că multe sunt folosite de testeri autorizați, însă rămâne neclar de ce „sute” dintre aceste sisteme sunt expuse public, în condițiile în care software-ul nu are nevoie să fie accesibil din internet. Riscul nu este doar accesul neautorizat la instrument, ci și expunerea „uneltelor” de atac stocate în aceste instanțe, inclusiv așa-numitelor „implanturi” (software malițios ascuns) folosite pentru compromiterea și menținerea accesului persistent într-o rețea. Legături cu atacuri la scară largă: finanțe și furnizori IT Potrivit articolului, companii de securitate au asociat utilizarea Artex cu mai multe atacuri extinse, inclusiv unele îndreptate împotriva industriei financiare din Coreea de Sud în septembrie. CrowdStrike a atribuit atacurile unui hacker vorbitor de chineză care ar fi folosit o instanță Artex, inclusiv pentru că ar fi lăsat un „director deschis” (o listare publică de fișiere) care găzduia sistemul. Censys spune că datele sale arată că instanța respectivă a fost expusă public luni de zile și părea să conțină date de atac care depășeau „cu mult băncile sud-coreene”, vizând și companii de plăți și jocuri. Artex a fost folosit și într-un atac asupra ConnectWise la începutul lui octombrie. Microsoft a transmis într-o postare pe blog că atacatorii au folosit Artex pentru a pătrunde în mediile cloud ale clienților și a le fura datele într-un ritm care le-a lăsat apărătorilor „puțin timp să detecteze și să răspundă”. Vectori simpli, efecte mari: parole slabe și lipsa MFA Un element recurent în atacurile asociate Artex, conform articolului, a fost exploatarea unor vulnerabilități simple: ghicirea unor parole slabe sau cunoscute și absența autentificării multifactor (MFA). Concluzia operațională este că erori de configurare și controale de bază insuficiente pot expune atât țintele, cât și chiar infrastructura atacatorilor. Ce urmează: Artex trece la model închis, dar codul rămâne disponibil Echipa Artex a anunțat că va trece la un model „closed-source” (cod închis), ceea ce ar limita lansările viitoare la clienți plătitori. Totuși, rămân disponibile „zeci” de copii ale codului pe platforme de partajare, care pot fi folosite în continuare în atacuri active, potrivit materialului. [...]
Un nou incident cibernetic la FBI riscă să compromită integritatea datelor folosite zilnic de poliție și alte agenții , după ce atacatori ar fi obținut acces la baza națională americană de date despre infracțiuni, potrivit Meduza , care citează informații publicate de CNN. FBI investighează o presupusă compromitere a bazei de date a National Crime Information Center (NCIC), utilizată de forțele de ordine. Un fost angajat al FBI a explicat pentru CNN că NCIC este una dintre cele mai importante platforme de schimb de informații între agenții la nivel federal, statal și local, folosită zilnic pentru identificarea persoanelor căutate, verificarea mandatelor de arestare și accesarea unor date care pot influența direct siguranța publică. Operarea NCIC este în responsabilitatea FBI. Miza principală, potrivit unei surse CNN, nu este doar accesul neautorizat, ci posibilitatea ca atacatorii să fi modificat informațiile din sistem — un scenariu care ar putea afecta decizii operative în teren (de la verificări de identitate până la executarea mandatelor). Ce se știe și ce rămâne neclar Deocamdată, consecințele și amploarea incidentului nu sunt cunoscute. Nici momentul exact al compromiterii nu este clar; din relatarea CNN reiese că atacul ar fi fost observat în urmă cu câteva zile. FBI nu a comentat informațiile CNN. În același timp, Meduza notează că directorul FBI, Kash Patel , lăudase public instituția pe 19 noiembrie pentru progrese în securitatea cibernetică. Context: nu este primul atac asupra sistemelor FBI Incidentul ar veni după o serie de breșe recente. În septembrie, gruparea ShinyHunters ar fi obținut acces la date medicale ale angajaților FBI, potrivit informațiilor citate de Meduza din CNN. [...]
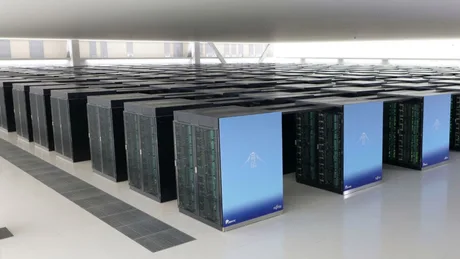
Oprirea supercomputerului japonez Fugaku după un presupus atac cibernetic riscă să blocheze proiecte de cercetare și să expună credențiale ale utilizatorilor , într-un incident care ridică semne de întrebare despre securitatea operațională a unor infrastructuri critice de calcul, potrivit TechRadar . RIKEN , organizația de cercetare responsabilă de Fugaku, spune că atacul ar fi avut loc între 10 și 13 noiembrie 2026, iar ancheta este în desfășurare pentru a stabili cât de adânc au pătruns atacatorii în rețea și ce date au obținut. Instituția indică faptul că intrușii au ajuns la sisteme care conțineau informații despre utilizatori înregistrați. Punctul de intrare: un tablou de bord online Investigația de până acum arată că atacul a început prin compromiterea unui tablou de bord online care afișa starea operațională a supercomputerului. Pe serverele afectate au fost găsite și urme de malware (software malițios), ceea ce sugerează că incidentul nu s-a limitat la interfața de monitorizare. Sistemele compromise stocau nume, adrese de e-mail și credențiale de autentificare folosite pentru acces la Fugaku și la servicii de calcul operate de organizații externe. RIKEN a identificat: 4.222 de utilizatori Fugaku potențial afectați; 375 de utilizatori ai sistemului mai mic Rikyu, de asemenea potențial afectați. Pe 13 noiembrie 2026, după ce cineva a încercat să folosească credențiale compromise pentru a accesa Fugaku, RIKEN a scos imediat sistemul din funcțiune. Efect operațional: cercetarea, întreruptă pe termen nedeterminat Fugaku rămâne offline, iar oprirea afectează o infrastructură cu capacitate mare de calcul, ceea ce înseamnă perturbări pentru cercetătorii care își programaseră deja accesul. TechRadar notează că Fugaku are 158.976 de noduri de calcul, fiecare cu un procesor cu 48 de nuclee și 32 GiB de memorie utilizabilă, totalizând 7.630.848 de nuclee și peste cinci petabytes de memorie pentru sarcini științifice. RIKEN afirmă că nu a găsit dovezi că seturi de date de cercetare ar fi fost divulgate, însă anchetatorii nu au stabilit încă ce informații ar fi putut părăsi sistemele. Organizația verifică și dacă înregistrările expuse includ date aparținând unor organizații sau persoane din afara RIKEN. Efect de propagare: verificări la alte centre de calcul Un risc suplimentar este legat de credențialele stocate pe serverele afectate, care ar fi putut oferi acces și la servicii de calcul ale unor organizații externe. RIKEN spune că îi contactează pe operatorii altor supercomputere ale căror servicii ar fi putut fi expuse; aceștia verifică dacă a existat acces neautorizat, deși RIKEN nu a confirmat intruziuni în acele sisteme externe. Incidentul este relatat de TechRadar „via” The Register și vine pe fondul mai multor atacuri cibernetice care au afectat în ultimele luni companii japoneze, furnizori de telecomunicații, servicii cloud și instituții publice, situație care a determinat guvernul de la Tokyo să aloce finanțare de urgență pentru întărirea capabilităților naționale de securitate cibernetică. [...]
Actorii statali rămân cea mai mare amenințare cibernetică pentru infrastructuri critice , iar în cazul României „actorii statali principali” cu care se confruntă autoritățile au în spate Federația Rusă, potrivit Digi24 , care îl citează pe Dan Câmpean , șeful Directoratului Național pentru Securitate Cibernetică (DNSC) . Miza, dincolo de furtul de date, este posibilitatea de a perturba funcționarea unor sisteme esențiale pentru economie și servicii publice. Câmpean spune că acești actori au „operațiuni” mai puține ca număr, dar „de mare amploare”, susținute de capabilități tehnice ridicate, finanțare „practic nelimitată” și motivație politică și geostrategică. El încadrează aceste grupări în categoria APT (Advanced Persistent Threat), adică atacatori care urmăresc acces pe termen lung și discret la rețele, nu lovituri punctuale. Ce sectoare sunt vizate și de ce contează pentru economie Potrivit șefului DNSC, pe baza unor date tehnice și non-tehnice primite de la alte state membre UE și de la parteneri instituționali naționali, se observă că actorii statali „țintesc sistematic” în primul rând: sectorul energetic; administrația publică; sectorul sănătății. Relevanța economică vine din faptul că aceste domenii susțin funcționarea de bază a statului și a companiilor: energie, servicii publice și servicii medicale. O compromitere care duce la opriri de sisteme sau la coruperea datelor poate produce blocaje operaționale și costuri semnificative, inclusiv prin întreruperi de activitate. Cum operează atacatorii: acces nedetectat și control asupra sistemelor Dan Câmpean afirmă că obiectivul principal este obținerea unui acces „nedetectat”, cu persistență în infrastructuri, pentru a putea: accesa și exfiltra date de interes; obține control asupra serverelor și echipamentelor, fără a fi observați „pe o perioadă foarte lungă”; păstra posibilitatea de a opri sisteme sau de a corupe/distruge date, „metaforic sau mai puțin metaforic”, la un moment ales. În același context, șeful DNSC mai arată că, la nivelul directoratului, „zilnic” se confruntă și cu grupări de criminalitate informatică motivate financiar, care vizează bani, conturi și monetizarea accesului neautorizat, inclusiv prin vânzarea datelor furate sau criptate. Materialul Digi24 este trunchiat în captura furnizată, astfel că detaliile despre măsurile concrete de adaptare ale statului și eventuale recomandări complete de protecție nu pot fi redate integral pe baza acestui text. [...]

