Știri

Știri din categoria Securitate cibernetică
NordVPN mută „obfuscarea” pe NordWhisper, ceea ce poate însemna conexiuni mai rapide și mai multe locații utile în rețele care blochează VPN-uri, potrivit TechRadar. Schimbarea este deja activă pe iOS și urmează să fie extinsă treptat pe Android, Windows și macOS „în următoarele săptămâni”.
Mutarea este relevantă operațional pentru utilizatorii care depind de VPN în medii restrictive (rețele de birou, școli, Wi‑Fi public sau regiuni cu cenzură), deoarece „serverele obfuscate” sunt concepute să ascundă faptul că traficul trece printr-un VPN, pentru a trece de firewall-uri și de inspecția profundă a pachetelor (deep packet inspection).
Până acum, conectarea la serverele obfuscate însemna folosirea protocolului OpenVPN, pentru că obfuscarea era legată de variantele TCP și UDP ale acestuia. NordVPN a mutat acum această funcție pe NordWhisper, protocolul propriu „rezistent la cenzură”, lansat la începutul lui 2025.
În practică, categoria de servere obfuscate „rulează” acum pe NordWhisper „sub capotă”, fără ca utilizatorul să fie nevoit să facă o schimbare manuală de protocol (în funcție de cum este implementat în aplicație).
NordVPN motivează schimbarea prin două beneficii principale:
Marijus Briedis, CTO NordVPN, a declarat pentru TechRadar că NordWhisper este conceput să funcționeze „la fel de bine sau mai bine” decât OpenVPN în rețele restrictive și că, „în multe cazuri”, utilizatorii ar trebui să vadă îmbunătățiri datorită vitezelor mai bune și numărului mai mare de locații.
Publicația notează că schimbarea nu ar veni cu un compromis de securitate: NordWhisper ar urma aceleași standarde de criptare și confidențialitate ca celelalte protocoale NordVPN, astfel încât utilizatorii să obțină „discreție” fără să piardă la capitolul protecție.
Pe termen scurt, rămâne de urmărit ritmul extinderii către celelalte platforme, deoarece actualizarea se face gradual și nu toți utilizatorii o vor vedea imediat. Pe termen mai lung, NordVPN indică faptul că vrea să ducă NordWhisper către un design complet bazat pe TLS și să exploreze protocolul QUIC, pentru a ține pasul cu instrumentele de cenzură tot mai capabile.
Recomandate
SUA iau în calcul o investigație cu miză de sancțiuni după furtul de 6,3 mld. dolari de la Binance (aprox. 28,4 mld. lei), în condițiile în care administrația americană spune că încearcă să stabilească dacă în spatele atacului s-ar afla hackeri nord-coreeni, potrivit news . Președintele SUA, Donald Trump , a declarat vineri că autoritățile „analizează problema”, întrebat fiind dacă atacul ar trebui atribuit unui grup de hackeri nord-coreeni. Formularea indică faptul că atribuirea oficială nu este încă stabilită. Cooperare cu FBI și Serviciul Secret, după un furt record Binance colaborează cu autorități de aplicare a legii din mai multe țări, inclusiv cu Biroul Federal de Investigații (FBI) și Serviciul Secret al Statelor Unite (USSS), după ce hackerii ar fi furat de pe platformă 6,3 miliarde de dolari, a declarat pentru Reuters o persoană familiarizată cu situația. FBI a transmis, într-un comunicat, că este la curent cu incidentul și lucrează cu parteneri din sectorul public și privat pentru a înțelege amploarea activității, a evalua impactul potențial și a coordona măsurile de investigație. De ce contează: riscul de escaladare pe zona de sancțiuni și conformitate Experți în securitate cibernetică citați de Reuters afirmă că hackeri nord-coreeni s-ar afla „probabil” în spatele furtului și că veniturile obținute din astfel de operațiuni contribuie la finanțarea programelor de înarmare ale Coreei de Nord. Dacă această atribuire va fi confirmată de autorități, cazul poate alimenta presiunea de reglementare și măsuri de conformitate mai dure în ecosistemul cripto. În paralel, firmele de investigații blockchain TRM Labs și Chainalysis atribuie jaful unui grup nord-coreean cunoscut sub numele „TraderTraitor”, denumire folosită într-o avertizare comună din 2022 emisă de FBI, CISA și Trezoreria SUA. Avertizarea descria utilizarea de programe malware și alte metode pentru a viza dezvoltatori de software și personal IT din companii de criptomonede. Ce urmează În acest moment, SUA spun doar că „analizează” responsabilitatea, fără o concluzie oficială. Următorul pas relevant pentru piață este dacă investigația va produce o atribuire formală și, implicit, măsuri asociate (investigații extinse, acțiuni de aplicare a legii și posibile consecințe de reglementare). [...]
Binance spune că a acoperit deja circa 80% din pierderea de 6,3 miliarde de dolari (aprox. 28,4 miliarde lei) după compromiterea unor portofele și retrageri neautorizate, iar restul îl cumpără din piață și prin tranzacții extrabursiere (OTC), potrivit Profit . Miza imediată pentru utilizatori este continuitatea operațională: compania afirmă că va compensa integral pierderile și că lucrează la reluarea retragerilor. Binance afirmă că portofelele i-au fost compromise, iar atacatorii au furat active token în valoare de aproximativ 6,3 miliarde dolari (aprox. 28,4 miliarde lei). Compania susține că a alocat peste 6,34 miliarde dolari din fonduri proprii pentru a gestiona incidentul, din care 5 miliarde dolari sunt deja deținute în aceleași tipuri de active afectate (de exemplu USDC, USDT, BTC, ETH, BNB), ceea ce ar acoperi aproximativ 80% din cantitatea afectată. Cum încearcă Binance să limiteze pierderile și să recupereze fondurile În primele 24 de ore de la identificarea incidentului, compania spune că a luat măsuri de limitare a riscului și de întărire a controalelor, inclusiv revocarea autorizațiilor afectate și implementarea unor controale suplimentare pentru a preveni activități neautorizate. Pe partea de recuperare, Binance afirmă că lucrează cu forțele de ordine, firme specializate în analiză blockchain, emitenți de active și parteneri din industrie pentru urmărirea și înghețarea fondurilor. Potrivit companiei, aproximativ 3 miliarde de dolari au fost „înghețate la lanț” până în prezent, iar alte eforturi de recuperare ar urma să continue. Separat, Tether și Circle ar fi înghețat împreună 1,79 miliarde de dolari în USDT și USDC care erau transferate din portofelele Binance, conform informațiilor redate de Profit. Ce spune compania despre cauza incidentului și ce urmează Investigația internă inițială ar fi indicat posibilitatea implicării unui laptop compromis, însă ulterior ar fi fost identificate „puncte suplimentare de încălcare”. În acest stadiu, Binance afirmă că nu a găsit dovezi că ar fi fost compromise cheile private ale portofelului, iar ancheta rămâne în desfășurare. Operațional, compania spune că urmărește reluarea retragerilor în aproximativ 34 de ore, condiționat de finalizarea controalelor de securitate, cu o repornire etapizată. Totodată, Binance afirmă că va face o revizuire completă a securității și va publica un raport tehnic detaliat, iar în aproximativ 48 de ore ar urma să comunice constatări tehnice suplimentare, după verificare și dacă divulgarea nu afectează investigația. În paralel, compania indică drept obiectiv verificarea publică a fondurilor utilizatorilor prin mecanismul de „Dovadă a Rezervelor” (Proof of Reserves), adică o metodă prin care o platformă încearcă să demonstreze că deține active suficiente pentru a acoperi soldurile clienților. Context: dimensiunea atacului și reacția pieței Profit notează că incidentul „se conturează” drept cel mai mare atac cibernetic din istoria pieței activelor digitale, depășind atacul de 1,5 miliarde de dolari asupra Bybit din 2025 . Companiile TRM Labs și Chainalysis ar fi atribuit atacul unei echipe de atacatori din Coreea de Nord, cunoscută drept TraderTraitor, potrivit BBC, menționează publicația. În același timp, Bitcoin se tranzacționa la aproximativ 78.030 de dolari (aprox. 351.000 lei), în scădere cu 2,4% în ultimele 24 de ore și cu 4,6% în ultimele șapte zile, conform datelor citate. [...]
Exploatarea „în lanț” a PHP2Shell cu o vulnerabilitate de escaladare de privilegii din Linux a permis atacatorilor să obțină acces „root” pe 25 de servere și să compromită firewall-uri asociate unor organizații afiliate guvernului SUA , potrivit TechRadar . Miza operațională este că atacul pornește de la o singură cerere HTTPS neautentificată către o interfață de administrare care „nu ar fi trebuit expusă la internet” și poate escalada rapid spre rețeaua internă. Conform publicației, confirmarea vine dintr-un raport al companiei de securitate cibernetică Dream , care susține că a observat primele compromiteri confirmate prin PHP2Shell, după o perioadă în care existau multe încercări și scanări, dar fără breșe reușite. Ținta: firewall-uri Palo Alto Networks cu PAN-OS învechit Dream afirmă că atacatorii – descriși ca actori de amenințare chinezi – au vizat firewall-uri Palo Alto Networks care rulau PAN-OS într-o versiune mai veche, vulnerabilă. Atacurile ar fi început la 23 octombrie 2026 și ar fi inclus sondarea unor organizații din SUA, Japonia, Taiwan și Coreea de Sud, înainte ca accentul să se mute pe aceste echipamente. În scenariul descris, atacatorii au „înlanțuit” (au combinat) PHP2Shell cu o vulnerabilitate de escaladare locală a privilegiilor numită Fragnesia, urmărită ca CVE-2026-46300, pentru a obține acces „root” (control complet) pe sistem. De la acces inițial la atacuri Active Directory, în minute După compromiterea dispozitivelor, atacatorii ar fi rulat aproximativ 40 de scripturi personalizate de post-exploatare, potrivit Dream. Raportul citat de TechRadar descrie o progresie rapidă de la acces inițial la mișcări laterale în rețea și atacuri asupra Active Directory (componenta folosită frecvent în organizații pentru administrarea identităților și accesului). „În câteva ore de la compromiterea unui firewall afiliat guvernului SUA, au tunelat în rețeaua internă, au compromis un al treilea server folosind același exploit PHP2Shell și au lansat o campanie completă de atac asupra Active Directory – totul printr-un lanț care a început cu o singură cerere HTTPS neautentificată către o interfață de management care nu ar fi trebuit expusă la internet.” Dream mai susține că întregul lanț – de la conexiune HTTPS neautentificată până la un webshell persistent cu privilegii „root” – se poate încheia în mai puțin de 15 minute și că atacatorii ar putea încă avea acces, deși cercetătorii nu au putut stabili obiectivul final pe baza artefactelor găsite. Identificarea țintelor: FOFA și indicii de utilizare a unor instrumente cu AI Incidentul nu ar fi fost „AI-powered” în sensul automatizării complete, potrivit evaluării Dream, deși ar fi existat indicii de utilizare a unor instrumente: ar fi fost găsite instalate Claude Code și o platformă de securitate ofensivă numită AIscan, configurată cu modele chinezești (DeepSeek și Kimi). De asemenea, ar fi fost identificate chei API pentru FOFA, un motor chinezesc de căutare a sistemelor expuse pe internet, similar cu Shodan. Cu ajutorul FOFA, atacatorii ar fi identificat aproximativ 19.000 de firewall-uri Palo Alto Networks conectate la internet, folosite ca punct de plecare pentru atacuri, mai notează TechRadar, citând Dream. [...]
Orange Cyberdefense își extinde capacitățile de detecție și răspuns la incidente prin integrarea treptată a modelului Mistral Large 4 , într-un demers care pune accent pe controlul datelor și pe utilizarea infrastructurii europene, potrivit The Next Web . Compania franceză de securitate cibernetică a intrat joi în programul de „design partners” pentru Mistral Large 4, devenind primul furnizor european de servicii de securitate gestionate (managed security services provider) care participă. Ținta inițială a implementării sunt clienții din mediul de afaceri și sectorul public, iar termenii financiari ai acordului nu au fost făcuți publici. Ce se schimbă operațional: audit, testare și investigații mai rapide Orange Cyberdefense spune că va folosi cel mai nou model Mistral pentru a testa sistemele clienților în căutarea vulnerabilităților, pentru a investiga breșe și pentru a accelera răspunsul la atacuri cibernetice. Primele utilizări anunțate vizează: audituri tehnice; testare de penetrare (penetration testing), adică simularea unor atacuri pentru a identifica puncte slabe; evaluarea modului în care un atacator ar putea obține acces; investigarea incidentelor după o breșă, pentru a înțelege ce s-a întâmplat și a răspunde mai rapid. De ce contează: controlul datelor și infrastructură europeană Un element central al aranjamentului este că Orange Cyberdefense își va rula modelele de securitate pe computere din centrele de date europene ale Mistral. Compania susține că această abordare îi ajută pe clienți să păstreze controlul asupra datelor, aspect tot mai important când inteligența artificială este folosită în activități sensibile de securitate. În același context, Mistral își poziționează strategia în jurul flexibilității de implementare și a controlului datelor, ca argument pentru utilizarea modelelor „deschise”, în opoziție cu dependența de sisteme de inteligență artificială închise. Publicația amintește și discuția despre „closed AI systems” într-un material separat, disponibil aici: The Next Web . Context: ce este Mistral Large 4 și în ce fază e varianta pentru securitate Mistral a lansat Large 4 la începutul lunii octombrie, descriindu-l ca un model cu un trilion de parametri, iar ulterior a pus la dispoziție „weights” (ponderile modelului) pentru descărcare, astfel încât dezvoltatorii să îl poată rula și adapta pe cont propriu. O versiune orientată spre securitate cibernetică este testată în prezent de un grup restrâns de parteneri, cu restricția de a o folosi doar pe sisteme pe care le dețin sau pentru care au permisiune de evaluare. Orange Cyberdefense își justifică parteneriatul și prin experiența anterioară: din aprilie 2025, compania folosește un instrument de la Qevlar AI în centrele sale operaționale de securitate, unde sunt monitorizate sistemele clienților pentru amenințări. „Această alianță între Orange Cyberdefense și Mistral AI consolidează fundația securității cibernetice augmentate de o inteligență artificială de încredere”, a declarat Anis Trabelsi, șeful de inovație și AI la Orange Cyberdefense. [...]
CodeRabbit își extinde analiza de securitate dincolo de modificările punctuale dintr-un pull request , folosind GPT‑6.1 Sol pentru a corela comportamente între fișiere și componente în baze de cod complexe, potrivit OpenAI . Miza operațională este reducerea „unghiurilor moarte” din revizuirea codului, acolo unde o schimbare aparent minoră poate afecta biblioteci comune, dependențe și mecanisme de protecție din alte zone ale aplicației. Modelul GPT‑6.1 Sol este folosit ca model principal în „agentul de securitate” al CodeRabbit, cu rolul de a extinde revizuirea dincolo de diferențele (diff) dintr-un singur set de modificări. Conform descrierii, Sol ajută la conectarea efectelor unei schimbări între fișiere și componente, pentru a scoate la iveală potențiale probleme de securitate care altfel ar putea trece neobservate. Un element important pentru echipele de inginerie și securitate este poziționarea produsului față de instrumentele existente: revizuirea CodeRabbit este „independentă de agentul care a scris codul” și „completează scanerele consacrate”, iar sistemul mai folosește și alte modele avansate și instrumente de securitate. OpenAI nu oferă însă în material detalii despre rate de detecție, comparații cantitative sau metodologii de evaluare. Cum este folosit Sol în fluxul de lucru Integrarea este descrisă pe mai multe niveluri, în funcție de profunzimea investigației: Pull-request review : Sol analizează schimbările pe măsură ce dezvoltatorii lucrează, în timpul revizuirii unui pull request. Deep Scan : suportă investigații mai ample la nivel de depozit (repository), inclusiv dependențe și interacțiuni între componente. CodeRabbit Secure : extinde investigația către depozite conectate (de exemplu, o bibliotecă de autentificare partajată), pentru a evalua cum o slăbiciune poate afecta un sistem mai larg. De la identificare la remediere, cu „omul în control” OpenAI notează că CodeRabbit folosește GPT‑6.1 Sol pentru a semnala probleme legate de securitate în „mii de depozite și organizații”, iar constatările sunt introduse în fluxurile de pull request pe care dezvoltatorii le folosesc deja pentru revizuire și îmbunătățire. Componenta „Secure” leagă investigația de remediere: pentru constatările selectate de utilizator, sistemul poate încerca verificarea exploatării într-un „sandbox” izolat, fără a testa sisteme de producție. Pentru anumite tipuri de probleme, poate și redacta un pull request cu o propunere de fix, care rămâne de revizuit și aprobat de o persoană. Materialul insistă că responsabilitatea finală rămâne la oameni: revizorii umani decid ce schimbări sunt livrate în producție. Linkuri menționate în sursă Detalii despre GPT‑6.1 Sol: https://openai.com/index/introducing-gpt-6-1-sol/ Detalii despre CodeRabbit Secure: https://www.coderabbit.ai/security [...]
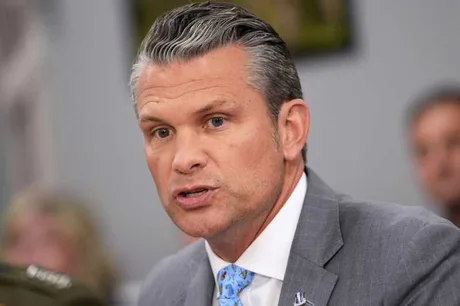
Pentagonul a trecut Institutele Confucius pe lista amenințărilor la securitatea națională , o decizie care poate accelera restricțiile asupra colaborărilor universitare și a accesului la resurse în campusuri, potrivit Agerpres . Departamentul american al Apărării a desemnat centrele culturale finanțate de China din campusurile universitare, cunoscute ca Institutele Confucius, drept o amenințare la adresa securității naționale a SUA. Anunțul a fost făcut vineri de secretarul apărării Pete Hegseth , într-o informație relatată de Reuters și preluată de Agerpres. Ce invocă Pentagonul și ce măsuri spune că a luat Într-un videoclip postat pe rețelele sociale, Hegseth a susținut că Institutele Confucius ar funcționa „sub acoperire” în universitățile americane și că Pentagonul le-a adăugat pe lista instituțiilor considerate o amenințare la securitatea națională. „Se pare că au apărut 80 de noi celule de propagandă în 30 de universități, folosind nume și statute diferite, dar cu aceeași misiune: să fure proprietate intelectuală și să infiltreze mințile studenților americani.” Tot el a afirmat că, în ultimele două luni, Departamentul Apărării a „demontat sistematic” fiecare dintre aceste organizații, fără ca materialul citat de Agerpres să ofere detalii despre mecanismul concret al acestor acțiuni sau despre instituțiile vizate. Context și reacții Washingtonul acuză de mai mult timp Institutele Confucius că ar fi instrumente de propagandă chineză și a luat măsuri pentru a le limita, notează aceeași sursă. Ambasada Chinei la Washington nu a răspuns imediat unei solicitări de comentariu din partea Reuters, conform informațiilor preluate de Agerpres. [...]