Știri

Știri din categoria Securitate cibernetică
Microsoft spune că a întrerupt infrastructura EvilTokens, o platformă care a compromis peste 12.000 de căsuțe de e-mail și a folosit analiză cu inteligență artificială pentru a pregăti fraude de plată, potrivit WinFuture. Miza pentru companii este operațională: atacul nu se rezumă la „texte mai bune” de phishing, ci automatizează identificarea relațiilor comerciale și a momentelor potrivite pentru deturnarea plăților.
Microsoft afirmă că Digital Crimes Unit a acționat împreună cu parteneri împotriva infrastructurii, confiscând 50 de site-uri folosite în operare și determinând închiderea a peste 150 de domenii. În Marea Britanie, Metropolitan Police a arestat doi bărbați în legătură cu presupusa operare a EvilTokens, iar investigațiile sunt în desfășurare.
Conform companiei, EvilTokens ar fi fost activ din februarie 2026 și ar fi compromis, în câteva luni, peste 12.000 de inboxuri din mai mult de 10.000 de organizații la nivel global. Nu a fost comunicată valoarea pagubelor financiare.
EvilTokens ar fi funcționat ca furnizor de servicii pentru alți infractori, oferind instrumente pentru atacuri de tip phishing. Elementul distinctiv, potrivit Microsoft, a fost folosirea inteligenței artificiale pe întreg lanțul atacului: de la obținerea accesului la un cont de e-mail până la pregătirea fraudelor de plată.
În centrul platformei ar fi fost un instrument de tip chatbot, capabil să analizeze conținutul căsuțelor compromise și să caute:
Pe baza acestor indicii, sistemul ar fi putut sugera ținte „potrivite” pentru impersonare și strategii concrete de fraudă, inclusiv e-mailuri redactate în numele unor contacte cunoscute și recomandări despre ce solicitări de plată sau modificări de cont bancar ar avea șanse mai mari de succes.
Pentru acces la conturi Microsoft, EvilTokens ar fi folosit „Device Code Flow”, un mecanism gândit pentru dispozitive unde introducerea credențialelor este dificilă (de exemplu smart TV-uri, imprimante sau echipamente de conferință). Victimele ar fi fost convinse să introducă un cod generat de atacatori pe o pagină reală de autentificare Microsoft, confirmând fără să își dea seama o sesiune a infractorilor.
În loc să obțină parola, atacatorii ar fi primit un „token” de acces valid (un fel de cheie temporară care permite accesul la cont), ceea ce face compromiterea mai greu de blocat prin măsuri clasice bazate pe parole.
Microsoft descrie acțiunea drept o „perturbare” a infrastructurii și avertizează că riscul unor atacuri similare nu dispare. Cazul EvilTokens arată, în evaluarea companiei, cât de rapid pot fi combinate accesul la e-mail cu analiza asistată de inteligență artificială a fluxurilor interne dintr-o organizație, pentru a genera fraudă financiară țintită.
Microsoft a publicat și o informare separată despre operațiune pe blogul său: https://blogs.microsoft.com/on-the-issues/2026/09/22/disrupting-eviltokens-the-ai-chatbot-built-for-cybercrime/ (link menționat în materialul sursă).
Recomandate
Ocolirea filtrelor de e-mail prin caractere invizibile a ajuns la scară de milioane de mesaje pe zi , după ce Microsoft a observat o creștere bruscă a acestei tehnici începând din februarie 2026, potrivit Mediafax . Cercetătorii companiei descriu o campanie de amploare în care expeditorii inserează caractere speciale, aproape imposibil de văzut de utilizatori, în cuvinte frecvente din mesajele comerciale nedorite. Scopul este ca sistemele automate să nu mai recunoască termenii „sensibili” și să nu mai marcheze mesajele ca suspecte. Metoda folosește un bloc de caractere Unicode numit „tag characters”, ale căror coduri pot reprezenta litere obișnuite, dar care rămân practic invizibile pentru oameni. În practică, un cuvânt precum „finanțare” poate conține un astfel de caracter între litere, fără să se observe la citire, însă pentru unele filtre cuvântul nu mai este identificat ca o expresie continuă. Creștere rapidă în februarie și o campanie de circa trei luni Microsoft spune că utilizarea tehnicii a crescut brusc începând cu 9 februarie 2026: de la aproximativ 21.000 de mesaje detectate pe zi la peste 1,3 milioane pe zi, iar pe 11 februarie a depășit 2,3 milioane. Campania de mare volum a continuat aproximativ trei luni, înainte ca numărul mesajelor să scadă puternic după jumătatea lunii mai. Mesajele identificate aveau în principal teme financiare, inclusiv oferte legate de finanțarea unor afaceri sau linii de credit, iar caracterele invizibile erau introduse în termeni-cheie pentru a îngreuna analiza automată. Impact operațional: filtrele bazate pe analiză de limbaj pot fi păcălite mai ușor Problema este relevantă mai ales pentru sistemele moderne de filtrare care folosesc analiză automată a limbajului: inserarea unor caractere invizibile poate schimba felul în care textul este „segmentat” și interpretat, reducând eficiența regulilor care se bazează pe detectarea unor cuvinte sau expresii. Microsoft precizează însă că tehnica nu este suficientă, singură, pentru a trece de toate mecanismele de protecție. Compania afirmă că peste 99% dintre mesajele analizate au fost blocate de alte sisteme, inclusiv evaluări de reputație pentru expeditor, domeniu și adrese IP, clasificare automată, verificări de autentificare și detectarea tentativelor de imitare a unor mărci. Ce recomandă Microsoft: „normalizarea” textului înainte de verificări Pentru a limita eficiența metodei, Microsoft recomandă normalizarea textului înainte de verificarea cuvintelor și a „semnăturilor” de securitate (indicatori tehnici folosiți pentru identificarea amenințărilor), inclusiv eliminarea caracterelor invizibile sau neafișate. De asemenea, apariția neobișnuită a acestor caractere ar trebui tratată ca un posibil indicator al unei tentative de evitare a filtrelor. Compania notează că manipularea interpretării textului prin astfel de artificii nu este complet nouă: în trecut au fost folosite și spații cu lățime zero, cratime invizibile sau caractere care seamănă vizual cu cele obișnuite, însă elementul care atrage acum atenția este scara la care metoda a fost folosită. [...]
Un nou malware pentru Android, RatHat, poate forța acces de tip „administrator” și fura credențiale fără semne vizibile , iar în scenariile de infectare confirmată soluția realistă poate ajunge până la resetarea din fabrică, potrivit BGR , care citează cercetători de securitate de la Zimperium . RatHat este descris ca un program „alimentat de AI” (inteligență artificială) care se deghizează în aplicații legitime, inclusiv în Google Chrome. După instalare și deschidere, încearcă să obțină permisiuni de administrare; dacă utilizatorul le acordă, malware-ul ajunge să obțină acces la ADB (Android Debug Bridge – interfață folosită de dezvoltatori pentru control avansat), apoi rulează în fundal un „agent” care monitorizează activitatea și extrage date sensibile. Conform descrierii, informațiile sunt trimise către atacatori printr-un client proxy, iar originea acestora este indicată ca fiind „probabil” China (o atribuire care rămâne, totuși, probabilistică în material). De ce contează: furt „invizibil” de date și autentificare Elementul de risc operațional este că, odată activ, RatHat nu ar face lucruri evidente pentru majoritatea utilizatorilor. În schimb, rulează în fundal și colectează: nume de cont și parole; coduri de autentificare în doi pași (2FA); mesaje, fotografii și alte informații sensibile. Cum ajunge pe telefon: smishing și „malvertising” Distribuția ar avea loc în principal prin: smishing (mesaje de tip phishing prin SMS sau în aplicații de mesagerie); campanii web de malvertising (publicitate malițioasă) care imită site-uri legitime de descărcare, inclusiv pagini ce pot semăna cu Google Play. Recomandările din material vizează reducerea riscului prin evitarea instalărilor din surse necunoscute, evitarea linkurilor de descărcare primite în mesaje și folosirea exclusivă a aplicației oficiale Google Play. Sunt menționate și instrumente de protecție precum Google Play Protect sau soluții antivirus dedicate. Dacă telefonul e deja infectat: detectare dificilă, eliminare și mai complicată Pentru dispozitivele deja compromise, articolul susține că RatHat este greu de identificat și „carantinat” fără un instrument de securitate. Sunt date ca exemple Malwarebytes Mobile Security și alternative precum Bitdefender Total Security, ESET Home Security Essential și Avira Prime. Partea critică: chiar dacă unele soluții pot recunoaște RatHat, eliminarea nu ar fi simplă, din cauza modului în care se ascunde și își schimbă comportamentul pentru a evita detecția, după ce obține acces de administrare. Materialul indică resetarea din fabrică drept singura variantă pentru a-l elimina complet și a folosi telefonul în siguranță ulterior, cu mențiunea importantă că resetarea nu este o „garanție universală” pentru orice infecție, deoarece unele aplicații compromise sau cod malițios pot persista. Măsuri practice de prevenție, pe scurt Pentru a evita infectarea, recomandările se concentrează pe disciplină de instalare și controlul permisiunilor: nu instala aplicații din afara Google Play și evită „sideloading” (instalare din surse necunoscute); nu deschide linkuri necunoscute din SMS/mesaje directe/social media, iar dacă le deschizi, nu instala nimic la solicitarea telefonului; verifică atent adresa site-ului (URL) înainte de orice descărcare; păstrează Google Play Protect activ; nu accepta „orb” cereri de permisiuni, mai ales pentru aplicații noi sau suspecte. Materialul mai notează că, de regulă, „spionarea” nu începe până când aplicația nu este deschisă sau până când nu sunt acordate permisiuni, ceea ce face ca atenția la primele solicitări de acces să fie un punct-cheie de control. [...]
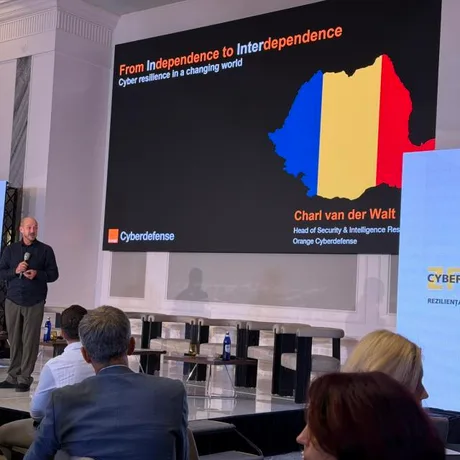
Atacurile cibernetice ajung direct în cash-flow și continuitatea operațională , iar exemplele di scut ate la o conferință Orange Business arată că „avem backup” sau „avem antivirus” nu mai sunt răspunsuri suficiente, potrivit Mobilissimo . Miza pentru companii se mută de la prevenție „perfectă” la reziliență: cât de repede își pot reporni serviciile critice și cât de bine își pot limita pierderile când incidentul deja s-a produs. Când backup-ul există, până când nu mai există La conferință au fost prezentate cazuri în care atacatorii au vizat nu doar infrastructura, ci și mecanismele de recuperare. Romanian Soft Company (platforma medicală Hipocrate) a descris un atac din 2024 care a afectat 26 de servere dintr-o rețea de aproximativ 300, într-un context în care compania deservește circa 100 de spitale din România și Republica Moldova. Firma a evitat repornirea sistemelor înainte de a înțelege „calea” atacului, iar componentele critice au fost repuse în funcțiune în aproximativ 72 de ore. Un alt exemplu, Soft Tehnica (Freya POS), a arătat o vulnerabilitate practică: atacatorii au șters backup-urile, deși compania investise „zeci de mii” în ele. După recuperare, măsurile aplicate au inclus autentificare în doi pași, segmentarea infrastructurii și trecerea la „backup immutable” (copii de siguranță care, în mod obișnuit, nu pot fi șterse sau rescrise). Compania a ajuns să testeze revenirea în 10 minute, conform relatării din conferință. „Am fost atacați și nu mai avem nimic. [...] Știu că am dat niște zeci de mii pe backup. Aveam backup, numai că l-au șters.” 100.000 de euro pierduți în 30 de minute: securitatea devine operațiune financiară Într-un caz din transporturi, atacatorii au mers direct pe bani: în aproximativ 30 de minute au plecat peste 100.000 de euro (aprox. 500.000 lei), prin 11 transferuri și operațiuni către conturi externe. În paralel, compania a fost „bombardată” cu apeluri telefonice pentru a îngreuna accesul la comunicații, potrivit relatării de pe scenă. „Au început să sune telefoanele firmei, inclusiv telefonul meu, ca să nu mai putem accesa nici mailul, nici apelul vocal, nimic. Deci, ca în filme.” Una dintre măsurile adoptate ulterior a fost un telefon dedicat exclusiv aplicațiilor bancare, fără aplicații de mesagerie și fără utilizare generală pe internet — o decizie operațională, nu una „de IT”, cu impact direct asupra controlului plăților. Lecția internă a Orange: „excepțiile” dispar după un incident Orange România a revenit asupra propriului incident din 2025: un angajat a folosit aceeași parolă și a salvat-o într-un browser de pe un dispozitiv personal compromis ulterior. Datele au fost folosite pentru accesarea unei instanțe Jira expuse online, de unde au fost extrase aproape 6 GB de date. Compania a precizat că nu a existat mișcare laterală către alte sisteme și nici oprirea serviciilor, însă episodul a dus la o schimbare internă: eliminarea excepțiilor de la politicile de securitate. „Trebuie să ai un Cerber, cineva care spune «Nu, la revedere», și peste decizia acestei persoane nu se trece.” AI crește „persistența” atacurilor și aduce riscuri noi în interiorul firmelor O temă separată a fost inteligența artificială, inclusiv „Shadow AI” (utilizarea de instrumente AI de către angajați fără vizibilitate și control din partea organizației). În plus, dacă un „agent AI” primește acces la fișiere, e-mail și aplicații interne, el poate ajunge să funcționeze ca o identitate cu privilegii extinse, iar compromiterea lui poate avea efecte similare cu compromiterea unui cont intern. În același timp, Orange Cyberdefense a argumentat că AI nu „schimbă fizica” atacului, dar schimbă masiv probabilitatea prin automatizare și încercări repetate la scară mare. În datele prezentate la conferință, o vulnerabilitate critică confirmată într-o rețea enterprise rămâne deschisă în medie circa 160 de zile, iar extorcarea cibernetică a crescut cu 46% între 2024 și 2025, cu o nouă creștere indicată de datele până în august 2026. De ce contează pentru business: costul unui incident poate depăși ani de bugete Mesajul central al conferinței, așa cum reiese din exemplele prezentate, este că securitatea cibernetică se traduce în pierderi financiare, întreruperi de activitate și decizii de management, nu doar în achiziții de soluții tehnice. În unele cazuri analizate de CEO-ul SCUT, paguba unui singur atac reușit poate acoperi 10–15 ani de buget de securitate — un argument pentru a trata reziliența (planuri exersate, roluri, proceduri și recuperare rapidă) ca parte din guvernanța și continuitatea afacerii, nu ca proiect punctual al departamentului IT. [...]
Rusia reclamă atacuri cibernetice asupra votului electronic și sabotaj pe fibră optică , un semnal de vulnerabilitate operațională pentru infrastructura digitală folosită în alegeri, potrivit G4Media . Autoritățile de la Moscova susțin că incidentele au avut loc în a doua zi a alegerilor parlamentare desfășurate între 18 și 20 septembrie. Alegerile sunt prezentate ca primele organizate după declanșarea invaziei asupra Ucrainei în 2022 și vizează reînnoirea celor 450 de mandate din Duma de Stat , camera inferioară a parlamentului rus. Scrutinul are loc și în teritoriile din estul Ucrainei ocupate de armata rusă și anexate „pe hârtie” de Rusia, conform materialului care citează agențiile AFP și EFE, prin Agerpres. Atac „foarte puternic” asupra sistemului de vot online din Moscova Șefa Comisiei Electorale Centrale, Ella Pamfilova, a declarat că sistemul electoral a fost ținta unui atac cibernetic „foarte puternic” pe parcursul nopții, „fără oprire”, în contextul în care la Moscova alegătorii pot vota online. Votul electronic este disponibil și în alte aproximativ 30 de regiuni ruse. Pamfilova a mai spus că atacul „masiv și intens” continuă „practic tot timpul”, dar a susținut că „situația este sub control” și că securitatea sistemului permite continuarea votului. „Tentativă de sabotaj” pe fibră optică în Orientul Îndepărtat Separat, Ministerul Dezvoltării Digitale și Comunicațiilor din Rusia a semnalat o tentativă de sabotaj asupra liniilor de internet prin fibră optică în patru regiuni din Orientul Îndepărtat, despre care afirmă că ar fi urmărit perturbarea alegerilor. Într-un mesaj pe Telegram, ministerul a transmis că alegerile nu au fost perturbate și că comunicațiile au fost „restabilite complet” în: Sahalin Magadan Kamceatka districtul autonom Ciukotka Potrivit ministerului, accesul la internet a fost întrerupt din cauza deteriorării deliberate a liniilor de comunicații prin fibră optică. Ce indică datele de participare invocate de autorități Până sâmbătă la ora 09:05 GMT (12:05, ora României), aproape o treime dintre alegătorii cu drept de vot (31,09%) votaseră deja, o prezență aproape dublă față de scrutinul de acum cinci ani, pe fondul introducerii votului electronic, conform datelor citate. Guvernul rus a mai afirmat că 70% dintre alegătorii care au solicitat opțiunea de vot online votaseră deja astfel de vineri, în prima zi a alegerilor. Votul urmează să se închidă duminică la ora 18:00 GMT (21:00, ora României). [...]
Congresul SUA verifică un incident de lanț logistic care ar putea expune tehnologie sensibilă F-35 , după ce un transport de componente destinat reparațiilor în Statele Unite a fost redirecționat neașteptat către Hong Kong , potrivit Antena 3 . Cazul are o miză de securitate (inclusiv cibernetică) și de reglementare: arată cât de vulnerabil poate fi controlul asupra pieselor critice într-un program militar global, în care evidența și transportul sunt gestionate în mare parte de contractori. Transportul a plecat din Australia și urma să ajungă în SUA pentru reparații, însă a fost redirecționat în timpul traversării Pacificului, potrivit a trei persoane familiarizate cu situația, citate de Politico. Pentagonul a confirmat dispariția unor componente, iar încărcătura a ajuns la Hong Kong, fără ca în acest moment să fie clar de ce s-a întâmplat redirecționarea sau cine deține acum piesele. Ce tehnologie ar fi putut fi expusă Potrivit a două dintre sursele citate, transportul includea una dintre cupolele avionului (componenta transparentă care acoperă cabina piloților), care conține tehnologie „stealth” (de reducere a detectabilității radar) accesibilă doar SUA și aliaților. Riscul invocat este că un adversar ar putea studia componenta și ar putea încerca reproducerea prin „inginerie inversă” (reconstrucție tehnologică pornind de la produsul fizic). Biroul pentru Programul Comun F-35 din cadrul Pentagonului a transmis că este „la curent cu o problemă legată de transportul unor componente neutilizabile pentru F-35 Lightning II ” și că lucrează cu autoritățile americane și partenerii din industrie pentru recuperarea componentelor, investigarea incidentului și introducerea unor măsuri de siguranță care să prevină repetarea situației. Implicații de control și conformitate în lanțul de aprovizionare Redirecționarea către Hong Kong — regiune administrativă specială a Chinei — ar fi plasat încărcătura în sfera de influență a Beijingului, în contextul în care China și-a consolidat controlul asupra orașului și a adoptat legi de securitate națională mai stricte, potrivit materialului. În paralel, cazul readuce în discuție modul în care este administrat lanțul de aprovizionare al programului F-35. Lockheed Martin gestionează lanțul logistic și apelează la furnizori comerciali pentru transport. Compania a spus că nu poate oferi detalii despre stadiul transporturilor din motive de securitate, dar că respectă reglementările SUA privind transportul componentelor de aeronave. Context: piese „dispărute” și presiune pe disponibilitatea flotei Un raport din 2023 al Biroului de Responsabilitate Guvernamentală (GAO) a constatat că peste un milion de piese de schimb pentru F-35 au dispărut în ultimii cinci ani, iar Departamentul Apărării nu a putut analiza pierderi de piese în valoare de zeci de milioane de dolari deoarece Lockheed deține controlul asupra informațiilor, potrivit articolului. GAO a mai arătat că lipsa pieselor de schimb poate ține avioanele la sol, iar un raport GAO din acest an indică faptul că, deși costurile de mentenanță au continuat să crească, F-35 nu a atins obiectivele de performanță, iar performanța a avut un „trend descendent”. Programul este estimat de Pentagon să ajungă la cheltuieli de aproape 2.000 de miliarde de dolari pe durata de viață. Ce urmează Incidentul a declanșat informări pentru personalul comisiilor cheie din Congres responsabile cu securitatea națională. Oficiali ai Departamentului de Stat și ai Pentagonului ar fi informat personalul pentru prima dată în iunie, iar în săptămânile următoare sunt prevăzute informări suplimentare, potrivit surselor citate. Departamentul de Stat a refuzat să comenteze, iar ambasada Chinei a declarat că nu are cunoștință despre incident. [...]
O breșă în infrastructura internă a OpenAI a fost confirmată printr-un „pull request” într-un depozit privat , după ce o echipă de hackeri „white-hat” a susținut că a obținut acces la conturi de angajați și la codul intern al companiei, potrivit Tom's Hardware . Incidentul contează operațional: arată că o breșă poate ajunge rapid la resurse critice (conturi interne și depozite de cod), chiar și atunci când este descoperită și raportată responsabil. Atacul a fost realizat de o echipă de cercetători de securitate de la startup-ul Hackron AI , care a folosit „unelte Claude” (instrumente asociate modelului AI Claude) pentru a compromite OpenAI. Într-o postare pe X din 18 septembrie, echipa a afirmat că breșa ar fi avut loc pe 25 iulie. Ce acces ar fi obținut atacatorii Conform descrierii, cercetătorii spun că au reușit: să pătrundă în baza de cod internă a OpenAI; să obțină acces la conturile ChatGPT și Codex ale unor angajați OpenAI. Pentru a demonstra accesul, aceștia au inițiat un „pull request” (o cerere de modificare a codului într-un depozit software) către un depozit privat al OpenAI, descris drept „inofensiv”, înainte de a raporta vulnerabilitățile companiei. Răspunsul OpenAI: remediere rapidă și recompensă Aceeași sursă notează că OpenAI ar fi remediat problema în 14 ore de la raportare și ar fi plătit o recompensă („bug bounty”) de 6.500 de dolari (aprox. 29.000 lei) cercetătorilor. Informațiile despre modul exact în care a fost realizată compromiterea și amploarea accesului sunt limitate la afirmațiile echipei care a raportat incidentul, așa cum sunt redate de publicație. [...]