Știri

Știri din categoria Securitate cibernetică
O vulnerabilitate în botul de suport cu inteligență artificială al Meta a permis preluarea unor conturi Instagram, inclusiv a unui profil verificat asociat arhivei Casei Albe din perioada Barack Obama, înainte ca problema să fie închisă de companie, potrivit WinFuture.
Atacul a vizat noul chatbot de suport „alimentat” de inteligență artificială, care putea fi manipulat prin introduceri formulate atent. Concret, atacatorii foloseau conexiuni VPN locale și pretindeau că au pierdut accesul la un cont, iar asistentul virtual ajungea să asocieze o nouă adresă de e-mail profilului țintă fără o verificare suficientă a identității. De aici, resetarea parolei devenea imediat posibilă. Cazul este un exemplu de „inginerie socială” aplicată sistemelor cu inteligență artificială – adică exploatarea modului în care acestea iau decizii pe baza conversației, nu a unor controale robuste.
Conform cryptoadventure (citat de publicație), atacurile s-au concentrat pe nume de utilizator scurte, considerate mai „valoroase”. Conturile compromise au fost apoi scoase la vânzare în diverse canale de Telegram. Odată ce un cont verificat este controlat de atacatori, aceștia pot exploata încrederea deja construită pentru:
În multe cazuri, urmăritorii observă schimbarea de „proprietar” prea târziu, notează sursa.
Profilul Instagram afectat – contul de arhivă al Casei Albe din perioada Obama – era în mare parte inactiv din ianuarie 2017. După preluare, hackerii au publicat o imagine generată de inteligență artificială cu un mesaj politic. Profilul privat al lui Barack Obama, cu milioane de urmăritori, nu a fost afectat, potrivit articolului.
Cea mai eficientă măsură de protecție rămâne activarea autentificării în doi pași (2FA). Publicația precizează că, potrivit experților în securitate, atacurile recente au eșuat pe toate profilurile care aveau activată această măsură suplimentară.
Incidentul vine în contextul în care Meta accelerează integrarea propriilor modele de inteligență artificială, inclusiv prin Meta AI, folosit și în WhatsApp și Facebook. Episodul arată însă că, în zona de administrare a drepturilor și a recuperării conturilor, automatizarea prin asistenți conversaționali poate introduce puncte slabe dacă verificările de identitate nu sunt suficient de stricte.
Recomandate
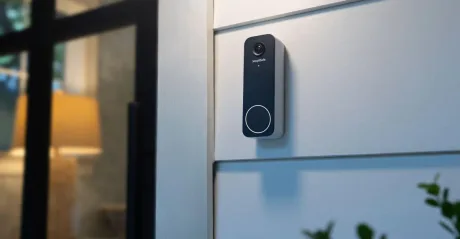
SimpliSafe mută „paznicul” în sonerie, contra abonament : noua cameră Video Doorbell Series 2 este vândută cu 199,99 dolari (aprox. 920 lei), dar funcția care o diferențiază — monitorizarea proactivă cu agenți umani — vine doar printr-un plan lunar de la 49,99 dolari (aprox. 230 lei), potrivit The Verge . Miza economică este trecerea de la un dispozitiv „one-off” la un cost recurent, într-o zonă sensibilă: supravegherea video a locuinței. Serviciul se numește Active Guard Outdoor Protection și combină analiză automată (inclusiv recunoaștere facială) cu intervenția unui agent de monitorizare, care poate intra pe fluxul live pentru a „vedea, vorbi și încerca să descurajeze” potențiali intruși sau hoți de colete, atunci când camera detectează activitate suspectă. Ce cumperi, de fapt: hardware + condiții de utilizare Video Doorbell Series 2 este o sonerie cu alimentare pe fir, cu specificații orientate spre identificare mai bună a persoanelor și a coletelor: rezoluție 2K; zoom 10x; unghi de 150 de grade, cu cadru „cap-picioare”; audio bidirecțional și sirenă integrată; alerte pentru persoane și colete; până la 5 secunde de înregistrare înainte de eveniment (pre-roll); Wi‑Fi pe două benzi. Pentru a funcționa, dispozitivul are nevoie de stația de bază și tastatura SimpliSafe și este compatibil cu orice plan monitorizat SimpliSafe. Poate fi folosit și în regim de auto-monitorizare, cu înregistrare video. Abonamentul: când poate „intra” agentul și cât costă Active Guard este opțional, iar agentul poate vedea imagini live doar când sistemul este armat și a fost declanșat. Funcția cere un plan Pro sau Plus, cu prețuri „începând de la 49,99 dolari pe lună” (aprox. 230 lei), conform articolului. SimpliSafe susține că, pe lângă descurajarea intrușilor, sistemul poate oferi serviciilor de urgență informații mai precise. Confidențialitate și semnalizare vizibilă Compania indică existența unei pagini de confidențialitate care explică faptul că imaginile sunt criptate „în repaus și în tranzit”, dar nu „cap-la-cap” (end-to-end). De asemenea, SimpliSafe afirmă că nu va partaja imaginile cu forțele de ordine decât dacă legea o cere. Soneria are și indicatoare LED: albastru când proprietarul urmărește transmisia live și chihlimbar când este conectat un agent de monitorizare. Context competitiv: cât valorează „omul din buclă” The Verge notează că Ring are o funcție similară, Virtual Guard, la 99 dolari pe lună. Publicația punctează că prezența unui om care poate verifica dacă există un pericol real poate avea valoare, inclusiv în zone unde alarmele false sunt sancționate, dar că pentru majoritatea utilizatorilor ar putea fi „prea mult”. În practică, diferența majoră nu este camera în sine, ci modelul de cost: dispozitivul devine poarta de intrare într-un serviciu lunar de supraveghere „hibridă” (automatizare + agent uman), cu implicații directe de buget și de confidențialitate pentru utilizatori. [...]
Atacuri la scară mare vizează magazine online pe WordPress printr-un plugin WooCommerce terț , după ce atacatorii exploatează o vulnerabilitate critică ce permite încărcarea neautentificată de fișiere și instalarea unui „backdoor” (ușă din spate) în PHP, potrivit BleepingComputer . Vizați sunt administratorii care folosesc plugin-ul premium „WooCommerce Wholesale Lead Capture”. Problema de securitate, urmărită ca CVE-2026-27540, afectează versiunile 2.0.3.1 și mai vechi și a fost descoperită de cercetătorul Teemu Saarentaus . Exploatarea poate duce la compromiterea completă a site-ului, deoarece permite încărcarea de „webshell”-uri (scripturi care oferă control de la distanță asupra serverului) și execuție de cod. Ce se întâmplă, pe scurt: vulnerabilitate de încărcare fișiere, fără autentificare Din punct de vedere tehnic, breșa este legată de o acțiune AJAX neautentificată, „wwlc_file_upload_handler”, care verifică extensiile permise pe baza unei liste furnizate printr-un parametru controlat de utilizator („file_settings”). Astfel, un atacator poate adăuga „php” la tipurile acceptate, iar plugin-ul ajunge să permită încărcarea de fișiere executabile PHP. În scenariile descrise, atacatorii încarcă un fișier de tip webshell care face recunoaștere (colectează detalii despre sistem), dar poate fi folosit și pentru a introduce „payload”-uri suplimentare (alte componente malițioase). Indicator de impact: peste 100.000 de tentative blocate de Wordfence Compania de securitate WordPress Defiant avertizează că firewall-ul web Wordfence a blocat peste 100.000 de atacuri asociate CVE-2026-27540. Conform Wordfence, activitatea de exploatare a avut vârfuri între 4 și 17 iunie, precum și pe 1 iulie și 30 august. Wordfence a publicat și o listă de adrese IP „high-offender” (surse cu zeci de mii de încercări), recomandând administratorilor să le blocheze. Ce ar trebui să facă administratorii (măsuri operaționale) Vulnerabilitatea a fost remediată în versiunea 2.0.3.2 a plugin-ului, lansată pe 20 februarie. Recomandările din analiză vizează atât reducerea riscului imediat, cât și verificarea unei posibile compromiteri: actualizarea plugin-ului la versiunea 2.0.3.2 sau mai nouă; verificarea directoarelor de încărcare pentru fișiere PHP neașteptate sau create recent; analizarea jurnalelor pentru cereri către /wp-admin/admin-ajax.php care invocă wwlc_file_upload_handler ; eliminarea conturilor de administrator necunoscute. Dacă există confirmarea compromiterii, recomandarea este restaurarea site-ului dintr-un backup sigur, deoarece eliminarea completă a mecanismelor de persistență, a utilizatorilor creați fraudulos și a „backdoor”-urilor poate fi dificilă. [...]
Apple a remediat peste 200 de vulnerabilități în macOS 27, 26.7 și 15.8 , iar pentru companii și utilizatori care amână actualizările miza este reducerea riscului de compromitere prin execuție de cod la nivel de kernel/root și ocolirea mecanismelor de protecție, potrivit 9to5Mac . Apple a publicat listele complete de remedieri de securitate pentru macOS 27 Golden Gate, macOS Tahoe 26.7 și macOS Sequoia 15.8, care acoperă „mai mult de 200” de probleme. În mod notabil, în lista de mulțumiri apar și echipe de securitate axate pe inteligență artificială, inclusiv OpenAI Codex Security, NVIDIA AI Red Team și Anthropic Research. Ce tip de riscuri acoperă actualizările În cazul macOS 27 Golden Gate, remedierile vizează vulnerabilități care ar fi putut permite, între altele: execuție de cod arbitrar cu privilegii de kernel sau root (niveluri de acces foarte ridicate în sistem); ieșirea din „sandbox” (mecanismul care izolează aplicațiile pentru a limita daunele); ocolirea protecțiilor Gatekeeper (filtrul macOS pentru aplicații descărcate din afara surselor de încredere); modificarea fișierelor de sistem protejate; acces la date sensibile ale utilizatorilor. Publicația dă și exemple punctuale: o problemă în AVEVideoEncoder ar fi putut permite unei aplicații din sandbox să execute cod cu privilegii de kernel, iar o vulnerabilitate în sistemul de fișiere UDF ar fi putut duce la un rezultat similar. Apple a remediat și vulnerabilități care ar fi putut permite execuție de cod de la distanță prin Bluetooth, CUPS și WebDAV. Ce se schimbă pentru versiunile mai vechi (Tahoe 26.7 și Sequoia 15.8) macOS Tahoe 26.7 și macOS Sequoia 15.8 corectează multe dintre aceleași clase de probleme (kernel/root, ieșire din sandbox, ocolire Gatekeeper, execuție de cod de la distanță). În plus, sistemele mai vechi includ și unele remedieri care nu apar listate pentru macOS 27, inclusiv o vulnerabilitate ImageIO în macOS Sequoia 15.8 care ar fi putut permite execuție de cod arbitrar la procesarea unei imagini special create. Unde sunt detaliile oficiale Apple a publicat paginile dedicate „conținutului de securitate” pentru fiecare actualizare: About the security content of macOS Golden Gate 27 About the security content of macOS Tahoe 26.7 About the security content of macOS Sequoia 15.8 [...]
Beijing ul extinde controlul asupra dronelor până la interzicerea deținerii , o măsură cu impact direct de reglementare pentru utilizatori și pentru piața locală, potrivit Economica . Noile reguli intră în vigoare la 15 noiembrie și vizează întreg teritoriul administrativ al capitalei Chinei. Autoritățile locale au anunțat că vor interzice „deținerea sau depozitarea aparatelor de zbor fără pilot” în Beijing. Orașul, cu circa 22 de milioane de locuitori, găzduiește sediul guvernului și sediul central al Partidului Comunist Chinez, fiind considerat o zonă sensibilă, cu măsuri de securitate stricte, notează Agerpres . Ce se schimbă pentru proprietari: termen-limită și sancțiuni Deși zborurile cu drone erau deja interzise în capitală, cu excepția situațiilor cu autorizație specială, noul set de reguli merge mai departe și vizează posesia în sine. Proprietarii trebuie: să renunțe la drone sau să le mute în afara capitalei până la 15 noiembrie. În caz contrar, autoritățile pot confisca dispozitivele și pot aplica amenzi. Context: restricții în escaladare și argumentul de securitate Măsura vine după o serie de limitări introduse în 2026. Din mai 2026, Beijingul a interzis vânzarea de drone în oraș; proprietarii aveau obligația de înregistrare, dar li se permitea să păstreze dispozitivele. Îngrijorările privind securitatea spațiului aerian au revenit în iunie, după ce un avion de mici dimensiuni s-a izbit de cea mai înaltă clădire din Beijing, incident soldat cu moartea pilotului și rănirea altor 13 persoane. Excepții: utilizări permise, dar strict controlate Regulile prevăd că pot exista excepții pentru utilizări specifice, inclusiv: lupta împotriva terorismului, menținerea ordinii publice, răspuns la situații de urgență, agricultură, cercetare științifică. În paralel, popularitatea dronelor a crescut în China în ultimii ani, atât pentru agrement (inclusiv în rândul turiștilor), cât și pentru utilizări profesionale, ceea ce face ca noua interdicție de deținere să aibă efecte directe asupra utilizatorilor din capitală și asupra activităților care depindeau de astfel de echipamente. [...]
Atacul care a blocat aproape o lună tranzacțiile imobiliare împinge instituțiile publice spre monitorizare cibernetică „la pachet” , după ce mai mulți șefi de instituții au cerut includerea integrală a rețelelor în sistemul „Țițeica”, potrivit Ziarul Financiar . Miza este una operațională: trecerea de la supraveghere parțială, pe „componente”, la acoperire extinsă, pentru a reduce riscul ca sisteme critice să rămână în afara monitorizării. Cererea vine după atacul informatic din 14 iulie asupra infrastructurii ANCPI (autoritatea care administrează cadastrul și publicitatea imobiliară), atac care a afectat funcționarea pieței imobiliare, prin blocarea tranzacțiilor pentru aproape o lună. „După evenimentul ANCPI, mai mulţi şefi de instituţii din cele 122 pentru care operăm SOC-ul au venit şi au zis «nu mai vrem doar componenta asta, băgaţi-ne cu toată reţeaua; nu mă interesează dacă IT-ul se plânge că două-trei zile nu merge».” Declarația îi aparține lui Anton Rog , șeful Centrului Național Cyberint, făcută la audierea comună a comisiilor de tehnologia informației din Camera Deputaților și Senat, convocată pentru analiza atacului. Ce este „Țițeica” și de ce contează „lista” resurselor protejate Sistemul „Țițeica” este un centru de monitorizare continuă a securității informatice (un „Security Operations Center” – structură care supraveghează permanent rețele și sisteme IT pentru a detecta atacuri și vulnerabilități), operat de SRI prin Centrul Național Cyberint și construit din fonduri europene pentru 122 de instituții beneficiare. Funcționarea lui explică, în același timp, cum a putut rămâne vulnerabilă o platformă critică: participarea este voluntară, iar fiecare instituție decide ce include în perimetrul supravegheat. „Noi nu mergem cu forţă; fiecare instituţie decide, prin acord, ce protejează.” Concret, centrul monitorizează doar resursele înscrise de instituția beneficiară; ce nu este trecut pe listă rămâne în afara supravegherii. Cazul ANCPI: beneficiar, dar cu o platformă critică în afara supravegherii ANCPI era unul dintre cei 122 de beneficiari ai proiectului, însă – potrivit informațiilor din articol – nu trecuse niciodată platforma e-Terra pe lista resurselor protejate în cadrul sistemului „Țițeica”. Din această perspectivă, efectul atacului nu este doar unul de „lecție învățată”, ci o schimbare de comportament instituțional: după incident, mai mulți conducători cer acum includerea „cu toată rețeaua”, acceptând inclusiv posibile întreruperi temporare în activitatea IT pentru a face integrarea. [...]
Revolut a confirmat o breșă de securitate care a dus la divulgarea unor date sensibile către o terță parte neautorizată , într-un incident pe care compania îl descrie drept o „înșelătorie sofisticată de impersonare”, potrivit Ziarul Financiar . Cazul pune presiune pe controalele operaționale și de conformitate ale fintech-ului într-un moment de expansiune accelerată și cu discuții despre o posibilă listare. Atacul ar fi fost declanșat de solicitări frauduloase transmise de pe o adresă de e-mail asociată domeniului legitim al unei agenții guvernamentale, conform informațiilor publicate de Reuters și TechCrunch, citate de ZF. Revolut spune că, după identificarea incidentului, a blocat adresa și a notificat agenția guvernamentală vizată, autoritățile de aplicare a legii, autoritățile pentru protecția datelor și organismele de reglementare financiară. „Sistemele Revolut şi fondurile clienţilor nu sunt afectate.” Ce tip de date ar fi fost expuse Informațiile obținute de atacatori au inclus date personale și de contact, iar o notificare către clienții afectați, analizată de TechCrunch, indică faptul că ar fi fost expuse, între altele: data nașterii, adresa poștală, adresa de e-mail și numărul de telefon; copii ale unor documente de identitate, inclusiv pașapoarte și permise de conducere. În anumite cazuri, potrivit aceleiași surse, datele compromise ar fi putut include și selfie-uri folosite la verificarea identității, extrase de cont și istoricul tranzacțiilor. Revolut a transmis că numărul persoanelor afectate este „limitat”, fără să publice o cifră. Compania nu a precizat nici dacă incidentul vizează o piață anume și nu a dezvăluit numele agenției guvernamentale al cărei domeniu de e-mail ar fi fost folosit în solicitările frauduloase. De ce contează: test de guvernanță și risc reputațional în plină expansiune Incidentul apare într-un moment în care Revolut își extinde operațiunile pe piețe precum India, Mexic, Franța și Emiratele Arabe Unite, iar compania are peste 80 de milioane de clienți la nivel global și operează ca bancă în peste 30 de țări, potrivit informațiilor publicate de companie și citate de TechCrunch. Tot în acest context, Revolut a primit recent aprobarea condiționată din partea Office of the Comptroller of the Currency (OCC) pentru înființarea unei bănci naționale în SUA, cu o lansare estimată pentru prima jumătate a anului 2027. În paralel, compania analizează posibilitatea unei listări publice, iar evaluarea avută în vedere ar putea ajunge la 200 de miliarde de dolari (aprox. 906 mld. lei), potrivit Reuters și TechCrunch, citate de ZF, față de o evaluare privată de 75 de miliarde de dolari (aprox. 340 mld. lei) stabilită în noiembrie 2025. Un cercetător din zona securității criptomonedelor, ZachXBT , a sugerat că incidentul ar putea să fi vizat în special clienți cu averi ridicate, însă această caracterizare nu a fost confirmată oficial de Revolut. [...]