Știri

Știri din categoria Securitate cibernetică
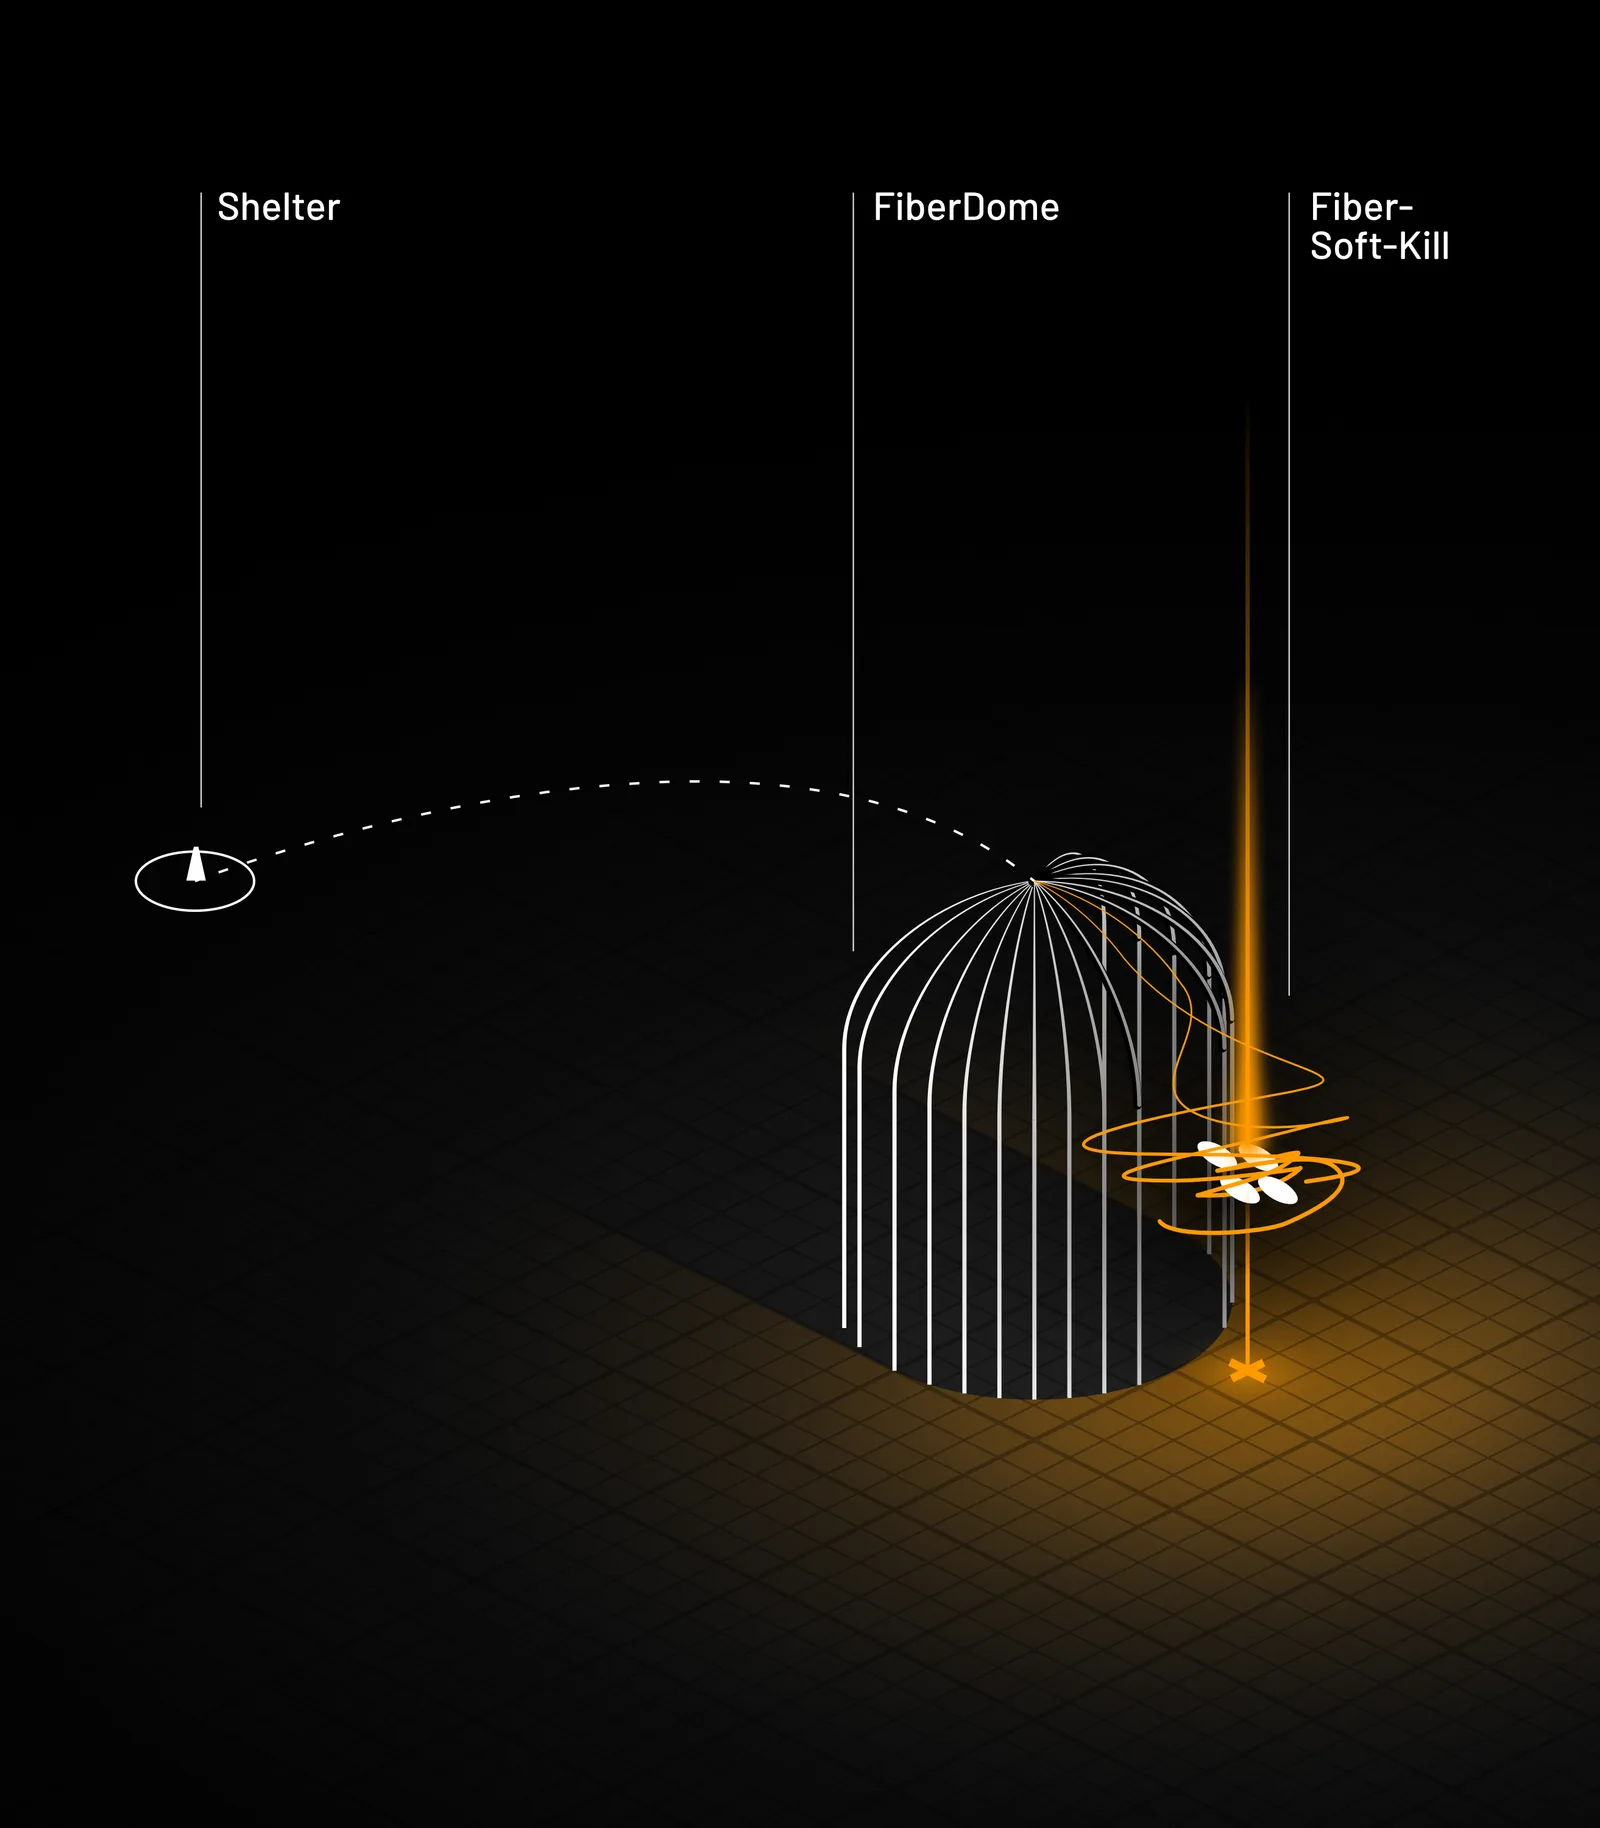
Germania pregătește „Cyberdome”, un scut digital cu senzori și inteligență artificială, care ar extinde concret apărarea anti-sabotaj în jurul infrastructurii critice, inclusiv prin unități mobile ale poliției pentru protecția spațiului aerian deasupra marilor noduri de transport, potrivit Antena 3. Inițiativa vine după incidentul de la aeroportul Leipzig/Halle, unde drone explozive au vizat avioane cargo ucrainene.
Planul descris în material presupune un „scut” digital bazat pe o rețea de senzori și AI (inteligență artificială) pentru protecție împotriva atacurilor cibernetice și a sabotajelor. În paralel, ar urma să fie extinse capacitățile mobile de apărare cu drone ale poliției germane, prin „unități rapid mobilizabile” amplasate în orașe-cheie precum Berlin, München și Hamburg, cu obiectivul de a proteja spațiul aerian deasupra marilor centre de transport.
Pe lângă componenta de senzori și AI, folosirea unor tehnologii precum recunoașterea facială ar urma să fie intensificată pentru identificarea potențialilor atacatori. Totodată, raportul citat în articol menționează că firmelor li s-ar acorda dreptul de a detecta drone și de a „se apăra activ împotriva lor”, ceea ce ar muta o parte din responsabilitatea de securitate mai aproape de operatorii privați ai infrastructurii.
Alexander Dobrindt, ministrul de interne al Germaniei, a declarat că atacurile hibride rusești au devenit o „realitate zilnică” și că, cel mai probabil, vor crește, dar că există modalități prin care țara se poate apăra.
Decizia este legată de un incident recent de la aeroportul din Leipzig, unde a fost descoperită o dronă explozivă în apropierea unor avioane de transport ucrainene. Dispozitivul nu a explodat, aparent din cauza unei defecțiuni a detonatorului, iar anchetatorii suspectează că o a doua dronă s-a ciocnit cu un avion cargo aflat în apropiere. În același caz a fost găsită și o substanță analizată ca fiind 50 de grame de hexogen, descris ca explozibil militar.
Aeroportul Leipzig/Halle este prezentat ca un centru pentru transporturi militare, în special ale armatei germane și ale aliaților NATO, fiind și bază operațională pentru DHL și Antonov Airlines. Germania a acuzat oficial Rusia că s-ar afla în spatele atacului, conform articolului.
Recomandate
Aproximativ 421.000 de e-mailuri atribuite AfD ar fi ajuns online după un atac cibernetic , un incident care ridică riscuri operaționale pentru organizații ce își externalizează infrastructura de găzduire și gestionează volume mari de corespondență internă, potrivit G4Media . Atacul ar fi vizat infrastructura de găzduire a partidului german Alternativa pentru Germania (AfD) și ar fi dus la copierea ilegală a unor mesaje din mai multe conturi de e-mail. Publicația germană Bild susține că aproximativ 421.000 de e-mailuri au apărut online, însă autenticitatea datelor nu a fost confirmată. Un purtător de cuvânt al AfD a confirmat pentru Die Zeit că partidul a fost ținta unui atac cibernetic în septembrie 2026 și că persoane necunoscute au copiat ilegal părți din câteva conturi de e-mail. Acesta a mai spus că majoritatea conturilor vizate nu mai fuseseră folosite de ani de zile și că adresele de e-mail actuale ale conducerii federale nu au fost afectate. Ce se știe despre scurgerea de date și ce rămâne neconfirmat Potrivit informațiilor publicate de Bild, autorii presupusei scurgeri de date afirmă că mesajele provin din zece conturi de e-mail. Printre conturile vizate s-ar afla unul asociat cu Alexander Gauland , fost lider al AfD, precum și un alt cont pe care partidul l-ar fi indicat anterior drept punct de contact pentru sediul său federal. În acest stadiu, nu este clar dacă toate mesajele publicate sunt autentice și nici dacă volumul de date prezentat de autori corespunde realității. Răspunsul AfD și pașii următori Purtătorul de cuvânt al partidului a declarat că atacul a fost detectat și oprit într-un interval scurt de timp, iar ulterior persoanele ale căror conturi au fost vizate au fost informate. Investigația este în curs, iar circumstanțele exacte ale atacului și amploarea scurgerii de date nu au fost stabilite definitiv. Până la clarificarea incidentului, autenticitatea și proveniența tuturor datelor publicate rămân incerte. [...]
Arestarea fostului șef al BND, August Hanning, riscă să reducă fluxul de informații către Germania din partea aliaților , într-un moment în care Berlinul mizează pe cooperarea externă pentru a-și calibra răspunsul la amenințări precum Rusia, potrivit G4Media , care preia o analiză DW. Hanning, fost președinte al serviciului german de informații externe (Bundesnachrichtendienst – BND), a fost arestat împreună cu fostul său șef de cabinet, Manfred D. Acesta din urmă este acuzat că i-ar fi vândut lui Hanning aproximativ 2.000 de documente strict secrete pe parcursul a 12 ani, inclusiv după ce Hanning a părăsit BND în 2005. Manfred D. a rămas în instituție și a lucrat pentru succesorii lui Hanning, inclusiv pentru actualul șef al BND, Martin Jäger , până la pensionarea sa din martie. Procurorul susține că, într-un caz, Hanning ar fi folosit informații secrete furnizate de Manfred D. pentru a redacta o analiză destinată „unui ofițer al unui serviciu de informații străin”. Riscul major: pierderea încrederii partenerilor și „secarea” schimbului de informații Miza principală, potrivit analiștilor citați, este felul în care partenerii externi ai Germaniei vor interpreta cazul. Florian Flade, reporter al postului public ARD, spune că multe dintre documente ar fi fost rapoarte săptămânale pe care BND le transmitea guvernului german și care includeau și informații provenite de la servicii partenere. În podcastul „Berlin Briefing” al DW, Flade a indicat că scurgerea ar include și informații despre: programul nuclear iranian; armata rusă; războiul din Ucraina. În acest context, o temere este că aliații ar putea limita volumul și sensibilitatea informațiilor împărtășite cu Berlinul. Textul notează că, în trecut, CIA a furnizat informații despre islamiști radicali din Germania, care ar fi contribuit la prevenirea unor atacuri teroriste. Nu există, deocamdată, indicii că informațiile ar fi ajuns la Rusia sau China, însă simpla posibilitate ar putea submina relațiile de cooperare, mai ales în condițiile în care BND consideră relația cu omologul american drept „vitală”. Impact operațional: evaluare de prejudiciu și măsuri interne de securitate În interiorul BND se derulează o evaluare a prejudiciului, iar instituția discută cu partenerii pentru a stabili dacă informațiile lor ar fi putut fi transmise mai departe. Flade afirmă că Martin Jäger ar fi convocat o ședință cu toți oficialii BND pentru a sublinia gravitatea consecințelor și că sunt puse în aplicare noi măsuri de securitate internă. Cazul vine într-un moment complicat pentru conducerea BND: pe de o parte, se pregătesc legi pentru extinderea competențelor agenției, inclusiv cu obiectivul de a-i îmbunătăți credibilitatea în fața partenerilor externi; pe de altă parte, un alt proces de trădare este deja în derulare la Berlin, în care un agent BND ( Carsten L .) și un om de afaceri (Arthur E.) sunt judecați pentru transmiterea de documente clasificate către serviciul secret rus în 2022. Discuția de reglementare: ce restricții ar trebui pentru foștii oficiali Cazul a reaprins și dezbaterea despre activitățile permise foștilor oficiali din servicii după ieșirea din funcție. După plecarea din BND, Hanning și-a înființat o firmă de consultanță în securitate, folosindu-și contactele și expertiza – o practică descrisă ca legală și tolerată, dar contestată public. Timo Lange, de la ONG-ul LobbyControl, cere interzicerea pe viață a activității de consultanță în securitate pentru foștii oficiali din servicii, argumentând că aceasta poate deveni o „poartă” pentru influență străină nelegitimă și poate afecta interesele de securitate ale Germaniei și ale Uniunii Europene. În același timp, Flade notează că astfel de trasee profesionale nu sunt neobișnuite: foștii oficiali încearcă să monetizeze rețelele și evaluările de securitate, inclusiv lucrând pentru companii sau chiar pentru alte state, ca consultanți. În perioada următoare, consecințele imediate depind de rezultatele anchetei și de concluziile evaluării de prejudiciu din BND, dar și de reacția partenerilor externi, care ar putea ajusta – în sus sau în jos – nivelul de informații împărtășite cu Germania. [...]
Pentagonul a trecut Institutele Confucius pe lista amenințărilor la securitatea națională , o decizie care poate accelera restricțiile asupra colaborărilor universitare și a accesului la resurse în campusuri, potrivit Agerpres . Departamentul american al Apărării a desemnat centrele culturale finanțate de China din campusurile universitare, cunoscute ca Institutele Confucius, drept o amenințare la adresa securității naționale a SUA. Anunțul a fost făcut vineri de secretarul apărării Pete Hegseth , într-o informație relatată de Reuters și preluată de Agerpres. Ce invocă Pentagonul și ce măsuri spune că a luat Într-un videoclip postat pe rețelele sociale, Hegseth a susținut că Institutele Confucius ar funcționa „sub acoperire” în universitățile americane și că Pentagonul le-a adăugat pe lista instituțiilor considerate o amenințare la securitatea națională. „Se pare că au apărut 80 de noi celule de propagandă în 30 de universități, folosind nume și statute diferite, dar cu aceeași misiune: să fure proprietate intelectuală și să infiltreze mințile studenților americani.” Tot el a afirmat că, în ultimele două luni, Departamentul Apărării a „demontat sistematic” fiecare dintre aceste organizații, fără ca materialul citat de Agerpres să ofere detalii despre mecanismul concret al acestor acțiuni sau despre instituțiile vizate. Context și reacții Washingtonul acuză de mai mult timp Institutele Confucius că ar fi instrumente de propagandă chineză și a luat măsuri pentru a le limita, notează aceeași sursă. Ambasada Chinei la Washington nu a răspuns imediat unei solicitări de comentariu din partea Reuters, conform informațiilor preluate de Agerpres. [...]
Un atac de tip DDoS a provocat probabil întreruperi de internet în Coreea de Nord , blocând timp de circa 32 de ore accesul la zeci de site-uri oficiale, potrivit informațiilor publicate de HotNews , care citează o analiză a companiei americane de monitorizare a rețelelor Kentik . Analiza Kentik indică mai multe valuri de trafic care au venit simultan din două țări și au coincis cu momentul în care site-urile nord-coreene au început să cadă. Doug Madory, director de analiză a internetului la Kentik, a declarat pentru Reuters că vârfurile de trafic au început marți, în jurul orei 11:00 (ora locală), și că „este cu siguranță un atac DDoS (Distributed Denial-of-Service)”, adică o supraîncărcare intenționată a serverelor printr-un volum foarte mare de cereri. Totuși, datele analizate nu indică identitatea autorilor, iar Kentik a evaluat doar o parte din traficul direcționat către Coreea de Nord, ceea ce limitează concluziile privind originea exactă și amploarea atacului. Ce a fost afectat Întreruperile au vizat peste 40 de site-uri oficiale care folosesc domeniul național „.kp”, inclusiv paginile Ministerului Afacerilor Externe și ale agenției de presă de stat KCNA, potrivit presei sud-coreene citate în material. Ipoteze alternative și ce nu pare să fie cauza Presa sud-coreeană a menționat și o posibilă explicație non-cibernetică: experți în securitate au indicat că o alimentare instabilă cu energie electrică ar fi putut contribui la problemele de funcționare. În același timp, căderile din Coreea de Nord „nu par” să fie legate de problemele globale apărute ulterior în săptămână, generate de dezvăluirea unor vulnerabilități în limbajul de programare PHP, potrivit informațiilor din analiză. Context: nu este un incident izolat Rețeaua de internet a Coreei de Nord, strict controlată, a mai fost paralizată și în trecut. Un exemplu menționat este finalul anului 2014, când țara a avut o întrerupere completă de câteva ore, pe fondul tensiunilor legate de o comedie a Sony Pictures despre asasinarea fictivă a liderului Kim Jong Un. [...]
Pentagonul își extinde capabilitățile de „război în umbră” în zona cibernetică , după ce a înființat în secret, în aprilie, o structură dedicată sabotajului tehnologic și perturbării proiectelor din străinătate, potrivit Antena 3 , care citează Politico. Miza, conform materialului, este accelerarea operațiunilor „agresive” în afara SUA, inclusiv potențiale atacuri cibernetice, într-un cadru despre care sursa notează că a fost ținut departe de supravegherea publică. Noua entitate se numește „ Biroul de Sprijin Tehnologic ” (Technology Support Office – TSO) și, până acum, nu a fost menționată public nici de secretarul Apărării, Pete Hegseth, nici de alți oficiali de rang înalt. Informațiile despre TSO ar fi greu de găsit pe site-urile Pentagonului, iar agenția apare doar în câteva documente ale Departamentului Apărării. Ce ar face TSO și de ce contează operațional Potrivit articolului, TSO ar fi fost creat pentru a intensifica activități clandestine care vizează sabotarea sau perturbarea proiectelor tehnologice externe considerate amenințări la adresa superiorității militare a SUA. În această logică, agenția ar urma să acopere o plajă mai largă de acțiuni, de la zona cibernetică până la operațiuni de dezinformare și perturbarea lanțurilor logistice. Publicația menționează că TSO nu ar avea autoritatea legală de a desfășura direct operațiuni clandestine, însă ar colabora cu ofițeri superiori militari și de informații pentru a dezvolta instrumente și strategii care să limiteze accesul adversarilor la tehnologii critice de apărare sau să le submineze „de la distanță”. Cum ar fi fost construită agenția și cine a coordonat înființarea Politico afirmă că a discutat, sub anonimat, cu 12 foști și actuali oficiali americani din securitatea națională, inclusiv persoane implicate în înființarea agenției sau care au lucrat îndeaproape cu aceasta. Conform relatării, inițiativa ar fi fost condusă de secretarul adjunct al Apărării, Steve Feinberg , iar un alt oficial implicat ar fi Tom Rakusan, fost agent CIA și consilier principal al lui Feinberg la Pentagon. TSO ar fi rezultat în mare parte din reorganizarea a două departamente secrete care derulau eforturi similare, la scară mai mică, încă din 2023. Instrumente, ținte și buget estimat TSO ar fi format din ingineri, operatori speciali și ofițeri de informații, iar activitatea ar include: dezvoltarea de instrumente și sisteme de hacking personalizate; planificarea de operațiuni de înșelăciune și diversiune; inducerea în eroare a adversarilor pentru a-i determina să instaleze componente concepute de TSO în platforme-cheie și programe ale sistemelor de armament străine. Un fost oficial al serviciului de informații al Pentagonului a estimat pentru Politico un buget de cel puțin 1,5 miliarde de dolari (aprox. 6,9 miliarde lei) pentru TSO. Întrebările de supraveghere și reacția Casei Albe În material sunt menționate și temeri că administrația Trump ar fi evitat deliberat să vorbească public despre TSO pentru a limita supravegherea unor programe care ar putea afecta civili sau ar putea tensiona relațiile cu state cu care SUA nu sunt în război, precum China. Un fost oficial de rang înalt din Pentagon, citat sub anonimat, a ridicat explicit problema controlului și a responsabilității: „Întrebările sunt: Cine aprobă și controlează (o astfel de agenție), cine supraveghează (activitățile sale), cine este informat, pentru ca cetățenii americani să aibă încredere că ceea ce faci tu este în conformitate cu valorile noastre.” Casa Albă, potrivit articolului, a refuzat să comenteze existența agenției și nu a răspuns unei cereri de comentariu privind subiectul. [...]
Exploatarea activă a două vulnerabilități critice din PHP crește riscul de compromitere a NAS-urilor expuse la internet , iar pentru o parte dintre producători nu există încă remedieri complete, potrivit AppleInsider . Miza este operațională: NAS-urile sunt folosite frecvent ca depozit principal pentru fișiere și copii de siguranță, iar un atac reușit poate duce la acces neautorizat și executare de cod de la distanță. Vulnerabilitățile, denumite „PHP2Shell” și urmărite ca CVE-2026-109618 și CVE-2026-109619, pot permite atacatorilor să ruleze cod pe servere afectate fără autentificare. Echipa PHP a publicat actualizări de securitate pe 21 octombrie pentru versiunile 8.2–8.5, însă urgența este amplificată de faptul că Amazon a detectat o tentativă de exploatare pe 17 octombrie, înainte de divulgarea publică. Cine are patch-uri și cine încă lucrează la remedieri Synology a publicat pachete PHP actualizate care adresează problemele. În avizul său de securitate, compania indică drept afectate versiunile PHP 7.3–8.4 și menționează, între altele, Mail Station și Synology Calendar. Actualizările pentru PHP 8.2 și PHP 8.4 sunt disponibile prin Package Center și arhiva de descărcări, însă producătorul recomandă verificarea stării fiecărui pachet afectat, nu presupunerea că totul a fost remediat. Synology face și o distincție importantă pentru administrare: pachetele PHP instalate separat nu sunt același lucru cu componentele PHP integrate în DiskStation Manager, iar compania susține că PHP-ul „încorporat” nu este expus la suprafețe de atac externe, ceea ce ar face exploatarea prin acel component „puțin probabilă”. QNAP a confirmat o plajă mai largă de produse afectate într-un aviz din 22 octombrie, inclusiv QTS 5.2.11 și versiuni anterioare, QTS 6.1.0, mai multe versiuni de QuTS hero și QuTScloud, plus aplicații precum Note Station 3. Compania spune că lucrează la remedieri, dar nu a indicat un termen de livrare. QNAP afirmă că nu are rapoarte de atacuri care să-i vizeze produsele, deși există documentare privind încercări de exploatare a serverelor PHP vulnerabile. Până la apariția patch-urilor, QNAP recomandă reducerea expunerii directe la internet prin: dezactivarea redirecționărilor de porturi neesențiale; dezactivarea UPnP (configurarea automată a porturilor în router); dezactivarea serviciilor de acces la distanță care nu sunt necesare; folosirea unei conexiuni VPN și restricționarea accesului de administrare la rețele de încredere. Publicația notează și că dezactivarea serverului web integrat poate reduce expunerea dacă nu este necesar, dar QNAP avertizează că această măsură nu protejează interfața de administrare a NAS-ului; rămân necesare restricțiile de rețea cât timp software-ul afectat nu este actualizat. Producători unde situația rămâne neclară Pentru TerraMaster , AppleInsider menționează o discuție pe Reddit în care compania a recunoscut problema după ce un utilizator a raportat PHP 7.4.33 în interfața de administrare a unui model F2-425. Într-un răspuns din 22 octombrie, TerraMaster a spus că investighează și testează și lucrează la o soluție, însă nu există încă un patch, iar publicația precizează că nu a confirmat independent dacă acea configurație este exploatabilă. În cazul Ugreen , AppleInsider spune că nu a putut confirma dacă există o actualizare de securitate PHP2Shell pentru UGOS Pro; politica de raportare a vulnerabilităților descrie procesul, dar nu stabilește dacă software-ul NAS este afectat. Pentru Asustor , publicația afirmă că nu a putut confirma existența unui patch PHP2Shell sau o listă definitivă de dispozitive afectate; compania are o pagină de avize de securitate, iar statusul vulnerabilității este indicat ca „în desfășurare”. Riscul operațional ignorat frecvent: containerele Docker Un NAS „la zi” ca sistem de operare poate rula în continuare PHP vulnerabil în aplicații din containere Docker. Acestea pot include propriile instalări PHP, care nu sunt actualizate automat odată cu firmware-ul sau pachetele producătorului. Recomandarea este ca utilizatorii care rulează servicii bazate pe PHP în Docker să verifice imaginile de container pentru versiuni afectate și să instaleze imagini actualizate când devin disponibile; în practică, actualizarea presupune de regulă recrearea containerului pentru a rula software-ul remediat. QNAP avertizează explicit că instalările PHP din Container Station și aplicațiile terțe nu sunt acoperite de actualizările sistemului de operare. Ce urmează și unde e riscul cel mai mare Cea mai mare problemă pe termen lung, potrivit AppleInsider, este la NAS-urile vechi, ieșite din suport , care nu mai primesc actualizări de securitate și pot rămâne vulnerabile pe termen nedefinit. În acest caz, recomandarea este să nu fie expuse la internet interfața de administrare sau alte servicii, chiar dacă dispozitivul poate rămâne util pentru stocare locală. Pentru acces de la distanță, publicația indică folosirea unui VPN în locul expunerii porturilor de administrare și verificarea jurnalelor pentru activitate suspectă, deoarece actualizările nu „repară” un compromis deja produs. [...]

