Știri

Știri din categoria Securitate cibernetică
O breșă de tip „lanț de furnizori” a expus datele a 8,8 milioane de persoane din Danemarca, după ce atacatorii au folosit accesul legal al unei firme private la registrul central al populației, potrivit Mediafax. Cazul ridică o problemă operațională și de control: nu sistemele statului ar fi fost sparte, ci ar fi fost exploatate credențiale ale unui partener cu drept de interogare.
În septembrie au fost făcute peste 14 milioane de căutări automate în registrul central al populației (CPR), iar 8,8 milioane dintre acestea au returnat date reale. Incidentul a fost observat abia când administrația registrului a încercat să factureze firmei respective căutările, deoarece companiile plătesc fiecare interogare.
Conexiunea cu parola „123456” provine dintr-o investigație a cotidianului danez Politiken, citată de publicația spaniolă AS, conform aceleiași surse. Potrivit acestora, cel puțin trei conturi ale firmei Pays ApS din Odense ar fi folosit parola „123456”, inclusiv un cont de administrator.
Atacatorii „nu au spart sistemele statului”, ci au folosit accesul legal la registru pe care îl avea Pays ApS, o firmă de tehnologie care, potrivit registrului comerțului danez, avea doi angajați în iulie 2026. Compania a confirmat că accesul ei legal a fost folosit abuziv. O persoană care susține că este autorul atacului a declarat că a intrat inițial cu datele de autentificare ale unui fost angajat.
Autoritățile nu au stabilit încă dacă parola „123456” a fost cauza directă a breșei. Agenția daneză pentru protecția datelor investighează cum s-a produs atacul și cine răspunde.
Au fost accesate nume, adrese și numere CPR (echivalentul danez al CNP-ului). Numărul de 8,8 milioane depășește populația Danemarcei (aprox. 6 milioane), deoarece registrul păstrează aproximativ 11 milioane de înregistrări, inclusiv ale persoanelor decedate sau plecate din țară. Persoanele cu adresă și nume protejate nu au fost afectate.
Neregulile au fost observate în seara de 2 octombrie, iar Ministerul Digitalizării a anunțat incidentul pe 5 octombrie. Ministra Christina Egelund a cerut o revizuire completă a securității registrului. Firma a fost deconectată de la sistem, iar poliția a deschis o anchetă.
Autoritățile daneze avertizează că riscul imediat este frauda țintită: cu nume, adresă și număr personal, atacatorii pot construi mesaje și apeluri mai credibile. În acest context, autoritățile au transmis că simpla cunoaștere a acestor date nu mai poate fi considerată o dovadă de identitate și le cer cetățenilor să nu își divulge parolele prin telefon sau e-mail, chiar dacă interlocutorul pare să le știe datele. Conturile protejate prin MitID (autentificare în doi pași) nu au fost atinse.
Recomandate
O breșă în sistemul de resurse umane al Pentagonului a expus date personale ale militarilor , un risc care poate alimenta operațiuni de contrainformații și atacuri țintite, în condițiile în care SUA se află în război cu Iranul, potrivit CNN . Accesul neautorizat a vizat un server vulnerabil aparținând Defense Manpower Data Center (DMDC) , iar intrușii ar fi avut acces încă din octombrie anul trecut. Pentagonul a descoperit și a remediat problema abia după nouă luni, în iulie, conform unei scrisori trimise victimelor și consultate de publicație. DMDC administra cel puțin 60 de milioane de înregistrări în anul fiscal 2024, însă nu este clar câte persoane au fost afectate. CNN notează că Military Times a relatat că ar putea fi vorba despre patru milioane de angajați ai Departamentului Apărării. De ce contează: date utile pentru profilare și țintire Scrisoarea citată arată că au fost expuse numere de asigurare socială și alte informații personale ale militarilor activi și foști. În unele cazuri, intrușii au accesat și „specialitatea ocupațională” (rolul/funcția militară), un detaliu care, combinat cu alte seturi de date, poate ajuta adversari externi să înțeleagă mai bine cine face ce în armata americană și unde. Potrivit CNN, Pentagonul susține că în prezent „nu are indicii de utilizare abuzivă” a datelor compromise. Totuși, experții citați avertizează că un astfel de set de date poate deveni valoros atât pentru servicii de informații străine, cât și pentru infractori cibernetici interesați de șantaj sau fraudă. Context operațional: avertismente privind exploatarea datelor comerciale Articolul amintește că lideri militari americani și-au avertizat repetat trupele că telefoanele și conturile lor online pot fi ținte, iar US Central Command a transmis în primăvară legislatorilor că a primit „multiple rapoarte de amenințare” privind exploatarea de către adversari a datelor comerciale de localizare pentru a viza sau supraveghea personalul american din teatrele de operațiuni. Justin Sherman, CEO al firmei de consultanță Global Cyber Strategies, a declarat pentru CNN că un actor rău intenționat ar putea combina datele din DMDC cu alte baze comerciale pentru a afla sau chiar a ținti personalul apărării pe baza unor elemente precum venituri, datorii, căsătorii, obiceiuri de cheltuieli sau activitate online. Probleme de securitate și ce urmează Scrisoarea consultată de CNN mai menționează că datele furate nu erau criptate, iar criptarea este o practică standard de securitate pentru protejarea informațiilor sensibile. DMDC spune că ia măsuri pentru a evalua și îmbunătăți postura de securitate cibernetică a sistemului și oferă victimelor un an de servicii de monitorizare a creditului. Nu este clar cine se află în spatele atacului, iar un purtător de cuvânt al Pentagonului nu a răspuns imediat întrebărilor CNN, inclusiv celor legate de autorul breșei. [...]
Danemarca a ridicat la „ridicat” nivelul de risc pentru atacuri cibernetice distructive , un semnal operațional care poate împinge autoritățile și companiile să-și întărească rapid măsurile de apărare, pe fondul așteptărilor că Rusia își va intensifica acțiunile hibride în lunile următoare, potrivit Politico . Agenția daneză de securitate cibernetică a anunțat că este „probabil” ca Rusia să încerce să desfășoare „atacuri cibernetice distructive”, motiv pentru care a urcat nivelul de la „mediu” la „ridicat”. În paralel, serviciul de informații militare al Danemarcei a transmis că se așteaptă la o escaladare a actelor de sabotaj pe teritoriul european în lunile următoare. Ce înseamnă „ridicat” și de ce contează pentru organizații Danemarca ar fi primul stat din UE care crește public și formal nivelul amenințării cibernetice în contextul intensificării recente a activităților hibride rusești. Țara mai are un singur nivel superior, care ar indica faptul că un atac este în desfășurare. În evaluarea de amenințare publicată joi, Serviciul de Informații al Apărării din Danemarca afirmă că Rusia își va intensifica războiul hibrid prin atacuri mai frecvente împotriva Occidentului și NATO , cu consecințe mai mari decât înainte pentru țările afectate. Tipuri de atacuri vizate: date șterse și sisteme industriale manipulate Șefa agenției daneze de securitate cibernetică, Laila Reenberg, a avertizat că atacurile distructive pot lovi funcții critice ale societății și pot afecta „autorități, companii și cetățeni”. Autoritatea indică două categorii de riscuri: atacuri de tip „wiper” , care urmăresc distrugerea datelor; atacuri asupra tehnologiei operaționale , care pot manipula sisteme ce controlează procese din lumea reală (de exemplu, infrastructură). Politico notează că hackeri pro-ruși cu legături cu Kremlinul au atacat în 2024 o mică uzină de apă din Danemarca, incident care a lăsat 450 de locuințe fără apă pentru o perioadă scurtă. Context: escaladarea activităților hibride în Europa Avertismentele vin pe fondul intensificării activităților hibride rusești în Europa, care includ sabotaj, atacuri cibernetice și dezinformare, precum și încercări de perturbare a vieții normale, după invazia pe scară largă a Ucrainei din 2022. În același context, Germania a atribuit recent Rusiei prezența unor drone încărcate cu explozibili la un aeroport din Leipzig, iar Polonia a ridicat avioane de luptă după ce un elicopter rusesc i-a intrat în spațiul aerian. Separat, agenția daneză de securitate cibernetică afirmă că Serviciul de Informații al Poliției din Danemarca a identificat „planificări și pregătiri rusești specifice” pentru sabotaj vizând Danemarca și că Rusia a început să își asume mai multe riscuri. Totodată, raportul menționează un „risc scăzut, dar în creștere” al unui „atac militar limitat” al Rusiei împotriva unuia sau mai multor state NATO de la graniță. [...]
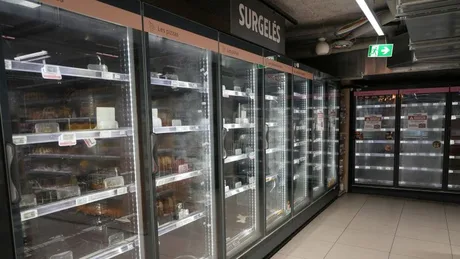
Atacul cibernetic asupra controlerelor de refrigerare din supermarketuri expune un risc operațional și financiar major pentru retailul alimentar , după ce hackeri au preluat controlul unor frigidere și congelatoare din sute de magazine din Franța, provocând pierderi de marfă și, în unele cazuri, incendii, potrivit CNN . În total, aproximativ 700 de retaileri alimentari au fost afectați la nivel național, după ce atacatorii s-au conectat de la distanță la echipamentele de refrigerare și au pornit cicluri de dezghețare, ceea ce a dus la compromiterea unor cantități mari de produse proaspete și congelate, conform postului BFMTV, afiliat CNN. Procuratura din Paris a preluat cazul în jurisdicție națională, iar autoritățile investighează inclusiv legătura dintre atacuri și pagubele raportate, „în termeni de alterare a alimentelor și incendii”. Ce s-a întâmplat și de ce contează pentru companii Din perspectiva operațională, incidentul arată cât de vulnerabile pot deveni lanțurile de distribuție atunci când echipamente industriale conectate la internet (în acest caz, controlerele care gestionează temperaturile din vitrine și camere frigorifice) sunt expuse public sau rămân cu software vechi. Potrivit materialului, controlerele pot fi accesate online pentru mentenanță, astfel încât firmele de service să ajusteze temperaturile de la distanță. În Franța, atacatorii ar fi pătruns în controlere operate de cel puțin trei companii, inclusiv Danfoss (Danemarca), Copeland (SUA) și Dixell, potrivit unei declarații a agenției franceze de securitate cibernetică ANSSI , care gestionează investigația. Impactul financiar ar putea fi semnificativ: executivi din retail au avertizat că pagubele s-ar putea ridica la milioane, pe fondul pierderilor de marfă și al întreruperilor operaționale. Vulnerabilități: software învechit și sisteme expuse pe internet Danfoss a recunoscut, la scurt timp după atac, că multe dintre unitățile afectate „nu mai primesc actualizări software sau de securitate” ori rulau „software învechit”, recomandând clienților să mențină sistemele suportate la zi cu cel mai recent firmware (software-ul intern al echipamentului). Copeland (care deține Dixell) a indicat o „vulnerabilitate” într-o generație de controlere scoasă din uz („end-of-life”, adică fără suport), precizând că lucrează cu clienții afectați pentru reducerea riscului. Un element cheie este expunerea la internet: înainte de atac, existau peste 1.700 de instanțe ale software-ului Danfoss afectat expuse online în Franța, ceea ce ar fi oferit atacatorilor o „plajă” largă de ținte potențiale, potrivit cercetătorului Félix Aimé (Sekoia), citat de CNN. În plus, compania de securitate Claroty semnalase anterior vulnerabilități în controlerele Danfoss AK-SM 800A, inclusiv un mecanism care ar putea fi abuzat pentru a ocoli autentificarea normală, conform unui raport publicat la începutul lunii august, menționează articolul. Cine a fost afectat: marile lanțuri, în prim-plan Atacul a lovit mai multe grupuri importante din retailul francez, potrivit datelor prezentate: până la 80 de supermarketuri Carrefour ; 5% din cele 490 de magazine Monoprix; 150 de magazine din grupul Les Mousquetaires; aproximativ 80 de magazine Coopérative U (potrivit CEO-ului Dominique Schelcher). Cine este în spatele atacului și ce spun autoritățile Nicio grupare sau persoană nu și-a asumat responsabilitatea, iar lipsa unei cereri publice de răscumpărare sugerează că scopul ar fi putut fi mai degrabă „mischief” (sabotaj) sau „neliniștirea publicului”, potrivit analistului britanic Ken Munro, citat de CNN. Motivația rămâne „necunoscută în acest stadiu”, a spus Aimé. Ministrul francez al Economiei, Roland Lescure, a numit incidentul un „semnal de alarmă pentru toată lumea”, dar a încercat să reducă temerile privind riscul unor penurii alimentare. Se extinde dincolo de Franța Problema nu pare limitată la Franța. Aimé a declarat pentru Reuters că și Spania, Portugalia, Polonia, Germania și Belgia ar fi fost afectate. Ce ar trebui să rețină companiile (și consumatorii) Pentru consumatori, „nu este mult de care să se îngrijoreze”, potrivit lui Munro, însă pentru companii mesajul este direct: sistemele de management ale echipamentelor trebuie ținute departe de internetul public și securizate corespunzător. „Nu exista nicio nevoie de business ca aceste controlere să fie accesibile pe internetul public.” Munro recomandă ca board-urile companiilor să ceară explicații furnizorilor: cine administrează efectiv aceste sisteme, cine a externalizat mentenanța și cine are responsabilitate contractuală pentru securitate. În lipsa unor controale, „un singur punct orb” poate duce la „tone de mâncare aruncată”, potrivit analistului. [...]
Atacul cibernetic a perturbat sisteme esențiale și a încetinit lucrările la tunelul Fehmarn Belt, unul dintre marile proiecte de infrastructură care ar urma să lege Danemarca de Germania, potrivit Antena 3 . Incidentul ridică un semnal de risc operațional pentru șantierele de infrastructură critică, unde dependența de sisteme digitale poate transforma un atac informatic într-o problemă de continuitate a lucrărilor. Firma vizată este Femern Link Contractors (FLC) , implicată în construcția tunelului Fehmarn Belt din Rødbyhavn, Danemarca. Conform informațiilor citate de The Copenhagen Post, ziarul danez Lolland-Falsters Folketidende susține că atacul a scos din funcțiune mai multe sisteme esențiale și a afectat „semnificativ” desfășurarea lucrărilor. Ce se știe oficial și ce rămâne neclar FLC a informat Sund & Bælt, compania de stat daneză care supraveghează marile proiecte de infrastructură de transport, în legătură cu incidentul. Directorul de comunicare al Sund & Bælt, Jens Villemoes, a transmis că instituția este în dialog cu FLC, dar că, la acest moment, nu are informații suplimentare. „Suntem în dialog cu FLC în legătură cu această situație și, în acest moment, nu avem informații suplimentare.” Sund & Bælt nu a oferit detalii despre ce sisteme au fost afectate, amploarea exactă a perturbărilor sau cine ar putea fi în spatele atacului. Context: proiect transfrontalier cu miză de conectivitate Construcția tunelului Fehmarn Belt a început pe partea daneză în 2020 și pe partea germană în 2021. Tunelul va conecta Rødbyhavn (Danemarca) de Puttgarden (Germania), iar după finalizare călătoria ar urma să dureze șapte minute cu trenul și 10 minute cu mașina. Proiectul este prezentat ca parte a unei rețele mai ample de tuneluri feroviare în Europa, menite să crească viteza și capacitatea de transport, inclusiv pentru marfă, pe coridoare feroviare vechi care traversează Alpii. În paralel, Danemarca are în derulare mai multe proiecte de legături rutiere-feroviare (tuneluri, insule artificiale și poduri) către Europa continentală și Suedia, cu un alt proiect sub Marea Baltică spre Germania vizat pentru începutul anilor 2030. [...]
Creșterea atacurilor care exploatează vulnerabilități nereparate schimbă prioritățile de securitate ale organizațiilor , într-un context în care România rămâne expusă suplimentar prin poziționarea pe flancul estic al NATO, potrivit Mediafax , care citează date din buletinul trimestrial al Directoratului Național de Securitate Cibernetică (DNSC). La nivel global, presiunea atacurilor continuă să urce: în trimestrul al doilea din 2026, o organizație a fost ținta, în medie, a 2.175 de atacuri pe săptămână, cu 9,6% peste aceeași perioadă din 2025. În iunie, media a ajuns la 2.270 de atacuri pe organizație și pe săptămână, cu 17% peste iunie 2025. Vulnerabilitățile au devenit principala „ușă” de intrare Raportul DNSC indică o schimbare relevantă pentru companii și instituții: exploatarea vulnerabilităților nereparate a ajuns la 31% dintre vectorii inițiali ai breșelor de securitate, depășind folosirea abuzivă a credențialelor (13%). Concluzia operațională este că viteza de aplicare a actualizărilor și corecțiilor (patch-uri) devine critică, în condițiile în care atacurile pornesc tot mai des de la probleme cunoscute, dar neadresate la timp. Explozie pe „ device-code phishing ” și rolul inteligenței artificiale DNSC semnalează o creștere de 1.380% a atacurilor de tip „device-code phishing”, o formă de phishing (tentativă de fraudă prin mesaje-capcană) concepută inclusiv pentru ocolirea autentificării multifactor. Atacatorii folosesc kituri comerciale care pot genera automat mesaje personalizate, ceea ce permite extinderea campaniilor la scară mai mare. România: fără incident major confirmat, dar cu alerte și campanii de fraudă Pentru România, DNSC precizează că sursele publice consultate nu indică, în trimestrul al doilea, un incident major confirmat care să fi afectat o instituție publică, un spital sau un operator de infrastructură critică. În schimb, au existat amenințări concrete: 12 alerte DNSC privind vulnerabilități critice, dintre care patru erau exploatate activ; avertizări privind campanii de fraudă online, inclusiv mesaje SMS false trimise în numele Ghișeul.ro , care invocau presupuse amenzi restante. Raportul notează și un element de pregătire: 1.126 de entități și-au autoevaluat nivelul de maturitate cibernetică printr-un proiect finanțat prin PNRR. De ce contează pentru organizații DNSC atrage atenția că poziționarea României pe flancul estic al NATO aduce riscuri suplimentare, de la operațiuni hacktiviste pro-ruse până la potențiale activități de spionaj cibernetic. În acest context, raportul pune accent pe gestionarea rapidă a vulnerabilităților și pe actualizarea sistemelor, pe fondul creșterii atacurilor care folosesc tocmai aceste puncte slabe ca punct de intrare. [...]
Atacul cibernetic care a supraîncălzit frigiderele din sute de supermarketuri din Franța riscă să se traducă în pierderi de milioane de euro și aruncă în prim-plan vulnerabilitatea operațională a retailului alimentar , potrivit Mediafax . Hackerii au obținut controlul asupra software-ului care reglează temperaturile unităților de refrigerare și au forțat unele frigidere și congelatoare să ajungă la 50°C peste noapte. Consecința imediată a fost compromiterea stocurilor: alimente estimate la milioane de euro ar fi fost afectate. Ce s-a întâmplat în magazine și cât de extins a fost incidentul Un director executiv al unui lanț de supermarketuri a descris incidentul drept „extrem de grav și fără precedent”, conform BBC, citată de Mediafax. Ca amploare, peste 100 de supermarketuri ale aceluiași lanț ar fi fost vizate, iar cel puțin 300 de alte magazine ar fi fost afectate, potrivit agenției AFP. Un retailer a precizat că frigiderele s-au încălzit până la 50°C timp de șase ore peste noapte, până luni, și că a aruncat toate alimentele afectate pentru a evita riscurile pentru sănătate. În teren, unii angajați au spus că au fost întâmpinați de valuri de aer cald luni dimineață, la deschiderea congelatoarelor. Un post de televiziune francez a publicat și o imagine cu un congelator dintr-un raion de înghețată indicând 26,5°C. Impact financiar: de la pierderi locale la un ordin de mărime național Două supermarketuri din regiunea Alsacia au raportat împreună pierderi de 270.000 de euro (aprox. 1,35 milioane lei), potrivit aceluiași post TV. Pe acest fond, daunele la nivel național ar putea ajunge la milioane de euro, însă amploarea reală rămâne, deocamdată, neclară. Reacția autorităților și semnalul de risc pentru „securitatea alimentară” Parchetul din Paris a anunțat, pentru AFP, deschiderea unei anchete, descriind incidentul drept „un atac cibernetic de amploare” care a afectat frigiderele mai multor lanțuri importante de retail alimentar din Franța. Comisarul european pentru alimente, Christophe Hansen , a condamnat atacul într-o postare pe X, legând direct incidentul de riscurile asupra lanțului alimentar: „Securitatea alimentară necesită mai multă atenție la toate nivelurile. Deoarece transformarea alimentelor în arme a devenit o realitate.” În acest stadiu, informațiile disponibile indică un atac cu efect operațional imediat (controlul temperaturii) și cu potențial de pierderi semnificative, însă dimensiunea exactă a pagubelor și numărul total al magazinelor afectate nu sunt încă stabilite. [...]

