Știri

Știri din categoria Securitate cibernetică
Loviturile cu drone asupra centrelor de date Yandex au scos la iveală o vulnerabilitate operațională majoră a economiei digitale rusești, după ce infrastructura critică a fost concentrată în câteva noduri mari, potrivit Ars Technica. Publicația relatează că, după ce Rusia a atacat centre de date și telecomunicații din Ucraina, Ucraina a ripostat, iar întreruperile rezultate au afectat pe scară largă servicii digitale folosite zilnic în Rusia.
În câteva zile, trei dintre cele mai mari centre de date ale Yandex au fost lovite sau scoase din funcțiune, ceea ce a dus la pene și degradări de servicii. Bloggerii pro-Kremlin citați în articol avertizează că modelul „hipercentralizat” al serviciilor digitale din Rusia poate deveni un punct slab într-un conflict în care infrastructura IT este țintită direct.
Conform articolului, Rusia a început la final de septembrie o campanie de atacuri cu drone asupra centrelor de date și rețelelor mobile din Ucraina, cu întreruperi temporare ale internetului și telefoniei mobile pentru până la 100.000 de gospodării din Kiev. Ulterior, Ucraina a început să lovească infrastructura Yandex, pe care președintele Volodîmîr Zelenski a descris-o drept un răspuns „simetric”.
Loviturile menționate de Ars Technica:
Impactul relevant nu este doar asupra capacităților de calcul pentru AI, ci asupra serviciilor de masă și a companiilor care depind de ele. Ars Technica notează că avariile au fost asociate cu întreruperi sau indisponibilități pentru:
În plus, motorul de căutare Yandex ar avea aproximativ 70% din piața din Rusia, ceea ce amplifică efectul oricărei degradări de infrastructură.
Publicația mai arată că problemele se propagă și prin Yandex Cloud (serviciul de cloud computing – adică închirierea de resurse IT la distanță), care are drept clienți unele dintre cele mai mari companii din Rusia, potrivit The Moscow Times (menționată ca sursă în articol).
Bloggeri militari ruși citați în material susțin că avantajul istoric al ecosistemului Yandex s-a transformat într-o slăbiciune de război, tocmai din cauza concentrării infrastructurii în câteva centre mari. Unul dintre ei descrie Yandex drept un „monopolist” la nivel de piață și critică faptul că „toată puterea” infrastructurii a fost concentrată în câteva noduri.
În paralel, articolul indică și o limitare de reglementare: potrivit unui alt blogger citat, „Legea internetului suveran” (adoptată în 2019) ar fi contribuit la blocarea opțiunilor companiilor ruse de a-și construi redundanțe (copii de rezervă operaționale) în afara Rusiei, inclusiv în țări „prietene”, în timp ce accesul la infrastructură din țări „neprietenoase” este restricționat de sancțiuni.
Ars Technica susține că Ucraina ar putea fi mai rezilientă datorită unui ecosistem mai descentralizat, cu centre de date mai mici, și prin măsuri de backup, inclusiv mutarea unor echipamente și rețele în subteran sau în afara țării. În plus, Microsoft și Amazon ar fi oferit servicii cloud gratuite pentru migrarea unor servicii guvernamentale ucrainene în Europa; Amazon Web Services ar găzdui peste 15 petabytes de date de la peste 60 de organizații guvernamentale ucrainene, plus date ale companiei energetice private DTEK.
Pe partea rusă, un expert IT citat de ziarul Kommersant (menționat în articol) estimează că ar putea dura până la șase luni pentru înlocuirea echipamentelor avariate din centrele de date Yandex, ceea ce sugerează un risc de perturbări prelungite dacă atacurile continuă sau dacă reparațiile sunt întârziate de lanțurile de aprovizionare și constrângerile de import.
Recomandate
Atacurile ucrainene asupra centrelor de date Yandex au fost urmate de o cădere de 94% a traficului automatizat , un semnal operațional care sugerează cât de dependentă poate fi infrastructura digitală rusă – inclusiv activitatea de tip „bot” – de câteva noduri critice, potrivit Euronews . Președintele ucrainean Volodimir Zelenski a susținut, la Forumul de Securitate de la Varșovia, că după loviturile asupra Yandex „a devenit vizibil mai puțin ostil” climatul de pe rețelele sociale, cu „mai puțină ură” și „mai puține provocări”, pe fondul reducerii numărului de boți. „Când atacurile noastre au ajuns la centrele de date Yandex, dintr-odată a devenit puțin mai ușor să respiri pe multe platforme de socializare.” Ce s-a întâmplat la Yandex și unde au fost lovite centrele de date Trei centre de date operate de Yandex – companie descrisă frecvent ca echivalentul rusesc al Google – au fost vizate de drone ucrainene în ultimele zile. Instalațiile menționate sunt în: Sasovo (regiunea Riazan), regiunea Kaluga (sud-vest de Moscova), regiunea Vladimir (est de Moscova), unde cel mai recent atac a fost raportat duminică. Atacurile au avariat infrastructura și au produs întreruperi ale serviciilor. Yandex a confirmat suspendarea activității centrului de date din Vladimir, după ce infrastructura a fost avariată. „Activitatea centrului de date a fost suspendată complet. Resursele de infrastructură rămase sunt instabile, iar platforma nu mai funcționează.” De ce contează scăderea de 94%: semnal puternic, dar nu dovadă directă despre „boți” O analiză a datelor Cloudflare Radar indică faptul că traficul automatizat provenit din rețeaua Yandex a scăzut cu aproximativ 94% duminică, față de nivelurile medii din a doua jumătate a lunii septembrie. Totuși, Euronews notează o limitare importantă: în această categorie intră și trafic automatizat legitim (de exemplu, programe care indexează pagini web pentru motoare de căutare). Prin urmare, cifrele nu demonstrează, de unele singure, că au fost afectate conturi automatizate de pe rețelele sociale asociate Kremlinului. Efecte raportate în Europa și SUA, încă fără confirmări independente După atacuri, au circulat informații despre scăderi ale activității online asociate unor formațiuni politice: în Germania, în jurul partidului Alternativa pentru Germania (AfD), însă fără date verificate independent prezentate până acum; în Marea Britanie , în jurul partidului Reform UK; în SUA, utilizatori ai rețelelor sociale au raportat mai puține răspunsuri aparent automatizate favorabile conservatorilor pe platforma X. Europarlamentarul ceh Tomáš Zdechovský a pus sub semnul întrebării coincidența dintre perturbarea centrelor de date și scăderea raportată a activității online din jurul AfD, dar articolul subliniază că aceste legături rămân, deocamdată, la nivel de speculație și raportări neconfirmate independent. [...]
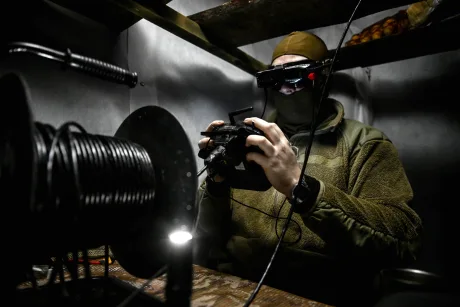
Atacul cu drone asupra unui centru de date Yandex a oprit complet infrastructura din Vladimir și a provocat indisponibilități în lanț pentru servicii digitale folosite la scară largă în Rusia , potrivit Meduza . Compania a transmis că centrul de date a fost avariat, iar funcționarea lui este complet oprită; nu au fost raportate victime. După atac, o parte dintre serviciile Yandex au devenit indisponibile în mai multe regiuni ale Rusiei, inclusiv în Siberia. Printre aplicațiile și platformele afectate sunt menționate „Yandex Go”, „Yandex Pay”, „Yandex Eda”, „Yandex Pro”, „Alisa” și „alte servicii”, iar utilizatori din orașe diferite au reclamat că nu pot comanda taxiuri sau livrări. „În orașul Rostov-pe-Don au căzut complet toate taxiurile. Chiar și cele locale”, au relatat cititori ai canalului de Telegram „Ostorojno, novosti”. Efecte colaterale în infrastructura locală: pene de curent și evacuări Guvernatorul regiunii Vladimir, Aleksandr Avdeev, a spus că în urma atacului s-au deconectat și două stații de transformare care alimentau cu energie electrică 5.000 de locuitori. La aproximativ o oră după, el a comunicat că alimentarea cu electricitate a fost restabilită în proporție de 80%, iar alimentarea cu căldură și apă – la 100%. Locuitorii clădirilor aflate în apropierea obiectivului atacat au fost evacuați, conform aceleiași relatări. Atacuri raportate și în Soci; bilanțul invocat de Rusia pentru noaptea respectivă Separat, a fost atacat și Soci: autoritățile din regiunea Krasnodar au anunțat că „fragmente de drone” au căzut pe teritoriul aeroportului, unde a izbucnit un incendiu într-o clădire administrativă, fără victime. Alte „resturi de drone” ar fi căzut și în zone de locuințe și în perimetre de hoteluri. Ministerul rus al Apărării a declarat că, pe parcursul nopții, apărarea antiaeriană ar fi doborât 479 de drone ucrainene deasupra a 17 regiuni ale Rusiei și Crimeei. Aceste afirmații nu pot fi verificate independent din informațiile disponibile în material. [...]
WhatsApp începe să blocheze autentificarea pe telefoanele cu sisteme de operare învechite , o schimbare cu impact operațional direct pentru utilizatori și organizații care folosesc aplicația pe dispozitive mai vechi, potrivit Antena 3 . Măsura se aplică atât pe Android, cât și pe iOS și poate împiedica logarea până la actualizarea software-ului telefonului. Schimbarea nu depinde de versiunea de WhatsApp instalată, fiind implementată la nivel de servere. Asta înseamnă că, în unele cazuri, simpla actualizare a aplicației nu rezolvă problema, dacă sistemul de operare rămâne sub pragul minim acceptat. Ce se schimbă pentru utilizatorii cu telefoane vechi Utilizatorii care încearcă să se conecteze de pe un dispozitiv cu sistem de operare învechit pot primi un mesaj care îi obligă să își actualizeze telefonul înainte de a continua. Aplicația indică pașii de urmat (intrarea în setările dispozitivului și instalarea celei mai recente actualizări disponibile) și oferă inclusiv informații despre cum poate fi verificată versiunea curentă a sistemului de operare. Pentru cei vizați, pasul nu poate fi ocolit: conectarea nu se finalizează până când software-ul telefonului nu este actualizat. De ce contează: riscul de compromitere rămâne „înainte” de criptare Motivul invocat ține de securitate. Sistemele de operare care nu mai primesc actualizări pot păstra vulnerabilități cunoscute, care pot fi exploatate pentru instalarea de programe malware (software malițios). Într-un astfel de scenariu, un atacator poate intercepta datele direct de pe dispozitiv, înainte ca acestea să fie protejate de criptarea WhatsApp. Antena 3 precizează că criptarea end-to-end (criptare cap-la-cap, între expeditor și destinatar) protejează mesajele în tranzit, dar nu poate proteja informațiile deja capturate de pe un telefon compromis. Riscul, așadar, nu este limitat la WhatsApp: orice aplicație de pe un dispozitiv vulnerabil poate fi expusă. WhatsApp pregătește și avertizări pentru acces prin platforme neoficiale Separat, WhatsApp testează o alertă de securitate pentru utilizatorii care își conectează conturile prin aplicații sau platforme web neoficiale. Avertismentul ar urma să apară în secțiunea „Dispozitive asociate” și să ceară trecerea la versiunea oficială WhatsApp Web. Decizia este pusă în contextul unui incident recent din Italia, unde compania a notificat aproximativ 200 de utilizatori ale căror dispozitive au fost compromise după folosirea unei versiuni false a aplicației. Implementare treptată și praguri necomunicate Măsura de blocare a autentificării este introdusă treptat pe Android și iPhone, iar avertizarea poate apărea doar pentru o parte dintre utilizatori, urmând să se extindă pe măsură ce dispozitivele ajung sub nivelul minim de securitate cerut. WhatsApp nu a anunțat ce versiuni exacte de iOS sau Android declanșează blocarea conectării. [...]
Arestarea fostului șef al BND, August Hanning, riscă să reducă fluxul de informații către Germania din partea aliaților , într-un moment în care Berlinul mizează pe cooperarea externă pentru a-și calibra răspunsul la amenințări precum Rusia, potrivit G4Media , care preia o analiză DW. Hanning, fost președinte al serviciului german de informații externe (Bundesnachrichtendienst – BND), a fost arestat împreună cu fostul său șef de cabinet, Manfred D. Acesta din urmă este acuzat că i-ar fi vândut lui Hanning aproximativ 2.000 de documente strict secrete pe parcursul a 12 ani, inclusiv după ce Hanning a părăsit BND în 2005. Manfred D. a rămas în instituție și a lucrat pentru succesorii lui Hanning, inclusiv pentru actualul șef al BND, Martin Jäger , până la pensionarea sa din martie. Procurorul susține că, într-un caz, Hanning ar fi folosit informații secrete furnizate de Manfred D. pentru a redacta o analiză destinată „unui ofițer al unui serviciu de informații străin”. Riscul major: pierderea încrederii partenerilor și „secarea” schimbului de informații Miza principală, potrivit analiștilor citați, este felul în care partenerii externi ai Germaniei vor interpreta cazul. Florian Flade, reporter al postului public ARD, spune că multe dintre documente ar fi fost rapoarte săptămânale pe care BND le transmitea guvernului german și care includeau și informații provenite de la servicii partenere. În podcastul „Berlin Briefing” al DW, Flade a indicat că scurgerea ar include și informații despre: programul nuclear iranian; armata rusă; războiul din Ucraina. În acest context, o temere este că aliații ar putea limita volumul și sensibilitatea informațiilor împărtășite cu Berlinul. Textul notează că, în trecut, CIA a furnizat informații despre islamiști radicali din Germania, care ar fi contribuit la prevenirea unor atacuri teroriste. Nu există, deocamdată, indicii că informațiile ar fi ajuns la Rusia sau China, însă simpla posibilitate ar putea submina relațiile de cooperare, mai ales în condițiile în care BND consideră relația cu omologul american drept „vitală”. Impact operațional: evaluare de prejudiciu și măsuri interne de securitate În interiorul BND se derulează o evaluare a prejudiciului, iar instituția discută cu partenerii pentru a stabili dacă informațiile lor ar fi putut fi transmise mai departe. Flade afirmă că Martin Jäger ar fi convocat o ședință cu toți oficialii BND pentru a sublinia gravitatea consecințelor și că sunt puse în aplicare noi măsuri de securitate internă. Cazul vine într-un moment complicat pentru conducerea BND: pe de o parte, se pregătesc legi pentru extinderea competențelor agenției, inclusiv cu obiectivul de a-i îmbunătăți credibilitatea în fața partenerilor externi; pe de altă parte, un alt proces de trădare este deja în derulare la Berlin, în care un agent BND ( Carsten L .) și un om de afaceri (Arthur E.) sunt judecați pentru transmiterea de documente clasificate către serviciul secret rus în 2022. Discuția de reglementare: ce restricții ar trebui pentru foștii oficiali Cazul a reaprins și dezbaterea despre activitățile permise foștilor oficiali din servicii după ieșirea din funcție. După plecarea din BND, Hanning și-a înființat o firmă de consultanță în securitate, folosindu-și contactele și expertiza – o practică descrisă ca legală și tolerată, dar contestată public. Timo Lange, de la ONG-ul LobbyControl, cere interzicerea pe viață a activității de consultanță în securitate pentru foștii oficiali din servicii, argumentând că aceasta poate deveni o „poartă” pentru influență străină nelegitimă și poate afecta interesele de securitate ale Germaniei și ale Uniunii Europene. În același timp, Flade notează că astfel de trasee profesionale nu sunt neobișnuite: foștii oficiali încearcă să monetizeze rețelele și evaluările de securitate, inclusiv lucrând pentru companii sau chiar pentru alte state, ca consultanți. În perioada următoare, consecințele imediate depind de rezultatele anchetei și de concluziile evaluării de prejudiciu din BND, dar și de reacția partenerilor externi, care ar putea ajusta – în sus sau în jos – nivelul de informații împărtășite cu Germania. [...]
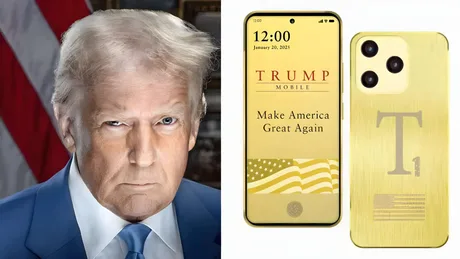
Un atac informatic ar fi expus datele tuturor celor 3.615 abonați Trump Mobile , iar compania ar fi răspuns că „nu are o echipă” care să gestioneze situația, potrivit Wccftech . Episodul ridică semne de întrebare despre capacitatea operațională a operatorului virtual ( MVNO ) de a gestiona incidente de securitate și obligațiile aferente protecției datelor. Grupul de hackeri BYOD susține că, după ce a informat Trump Mobile despre breșă, compania a răspuns cu mesajul „We have no team to handle this” („Nu avem o echipă care să se ocupe de asta”) și ar fi calificat orice atacator drept „terorist”, conform declarației publicate de BYOD pe un site de pe dark web unde ar fi fost încărcate datele. Ce date ar fi fost compromise Conform unei analize realizate de Straight Arrow, citată de publicație, setul de date scurs ar include informații personale și detalii de telecomunicații. Printre elementele menționate se numără: nume și prenume; adrese de e-mail; numere de telefon; adrese de domiciliu; detalii despre comenzi plasate la Trump Mobile. Wccftech notează că ar fi vorba despre toți cei 3.615 clienți ai Trump Mobile, ceea ce ar indica o bază de abonați redusă, dar cu expunere integrală a datelor pentru întregul portofoliu. De ce contează: risc operațional și de conformitate pentru un MVNO Trump Mobile este prezentat ca un MVNO (operator virtual de telefonie mobilă), adică o companie care oferă servicii mobile folosind infrastructura altor operatori. În acest model, gestionarea datelor clienților și răspunsul la incidente implică, de regulă, procese interne și coordonare cu furnizori terți. În acest context, mesajul atribuit companiei – că nu ar avea o echipă care să gestioneze criza – sugerează o vulnerabilitate operațională majoră: lipsa unei funcții minime de răspuns la incidente (investigare, limitarea impactului, comunicare către clienți și parteneri). Context: un nou episod după o breșă anterioară Publicația amintește că, în luna mai, Trump Mobile ar fi fost asociat cu o altă scurgere de date care ar fi vizat informații personale ale unor clienți timpurii, inclusiv persoane care ar fi plătit un avans de 100 de dolari (aprox. 460 lei) pentru rezervarea telefonului T1. În acel caz, compania ar fi indicat că problema ar fi fost cauzată de un furnizor terț de platformă și ar fi spus că încă evaluează dacă trebuie să își informeze clienții afectați. Wccftech mai precizează că, potrivit Straight Arrow, nu ar fi fost identificate date legate de membri ai familiei Trump în setul de informații scurs, însă nu este clar dacă acest lucru se datorează lipsei unor astfel de abonamente sau altor motive. [...]
IBM și Red Hat spun că au identificat și remediat peste 400 de vulnerabilități necunoscute anterior în biblioteci Java larg folosite , folosind inițiativa open-source Lightwell, potrivit WinFuture . Miza pentru companii este una operațională: accelerarea verificării și corectării componentelor open-source din lanțul de aprovizionare software, acolo unde dependențele sunt numeroase și greu de auditat intern. Ce este Lightwell și de ce contează pentru lanțul de aprovizionare software Lightwell este un proiect în care IBM și Red Hat folosesc „agenți” de inteligență artificială (software autonom care execută sarcini specializate) pentru a scana biblioteci și alte componente în căutarea de slăbiciuni. Obiectivul declarat este reducerea riscurilor din lanțul de aprovizionare al software-ului open-source, unde vulnerabilitățile dintr-o dependență pot afecta rapid multe produse și organizații. Companiile susțin că numărul problemelor descoperite a crescut rapid într-un interval scurt: cu doar câteva zile înainte de anunț era vorba de „peste 300”, iar acum de „peste 400”. Ce informații lipsesc: bibliotecile afectate și severitatea IBM și Red Hat nu au detaliat, până acum, care sunt bibliotecile Java vizate și nici cât de grave sunt vulnerabilitățile individuale. În lipsa acestor date, impactul concret pentru utilizatori (ce produse sunt expuse și în ce măsură) nu poate fi evaluat din informațiile publice prezentate. Lightwell Clearinghouse devine disponibil pentru companii În paralel cu anunțul, IBM și Red Hat au făcut disponibil public serviciul „Lightwell Clearinghouse”, prin care firmele pot trimite spre analiză, cu prioritate, dependențele lor open-source. Ținta sunt în special organizațiile care folosesc volume mari de cod de la terți și nu pot verifica integral, pe cont propriu, securitatea fiecărei componente. De ce „micile” vulnerabilități pot deveni o problemă majoră Un argument central al inițiativei este schimbarea profilului de risc: partenerii estimează că agenți autonomi bazați pe inteligență artificială ar putea ajunge să combine mai multe vulnerabilități aparent minore într-un atac semnificativ mai periculos. În acest context, viteza cu care sunt găsite și reparate problemele din dependențe devine un factor critic pentru securitatea operațională a companiilor. [...]